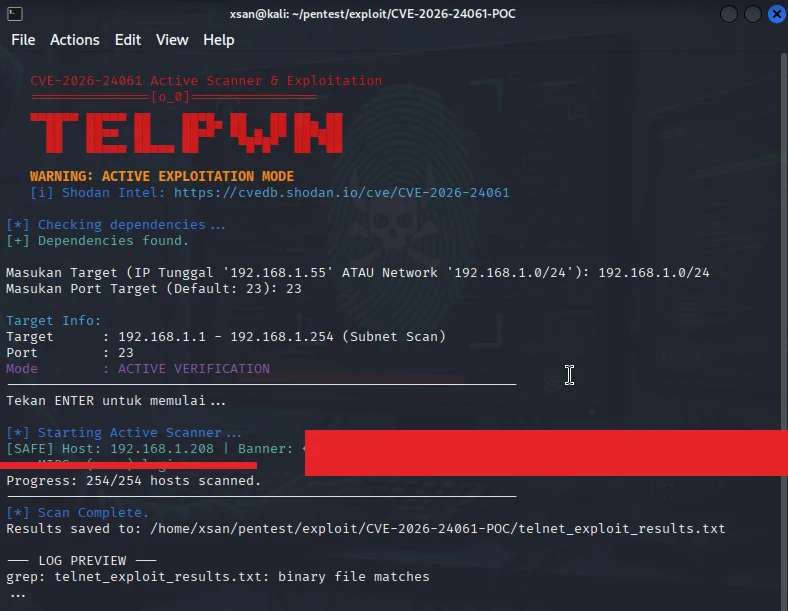
 xsanflip/cve-2026-24061-scanner
BashベースのCVE-2026-24061スキャナで、サブネット偵察、バナー取得、GNU Inetutils telnetdに対する能動的な悪用チェックを実行し、認証バイパスの脆弱性を検証します。

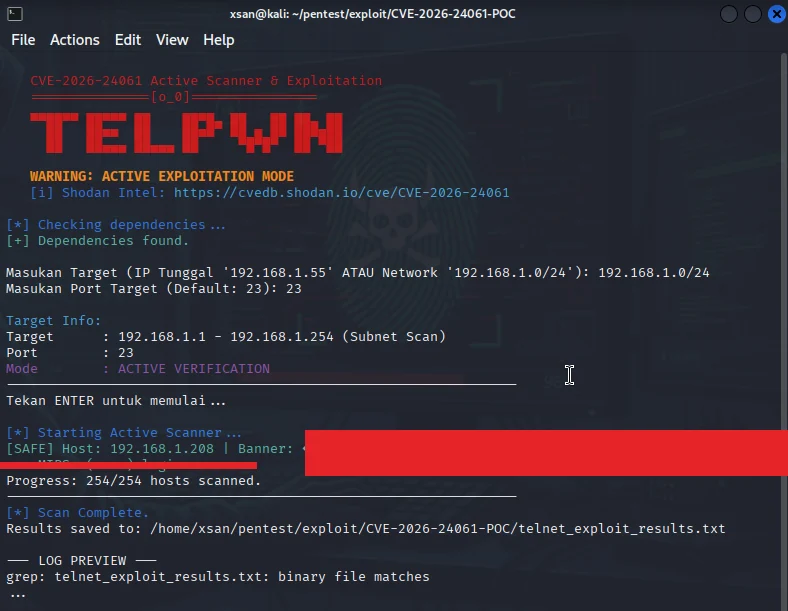
CVE-2026-24061 Scanner は、GNU Inetutils パッケージの telnetd サービスにおける 認証バイパス の脆弱性に対する検出(reconnaissance)と能動的な検証(active exploitation check)を行う Bash Script ベースのツールです。
この脆弱性により、攻撃者は環境変数 USER を介した Argument Injection を利用して、パスワードなしで root としてログインを強制することが可能になります。
⚠️ 警告: このツールは、教育目的、内部セキュリティ監査、および正式な Red Teaming のために設計されています。あなたの所有物ではないシステムへの無断使用は違法行為です。
サブネットスキャン: 時間効率のため、サブネット全体 (/24) を並列でスキャンします。
バナー取得: Telnet サービスを検出し、バナーに基づいてターゲットをフィルタリングします("GNU" または "inetutils" のインジケータを検索)。
能動的検証モード: ペイロード USER="-f root" を自動的に注入し、システムが実際に脆弱かどうかを検証します(単なるバージョン照合ではありません)。
完全なロギング: すべてのスキャン結果(安全、脆弱、またはオープンポート)をログファイル telnet_exploit_results.txt に記録します。
スマートなサニタイズ: IP/CIDR 形式の入力を自動的に処理します。
Shodan インテル: Shodan CVE データベースへの相互参照を含みます。
このスクリプトには、標準的な Linux ネットワークツールが必要です。システムに以下がインストールされていることを確認してください:
bash (標準シェル)
nc (Netcat - OpenBSD 版推奨)
telnet (Telnet クライアント - エクスプロイトモードには 必須)
Debian/Ubuntu/Kali Linux にインストールするには:
sudo apt update
sudo apt install netcat-openbsd telnet
リポジトリのクローン (またはスクリプトのダウンロード):
git clone [https://github.com/username-anda/CVE-2026-24061-Scanner.git](https://github.com/username-anda/CVE-2026-24061-Scanner.git)
cd CVE-2026-24061-Scanner
実行権限を付与:
chmod +x telnet_scanner.sh
スクリプトを実行:
./telnet_scanner.sh
画面上の指示に従う:
ターゲットサブネットを入力 (例: 192.168.1.1 または 10.10.10.0/24)。
ポートを入力 (デフォルト: 23)。
スクリプトは、ターミナルとログファイルに色付きの出力を生成します:
[PWNED] (赤): ターゲットは 脆弱 です。スクリプトはパスワードなしで root アクセスを取得しました。至急パッチを適用してください!
[VULN-LIKELY] (マゼンタ): バナーが GNU Inetutils を示していますが、自動エクスプロイトは失敗しました(ファイアウォール、特別な設定、部分的なパッチが原因の可能性があります)。手動での調査が必要です。
[SAFE] (緑): ポートは開いていますが、バナーはこの CVE の影響を受けない他のソフトウェア(Cisco、Microsoft、BusyBox)を示しています。
[OPEN] (緑): 明確なバナーのないオープンポート。
スキャン結果は telnet_exploit_results.txt に保存されます:
Scan Report - Started at Mon Jan 26 14:00:00 WIB 2026
-----------------------------------------------------
[SAFE] Host: 192.168.1.1 | Banner: Cisco IOS Software (Not GNU)
[PWNED] Host: 192.168.1.50 | AUTH BYPASSED | Root Shell Confirmed!
[OPEN] Host: 192.168.1.102 | Port Open but No Banner
脆弱なホストを発見した場合:
Telnet を無効化: Telnet の使用を完全に SSH に置き換えてください。Telnet はデータ(パスワードを含む)を cleartext で送信します。
パッケージの更新: inetutils-telnetd を、ディストリビューションのメンテナによってパッチが適用された最新バージョンに更新してください。
ファイアウォール: ポート 23 へのアクセスを信頼できる管理 IP のみに制限するか、パブリックインターネットから完全にブロックしてください。
著者は、このツールの悪用について一切の責任を負いません。このスクリプトは、いかなる保証もなく「現状のまま」(as is)提供されます。ユーザーは、このツールを使用して行うすべての行為に対して全責任を負います。お住まいの国で適用されるサイバーセキュリティの法律と規制を遵守してください。
著者: ittampan
