 xsanflip/anti-begal.py
B.E.G.A.L C2コレクターエンドポイントのリソース枯渇脆弱性を悪用し、偽装されたXOR/Base64ペイロードで大量に送信して不正なコマンドアンドコントロールサーバーを妨害するPythonスクリプト。

Anti-Begal(anti-begal.py)は、B.E.G.A.L(Backdoor Exfiltration Gateway for Advanced Looting)Command and Control(C2)フレームワークの不正なインスタンスを標的にして無力化するために設計された、アクティブディフェンスおよび戦術的妨害スクリプトです。
このスクリプトは、B.E.G.A.L フレームワークに対する「ワクチン」として機能します。元の B.E.G.A.L ソースコード内に意図的に残されたアーキテクチャ上の脆弱性(認証不要のエンドポイントを悪用したリソース枯渇)を突くことで、ブルーチームやセキュリティ研究者が、悪意ある攻撃者によって展開された不正な C2 サーバーを解体できるようにします。
このツールは、教育目的、アクティブディフェンス研究、および許可されたテイクダウン運用に限定して公開されています。
許可は必須です: このスクリプトの標的とするインフラに対して、明示的かつ合法的な許可を得ている必要があります(例:自身のネットワークを防御するシステム管理者である場合、または認可された法執行機関のテイクダウン運用に参加している場合)。
悪意ある使用の禁止: 同意なくこのツールを使用して公共ネットワークインフラや第三者サーバーに対してサービス拒否(DoS)攻撃を行うことは違法であり、厳格に禁止されています。
責任の否認: 開発者(xsanlahci)は一切の責任を負わず、本プログラムの使用によって生じたいかなる誤用、損害、または法的結果についても責任を負いません。
本ソフトウェアを使用することにより、これらの条件に同意したものとみなされます。
B.E.G.A.L C2 フレームワークは、ボットエージェントから難読化された(XOR + Base64)ペイロードデータを受信するために、認証不要のデータ収集エンドポイント(/api/v1/collector)に依存しています。
C2 サーバーはメモリ(ACTIVE_SESSIONS および CREDENTIAL_VAULT)を動的に割り当て、受信した一意のボット UUID ごとに新しい SQLite データベースファイルを作成するため、リソース枯渇に対して非常に脆弱です。
anti-begal.py は、この設計上の欠陥の悪用を自動化します:
ペイロード生成: B.E.G.A.L の XOR 暗号と Base64 エンコーディングを再現します。
UUID スプーフィング: 数千の偽のボット UUID を生成します。
ジャンクデータ注入: ストレージへの影響を増幅させるため、大量のジャンクデータをペイロードに注入します。
マルチスレッド: 並行スレッドを使用して、これらのスプーフィングされた暗号化リクエストで標的の /api/v1/collector エンドポイントをフラッディングします。
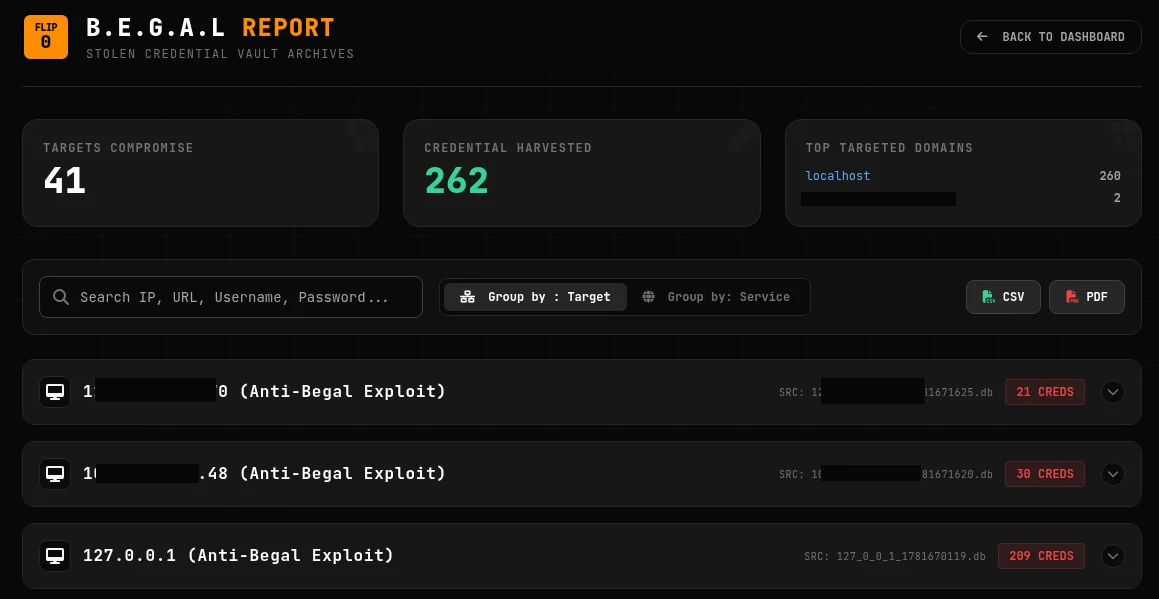
メモリ枯渇(OOM): Python Flask サーバーのメモリ割り当てが急増し、C2 インターフェースが深刻な遅延を起こすか、完全にクラッシュします。
ストレージ/Inode の枯渇: 標的サーバーのハードドライブが数千の偽 SQLite .db ファイルで溢れ、脅威アクターが実際に窃取した認証情報を保存できなくなります。
データポイズニング: 脅威アクターの認証情報保管庫が役に立たなくなり、数千の偽ボットエントリの下に埋もれてしまいます。
Python 3.x
requests ライブラリ(pip install requests)
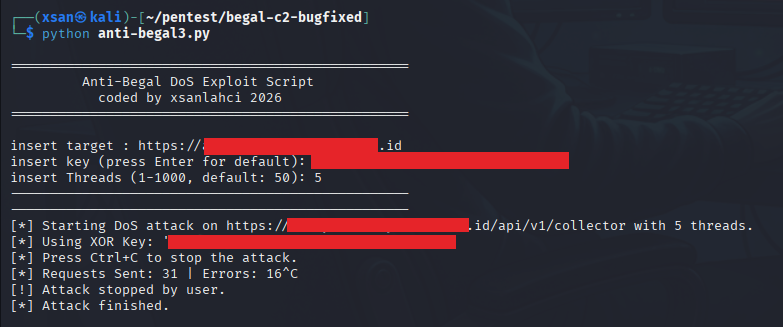
スクリプトは対話形式で実行できます。必要なパラメータの入力を求められます。
python3 anti-begal.py
insert target : 不正な B.E.G.A.L C2 サーバーのベース URL(例: http://192.168.1.100:31337 または https://rogue-c2.example.com)。スクリプトは自動的に /api/v1/collector パスを付加します。
insert key (press Enter for default): 対象の C2 が使用する XOR キー。不明な場合は、Enter キーを押すとデフォルトの B.E.G.A.L キーが使用されます。(注: キーが誤っていても、不正なペイロードを処理するためにサーバーリソースを消費させる攻撃は依然として成立する可能性があります)。
insert Threads (1-1000, default: 50): 同時攻撃スレッド数。数値を大きくするとフラッドレートは上がりますが、攻撃側マシンの CPU/RAM 消費が増加します。標準的な Flask デプロイメントを妨害するには、通常 50 から 200 で十分です。
==================================================
         Anti-Begal DoS Exploit Script
           coded by xsanlahci 2026
==================================================

insert target : http://10.10.10.50:31337
insert key (press Enter for default):
[*] Using default key: FLIPPER_SECURE_XOR_KEY_1337
insert Threads (1-1000, default: 50): 100
--------------------------------------------------
--------------------------------------------------
[*] Starting DoS attack on http://10.10.10.50:31337/api/v1/collector with 100 threads.
[*] Using XOR Key: 'FLIPPER_SECURE_XOR_KEY_1337'
[*] Press Ctrl+C to stop the attack.
[*] Requests Sent: 4520 | Errors: 12
B.E.G.A.L を教育目的でラボ環境で実行していて、この「キルスイッチ」にパッチを当てたい場合:
レート制限の実装: Flask-Limiter を追加して、/api/v1/collector エンドポイントへの IP ごとのリクエスト数を制限します。
認証/事前共有キー: ペイロードを処理したりメモリを割り当てたりする前に、リクエストヘッダーに事前共有暗号化トークンを要求します。
ペイロードサイズ制限: 受信リクエストの最大 content-length を厳格に適用します。
Created by xsanlahci - 2026
