Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
hikihack — Hikvision CVE-2017-7921ハック | Kitploit
ツール/GitHubGitHub/xjghnxhlh/hikihack
IoTセキュリティ脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集学習と教育
GitHubxjghnxhlh/hikihack

hikihack

Hikvision CVE-2017-7921ハック

リポジトリを見る
2911時間22分前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

🛡️ CVE-2017-7921 — ケーススタディ & 啓発

License Scope

このリポジトリは、サイバーセキュリティの教育および啓発を目的として、CVE-2017-7921(2017年に公開された脆弱性で、更新されていない一部のHikvision製カメラ/レコーダーのファームウェアに影響)に対して脆弱な機器が引き起こしうる影響を文書化したものです。

⚠️ 法的警告

このリポジトリ内のすべてのデモンストレーションは、許可されたテスト環境において、教育・研究・啓発のみを目的として実施されました。公開前に、すべての機密情報(認証情報、パスワード、IPアドレス、シリアル番号、ホスト名など)は匿名化またはぼかし処理が施されています。

このリポジトリは、悪用の手引きでも、第三者所有のシステムに対する行為を促すものでもありません。いかなる利用も、合法的かつ倫理的な枠組みの中で、対象機器の所有者による明示的な許可を得たうえで行わなければなりません。

📋 目次

  • 背景
  • 予防レポート
  • 図解
  • 教育目的
  • ライセンス

📚 背景

CVE-2017-7921 は、Hikvision製機器の一部ファームウェアに影響する公開脆弱性であり、国家脆弱性データベース(NVD)に登録されています。インターネットに公開され、更新されていない機器は、機密情報を漏洩させたり、管理インターフェースへの不正アクセスを許したりする可能性があります。

このリポジトリは、悪用の仕組みを詳述することを目的とするものではなく、この種の脆弱性がなぜ重大なのか、そしてどのように身を守るのか(ファームウェアの更新、ネットワークのセグメンテーション、管理インターフェースをインターネットに直接公開しないこと)を説明することを目的としています。

📄 予防レポート

このリポジトリには詳細な技術レポートが添付されています。主な内容は以下のとおりです:

  • 脆弱性 CVE-2017-7921 の説明;
  • 影響を受ける製品とバージョン;
  • 脆弱な機器を公開することに伴うリスク;
  • システムの機密性、完全性、可用性への潜在的な影響;
  • 緩和策の推奨事項とセキュリティ保護のベストプラクティス。

➡️ 予防レポート – CVE-2017-7921

📷 図解

以下のスクリーンショットは、許可されたデモンストレーション環境で撮影されたものです。実システムを特定できるすべての要素(認証情報、IP、所有者など)は、公開前に匿名化またはぼかし処理が施されています。これらは手順書ではなく、更新されていない機器が及ぼしうる影響を視覚的に示したものです。

図解 第1号 — 情報取得の例

CVE-2017-7921 の影響を受けた機器が適切に更新または保護されていない場合に、どのような種類の情報が露出しうるかの例です。
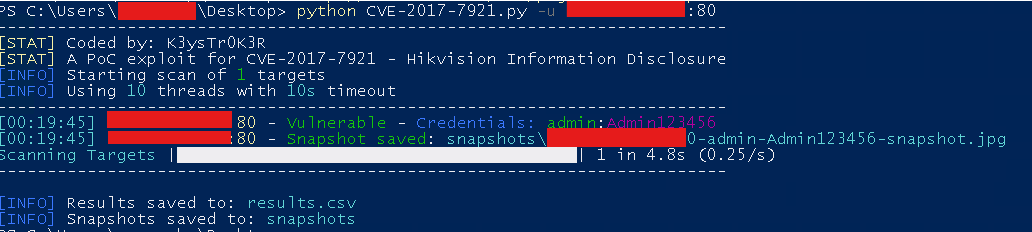
取得された情報 — 匿名化されたデータ

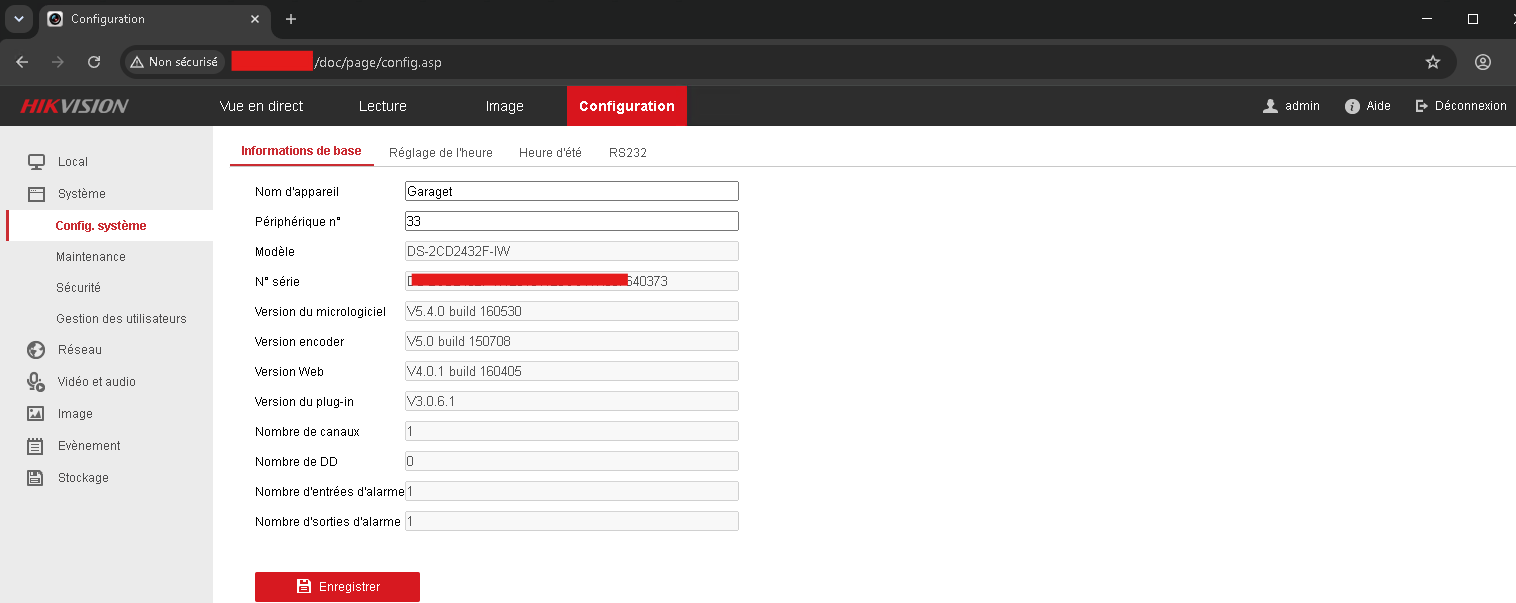
図解 第2号 — 管理インターフェース

許可されたデモンストレーション環境における機器の管理インターフェースです。目的:適切なセキュリティ対策なしに公開された機器において、未修正の脆弱性がもたらす結果を説明することです。
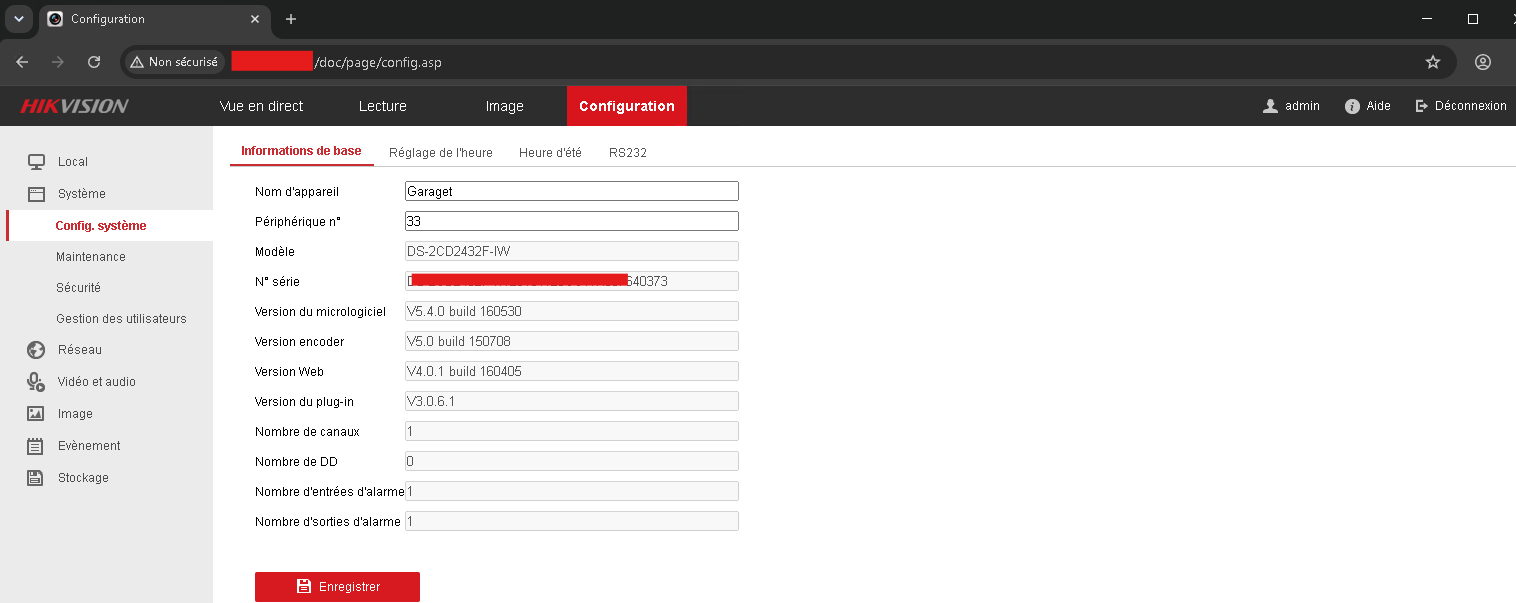
管理インターフェース — テスト環境

🎯 教育目的

これらのリソースは、管理者、セキュリティ研究者、学生に対して、CVE-2017-7921のような脆弱性が修正されない場合に生じる影響について啓発することを目的としています。具体的には以下の点を明らかにします:

  • 脆弱な機器上で露出する可能性のある情報;
  • 不十分なセキュリティ設定による影響;
  • ベンダーが公開する修正プログラムを適用することの重要性;
  • ファームウェアを最新の状態に保ち、管理インターフェースのインターネットへの露出を制限する必要性;
  • 侵害される前に脆弱な機器を特定するための定期的な監査の有用性。

📄 ライセンス

MIT ライセンスの下で配布されています。

ツールをダウンロード
