 xalgord/xalgorix

自律型AIペンテストエージェント — リアルタイム偵察、脆弱性検出、およびエクスプロイトオーケストレーション。Go + TypeScript。





ほとんどのスキャナーは検出するだけ。Xalgorixは証明する。 自律型LLMエージェントが完全なペネトレーションテスト手法を実行し、その後独立した検証器がすべての検出結果を再エクスプロイトしてから報告します — つまり、トリアージが必要な不確かな山ではなく、証明が得られます。セルフホスト、プライベート、そしてBring-Your-Own-LLM。Go + TypeScriptで構築。
🚀 クイックスタート · 💡 Xalgorixを選ぶ理由 · ✨ 機能 · 🎯 ユースケース · ☁️ ホステッドクラウド · 📖 ドキュメント
▶️ 50秒のローンチ動画を見る — Xalgorixの実際の動作: 自律スキャンとエクスプロイト検証済みの検出結果を1分以内に。
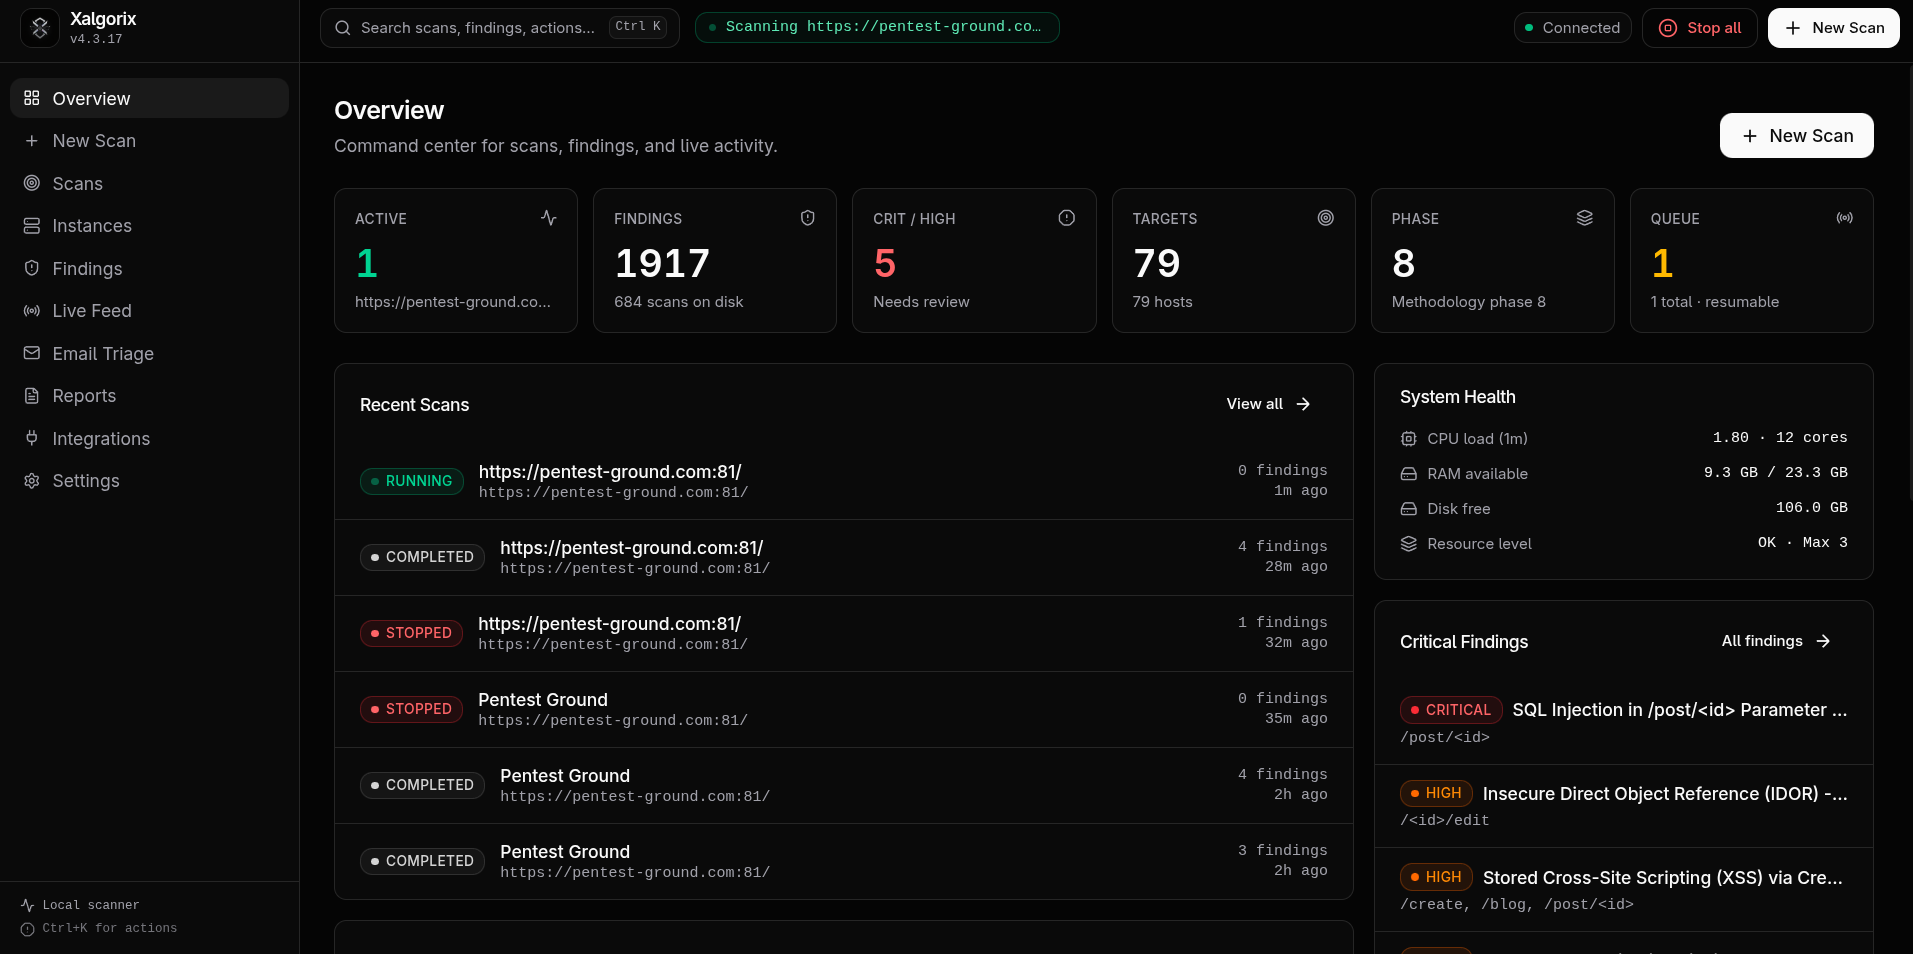
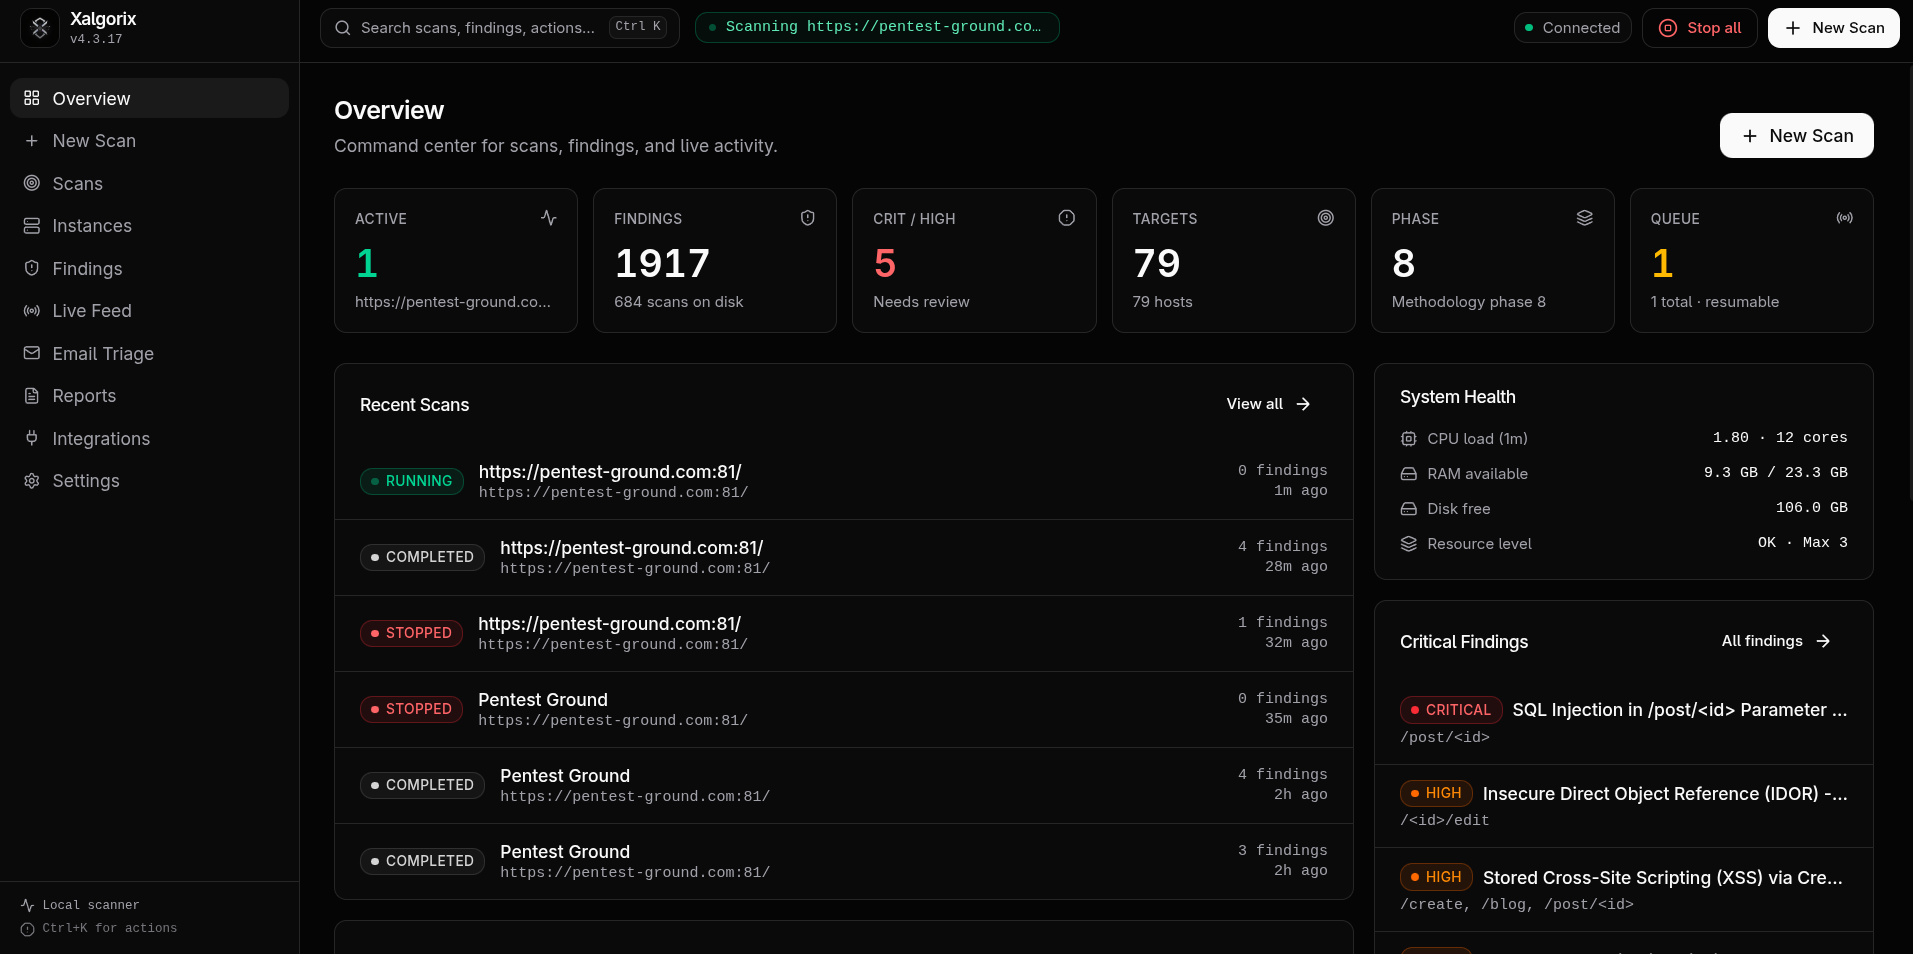
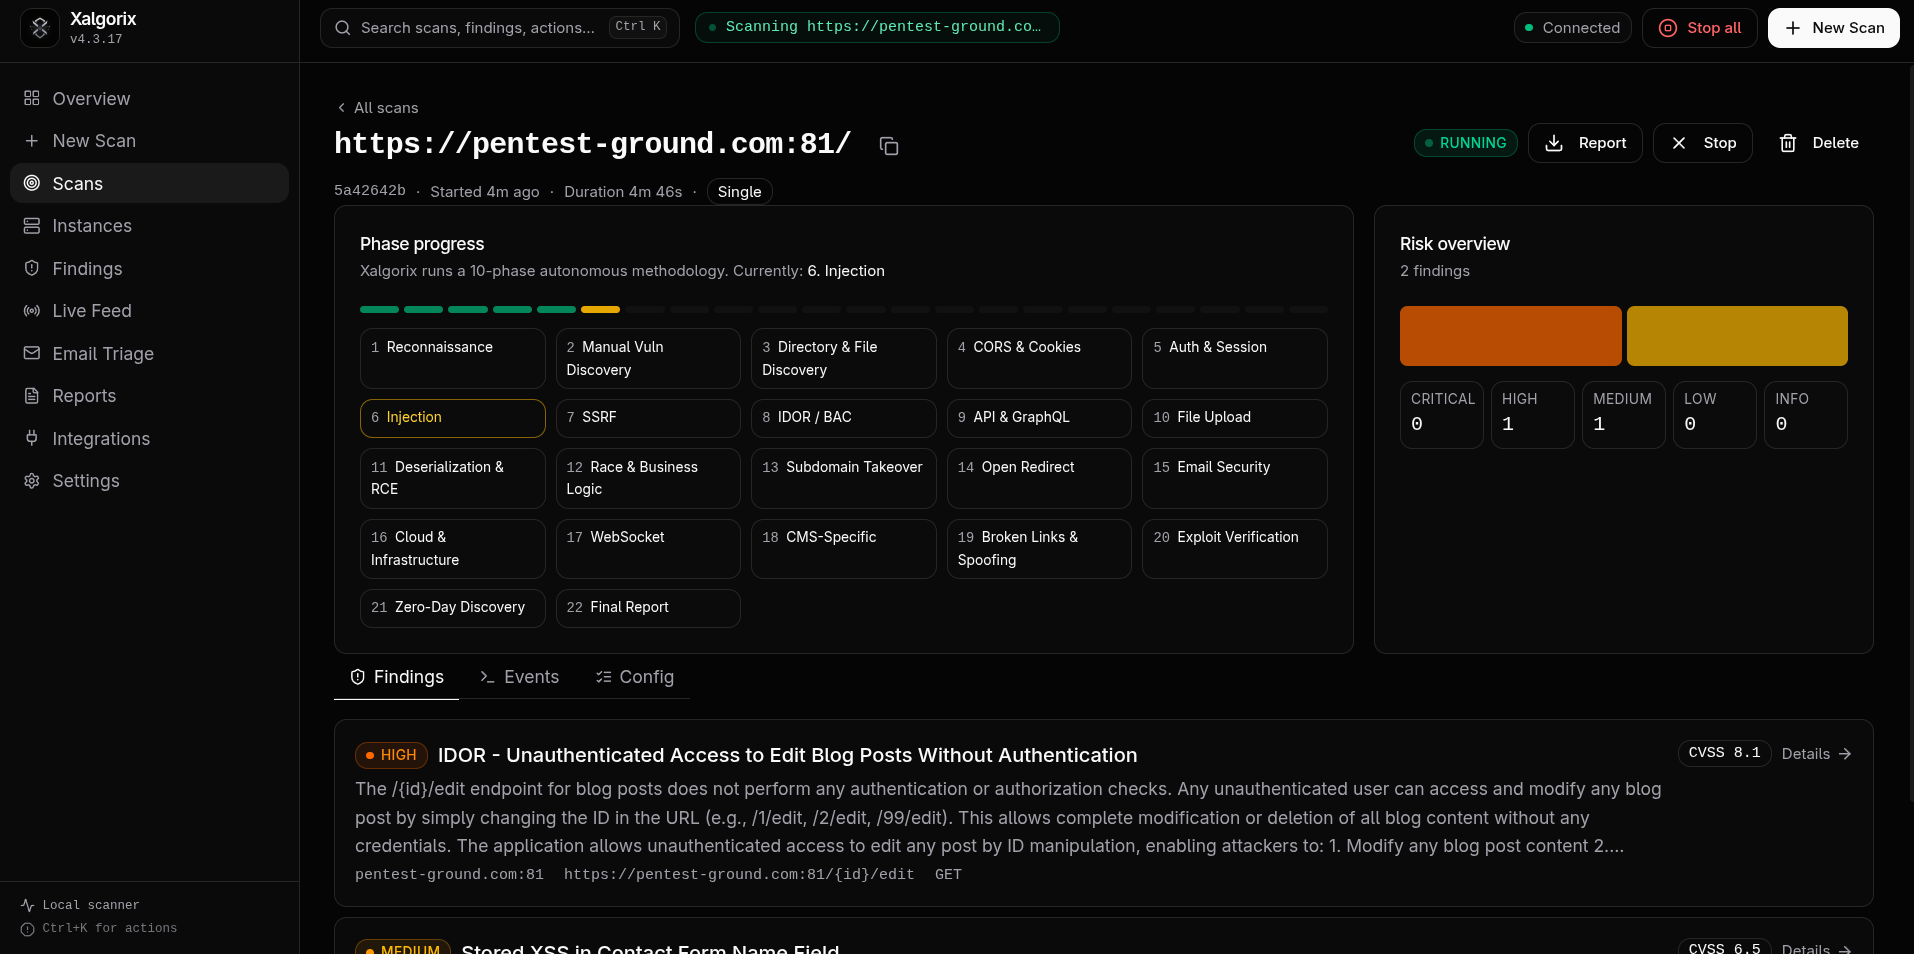
🖥️ セルフホストダッシュボード — 127.0.0.1:9137 でローカルに実行
| 概要ダッシュボード | スキャン詳細 | 検出結果 |
|---|---|---|
 |  | 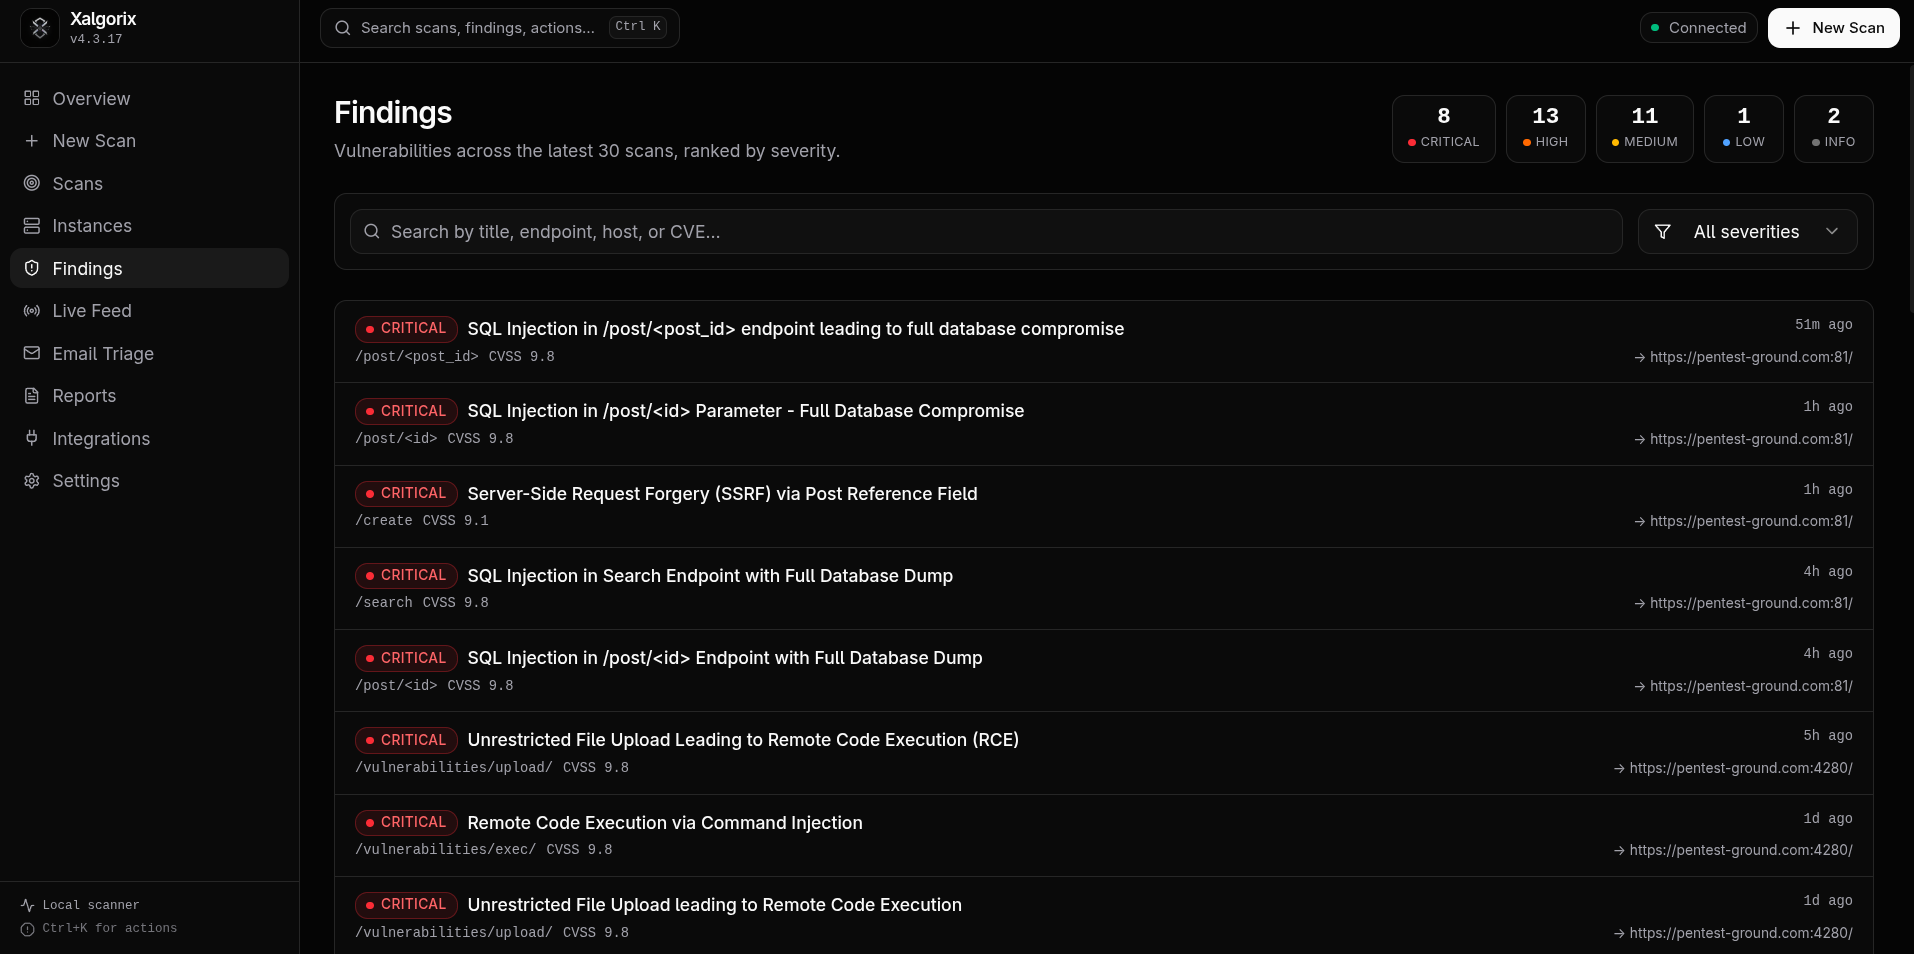 |
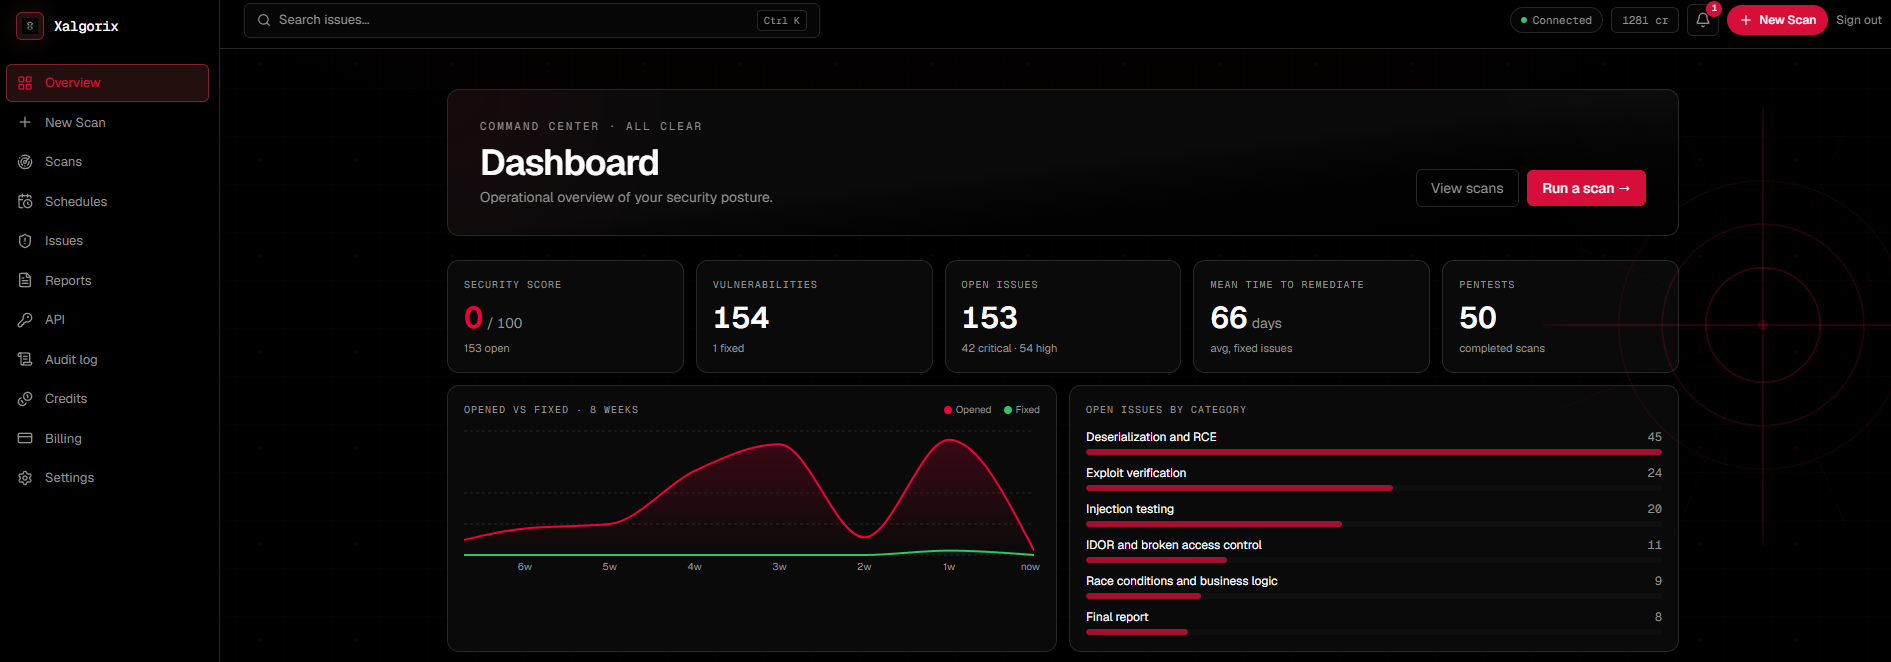
☁️ ホステッドクラウドダッシュボード — www.xalgorix.com で完全マネージド版を提供
Xalgorixをスポンサーしてくださっている Swiftproxy に感謝します。
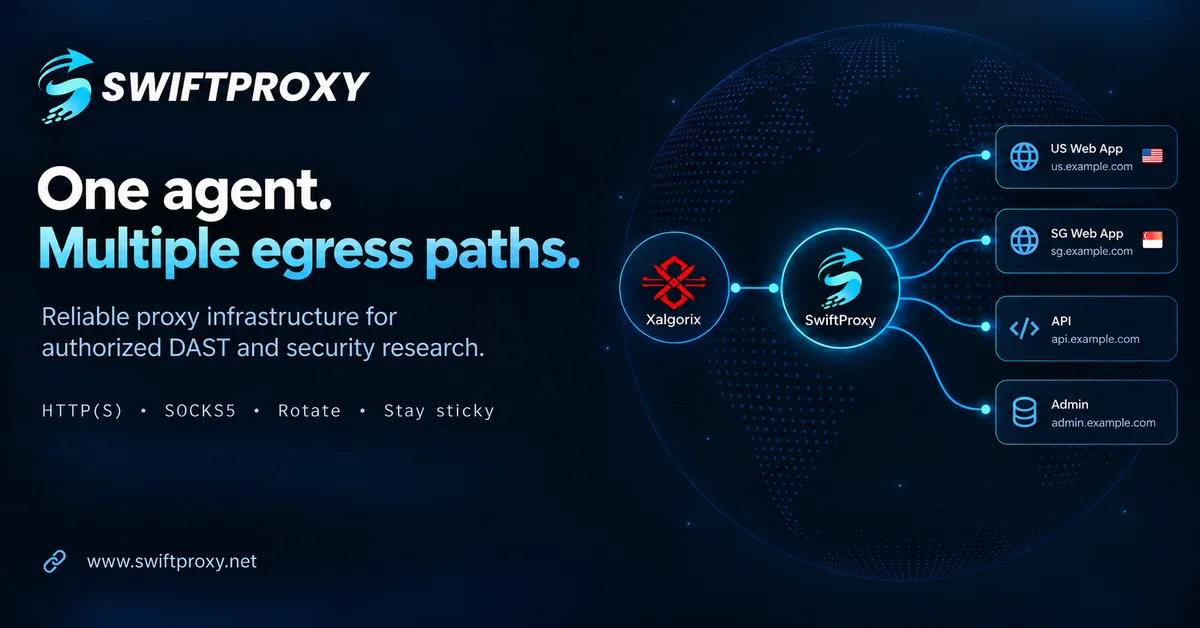
アプリケーションの挙動は、リクエストの発信元によって異なる場合があります。リージョンをまたいで自身のアプリケーションを確認するXalgorixユーザー向けに、Swiftproxyはロケーションターゲティングによるリージョナルな挙動の確認と、スティッキーセッションによるテストセッション中の一貫したIPの維持を提供しています。HTTP(S)とSOCKS5に対応しており、これはXalgorixがサポートするプロキシプロトコルと同じです。
レジデンシャルプロキシは**$0.70/GBから。無料テストが利用可能で、XalgorixユーザーはコードPROXY90で10%オフ**になります。
インストール (ワンライン):```bash curl -sSL https://www.xalgorix.com/install | bash
プラットフォーム(Linux または macOS、amd64/arm64)用のビルド済みバイナリを最新リリースからダウンロードします。次に、対話形式のセットアップウィザードを実行します:```bash
xalgorix --setup
プロバイダーを選択し、モデルを確認し、プロンプトが表示されたら API キーを入力します。最良の結果を得るには、強力な推論能力、長いコンテキストでの性能、信頼性の高いツール呼び出しを備えた最新のフロンティアモデル(利用可能な最新の高性能な GPT、Claude、Gemini モデルなど)を使用してください。小規模なモデルやローカルモデルも引き続きサポートされていますが、長時間の自律スキャンではより多くの監督が必要になる場合があります。Xalgorix はキーを ~/.xalgorix.env(モード 0600)に非公開で保存し、ダッシュボードを起動できます。ローカルの Ollama には API キーは不要です。
すぐに起動しない場合は、後で xalgorix --web で起動し、http://127.0.0.1:9137 を開いてください。プロバイダーや詳細オプションは Settings → LLM でいつでも変更できます。または xalgorix --setup を再実行してください。
または Docker で実行 — 必要なものがすべて揃い、ツールチェーンは不要:```bash
docker run --rm -p 9137:9137
--privileged
-v xalgorix-data:/data
xalgord/xalgorix:latest
`--privileged` は、ネイティブで root として実行したときと同じホスト相当のアクセス権をツールセットに付与します。Docker のデフォルトサンドボックスはケーパビリティ(`NET_ADMIN` など)を剥奪し、seccomp フィルタを適用するため、低レベルのツール(iptables/route の変更、ARP スプーフ/MITM、tun/tap VPN、ptrace ベースのデバッガ、masscan のインターフェース調整)が壊れます。イメージは自身にこれらを付与できないため、実行時に設定する必要があります。コンテナは root として実行される使い捨てのネットワーク分離されたスキャンサンドボックスであり、privileged は意図された姿勢です。認証なしでダッシュボードを公開しないでください。最小権限を優先しますか? `--privileged` を `--cap-add=NET_ADMIN --cap-add=NET_RAW --cap-add=SYS_PTRACE --security-opt seccomp=unconfined` に置き換えてください。

`http://localhost:9137` を開きます。**開始するのに LLM キーは必要ありません** — ダッシュボードはキーなしで起動します。モデルと API キーは **Settings → LLM** で設定してください(`/data` ボリュームに永続化されます)。`XALGORIX_USERNAME`/`XALGORIX_PASSWORD` を渡さない場合、初回実行時にランダムな管理者パスワードが生成され、コンテナログに出力されます。

**マシン間 API アクセス** — 自動化(独自のバックエンド、CI、スクリプト)には、ダッシュボードの認証情報ではなく専用の `Authorization: Bearer` トークンを付与してください。`XALGORIX_API_TOKEN`(またはカンマ区切りのローテーションセットには `XALGORIX_API_TOKENS`)を設定します。マシントークンは `/api/*` ルートとスキャンイベント WebSocket のみを認可します — ダッシュボード UI やオペレーター専用の設定ルートは決して認可せず、ブラウザセッションを決して作成せず、ダッシュボードのログインレートリミッターと決して相互作用せず、保存された SHA-256 ダイジェストに対して定数時間比較で照合されます。人間用のダッシュボードログイン(`XALGORIX_USERNAME` + `XALGORIX_PASSWORD_HASH`)は、それらと並行して変更なく機能し続けます。

**最も簡単 — Docker Compose**(ポートと永続ボリュームをマッピングします):```bash
curl -sSLO https://raw.githubusercontent.com/xalgorix/xalgorix/main/docker-compose.yml
docker compose up -d
docker compose logs -f   # shows the generated admin password on first start
このイメージには、攻撃的セキュリティツール一式(nmap、nuclei、httpx、subfinder、katana、ffuf、gobuster、sqlmap、masscan、dalfox、feroxbuster など)がプリインストールされており、さらにすべてのパッケージマネージャー(apt、go、cargo、pipx、npm)が利用可能なため、エージェントは実行時に不足しているものを自動インストールできます。設計上、コンテナ内で root として実行されます — コンテナは使い捨てのネットワーク分離されたスキャンサンドボックスとして扱い、認証なしでダッシュボードを公開しないでください。イメージは amd64 と arm64 の両方で公開されています。
またはソースからビルド(Go 1.26+ と Node.js が必要):```bash git clone https://github.com/xalgorix/xalgorix.git cd xalgorix make build sudo install -m 755 build/xalgorix /usr/local/bin/xalgorix
> [!TIP]
> セットアップ不要をご希望ですか?フルマネージド版は [www.xalgorix.com](https://www.xalgorix.com/) で動作しています — クリックするだけでスキャン、インストールも API キーも不要です。

### 🤖 プルリクエストを自動レビュー — 無料の GitHub App

セットアップなしで、すべてのプルリクエストにセキュリティレビューを実施したいですか? **[Xalgorix GitHub App](https://github.com/apps/xalgorix)** をインストールしてください。各 PR の diff を読み取り、セキュリティレビューをコメントします — インジェクション、認証の破綻/IDOR、SSRF、シークレット、安全でないパターン — をプルリクエスト上に直接。新しいコミットでその場で更新され、**`@xalgorix review`** とコメントすればオンデマンドで再実行できます。ワークフローファイルも API キーもアカウントも不要 — しかも無料です。

<div align="center">

[**➕ Xalgorix を GitHub に追加 →**](https://github.com/apps/xalgorix/installations/new)

</div>

マージゲートや CI での完全なエクスプロイト検証済みペネトレーションテストには、[ホステッドスキャナー](https://www.xalgorix.com/) または GitHub Action をご利用ください。

> [!IMPORTANT]
> Xalgorix は、あなたが所有しているか、テストの明示的な許可を得ているシステムでのみ使用してください。

> [!TIP]
> セルフホストを避けたいですか?フルマネージド版は [www.xalgorix.com](https://www.xalgorix.com/) で利用可能です — クリックするだけでスキャン、インストールも API キーも不要です。

## 📚 目次