デスクトップ環境向けの、安全でオフラインな二要素認証(2FA)マネージャー。Python で構築され、強力な暗号化を備え、クラウドへの依存がありません。
🌐 ランディングページ: desktop-2fa.org


| 機能 | 説明 |
|---|---|
| 🔐 Vault セキュリティ | Argon2id による鍵導出を伴う AES-256-GCM 暗号化 |
| ⏱️ TOTP 生成 | RFC 6238 準拠のコード生成 |
| 💻 充実した CLI | トークン管理のための完全なコマンドラインインターフェース |
| 📋 クリップボード対応 | TOTP コードをクリップボードへ自動コピー |
| 🔓 セッション制御 | CLI は各コマンドで認証。UI は書き込み時に再認証し、5 分間入力がないとロック |
| 🛡️ パスワードポリシー | zxcvbn による設定可能なパスワード強度の強制 |
| 🧪 十分なテスト | 回帰テストには RFC 6238 のテストベクターと過去の vault フィクスチャを含む |
| 📖 セキュリティモデル | 詳細な脅威分析と暗号設計のドキュメント |
| 🖥️ Textual UI | アカウントと vault のフォーム、ライブ TOTP カウントダウン、クリップボード操作(0.11.0) |
Desktop-2FA 0.10.0 による英語のダークターミナル CLI のキャプチャに続き、 0.11.0 の Textual UI を掲載します。すべてのアカウントと認証情報は合成データです。 ターミナル画像は実際のコマンド出力を描画しており、対話型プロンプトはテスト ランナーを使用し、Textual はヘッドレスで実行しています。 キャプチャの注記とレポートを参照してください。
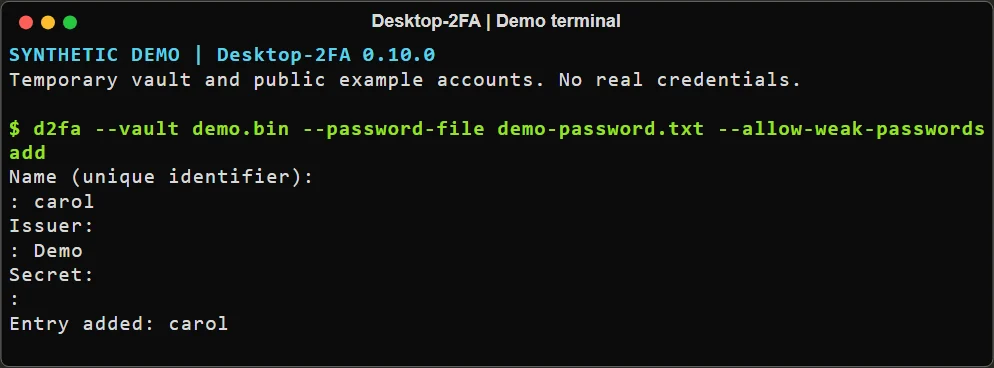 シークレットを表示せずにエントリを追加する。
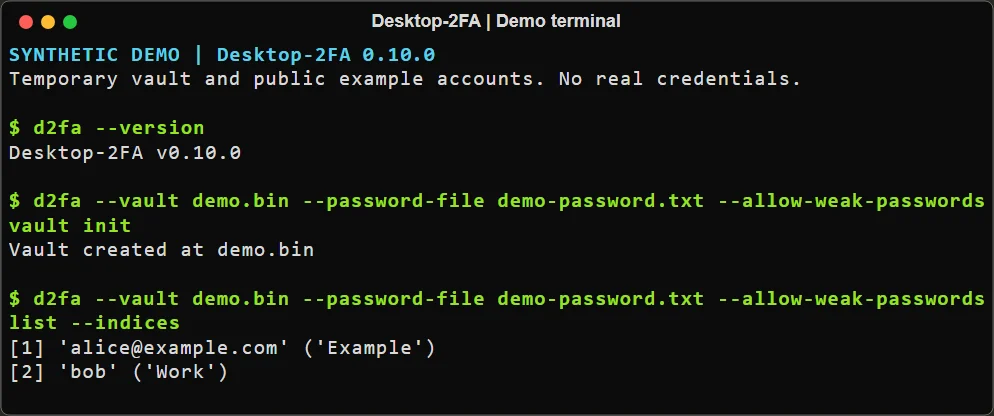 vault を初期化し、合成アカウントを一覧表示する。
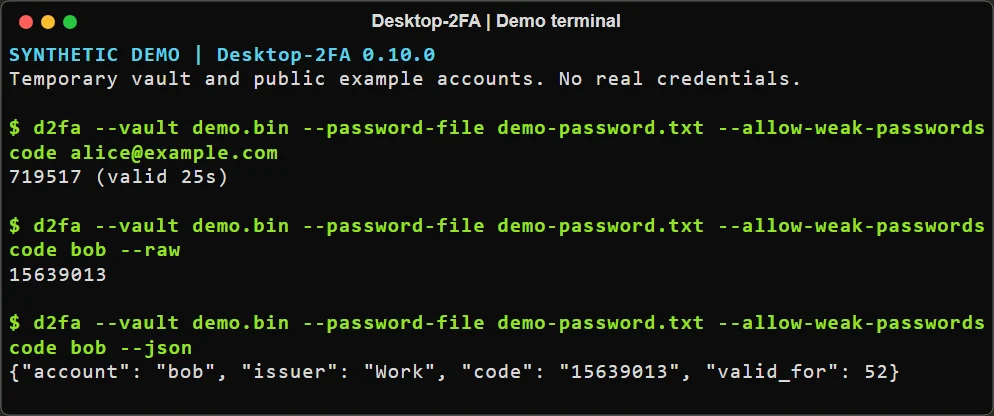 人間が読める形式、raw、JSON のコード出力。
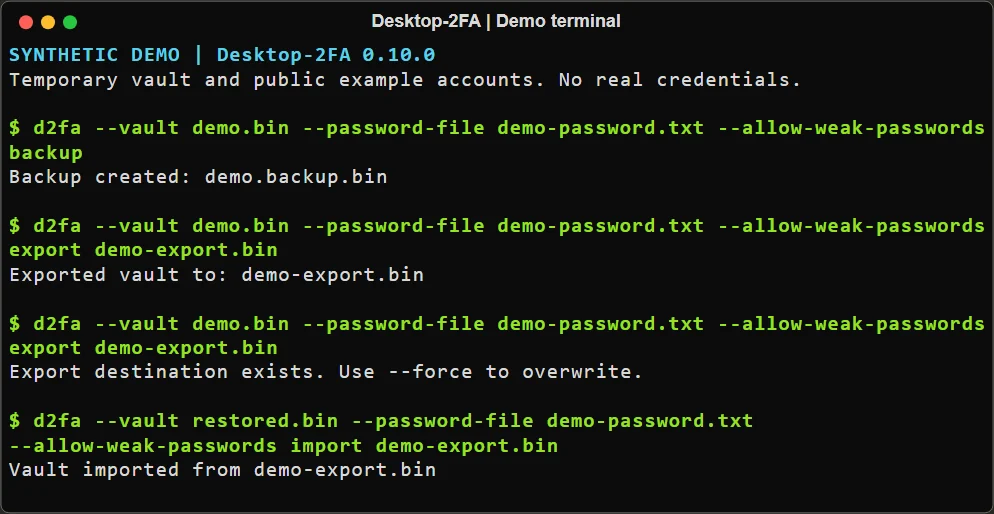 暗号化エクスポート、上書きの拒否、別の vault への復元。
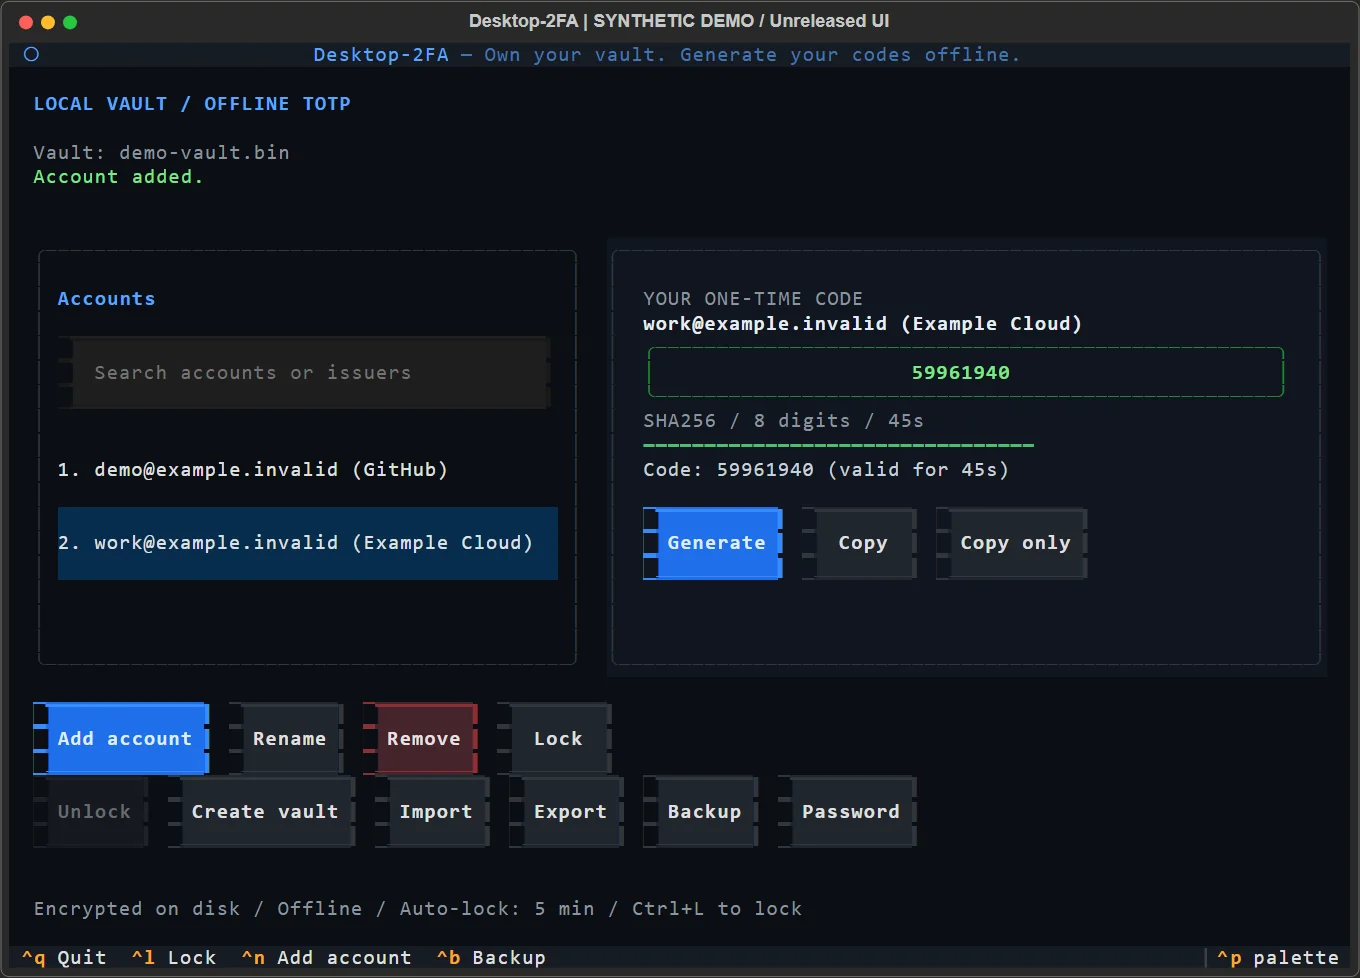 Textual UI: ライブコードと完全なアカウント/vault 操作。キャプチャ方法と制限。
pip install desktop-2fa
インストールを確認します:
python -c "import desktop_2fa; print(desktop_2fa.__version__)"
# Output: 0.11.0
# Initialize a new vault
d2fa vault init

# Add a new TOTP token
d2fa add GitHub GitHub JBSWY3DPEHPK3PXP

# Or add a provisioning URI (quote it so the shell preserves '&')
d2fa add "otpauth://totp/Example:alice?secret=JBSWY3DPEHPK3PXP&issuer=Example&algorithm=SHA256&digits=8&period=60"

# List all entries
d2fa list

# Generate a code
d2fa code GitHub
ボールトはデフォルトで ~/.desktop-2fa/vault に保存されます。グローバルオプション --vault を使って任意のコマンドで別のファイルを指定するか、DESKTOP_2FA_VAULT を設定してデフォルトのファイルを選択できます。明示的な --vault は環境変数より優先されます。どちらも指定しない場合、デフォルトは ~/.desktop-2fa/vault のままです。
# Use a separate vault for this command
d2fa --vault ./development-vault list

# Show the currently selected vault path
d2fa --vault ./development-vault vault path

# Launch the Textual terminal UI with that vault
d2fa --vault ./development-vault ui
URIベースの追加では、アルゴリズム、桁数、期間が保持されます。省略されたパラメータはデフォルトでSHA1、6桁、30秒になります。ラベルはパーセントデコードされ、issuerクエリパラメータはissuerプレフィックスと一致している必要があります。サポートされていない、または矛盾するプロビジョニングデータの場合、vaultアクセス前にステータス6で終了します。対話型の追加では、issuerプロンプトでURIを受け付けることもでき、別途のシークレットプロンプトをスキップします。URIのラベルがアカウント名として使用されます。
対話型のaddでは、専用のSecretプロンプトで入力が非表示になりますが、名前とissuerは表示されたままです。引数として渡されたシークレットやURIは、シェル履歴やプロセス検査に現れる可能性があり、表示されているissuerプロンプトに貼り付けたURIはエコーされる可能性があります。これらの露出を避けるには、プレーンなissuer名と非表示のシークレットプロンプトを使用することを推奨します。詳細はinteractive addを参照してください。
0.11.0 Textual UIは、アカウント管理、vaultの作成/ロック解除、暗号化されたインポート/エクスポート/バックアップ、パスワード変更をサポートしています。コードはカウントダウンと有効性バーとともに自動的に更新されます。d2fa uiで起動します。認証情報が指定されていない場合は、ロックされた画面が開きます。書き込み時には再度パスワードを要求されます。Ctrl+Lまたは5分間の非操作でセッションがロックされます。詳細はUIガイドを参照してください。バージョン0.10.0には以前のプロトタイプが含まれていました。これらのアカウントおよびvaultのワークフローには0.11.0へアップグレードしてください。
# Provide password via command line
d2fa --password mypassphrase add GitHub GitHub JBSWY3DPEHPK3PXP

# Provide password via file
d2fa --password-file /path/to/passphrase.txt add GitHub GitHub JBSWY3DPEHPK3PXP
Vault は暗号化されたストレージファイルであり、デフォルトでは
~/.desktop-2fa/vault に配置されます。別のパスを指定するには --vault または DESKTOP_2FA_VAULT を使用してください。Vault ファイルは 10 MiB 以下の通常ファイルである必要があります。
現在のローダーは Vault フォーマットのバージョン 1 をサポートしています。将来のリリースがすべての古いフォーマットをサポートすることを保証するものではありません。アップグレードの前に、暗号化されたバックアップを作成し、安全な場所に保管してください。
Desktop-2FA 0.9.0 では公開 Python API が変更されます。Vault.save() と Vault.load() には、明示的な空でないパスワードが必要になります。以前の Python API バージョンでパスワードなしに作成された Vault は、アップグレードの前に旧リリースを使用して開き、空でないパスワードで再保存する必要があります。CLI および Textual UI のフローでは、すでに空でないパスワードが必須となっています。
d2fa backup
新しい TOTP シークレットは共有の Base32 ルールを使用します。ASCII の大文字小文字とスペースが受け入れられ、正しい末尾パディングは任意であり、デコードされたキーが空の場合はボールトへのアクセス前に拒否されます。新しいレコードは、デコードされたバイトが同一の正規の大文字パディング済みテキストを使用します。既存のシークレットテキストはロード/保存時に保持されます。レガシーの空のシークレットや、歴史的に受け入れられた Unicode フォールドされたシークレットは一覧表示可能なままですが、コードを生成できません。code はステータス 6 で invalid_secret を報告します。詳細は明示的な修復手順を参照してください。
CLI では、vault init、list、add のみが存在しないボールトを作成します。その他のコンテンツコマンドは、ボールトが見つからないエラーを報告します。作成手順は次のとおりです。
--password/--password-file を必要とします(非対話モード)list は空の暗号化されたボールトを作成します。add は検証済みのエントリを含むボールトを作成しますVault created at <path> と出力されます0.11.0 の Textual UI では、Create vault から明示的にボールトを作成でき、パスワードの確認と、既存の保存先に対する上書きチェックボックスが用意されています。
コマンドがボールトを必要とし、それが存在する場合:
code および remove コマンドは、名前を大文字小文字を区別して解決します。account_name の完全一致は、別のエントリの発行者よりも優先されます。アカウントの完全一致がない場合、互換性のために一意の発行者一致が受け入れられます。複数の完全なアカウント一致、または複数のフォールバック発行者一致は、Ambiguous entry エラー(終了ステータス 6)で拒否され、ボールトは変更されません。code --json は entry_ambiguous を報告します。Python の Vault.get_entry() と Vault.remove_entry()、および公開されているコード/削除ヘルパーも同じルールを使用します。曖昧な検索は desktop_2fa.vault.AmbiguousEntry(ValueError のサブクラス)を発生させます。
rename コマンドは同じ完全なアカウント名/一意の発行者のルールを使用し、変更前に占有されている宛先アカウント名を拒否します。明示的なセレクタのない曖昧さ、無効なセレクタ、および占有されている宛先はステータス 6 で終了します。アカウント名と発行者の両方が更新されます。一意に名前が付けられたエントリをそれ自身に名前変更することは許可され、それでもその発行者は更新されます。









