
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-25157 — CVE-2023-25157 - GeoServer SQLインジェクション - PoC | Kitploit

ツール/GitHubGitHub/win3zz/cve-2023-25157
脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト
GitHubwin3zz/cve-2023-25157

CVE-2023-25157

CVE-2023-25157 - GeoServer SQLインジェクション - PoC

リポジトリを見る
17035313年前Kitploit レビュー済み
共有

CVE-2023-25157 - GeoServer SQLインジェクション - PoC

  • CVE: CVE-2023-25157
  • 日付: 06/06/2023
  • ベンダー/ソフトウェア: GeoServer
  • 深刻度: 9.8/10 - Alt text

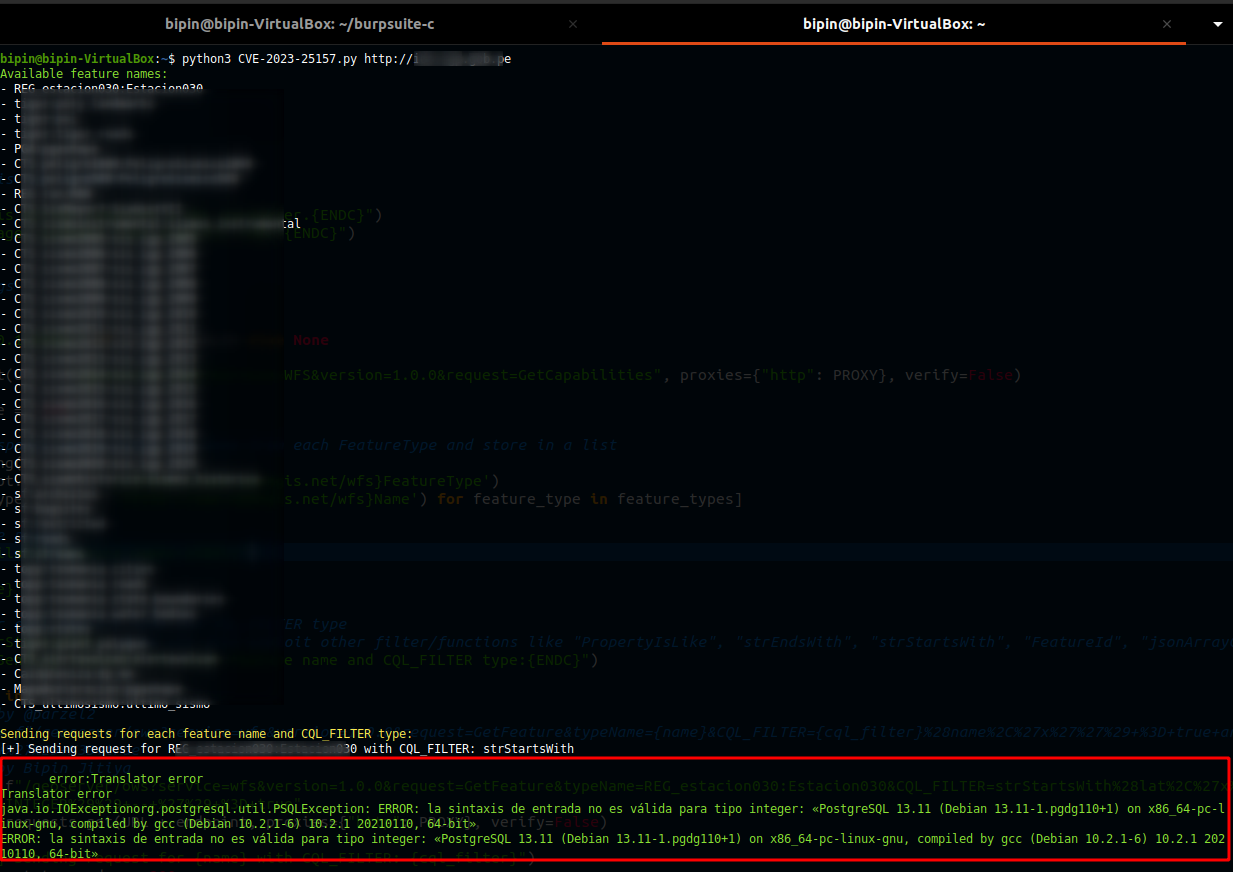
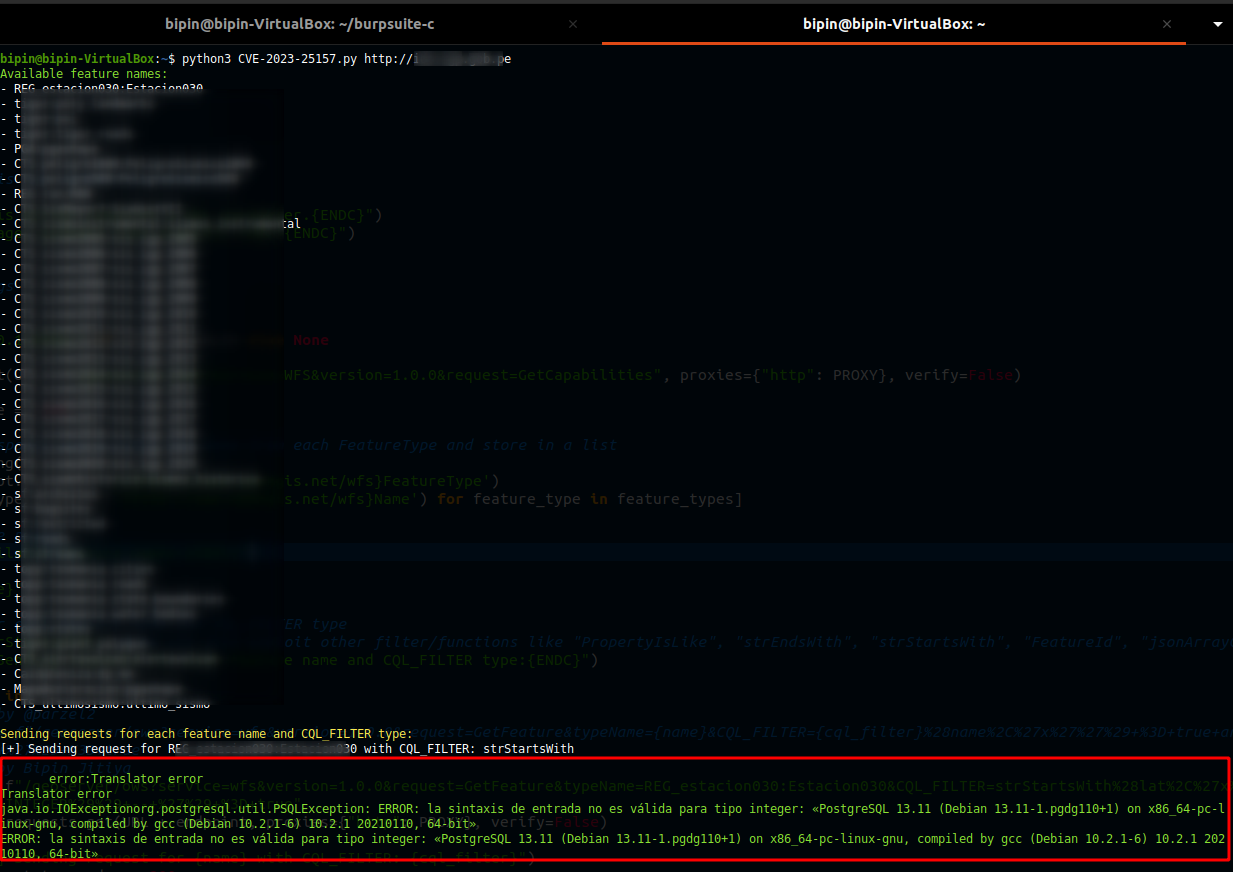
このスクリプトは、地理空間データ共有のための人気オープンソースソフトウェアサーバーであるGeoServerにおけるOGC Filter SQLインジェクション脆弱性の概念実証です。ターゲットURLにリクエストを送信し、CQL_FILTERパラメータに悪意のあるペイロードを注入することで潜在的な脆弱性を悪用します。実験目的として、スクリプトはペイロードにSELECT version() SQL文を使用しています。

使用方法

このスクリプトを使用するには、ターゲットURLをコマンドライン引数として指定します。例:

foo@bar:~$ python3 CVE-2023-25157.py <URL>

<URL> をターゲットサーバーの実際のURLに置き換えてください。
2023-06-06_20-37

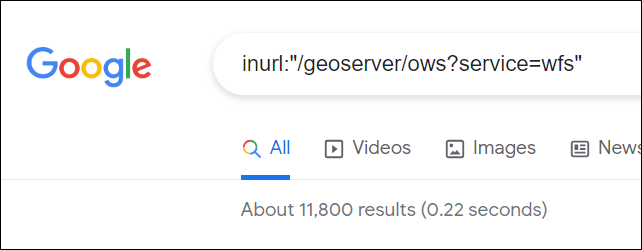
Google Dork

inurl:"/geoserver/ows?service=wfs"

googledork

参考情報

  1. セキュリティアドバイザリ: https://github.com/geoserver/geoserver/security/advisories/GHSA-7g5f-wrx8-5ccf
  2. コミット: https://github.com/geoserver/geoserver/commit/145a8af798590288d270b240235e89c8f0b62e1d
  3. ツイート: https://twitter.com/parzel2/status/1665726454489915395

法的免責事項

このリポジトリで提供されるPoCスクリプトは、教育および研究目的のみを意図しています。脆弱性の存在を示し、潜在的なセキュリティリスクの理解を支援するために設計されています。

このスクリプトの不正使用(不正アクセス、不正なテスト、その他の不正行為を含むがこれらに限定されない)は固く禁じられています。

このリポジトリの作成者および貢献者は、このスクリプトの使用に起因する誤用や損害について一切の責任を負わず、また責任を問われることはありません。このスクリプトを使用することにより、責任を持って自己責任で使用することに同意したものとみなされます。

セキュリティ評価やペネトレーションテスト活動を行う前には、必ず適切な権限と許可を取得してください。適用されるすべての法律、規制、倫理ガイドラインを遵守することを確認してください。

スクリプト作成者: Bipin Jitiya (@win3zz)

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    439
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →