レッドチームインフラトラッカーおよび C2 リダイレクター -- RedWarden のモダンな代替。
InfraGuard はインターネットとあなたの C2 チームサーバーの間に位置し、すべての受信リクエストを可変 C2 プロファイルに対して検証し、適合しないものをブロックします。スキャナー、ボット、ブルーチームのプローブはデコイサイトにリダイレクトされ、正規のビーコン通信はチームサーバーへ通過します。
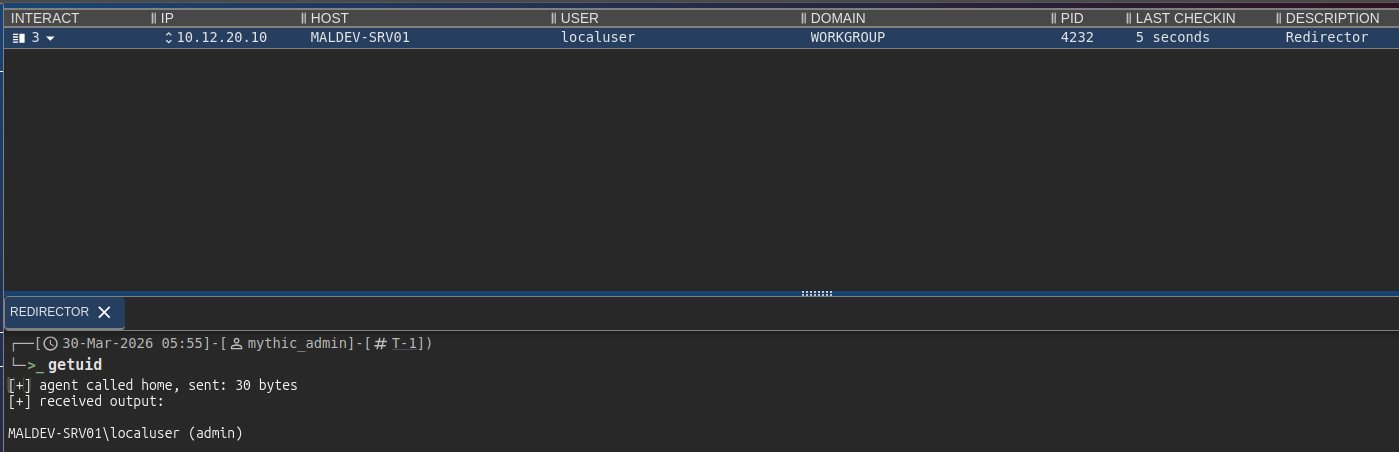
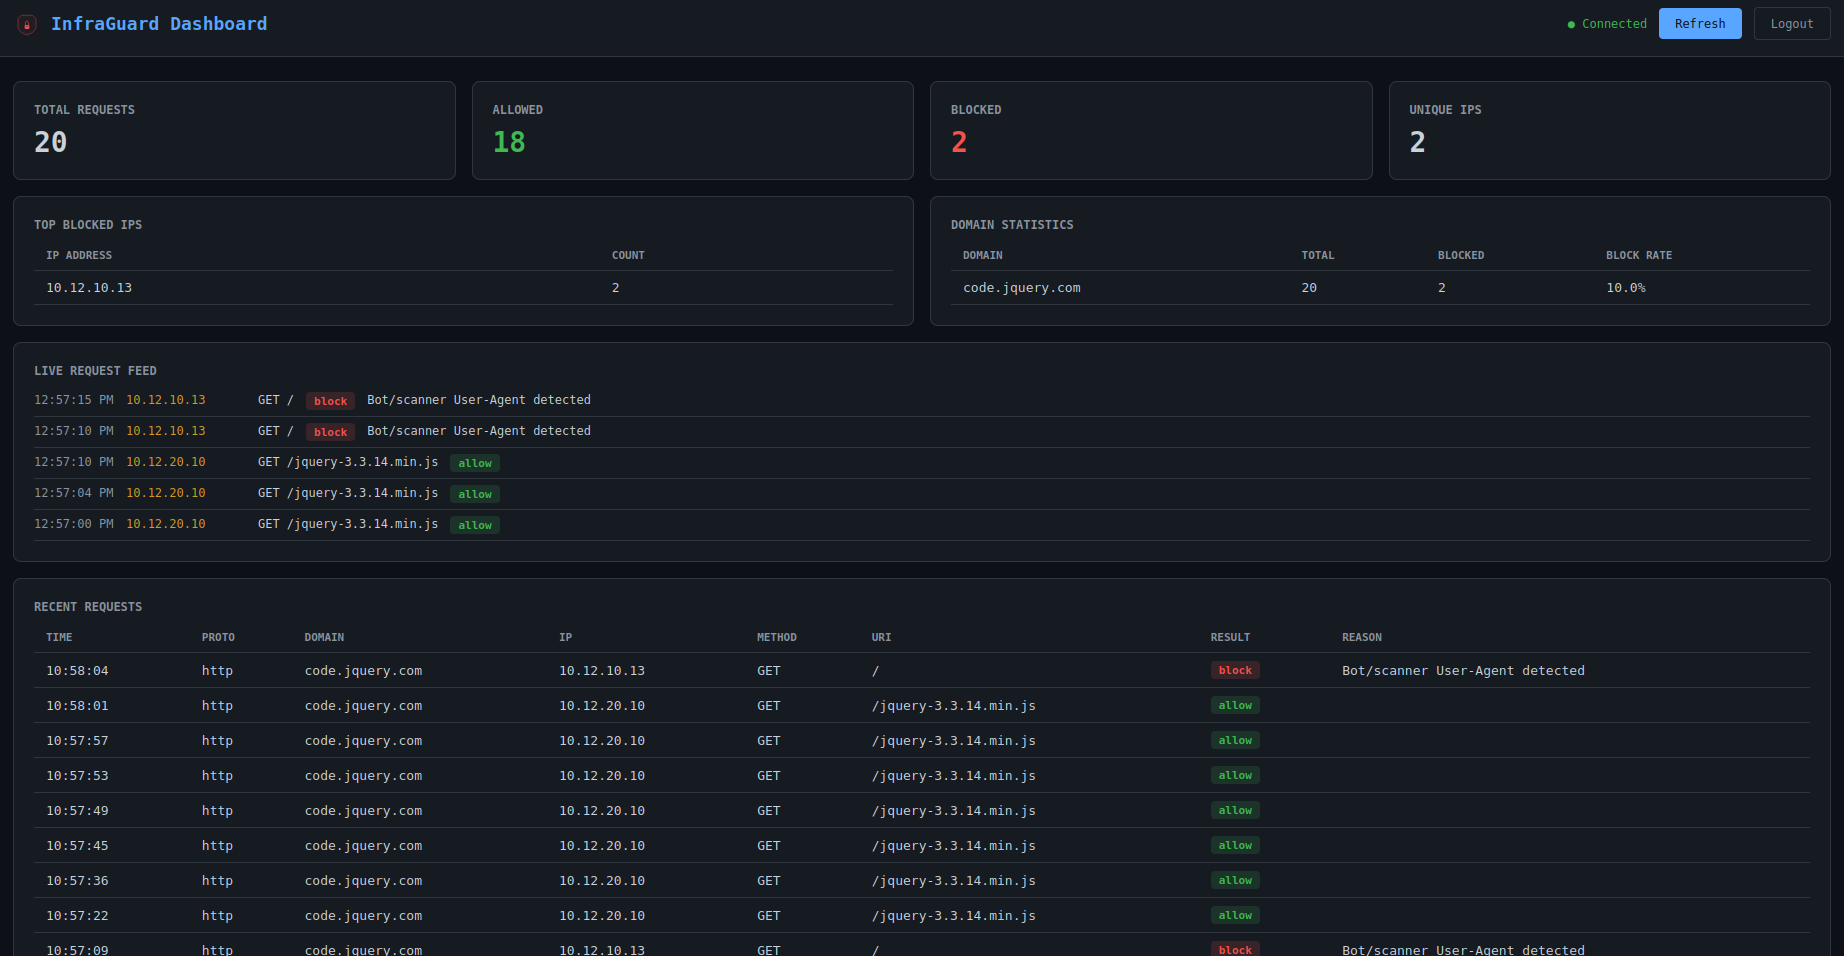
アーキテクチャ
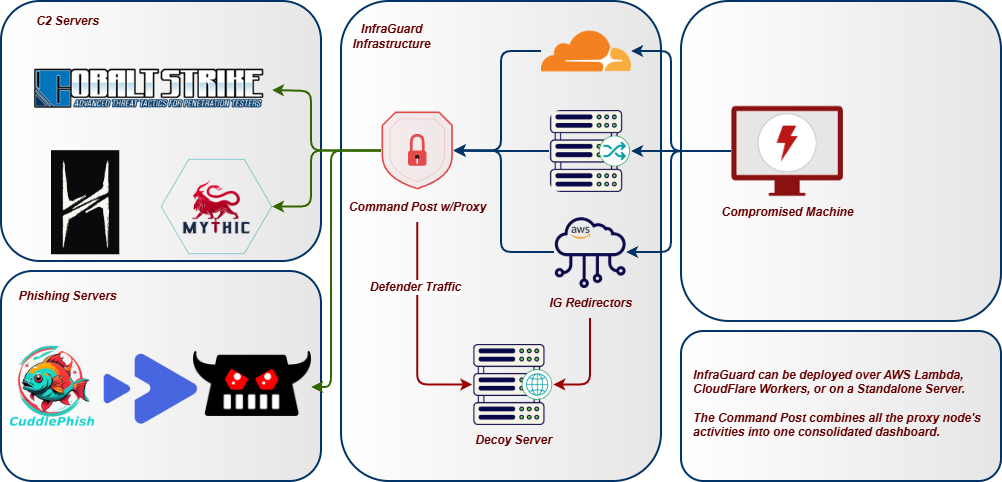
機能
プロキシとリスナー
- マルチドメインプロキシ -- 複数のドメインを同時にプロキシし、それぞれが独立した C2 プロファイル、アップストリーム、ルールを持つ
- マルチプロトコルリスナー -- HTTP/HTTPS、HTTP/3 (QUIC)、WebSocket、gRPC、DNS、MQTT、TCP トンネルリスナーが同時に動作し、IP インテリジェンスとイベント追跡を共有
- サーキットブレーカー -- アップストリームごとの障害保護を closed/open/half-open 状態で提供。バックエンドに到達できない場合はドメインのドロップアクションにフォールスルー
- プロトコルフェイルオーバー -- 優先度でランク付けされたリスナープロトコル間での自動フェイルオーバーとフェイルバック
C2 プロファイルサポート
- C2 プロファイル検証 -- Cobalt Strike、Mythic、Brute Ratel C4、Sliver、Havoc、Nighthawk、PoshC2 プロファイルをリダイレクタールールとして解析・適用
- ホットスワップ可能なプロファイル -- プロキシを再起動せずにダッシュボードから実行時にドメインのアクティブ C2 プロファイルを交換
- プロファイル生成ウィザード -- ガイド付きフォームで 8 種類すべてのサポートタイプの新しい C2 プロファイルをゼロから生成、または既存プロファイルを自動タイプ検出と検証付きでインポート・アップロード
- AI 支援プロファイル生成 -- オプションの Ollama 統合により、プロファイル作成の支援と OPSEC アドバイスのためのチャットパネルをダッシュボードに提供
フィルターパイプライン
- スコアリングベースのフィルターパイプライン -- 10 個のフィルターがそれぞれ 0.0~1.0 のスコアを寄与し、設定可能なしきい値がブロック/許可を決定。フィルター: JA3、IP、ボット、ヘッダー、DNS、geo、プロファイル、リプレイ、列挙、サンドボックス。
- JA3 TLS フィンガープリントフィルタリング -- HTTP データが交換される前に TLS ハンドシェイク層で Masscan、ZGrab2、Shodan、curl、Python requests、Nmap をブロック。リバースプロキシヘッダーまたはカスタム asyncio プロトコル経由で動作。オプションの許可リストモードでビーコン JA3 を強制
- サンドボックスおよびヘッドレスブラウザ検出 -- HTTP シグナル全体でのスコア累積: HeadlessChrome UA、Accept-Language の欠落、sec-ch-ua のない Chrome、Safe Links および msnbot スキャナー UA、非ブラウザの Accept 順序
- パス列挙検出 -- スライディングウィンドウでの IP ごとのユニーク URI 追跡。dirbuster/ffuf/gobuster が URI 空間をマッピングする前にブロック
- DNS サブドメイン列挙検出 -- クライアント IP ごとの NXDOMAIN 応答を追跡。しきい値違反でソース IP を自動ブロック
- アンチボット / アンチクローリング -- 40 以上の既知のスキャナー/ボット User-Agent パターン、ヘッダー異常検出
- リプレイ保護 -- コンテンツハッシュによる重複リクエストの拒否。ハッシュは SQLite に永続化されるため保護が再起動後も維持
- ドロップアクション -- リダイレクト、TCP リセット、デコイサイトへのプロキシ、またはターピット (スキャナーの時間を浪費するための低速ドリップ応答)
インテリジェンス
- IP インテリジェンス -- 19 のセキュリティベンダー範囲 (Shodan、Censys、Rapid7 など) の組み込み CIDR ブロックリスト、GeoIP フィルタリング、逆引き DNS キーワードマッチング
- 脅威インテリジェンスフィード -- 公開ソース (abuse.ch、Emerging Threats、Spamhaus DROP、Binary Defense) からのブロックリスト自動更新。設定可能な更新間隔とディスクキャッシュ
- 動的 IP ブロッキング -- ホワイトリスト範囲外の IP をブロック。N 回の有効な C2 リクエスト後に IP を自動ホワイトリスト化
- ホワイトリスト拡充 -- ホワイトリスト化された CIDR は起動時に GeoIP データベース経由で ASN、組織、国、大陸データで自動拡充
- バーン検出 -- crt.sh 経由の Certificate Transparency ログ監視、URLhaus/OpenPhish/Google Safe Browsing 経由のドメイン評判自己監視、単一 IP が複数のオペレータドメインにアクセスした際のクロスドメインアナリスト検出
- バーン信頼度スコアリング -- 6 つの重み付きシグナル (JA3 多様性、ボリュームスパイク、新規 ASN、CT ログ露出、評判ヒット、認証失敗試行) からの継続的な 0~100 スコア。推奨アクション (監視、ローテーション、即時バーン) を含む。
- カナリートークン注入 -- トラッキングピクセル、ハニーポットリンク、ハニーポットフォームをデコイページに自動注入し、ブルーチームの調査を検出
- パッシブ DNS 監視 -- あなたのドメインの外部解決について CIRCL PDNS をポーリング。新規レコード、NXDOMAIN スパイク、初回検出の露出を検出
ペイロード配信
- コンテンツ配信ルート -- PwnDrop、Mythic ファイルストア、ローカルファイルシステム、または HTTP プロキシバックエンド経由で特定のパスにペイロード、デコイ、静的ファイルを配信。オプションの条件付き配信でターゲットには実コンテンツを、スキャナーにはデコイを提供
- Mythic ファイルステージング --
mythic_file バックエンドが Mythic の /direct/download/{uuid} をクリーンな URL でプロキシ。固定 UUID またはプロキシモード。アクセス制御は InfraGuard のフィルタースタックが提供
- ワンタイムペイロードトークン -- ビーコンが動的にホワイトリスト化された際に自動発行されるトークン。アトミックな単回使用の SQLite 強制によりアナリストやサンドボックスによる URL リプレイを防止。設定可能な TTL と最大使用回数
- ルートごとのレート制限 -- コンテンツルートでの IP ごとのスライディングウィンドウダウンロードレートリミッター。制限超過時は設定されたスキャナーデコイまたは 429 を返す
- 配信ガード -- コンテンツルートの環境キーイング: ビーコン IP の要求、UA 許可リスト、必須ヘッダー値、禁止ヘッダー。チェック失敗時は生の 403 ではなくドメインのドロップアクションを返す
- フィッシングキャンペーントークン -- メールリンクに埋め込まれたキャンペーンごとのトークンでフィッシングページをゲート。静的トークンリストまたは設定可能な TTL を持つ HMAC 署名付き自己検証トークン
レジリエンス
- インフラローテーション -- 5 つのクラウドプロバイダーにわたるワンクリックのブルーグリーン Terraform ローテーション。プリフライトチェック、ロールバック、age 暗号化状態を含む
- ローテーションスケジューリング -- 自動ローテーションポリシー: 固定間隔、バーントリガー、リクエスト数しきい値、段階的ローリング
- 自動ローテーションウォッチドッグ -- バーンスコアと証明書有効期限を一定間隔でポーリング。バーンしきい値に達するか証明書の残り日数が N 日未満の場合に自動ローテーション、またはコスト上限付きのアラートのみモードにフォールバック
- サーキットブレーカー -- アップストリームごとの障害追跡を HEALTHY / PROBING / TRIPPED 状態と設定可能な回復タイムアウトで提供し、ダッシュボードの Upstreams ウィジェットにライブ表示
- ドメインフロンティング -- SNI/Host ヘッダー分割による CDN ベースの C2 ルーティング。CDN ヘッダー除去と SSRF 保護付き
- デッドマンスイッチ -- オペレータのハートビート TTL。オペレータがチェックインしない場合に C2 転送を自動停止
- パープルチームミラー -- 許可されたイベントをブルーチームコレクターにファイアアンドフォーゲットで複製し、エンゲージメントスコアリングに使用
- 共有状態バックエンド (Redis) -- オプションのクロスノードリプレイキャッシュ、動的ホワイトリスト、ビーコンセッションバッグ、ドロップレート制限により、水平スケールされたレプリカが同じ状態を参照
- エッジプロキシ -- CDN インフラ経由のドメインフロンティング、エッジ国別ブロッキング、ホスト書き換えのための Cloudflare Worker と AWS Lambda
ダッシュボードとオペレータツール
- Web ダッシュボード -- ログインページ、ライブリクエストフィード、ドメイン統計、トップブロック IP、WebSocket イベントストリーミング、インラインのブロック/ホワイトリスト/ブロック解除アクションを備えたリアルタイム SPA
- デコイページ管理 -- ダッシュボードから直接デコイ HTML ページを一覧表示、プレビュー、編集。ドメインごとの Canary Overview (ピクセル / 隠しリンク / 隠しフォームのトグル) と、デコイアセットを取得したすべてのスキャナーまたはサンドボックスを表示する Canary Hits パネル
- 専用コールバックエンドポイントを持つデコイトークン -- 注入されたトラッキングピクセル、隠しリンク、隠しフォームがそれぞれ
/_ig/px|hp|hf?c=<token> で canary_hit イベントを発火。ヒットは filter_result=canary_hit として追跡 DB に記録され、Decoys ページと購読中のアラータープラグインにライブストリーミング
- Plugins タブ -- ロードされたプラグインをランタイムの
enable / disable トグル (再起動不要) で一覧表示し、Plugin Marketplace で 29 個の組み込みプラグインをワンクリックで追加。すべての変更は config.yaml に永続化され、config-history リポジトリにコミットとして記録
- Command Post -- 複数の InfraGuard ノードからの統計、リクエスト、ライブイベントを単一ビューにマージするマルチインスタンス集約ダッシュボード。各プロキシとすべてのブロックされたソース IP を地理的位置の緯度/経度にプロットする Fleet Map (MapLibre) と、クロスインスタンス操作用のファンアウトプラグイントグルを備える
- ターミナル UI -- ログイン画面、ライブ API ポーリング、色分けされたリクエストログを備えた Textual ベースの TUI
- エンゲージメントレポート -- ドメインごとの内訳、フィルター効果、オペレータ監査証跡を含む自己完結型の HTML、JSON、または CSV レポート
- Prometheus メトリクス -- リクエストカウンター、アップストリームレイテンシヒストグラム、サーキットブレーカー状態、フィード鮮度、アクティブ接続、および Helm HPA がスケールする
infraguard_active_beacons ゲージを公開する /metrics エンドポイント
- OpenTelemetry -- オプトインの OTLP トレース + メトリクスエクスポーター。observability compose プロファイルが OTEL コレクターと Prometheus + 自動プロビジョニングされた Grafana 概要ダッシュボードを立ち上げる
- Kubernetes Helm チャート -- プロキシ、ダッシュボード、Redis StatefulSet、ServiceMonitor、アクティブビーコンゲージの HPA。
deploy/helm/infraguard/ に同梱
統合とプラグイン
- SIEM 統合 -- Elasticsearch、Wazuh、Syslog (CEF/JSON) 用の組み込みプラグインとバッチ転送
- Webhook アラート -- Discord (埋め込み)、Slack (Block Kit)、汎用 Webhook、PagerDuty (Events API v2、重複排除キー付き)、Telegram (双方向運用チャット: 携帯から
/status、/sessions、/kill、/ack) 用の組み込みプラグイン
- 検出プラグイン -- リクエストボディに対する YARA ルール、GreyNoise Community ルックアップ、ML ボット分類器 (JA4 + UA + タイミングに対するロジスティック回帰)、レスポンスカナリー (canarytokens.org)、p0f v3 フィンガープリンティング、JA4/JA4H エンリッチメント、GeoIP エンリッチメント
- レスポンスマニピュレーター -- HTML リライター、ペイロードウォーターマーク、シグネチャストリッパー、JS チャレンジ、キャッシュミミクリー、スローターピット、シャドウブロック (スキャナーに 200 を返して適応させない)
- Phishing.club 統合 -- フィッシングイベントを取り込み、クリックしたターゲット IP を自動ホワイトリスト化する HMAC 署名付き Webhook レシーバー
- プラグインシステム --
on_event フック、プラグインごとの設定、イベントフィルタリングを備えたイベント駆動アーキテクチャ。すべてのプラグインはダッシュボードの Plugins タブから再起動なしでトグルまたはロードでき、変更は config-history 監査コミットとともに config.yaml に永続化
設定とデプロイ