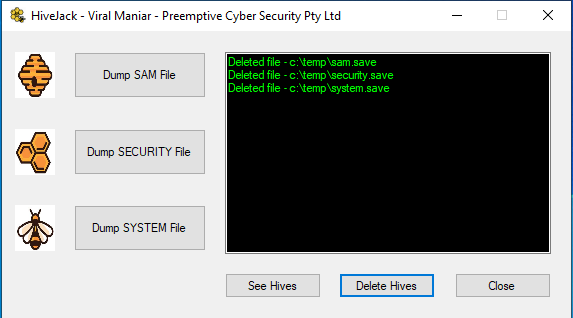
 viralmaniar/hivejack
このツールは、内部ペネトレーションテスト中に、既に侵害されたホストからWindowsの資格情報をダンプするために使用できます。SYSTEM、SECURITY、SAMの各ハイブをダンプでき、攻撃者のマシンにコピーした後、これらのファイルを削除して痕跡を消去するオプションを提供します。

このツールは、内部侵入テストにおいて、すでに侵害されたホストから Windows 資格情報をダンプするために使用できます。SYSTEM、SECURITY、および SAM レジストリハイブをダンプし、攻撃者のマシンにコピーした後、これらのファイルを削除して痕跡を消去するオプションを提供します。
多くの場合、これは繰り返し発生するプロセスであり、攻撃者が侵害されたホストでシステムレベルのアクセスを取得すると、ハイブの値をダンプすることが次のステップです。内部侵入テストでは時間が非常に貴重です。HiveJack は、ファイルのダンプと削除において多くの時間を節約します。コマンドを覚える必要はもうありません。;)
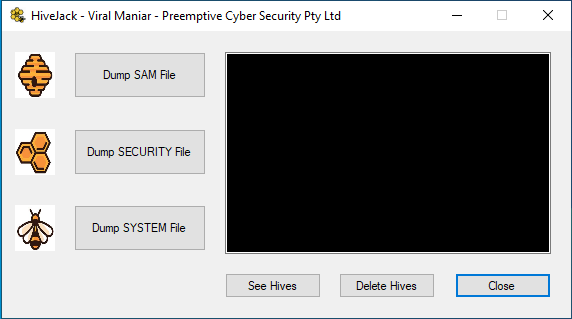
侵害されたホストの c:\temp\ フォルダにダンプされたファイル:
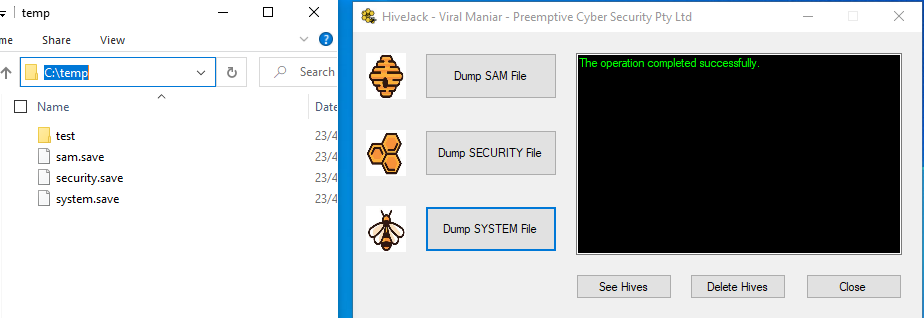
Delete Hives ボタンをクリックすると、侵害されたホストからファイルが正常に削除されます:
このツールに関する提案やアイデアがあれば、@ManiarViral にツイートしてください。
ハイブとは、レジストリ内のキー、サブキー、値の論理グループであり、オペレーティングシステムの起動時またはユーザーのログオン時にメモリにロードされる一連のサポートファイルを持っています。
レジストリファイルには次の2つの形式があります:
HKEY_CURRENT_USER、HKEY_LOCAL_MACHINE\SAM、HKEY_LOCAL_MACHINE\Security、および HKEY_USERS.DEFAULT は標準形式を使用し、他のすべてのハイブは最新形式を使用します。
内部侵入テストでは、攻撃者はしばしばあるホストから別のホストへラテラルムーブメントを実行したいと考えます。ホスト間を移動するために、攻撃者はアカウント資格情報を必要とすることがよくあります。HiveJack を使用すると、攻撃者はシステムハイブを介して資格情報を収集できます。
HiveJack は、攻撃がいずれかの侵害されたホストでローカル管理者またはシステム権限を正常に取得した後に役立ちます。ネットワーク内でさらにアクセス権を獲得するために、攻撃者はレジストリハイブを使用できます。これらのハイブをダンプすることで、攻撃者はシステムユーザーのパスワードハッシュを取得できます。
レジストリハイブをダンプして攻撃マシンにプルした後、https://github.com/SecureAuthCorp/impacket/blob/master/examples/secretsdump.py にある secretsdump などのツールを使用できます。
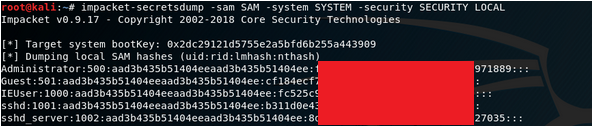
パスワードハッシュが取得されると、pass-the-hash、スプレー攻撃、またはパスワードクラッキングなどのさまざまな攻撃への扉が開かれ、ネットワーク内でのラテラルムーブメントを実行できるようになります。
ハイブファイルが攻撃マシンにコピーされたら、機密ファイルの漏洩を防ぐため、または痕跡を消去するために、temp フォルダからファイルを削除することをお勧めします。
EDRソリューションによる検出を回避するために、C:\Windows\repair\ の場所を確認して SAM ファイルと SYSTEM ファイルを入手することをお勧めします。ただし、このディレクトリには元の C:\Windows\System32\config\ ファイルの古いコピーが含まれているため、現在のユーザーの資格情報を反映していない可能性があります。しかし、パスワードがクラックされた場合、Winter2020 や Summer2020 などのパスワードパターンを把握するのに役立つことがあります。
方法1:
リリースセクション (https://github.com/Viralmaniar/HiveJack/releases/download/v1.0/HiveJack.exe) から HiveJack.exe ファイルを使用し、侵害されたホスト上で実行します。ハイブは c:\temp\ フォルダに保存されます。
方法2:
Visual Studio を使用してソリューションを開き、コードを確認してビルドします。
注: レジストリハイブをダンプする前に、侵害されたホストの 'C:' ドライブに temp フォルダがあることを確認してください。
Twitter: https://twitter.com/maniarviral
LinkedIn: https://au.linkedin.com/in/viralmaniar
MIT ライセンス
Copyright (c) 2020 Viral Maniar
以下に定める条件に従い、本ソフトウェアおよび関連文書ファイル(以下「ソフトウェア」)の複製物を取得するすべての人に対し、ソフトウェアを無制限に扱うことを許可します。これには、ソフトウェアの複製、変更、統合、公開、配布、サブライセンス、および/または販売の権利、およびソフトウェアを提供された個人にこれらを許可する権利が無償で含まれます。
上記の著作権表示および本許諾表示を、ソフトウェアのすべての複製物または重要な部分に記載するものとします。
ソフトウェアは「現状のまま」で提供され、明示または黙示を問わず、商品性、特定目的への適合性、および非侵害を含むがこれに限定されない、いかなる種類の保証もありません。著作権者または作成者は、契約、不法行為、またはその他の行為に基づく場合を問わず、ソフトウェアまたはその使用もしくはその他の取引に起因または関連するいかなる請求、損害、またはその他の責任も負わないものとします。
このツールに関する提案やアイデアがあれば、@ManiarViral または @PreemptiveCyber にツイートしてください。
