 viralmaniar/bigbountyrecon
BigBountyReconツールは、様々なGoogle dorkやオープンソースツールを使用した58の異なる手法を活用し、対象組織に対する初期偵察プロセスを迅速化します。

BigBountyReconツールは、様々なGoogle dorksとオープンソースツールを使用して、ターゲット組織の初期偵察プロセスを迅速化するために、58の異なる技術を活用します。偵察は、ペネトレーションテストやバグハンティングのプロセスにおいて最も重要なステップです。これにより、攻撃者はターゲット組織に関する事前知識を得ることができます。さらに、導入されている管理策や、ターゲット組織のセキュリティ成熟度レベルの大まかな推定に関する洞察を得るのに役立ちます。
このツールは、バグハンティングにおける通常のアプローチに追加して使用できます。目的は、時間をかけずにこれらの構文を覚えることなく、ターゲット組織に関する情報を迅速に確認・収集することです。さらに、ターゲット上で迅速な成果を見つけるためのアプローチを定義するのに役立ちます。
このツールへの提案やアイデアがあれば、@ManiarViral までツイートしてください。
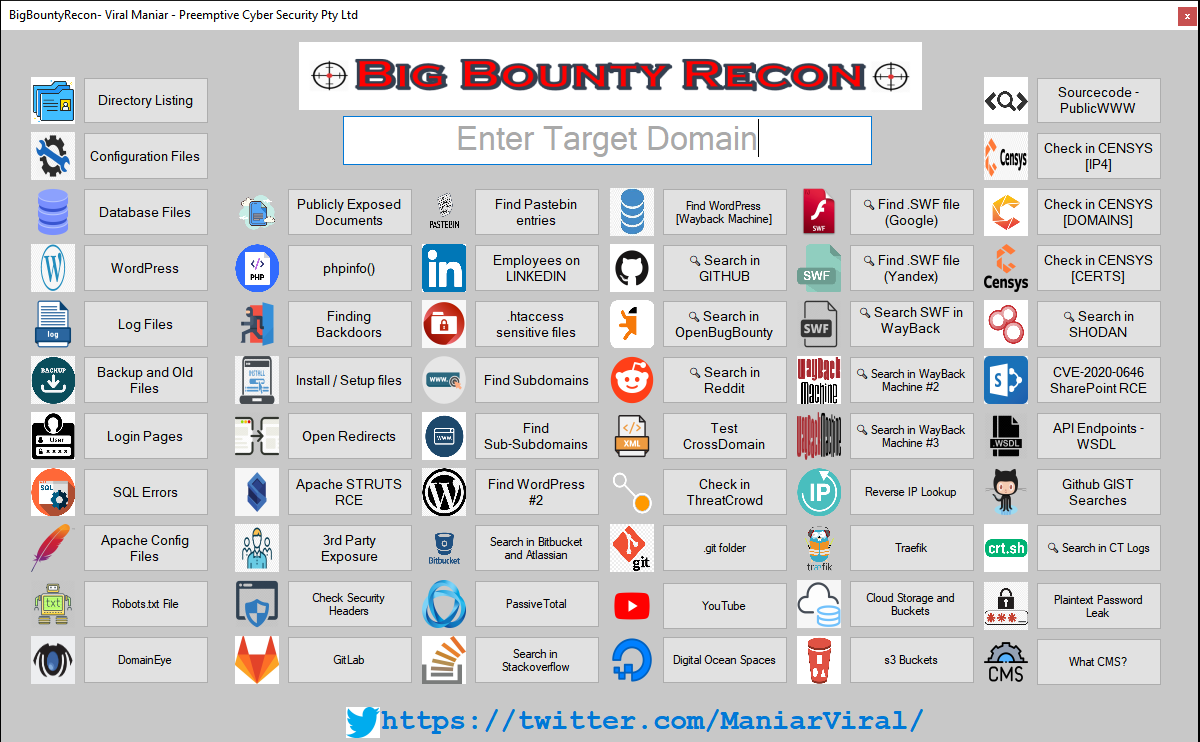
ディレクトリリスティング: Google Dorkを使用してターゲット組織のオープンディレクトリを見つけることで、Webサーバー上のディレクトリ構造を把握できます。機密情報が明らかになったり、情報漏洩につながる可能性があります。
設定ファイル: 設定ファイルには、ハードコードされたパスワード、機密ドライブの場所、APIトークンなど、内部リソースへの特権アクセスを得るのに役立つ機密情報が含まれていることがよくあります。
データベースファイル: データベースファイルは、データベースの内容を構造化された形式でファイルに保存し、テーブルやフィールドに分割するデータファイルです。Webアプリケーションの性質によっては、これらのファイルが機密情報へのアクセスを提供する可能性があります。
WordPress: WordPressはPHPで書かれたオープンソースのCMSです。WordPressには、Webサイトを構築、カスタマイズ、拡張するための数千のプラグインがあります。これらのプラグインには多数の脆弱性が存在します。WordPress関連の
ログファイル: ログファイルは、特定のアプリケーションにおけるユーザーのアクティビティの詳細情報を提供することがあります。これらのファイルは、セッションクッキーや他の種類のトークンを確認するのに適しています。
バックアップと古いファイル: バックアップファイルは、重要なシステムの原本コピーです。これらはPIIへのアクセスや機密記録へのアクセスを提供します。
ログインページ: ターゲット組織のログインページを特定することは、ブルートフォース攻撃を試みたり、デフォルトの認証情報を試して組織のリソースへのさらなるアクセスを得るために非常に重要です。
SQLエラー: SQLエラーは、バックエンドシステムに関する機密情報を漏洩します。これは、データベースの種類を列挙し、アプリケーションがSQLインジェクションなどの入力検証関連の攻撃に対して脆弱かどうかを確認するのに役立ちます。
Apache設定ファイル: Apache HTTPサーバーは、プレーンテキストの設定ファイルにディレクティブを配置することで設定されます。メインの設定ファイルは通常httpd.confと呼ばれます。さらに、Includeディレクティブを使用して他の設定ファイルを追加でき、ワイルドカードを使用して多くの設定ファイルを含めることができます。どのディレクティブもこれらの設定ファイルのいずれかに配置できます。これらの設定ファイルのエントリによっては、データベース接続文字列、ユーザー名とパスワード、内部動作、使用・参照されるライブラリ、アプリケーションのビジネスロジックが明らかになる可能性があります。
Robots.txtファイル: robots.txtファイルは、WebロボットにWebサイトのページをどのようにクロールするかを指示します。ファイルの内容によっては、攻撃者が隠されたディレクトリやファイルを発見する可能性があります。
DomainEye: DomainEyeは、最大のドメインデータベースを持つドメイン/ホスト調査ツールです。リバースWhois、リバースIPルックアップ、リバースNSおよびMXなどのサービスを提供しています。
公開されたドキュメント: このようなドキュメントは、メタデータ情報を抽出するために使用できます。
phpinfo(): phpinfo()をそれ自体公開することは必ずしもリスクではありませんが、他の脆弱性と組み合わせるとサイトが侵害される可能性があります。さらに、モジュールのバージョンがわかると、攻撃者が新しく発見されたエクスプロイトを使用してアプリケーションを標的にする際に容易になります。
バックドアの発見: これは、Webサイトの改ざんやサーバーハイジャック関連の問題を特定するのに役立ちます。信頼できるWebアプリケーションのオープンリダイレクトの脆弱性を悪用することで、攻撃者は被害者をフィッシングページにリダイレクトできます。
インストール/セットアップファイル: このようなファイルにより、攻撃者はターゲット組織の列挙を行うことができます。これらのファイルを使用して収集された情報は、バージョン詳細を発見し、対象を絞ったエクスプロイトを実行するために使用できます。
オープンリダイレクト: これにより、オープンリダイレクト関連の問題に対して脆弱な既知の様々なパラメータを調査します。
Apache Struts RCE: RCE脆弱性の悪用に成功すると、攻撃者は任意のプログラムを実行できる可能性があります。ここでは、".action"または".do"の拡張子を持つファイルを探します。
サードパーティへの露出: ここでは、Codebeautify、Codeshare、Codepenなどのサードパーティサイトへの情報露出を探します。
セキュリティヘッダーの確認: ターゲットサイトがサーバー応答にセキュリティ関連のヘッダーを使用しているかどうかを迅速に特定します。
GitLab: GitLab上で機密情報を迅速に検索します。
Pastebinエントリの検索: Pastebinサイト上でターゲット組織に関連する結果を表示します。これは、パスワードやターゲット組織に関連するその他の機密情報である可能性があります。
LINKEDIN上の従業員: LinkedInで従業員名を特定することは、パスワードスプレー攻撃の際にユーザー名リストを構築するのに役立ちます。
.HTACCESS / 機密ファイル: 機密ファイルの露出を探します。これはサーバーの設定ミスを示している可能性があります。
サブドメインの発見: サブドメインは、ターゲット組織の攻撃対象領域を拡大するのに役立ちます。サブドメイン列挙のプロセスを自動化するための多数のツールがあります。
サブサブドメインの発見: Google Dorkを使用して、ターゲット組織のサブサブドメインを特定します。
WordPress関連の露出の発見: WordPress関連の露出は、機密ファイルやフォルダへのアクセスを得るのに役立ちます。
BitBucket & Atlassian: ソースコードの漏洩、ハードコードされた認証情報、クラウドインフラへのアクセス。
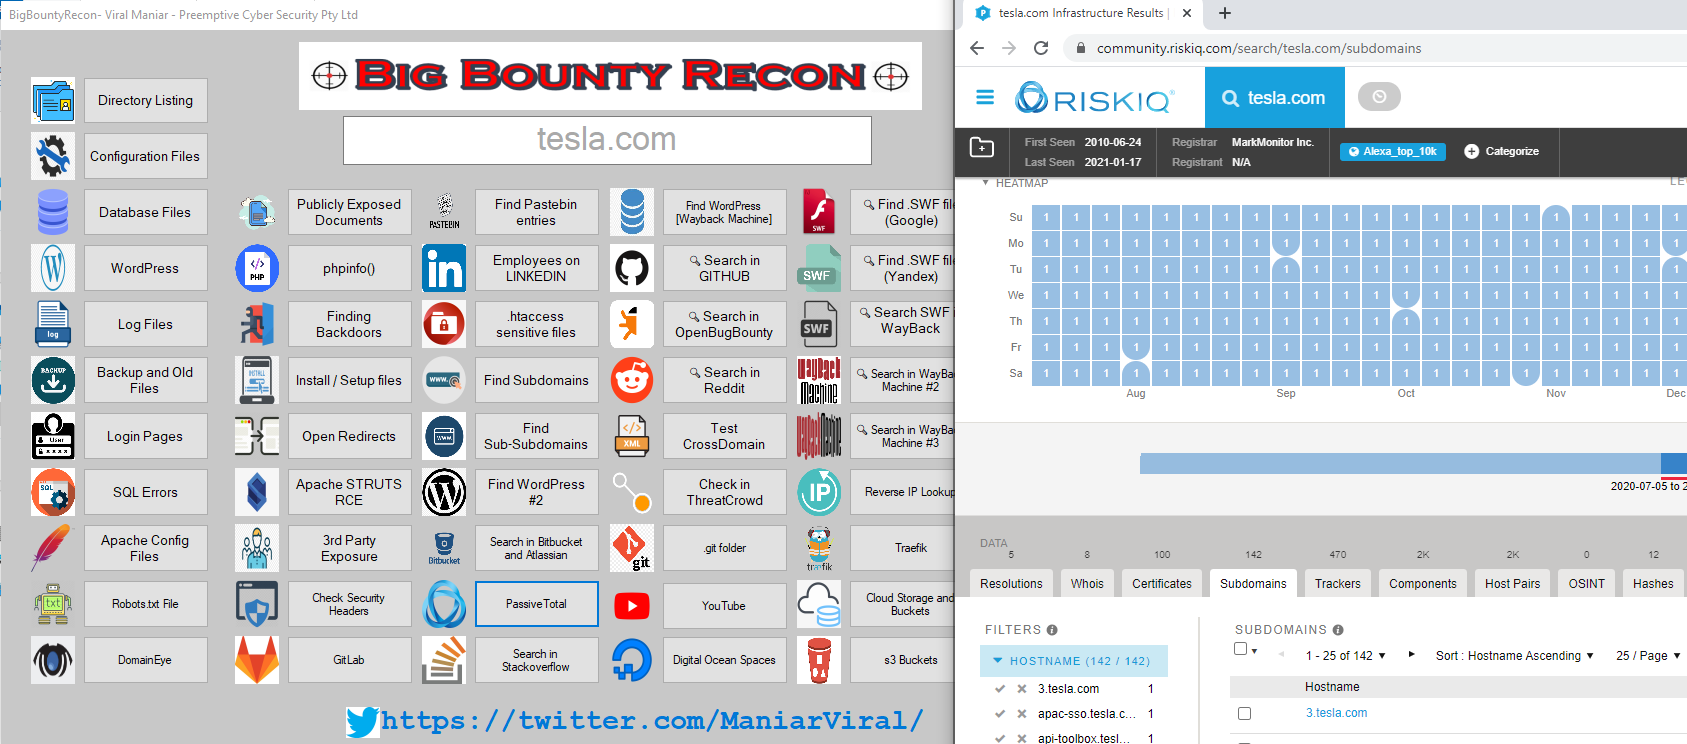
PassiveTotal: PassiveTotalは、脅威調査を実行するための優れたツールです。BigBountyReconでは、PassiveTotalを使用してターゲット情報のサブドメインを特定します。
Stackoverflow: Stackoverflowに言及されたソースコードの露出や特定の技術に関する質問。
Wayback Machineを使用したWordPress関連の露出の発見: WaybackMachineを使用してアーカイブされたWordPressファイルを探します。
GitHub: GitHub上で機密情報を迅速に検索します。
OpenBugBounty: OpenBugBountyウェブサイト上で公開されたセキュリティ問題を探します。
Reddit: Redditプラットフォーム上の特定の組織に関する情報。
Crossdomain.xml: ターゲット組織の誤設定されたcrossdomain.xmlファイルを探します。
ThreatCrowd: 脅威の検索エンジンですが、追加のサブドメインを特定するためにこれを使用します。
.gitフォルダ: ソースコードの露出。アクセス可能であれば、リポジトリ全体の内容をダウンロードすることが可能です。
YouTube: YouTubeで最近のニュースを探します。
Digitalocean Spaces: SpacesはS3互換のオブジェクトストレージサービスで、大量のデータを保存・配信できます。データの露出を探します。
.SWFファイル (Google): Flashは終了しています。Google Dorksを使用して、脆弱性を含む古いバージョンのFlash .swfを探します。
.SWFファイル (Yandex): Flashは終了しています。Yandexを使用して、脆弱性を含む古いバージョンのFlash .swfを探します。
.SWFファイル (Wayback Machine): Flashは終了しています。WaybackMachineを使用して、脆弱性を含む古いバージョンのFlash .swfを探します。
Wayback Machine: アーカイブされたファイルを探して古いファイルにアクセスします。
リバースIPルックアップ: リバースIPルックアップを使用すると、特定のIPアドレスでホストされているすべてのドメイン名を発見できます。これは、ターゲット組織の攻撃対象領域を探索するのに役立ちます。
Traefik: 内部サービスを公開する未認証のインターフェースを持つオープンソースのEdge Routerを探します。
クラウドストレージとバケット: 様々なクラウドストレージ(aws, digitalocean, backblaze, wasabi, rackspace, dropbox, ibm, azure, dreamhost, linode, gcp, box, mailru)用のGoogle CSE。
s3バケット: オープンなs3バケット。
PublicWWW: ソースコード検索エンジンで、2億以上のウェブサイトのコンテンツをインデックス化し、WebページのHTML、JavaScript、CSSスタイルシートコード内の英数字のスニペット、署名、キーワードを検索できるクエリインターフェースを提供します。
Censys (IPv4, ドメイン, 証明書): インターネットデバイスを検索するエンジン。Censysの様々なエンドポイントを使用して、追加のサブドメインを探します。
Shodan: インターネット接続デバイスの検索エンジン。
SharePoint RCE: CVE-2020-0646 SharePoint RCE関連のエンドポイントを探します。
APIエンドポイント: WSDLファイルを探します。
Gist検索: Gistペースト上の機密情報を迅速に検索します。
CTログ: 証明書透明性(CT)は、デジタル証明書を監視・監査するためのインターネットセキュリティ標準およびオープンソースフレームワークです。これを使用して、対象組織の追加のサブドメインを探します。
パスワード漏洩: 様々な漏洩で公開された内部従業員の平文パスワードを探します。
What CMS: 対象組織が使用するCMSのバージョンと種類を特定し、対象を絞った列挙とエクスプロイト調査を行います。
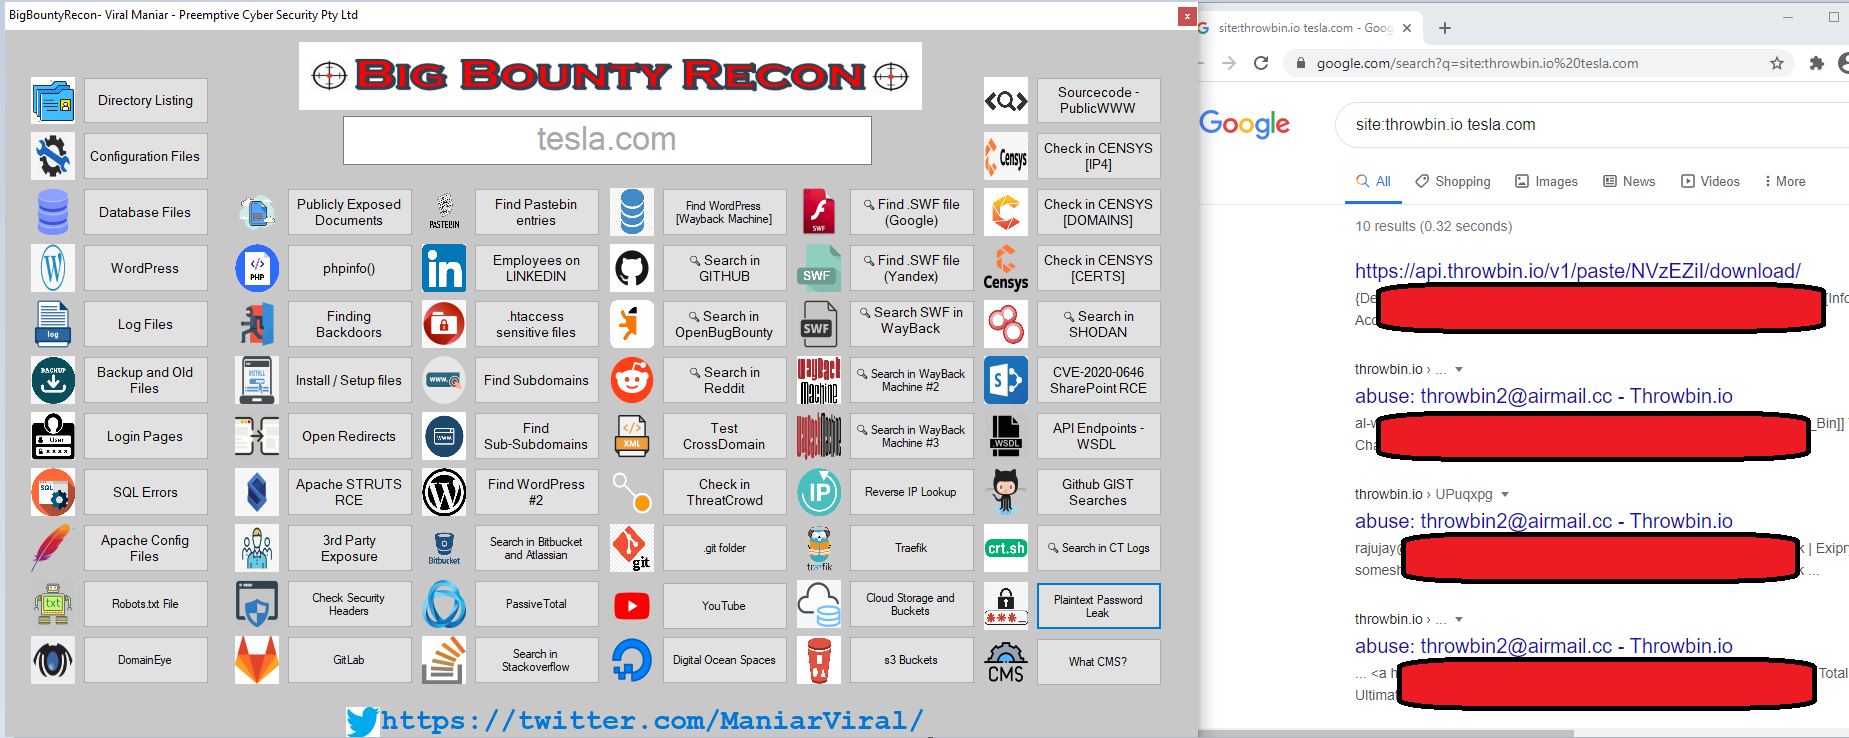
ターゲット組織の平文パスワードを検索:
ターゲット組織のサブドメインやその他の興味深い情報を検索:
Apache Struts関連のアセットを発見:

URLに ".do" の拡張子が含まれているか確認:
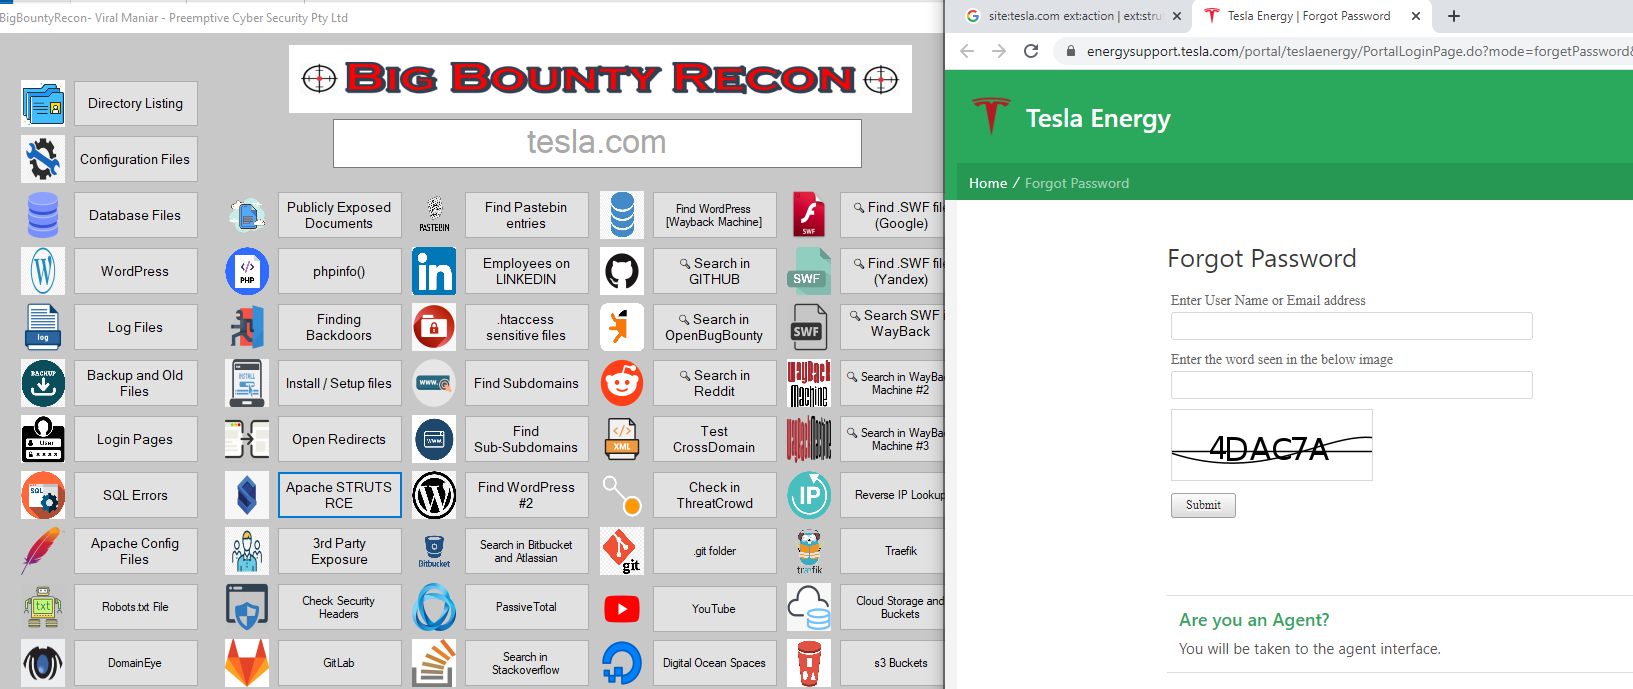
ステップ1: リリースセクションからファイルをダウンロード: https://github.com/Viralmaniar/BigBountyRecon/releases/download/v0.1/BigBountyRecon.exe
ステップ2: EXEファイルを実行
ステップ3: ターゲットドメインを入力
ステップ4: ツール内の異なるボタンをクリックして情報を検索
ステップ5: Googleのキャプチャが表示された場合は、パズルをクリックして先に進みます
Twitter: https://twitter.com/maniarviral
LinkedIn: https://au.linkedin.com/in/viralmaniar
表の出典: https://exposingtheinvisible.org/guides/google-dorking/
以下は、様々な検索エンジンで使用可能なダーク(dork)の表です。
