victormbogu1/letsdefend-soc342-cve-2025-53770-sharepoint-toolshell-auth-bypass-andrce-eventid-320
CVE-2025-53770 SharePoint ToolShellの認証バイパスとRCEを分析するLetsDefend SOC342ラボのステップバイステップのウォークスルー。攻撃チェーン、フォレンジック分析、封じ込めアクションを含む。

LetsDefend のサイバーラボで、ToolShell (CVE-2025-53770) と呼ばれるSharePointのゼロデイを調査しました。
この演習は、悪意のあるPOSTリクエストが認証を迂回し、PowerShellを実行して MachineKeySection キーを盗み出し、payload.exe をコンパイルし、悪意のあるWebシェル (spinstall0.aspx) を配置する、現実のゼロデイRCE攻撃を模倣したものです。
このREADMEでは、攻撃プロセス、フォレンジック手順、封じ込め対策、および学んだ教訓を文書化しています。
| フィールド | 詳細 |
|---|---|
| プラットフォーム | LetsDefend Cyber Range |
| ターゲット | SharePoint Server (SharePoint01) |
| CVE | CVE-2025-53770 |
| 目的 | RCEの分析、検出と封じ込めの実践 |
| 使用ツール | Windows PowerShell、VirusTotal、AbuseIPDB、Talosintelligence、LetsDefend Log Management、LetsDefend Endpoint Security、Base64 Decoder、LetsDefend Threat Intel |
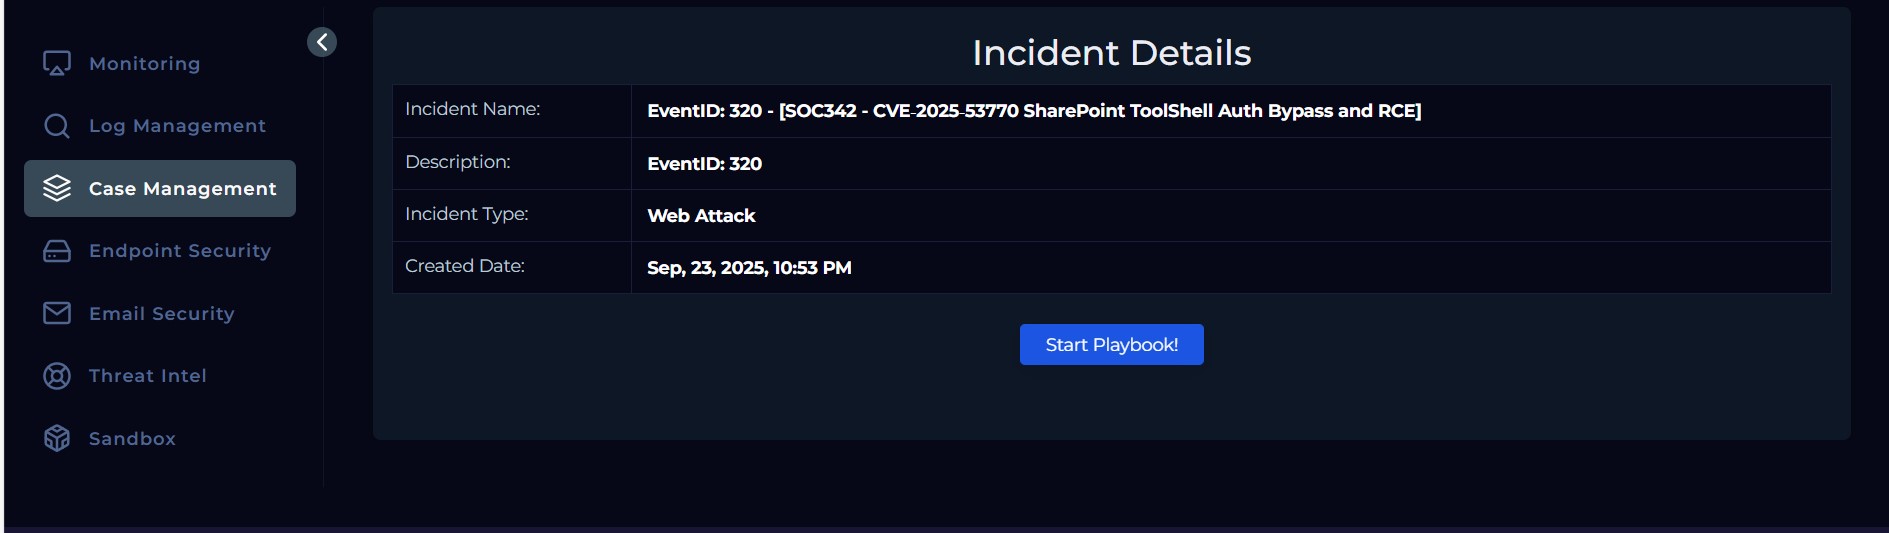
SharePointの ToolPane.aspx を標的とした、大規模ペイロードと偽装された Referer を含む不審なアクティビティがクリティカルアラートとしてフラグされました。
これは、細工されたPOSTリクエストによる認証不要のRCEを可能にするゼロデイ脆弱性 CVE-2025-53770 と関連しています。
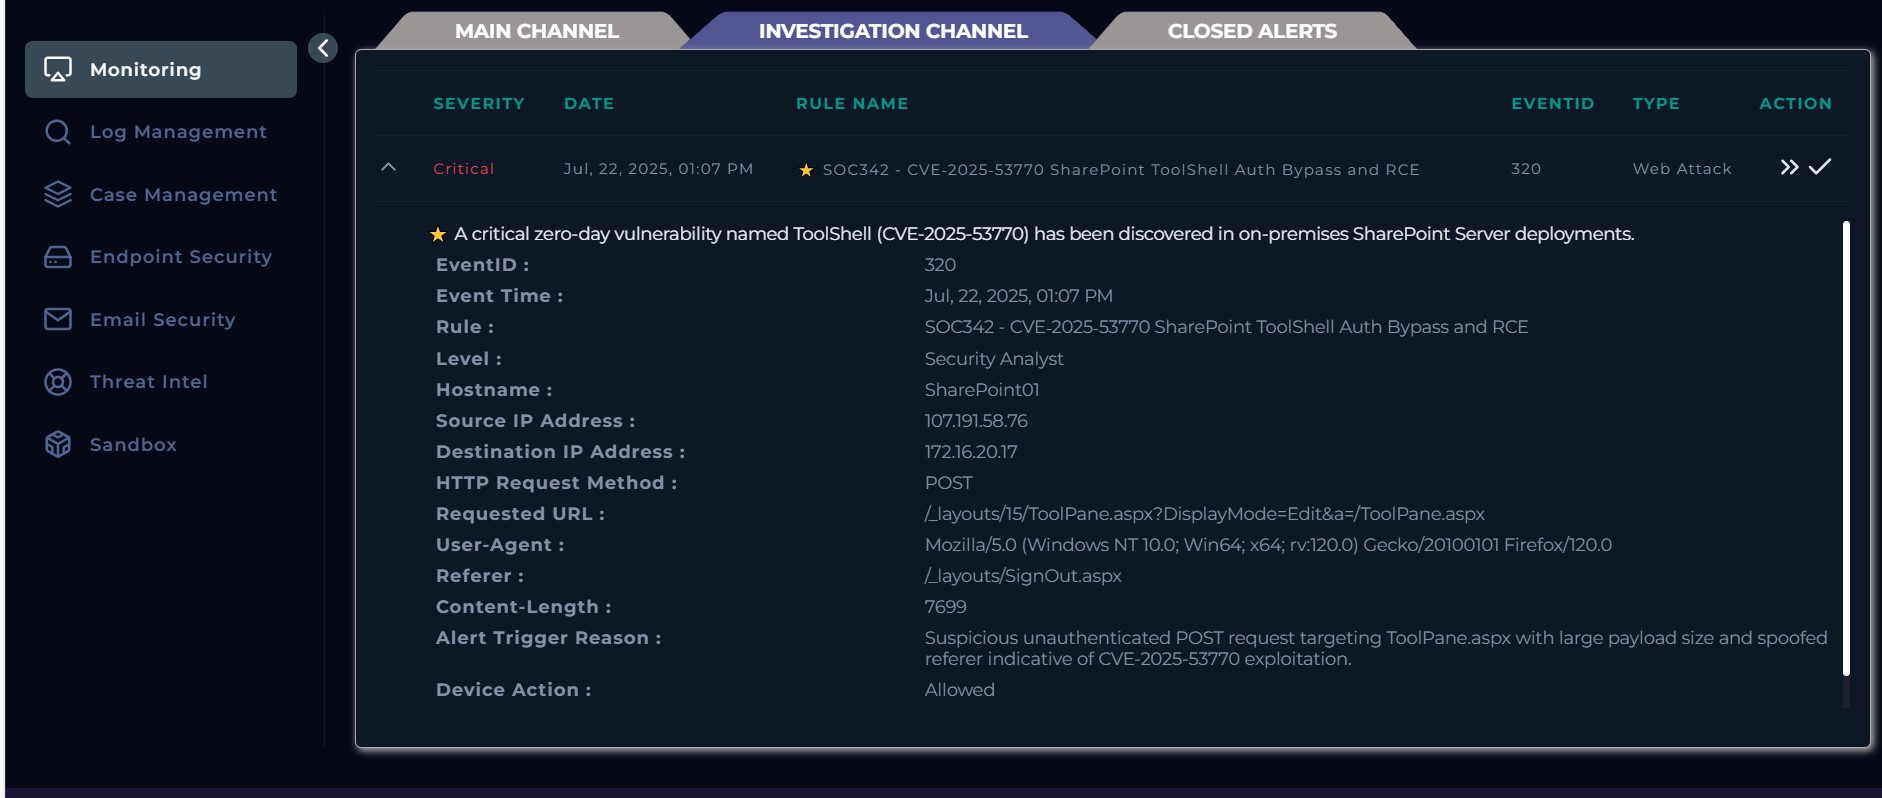
説明: このアラートに割り当てられた深刻度レベル — 最も高く、最も緊急です。
重要性: このイベントが**完全なシステム侵害(RCE)**につながる可能性があることを示します。最優先として扱い、直ちに隔離して調査してください。
説明: アラートがトリガーされたタイムスタンプです。
重要性: ログを特定し、関連イベントを関連付け、タイムラインを構築するために使用します(前後数分または数時間を検索)。
説明: 発生した検出ルールまたはシグネチャで、一致した条件(ToolShell 悪用試行)を記述しています。
重要性: どの攻撃パターンが検出されたかを特定します — 類似ケースの狩猟に役立ちます(例:管理ページへの認証不要のPOSTやWebシェルのアップロードの可能性)。
説明: この特定のアラートインスタンスまたはルールの数値識別子(ベンダー定義)。
重要性: チケットやレポートでこのアラートの追跡、フィルタリング、参照に役立ちます。
説明: 高レベルの分類 — このアラートはWebインフラを標的にしています。
重要性: インシデントをWeb/SharePoint/インフラチームにルーティングし、Web固有のプレイブックを適用します。
説明: アラートの処理が期待されるアナリストの役割またはエスカレーションレベル。
重要性: これはTier-1アラートではないことを示します — 即時対応にはセキュリティアナリスト(経験豊富な対応者)が必要です。
説明: 影響を受けたホストの名前(アクティビティのターゲットまたは発信元)。
重要性: これが主要な封じ込めターゲットです — このシステムを最初に隔離し、証拠を収集し、監視します。
説明: 不審なリクエストを送信しているIP(攻撃者またはプロキシ)。
重要性: ファイアウォール/WAFでブロックし、そのIPからの他のヒットを検索し、所有権/地理情報を確認します。注:IPは偽装されたり、ボットネットの一部である可能性があります。
説明: 内部ターゲットIP(SharePoint01)。
重要性: どの内部システムが標的にされたかを確認します — ホスト名にマッピングし、内部アクセスパス/ファイアウォールルールをレビューします。
説明: 使用されたHTTP動詞 — クライアントがサーバーにデータを送信しました。
重要性: 管理エンドポイントへのPOSTは、認証されていないか大きい場合に不審であり、エクスプロイトペイロードやWebシェルを運ぶ可能性があります。
/_layouts/15/ToolPane.aspx?DisplayMode=Edit&a=/ToolPane.aspx
説明: 正確なターゲットWebパスとパラメータ。
重要性: これはSharePointの管理/レイアウトエンドポイントであり、攻撃者によって認証バイパスやコードアップロードに頻繁に悪用されます。同じパスへの他のリクエストを狩猟します。
Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:120.0) Gecko/20100101 Firefox/120.0
説明: クライアントによって報告されたブラウザ文字列。
重要性: 攻撃者によって正当に見せかけるために偽装されることがよくあります — ログのフィルタリングには役立ちますが、属性の特定に依存しないでください。
/_layouts/SignOut.aspx
説明: リクエストがSharePointのサインアウトページから来たと主張するHTTPヘッダー。
重要性: 偽装されたリファラーは不審です — チェックを回避したり、通常のトラフィックを模倣するために使用される可能性があります。正当なナビゲーションフローと比較してください。
7699説明: HTTPリクエストボディのサイズ(バイト単位)。
重要性: 管理エンドポイントへの大きなPOSTボディは、シリアル化されたエクスプロイトやファイルアップロードを示唆します。同じURLへの同様のサイズの他のPOSTを探してください。
テキスト: 大きなペイロードサイズと偽装されたリファラーを持つ ToolPane.aspx を標的とした不審な認証されていないPOSTリクエスト — CVE-2025-53770 の悪用を示唆。
説明: 一致した動作を要約したルール説明。
重要性: アラートが発生した正確な理由を説明します — リクエストが認証されていなかったか、どのペイロードが送信されたか、既知のエクスプロイトパターンと一致するかを検証します。
説明: 保護デバイス(例:WAF/ファイアウォール)の応答を示します。
重要性: 許可されたため、攻撃はホストに到達しました — 侵害の可能性があると扱います。
即時アクション:
107.191.58.76) をブロックSharePoint01) を調査🔎 要約:
このアラートは、ToolPane.aspx(SharePoint RCE CVE-2025-53770)を悪用した認証されていないエクスプロイト試行を示しています。POSTリクエストには大きなペイロードと偽装されたリファラーが含まれており、ToolShellゼロデイ悪用動作と一致しています。デバイスがリクエストを許可したため、反証されるまで侵害の可能性を想定します。🟥 深刻度: クリティカル
ToolPane.aspx へのPOSTをIIS/WAFで検索(2025-07-22 13:07 頃):
Select-String -Path "C:\inetpub\logs\LogFiles\**\*.log" -Pattern "/_layouts/15/ToolPane.aspx" | Out-File .\IIS_ToolPane_hits.txt
WAF/プロキシまたはパケットキャプチャから完全なPOSTボディを取得し、フォレンジック共有に保存します。
Webルート内の新規/変更されたASPXを探す(Webシェル):
Get-ChildItem "C:\Program Files\Common Files\Microsoft Shared\Web Server Extensions\**\*.aspx" -Recurse | Sort LastWriteTime -Desc | Select FullName,LastWriteTime
攻撃者をブロックし、ホストを隔離: 境界/WAFで 107.191.58.76 をブロックし、SharePoint01 を隔離(または発信を制限)します。
疑わしいファイルは削除しないでください — まずフォレンジックコピーを作成してください。
Microsoft SharePoint は、コラボレーションと文書管理プラットフォームです。
安全なファイルストレージ、バージョン管理、イントラネットポータルを提供し、Active Directory、Teams、Outlook、Power BI と統合されています。
Microsoft SharePoint Server における、安全でない逆シリアル化を悪用したクリティカルな認証不要のRCE脆弱性。
攻撃者はこれを使用して:
🧮 CVSSスコア: 9.8 (Critical)
📡 悪用: 既に実際に活動中
送信元IP: 107.191.58.76
🧩 結果: 95のセキュリティベンダーのうち15が悪意ありとフラグ付け。

AbuseIPDB で確認 — このIPは以下に関連:

Talos Intelligence で確認 — IP/サブネットの特性:
*.vultrusercontent.com
Endpoint Security でホスト SharePoint01 を特定。
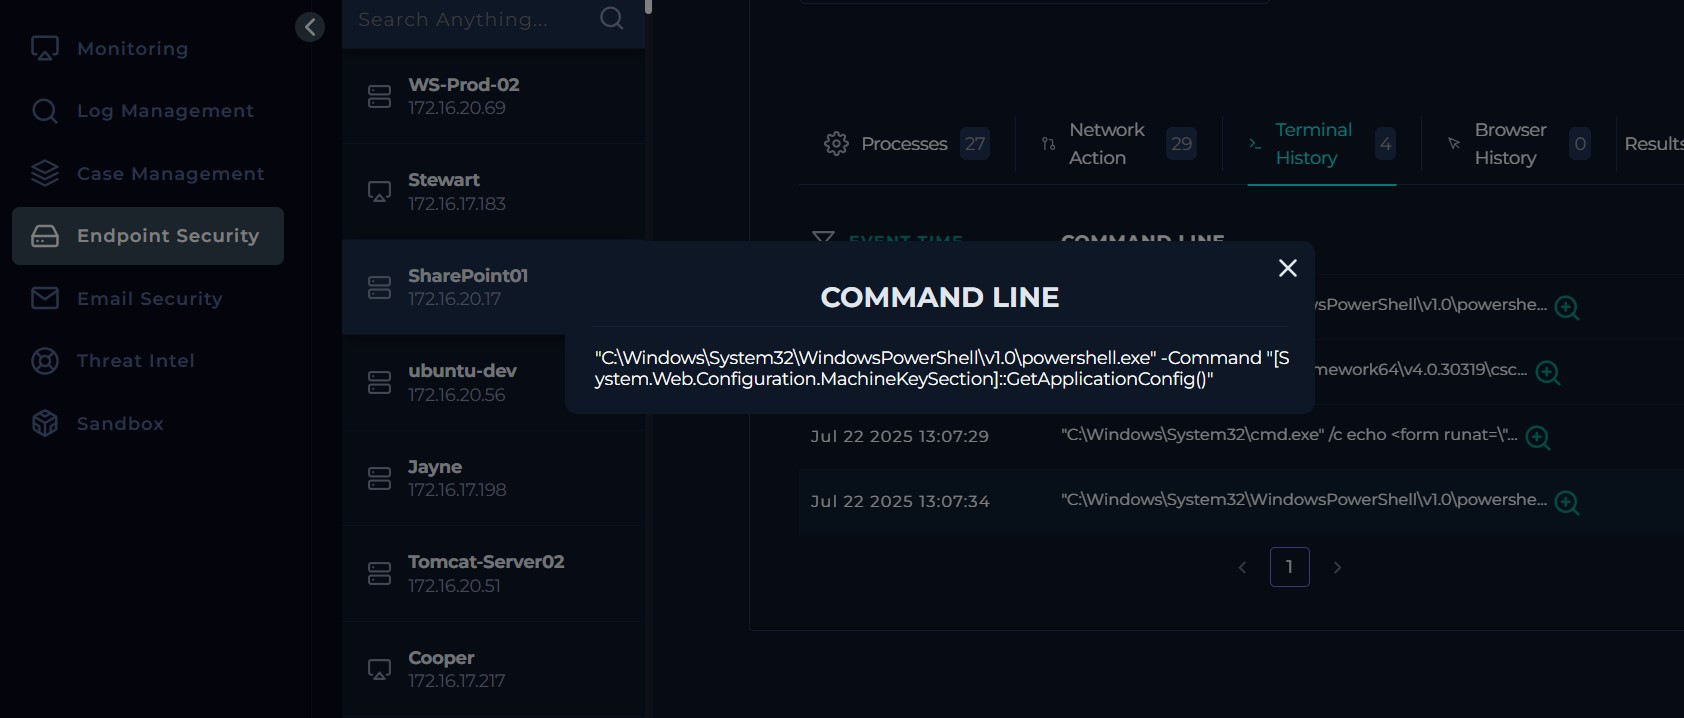
不審なコマンドについてターミナル履歴を調査。

このログは、13:07:11 にSharePointアプリケーションプールの下でPowerShellプロセスが実行され、Base64エンコードされたコマンドを実行したことを示しています。親プロセスはservices.exeで、攻撃はSharePointディレクトリを標的にしていました。これはToolShell悪用およびSharePointサーバー内でのリモートコード実行の明確な指標です。