
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
derf — クラウドベースの攻撃エミュレーションフレームワーク。AWSおよびGCP上で攻撃手法を実行し、UIまたはプログラムによるワークフローを介して再現可能な検知サンプルを生成します。 | Kitploit

ツール/GitHubGitHub/vectra-ai-research/derf
ペネトレーションテストクラウドセキュリティレッドチーミング
GitHubvectra-ai-research/derf

derf

クラウドベースの攻撃エミュレーションフレームワーク。AWSおよびGCP上で攻撃手法を実行し、UIまたはプログラムによるワークフローを介して再現可能な検知サンプルを生成します。

リポジトリを見るウェブサイト
10112252年前Kitploit レビュー済み
共有

The DeRF

Terraform Last-Commit Downloads

DeRF(Detection Replay Framework)は、「Attacks As A Service」フレームワークであり、UIから攻撃手法のエミュレーションと再現可能な検知サンプルの生成を可能にします。エンドユーザーがソフトウェアをインストールしたり、CLIを使用したり、ターゲット環境の認証情報を保持する必要はありません。

リリース発表を読む

全文書を読む

デプロイメント

DeRFは、AWSアカウントとGCPプロジェクトのリソースに対して攻撃を実行し、検知サンプルを生成するフレームワークです。このフレームワークは、Terraformを使用して対象のAWSアカウントとGCPプロジェクトにデプロイされます。 より詳細なデプロイ手順はこちらを参照してください。

デプロイ手順

  1. 前提条件を完了する - 前提条件を参照。
  2. システム要件を完了する - システム要件を参照。
  3. Githubリポジトリをローカルシステムにクローンする。
    git clone https://github.com/vectra-ai-research/derf.git
  4. ./env-prodディレクトリからTerraformを使用してDeRFをデプロイします。
    export AWS_PROFILE=PROFILE
    terraform init -backend-config=derf.conf
    terraform plan -var-file=derf.tfvars
    terraform apply -var-file=derf.tfvars

攻撃の実行

AWSとGCPの両方を対象とした攻撃の実行は、Google Cloud Workflowを呼び出すことで行われます。ワークフローは、Google Cloud Consoleまたはプログラム的にgcloud cliを使用して呼び出すことができます。
コンソールでの攻撃の実行

  1. Google Cloud Consoleにログインし、ワークフローページに移動します。
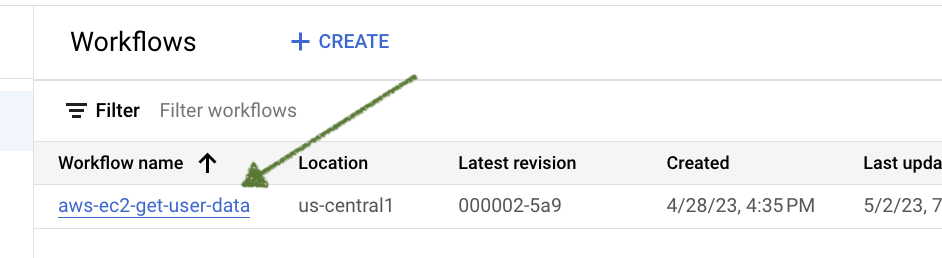
  2. 実行したい攻撃に一致するワークフローの名前をクリックします。
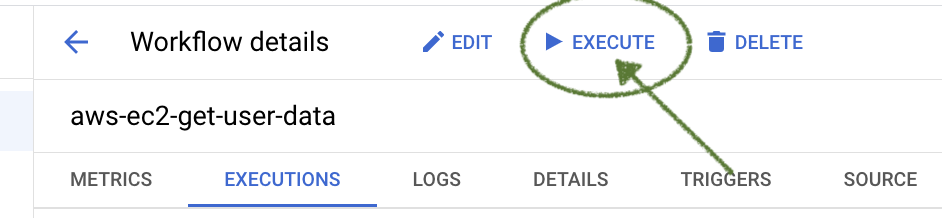
  3. EXECUTEボタンをクリックします。
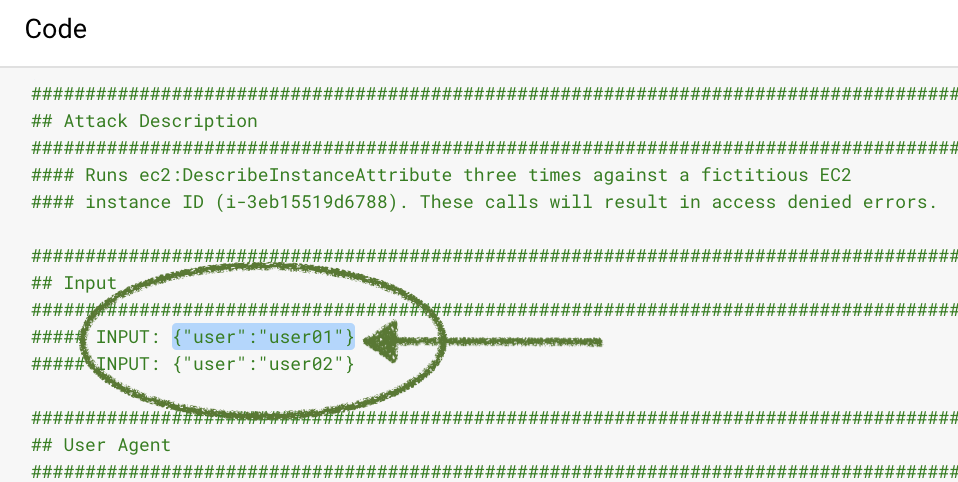
  4. 右側のCodeパネルを参照し、可能な入力の1つをコピーして、攻撃を実行するユーザーを選択します。
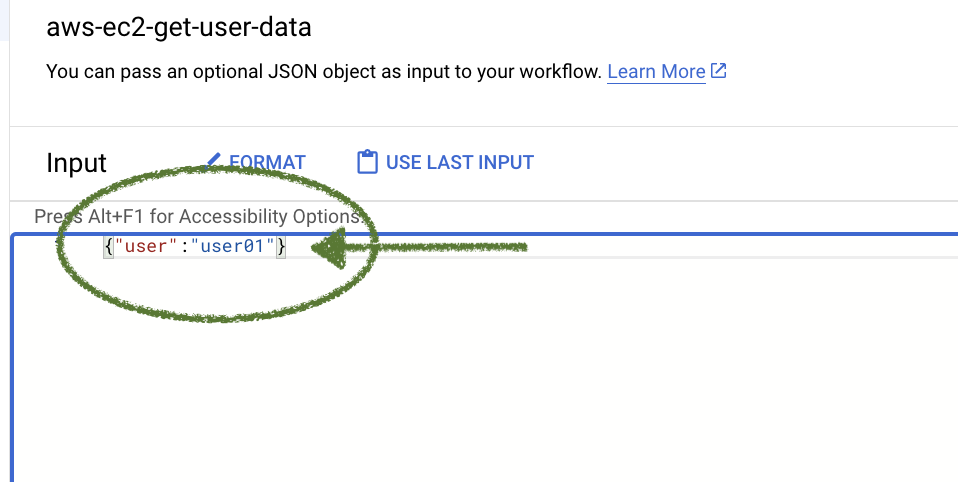
  5. 左側のInputパネルに選択したJSONを貼り付けます。
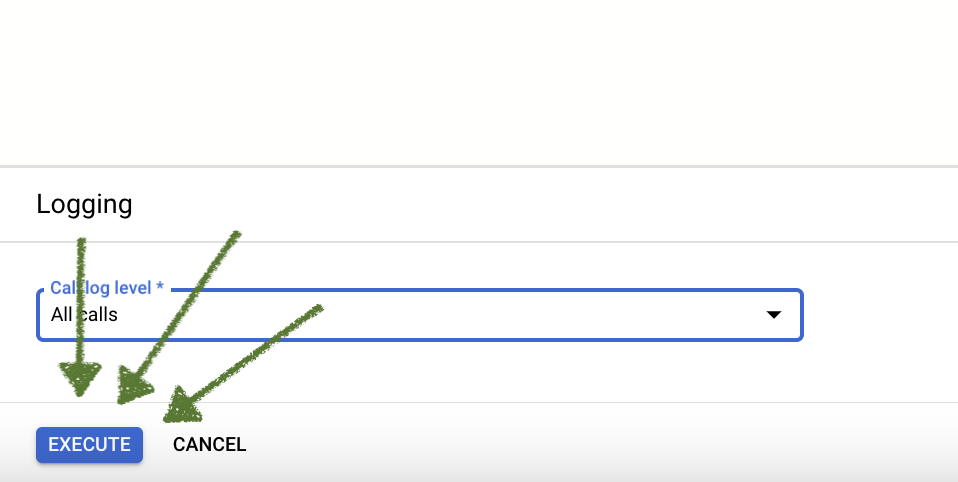
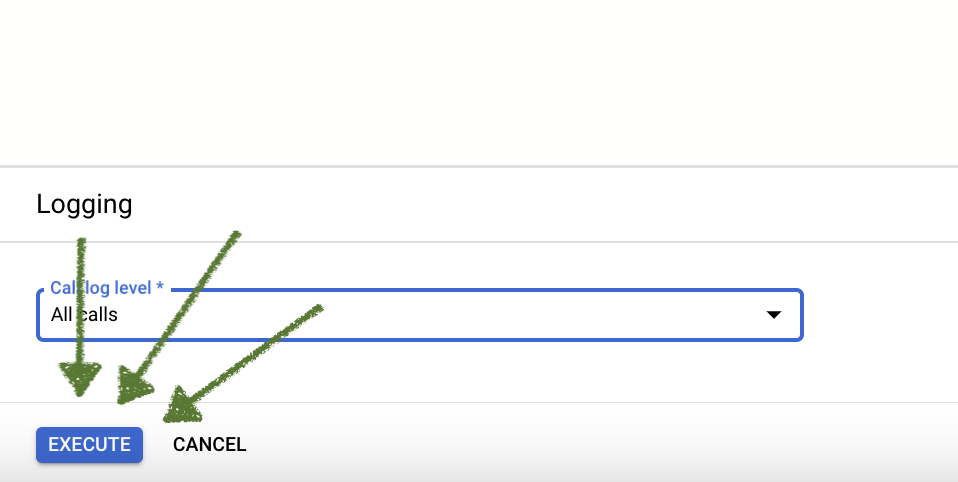
  6. 最後に、画面下部のEXECUTEボタンを選択します。 攻撃の結果が画面右側に表示されます。

プログラムによる攻撃の実行

  1. Googleコマンドラインツールがローカルにインストールされていることを確認します。gcloud cliのインストール手順については、Googleが管理するドキュメントを参照してください。
  2. DeRFがデプロイされているGoogle Cloud Projectに認証します。
gcloud auth login --project PROJECT_ID
  1. gcloud cliを使用して、特定の攻撃手法のワークフローを呼び出します。ワークフローサービスに関するより完全な手順については、Googleのドキュメントを参照してください。
gcloud workflows run aws-ec2-get-user-data `--data={"user": "user01"}` 

ドキュメント

ドキュメントのローカルビルド

このプロジェクトのドキュメントは、mkdocs with materialを使用して構築されています。このプロジェクトのルートから、常にmkdocsを実行してレンダリングされたドキュメントをローカルで表示するか、MakeDocsショートカットmake docs-serveを使用できます。

  1. Python要件をインストールする
pip install mkdocs-material mkdocs-awesome-pages-plugin
  1. mkdocsサーバーを起動する
mkdocs serve --livereload
  1. ブラウザでローカルにホストされたドキュメントに移動する 127.0.0.1:8000

謝辞

メンテナー: @KatTraxler

類似プロジェクト

  • Status Red Team by DataDog
  • CNAPPGoat by Ermetic
  • Atomic Red Team by Red Canary
  • Leonidas by F-Secure
  • pacu by Rhino Security Labs
  • Amazon GuardDuty Tester
  • CloudGoat by Rhino Security Labs

連絡先

このツールが役立つと思われた場合、興味深いユースケースを共有したい場合、問題を報告したい場合など、どのような理由でも構いませんので、ぜひご連絡ください。メールアドレス: [email protected]

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →