usestrix/strix
アプリの脆弱性を発見・修正するためのオープンソースAIペネトレーションテストツール。





[!TIP] 新機能! StrixはGitHub ActionsやCI/CDパイプラインとシームレスに統合されます。プルリクエストごとに脆弱性を自動スキャンし、安全でないコードが本番環境に到達する前にブロックします - セットアップ不要ですぐに始められます。
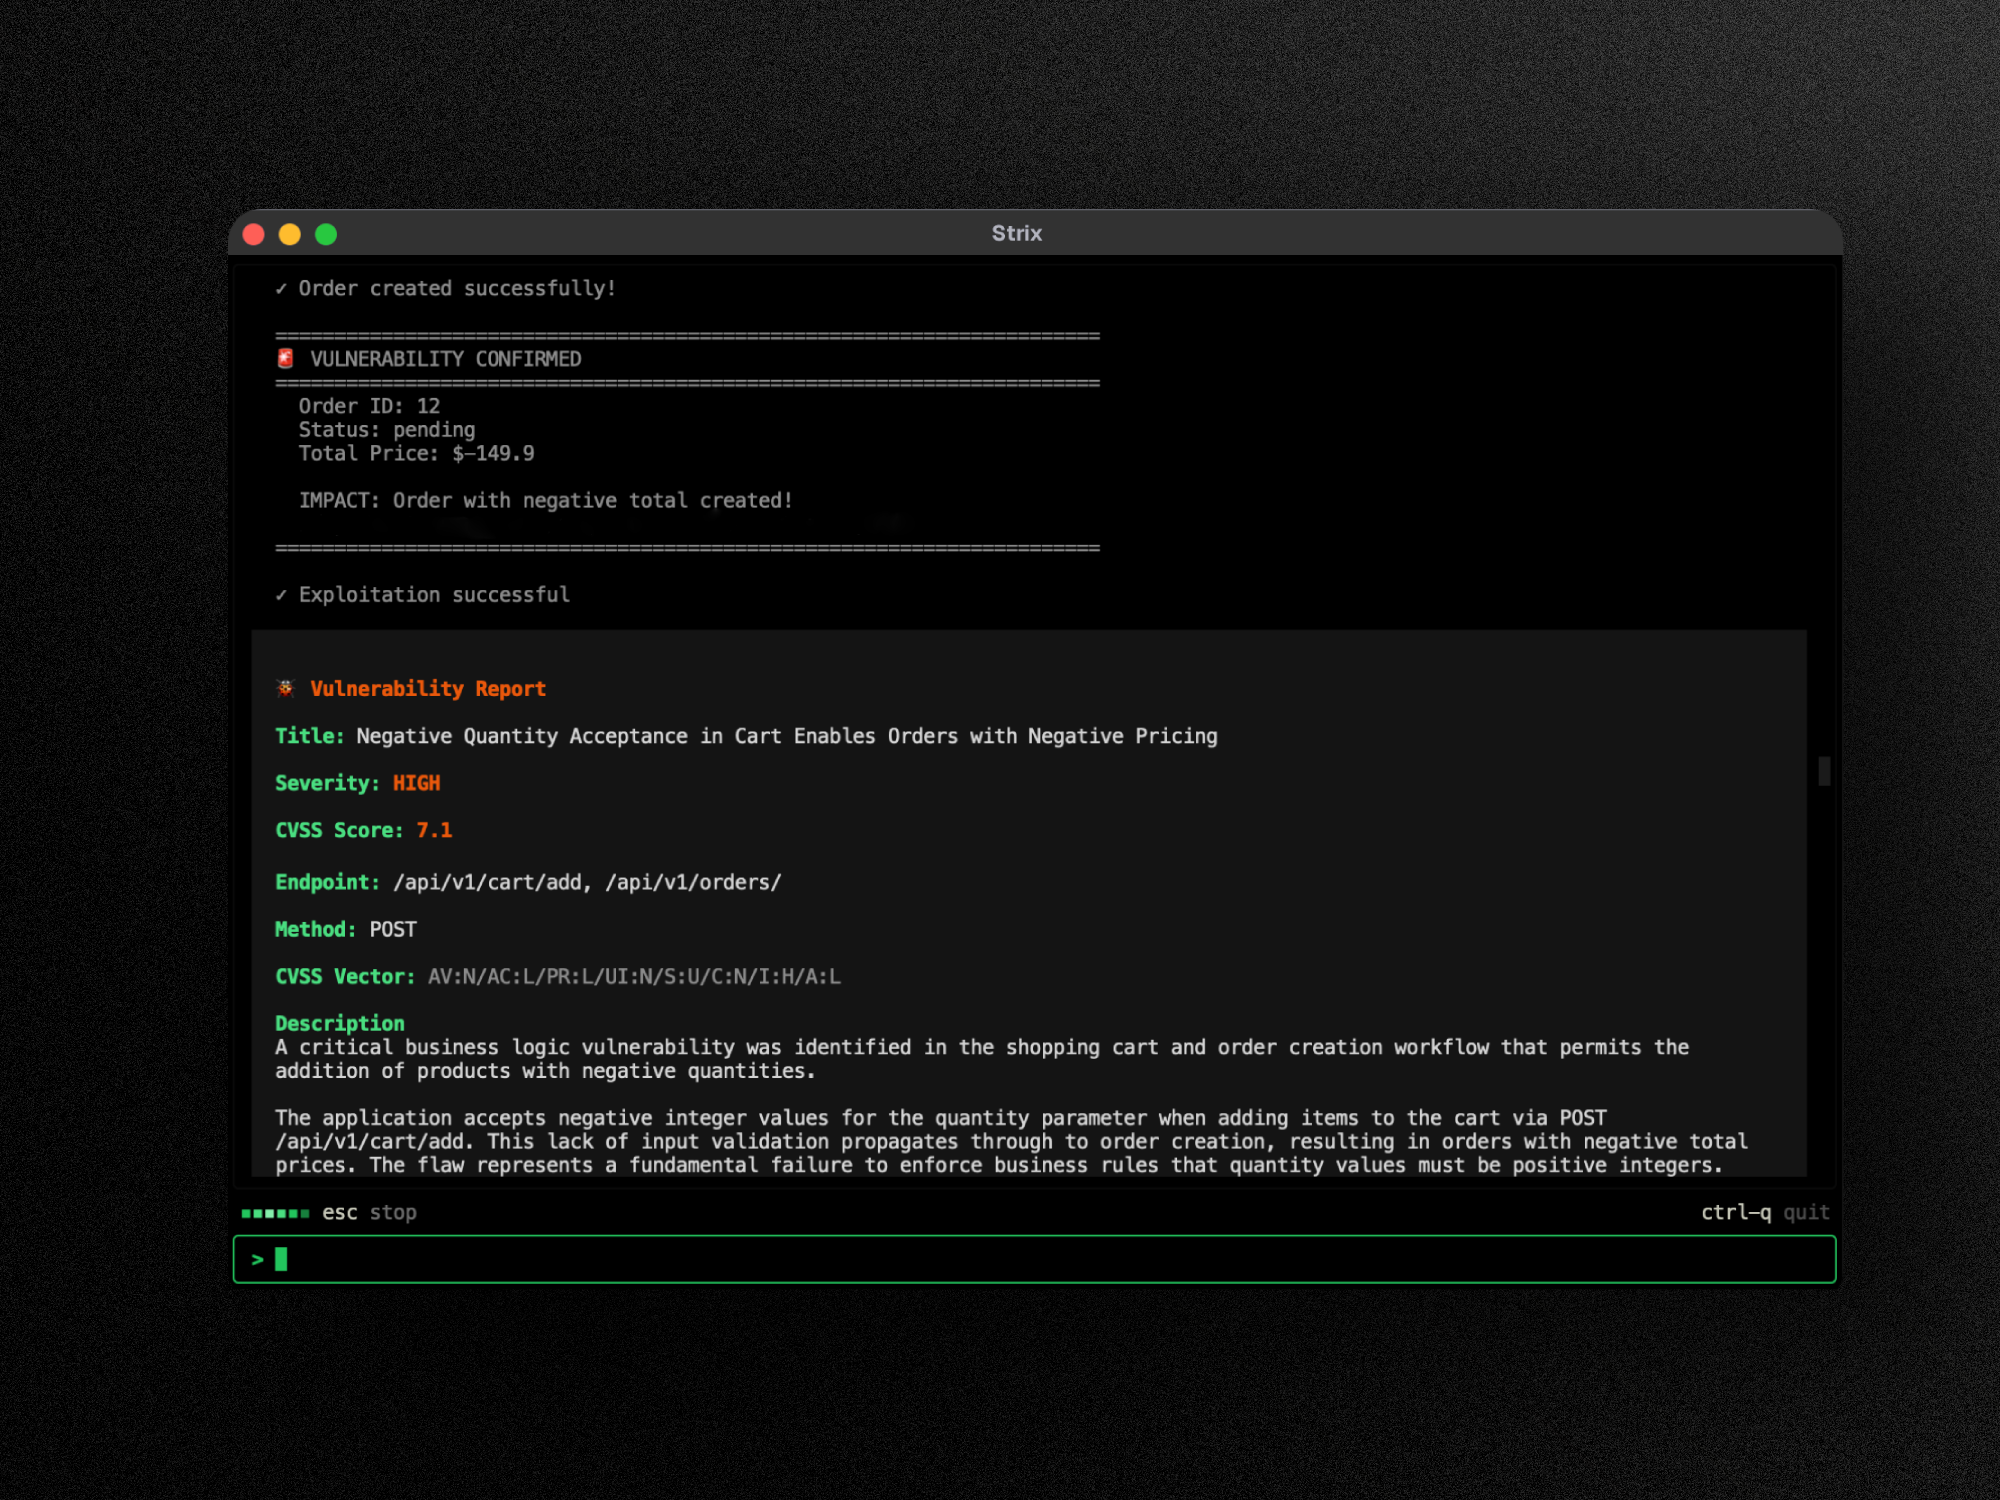
Strixは、まるで本物のハッカーのように動作する自律型AIペネトレーションテストエージェントです - コードを動的に実行し、脆弱性を発見し、実際のPoC(概念実証)を通じてそれらを検証します。手動ペネトレーションテストの手間や、静的解析ツールの誤検知を必要としない、迅速で正確なセキュリティテストを求める開発者やセキュリティチームのために構築されています。
主な機能:
前提条件:
# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory
[!NOTE] 初回実行時にはサンドボックスDockerイメージが自動的にプルされます。結果は
strix_runs/<run-name>に保存されます
Strixのフルスタックペネトレーションテストプラットフォームを**app.strix.ai**でお試しください - 無料でサインアップし、リポジトリとドメインを接続すれば、数分でペネトレーションテストを開始できます。
エンタープライズグレードの制御を備えた同じStrix体験を提供します: SSO(SAML/OIDC)、カスタムのコンプライアンス対応ペネトレーションテストレポート(SOC 2、ISO 27001、PCI DSS)、専用サポートとSLA、カスタムデプロイオプション(VPCまたはセルフホスト)、BYOKモデルサポート、そしてお客様の環境に最適化されたカスタムAIペネトレーションテストエージェント。
Strixはエージェント対応です。Claude Code、Cursor、Codex、または任意のSKILL.md互換エージェントに、ペネトレーションテストの実行、検出事項の修正、CIスキャンのセットアップを行わせることができます:
npx skills add usestrix/strix
これにより、コード、Webアプリ、API、OWASP Top 10に対するペネトレーションテストの実行、検出事項の修正、CIスキャンのための9つのスキルがインストールされます。エージェントは同じエンジンを使用して、ローカルCLIまたはマネージドクラウドを利用できます。
クイックリファレンスはAGENTS.md、CLIについてはdocs.strix.ai/llms.txt、APIについてはdocs.app.strix.aiを参照してください。
Strixエージェントには、プロのペネトレーションテスターや倫理的ハッカーが使用するのと同じツールである、包括的なオフェンシブセキュリティツールキットが搭載されています:
Strixは、OWASP Top 10をはじめとする幅広いセキュリティ脆弱性を特定、検証、悪用します:
包括的な自動ペネトレーションテストのための高度なマルチエージェントオーケストレーション:
すべてのスキャンは実行中に結果をディスクに書き込みます。1つのコマンドでローカルダッシュボードに表示できます:
# Open the most recent run
strix view

# ...or open a specific run by name
strix view my-run-name

# Expose the viewer on all IPv4 interfaces at a fixed port
strix view --host 0.0.0.0 --port 8080 --no-open
ダッシュボードには検出事項、エージェントチームのライブマップ、過去の実行が表示されます。データはマシンから外部に出ることはなく、UIはビルド済みで提供されます。strix viewは127.0.0.1にバインドし、その実行へのアクセスを許可するトークン付きリンクを出力するため、共有には注意してください。
オプションや別のマシンからビューアにアクセスする方法については、ビューアのドキュメントを参照してください。