


| タイトル | URL |
|---|---|
| CVE-2022-0001 | /trickest/cve/blob/main/2022/CVE-2022-0001.md |
| CVE-2022-25297 | /trickest/cve/blob/main/2022/CVE-2022-25297.md |
| CVE-2022-1388 | /trickest/cve/blob/main/2022/CVE-2022-1388.md |
| CVE-2022-25451 | /trickest/cve/blob/main/2022/CVE-2022-25451.md |
完全な履歴を見るにはこちらをご覧ください。

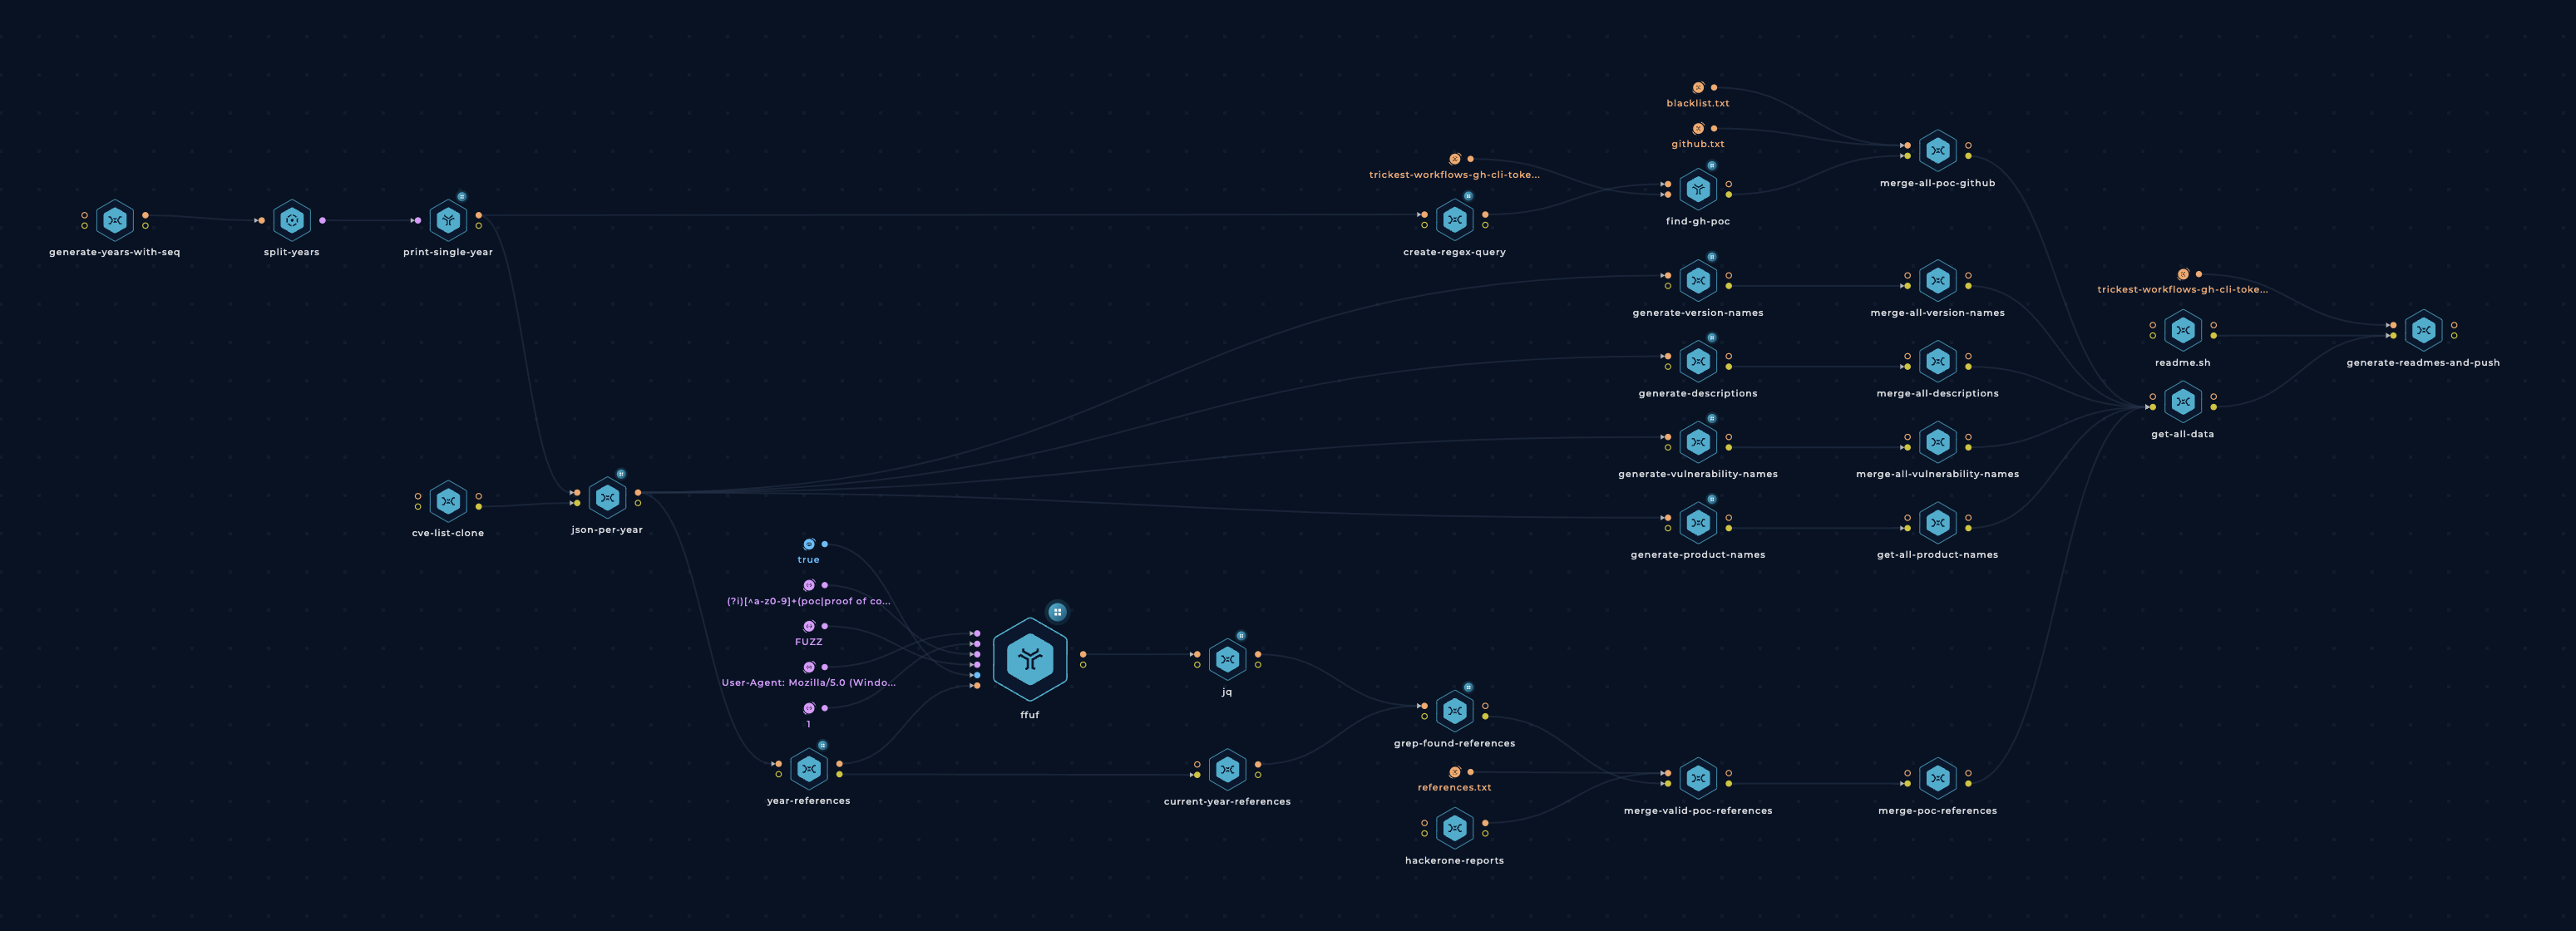
参照
References を収集します。正規表現:
(?i)[^a-z0-9]+(poc|proof of concept|proof[-_]of[-_]concept)[^a-z0-9]+
(@joohoiに感謝!)
注: ffuf はコンテンツディスカバリー以外の用途でも素晴らしいです。
HackerOneレポートで参照されているCVEを取得 - AllVideoPocsFromHackerOne(@zeroc00Iに感謝!)
Github
blacklist.txt を使用して誤検知をフィルタリングします。説明のとおり、このリポジトリ内のほぼすべては自動的に生成されます。結果が可能な限り正確になるよう、ワークフローを慎重に設計し(そして開発を続けて)います。
Watch して、新しいPoCが公開され次第通知を受け取りましょう。すべてのコントリビューション・アイデア・提案を歓迎します!GitHub issues で新しいチケットを作成するか、@trick3st までツイートしてください。
私たちは試行錯誤の価値を信じています。既製のソリューションではほとんど通用しません。Trickest のデモにサインアップして、このワークフローをあなたのユースケースに合わせてカスタマイズしたり、さらに多くのワークフローにアクセスしたり、ゼロから独自のワークフローを構築したりしましょう!

