
 trappsec-dev/trappsec
オープンソースのフレームワークで、APIに現実的な偽装ルートやハニーフィールドを埋め込み、ビジネスロジックを探る攻撃者を検出し、偵察を実用的なセキュリティテレメトリに変換します。

trappsec は、API のビジネスロジックを探る攻撃者を検知するためのオープンソースフレームワークです。実際の API 構造と見分けがつきにくい、現実的なデコイルートやハニーフィールドを埋め込むことで、攻撃者を認証へと誘導し、偵察行為を実用的なセキュリティテレメトリへと変換します。
実際にセキュリティアラートを確認する 1% の人のために、そして アラートがあればいいなとただ思っている 99% の人のために作られました。
ドキュメントを読む • ウルトラクイックスタート • 脅威モデル • 本番環境
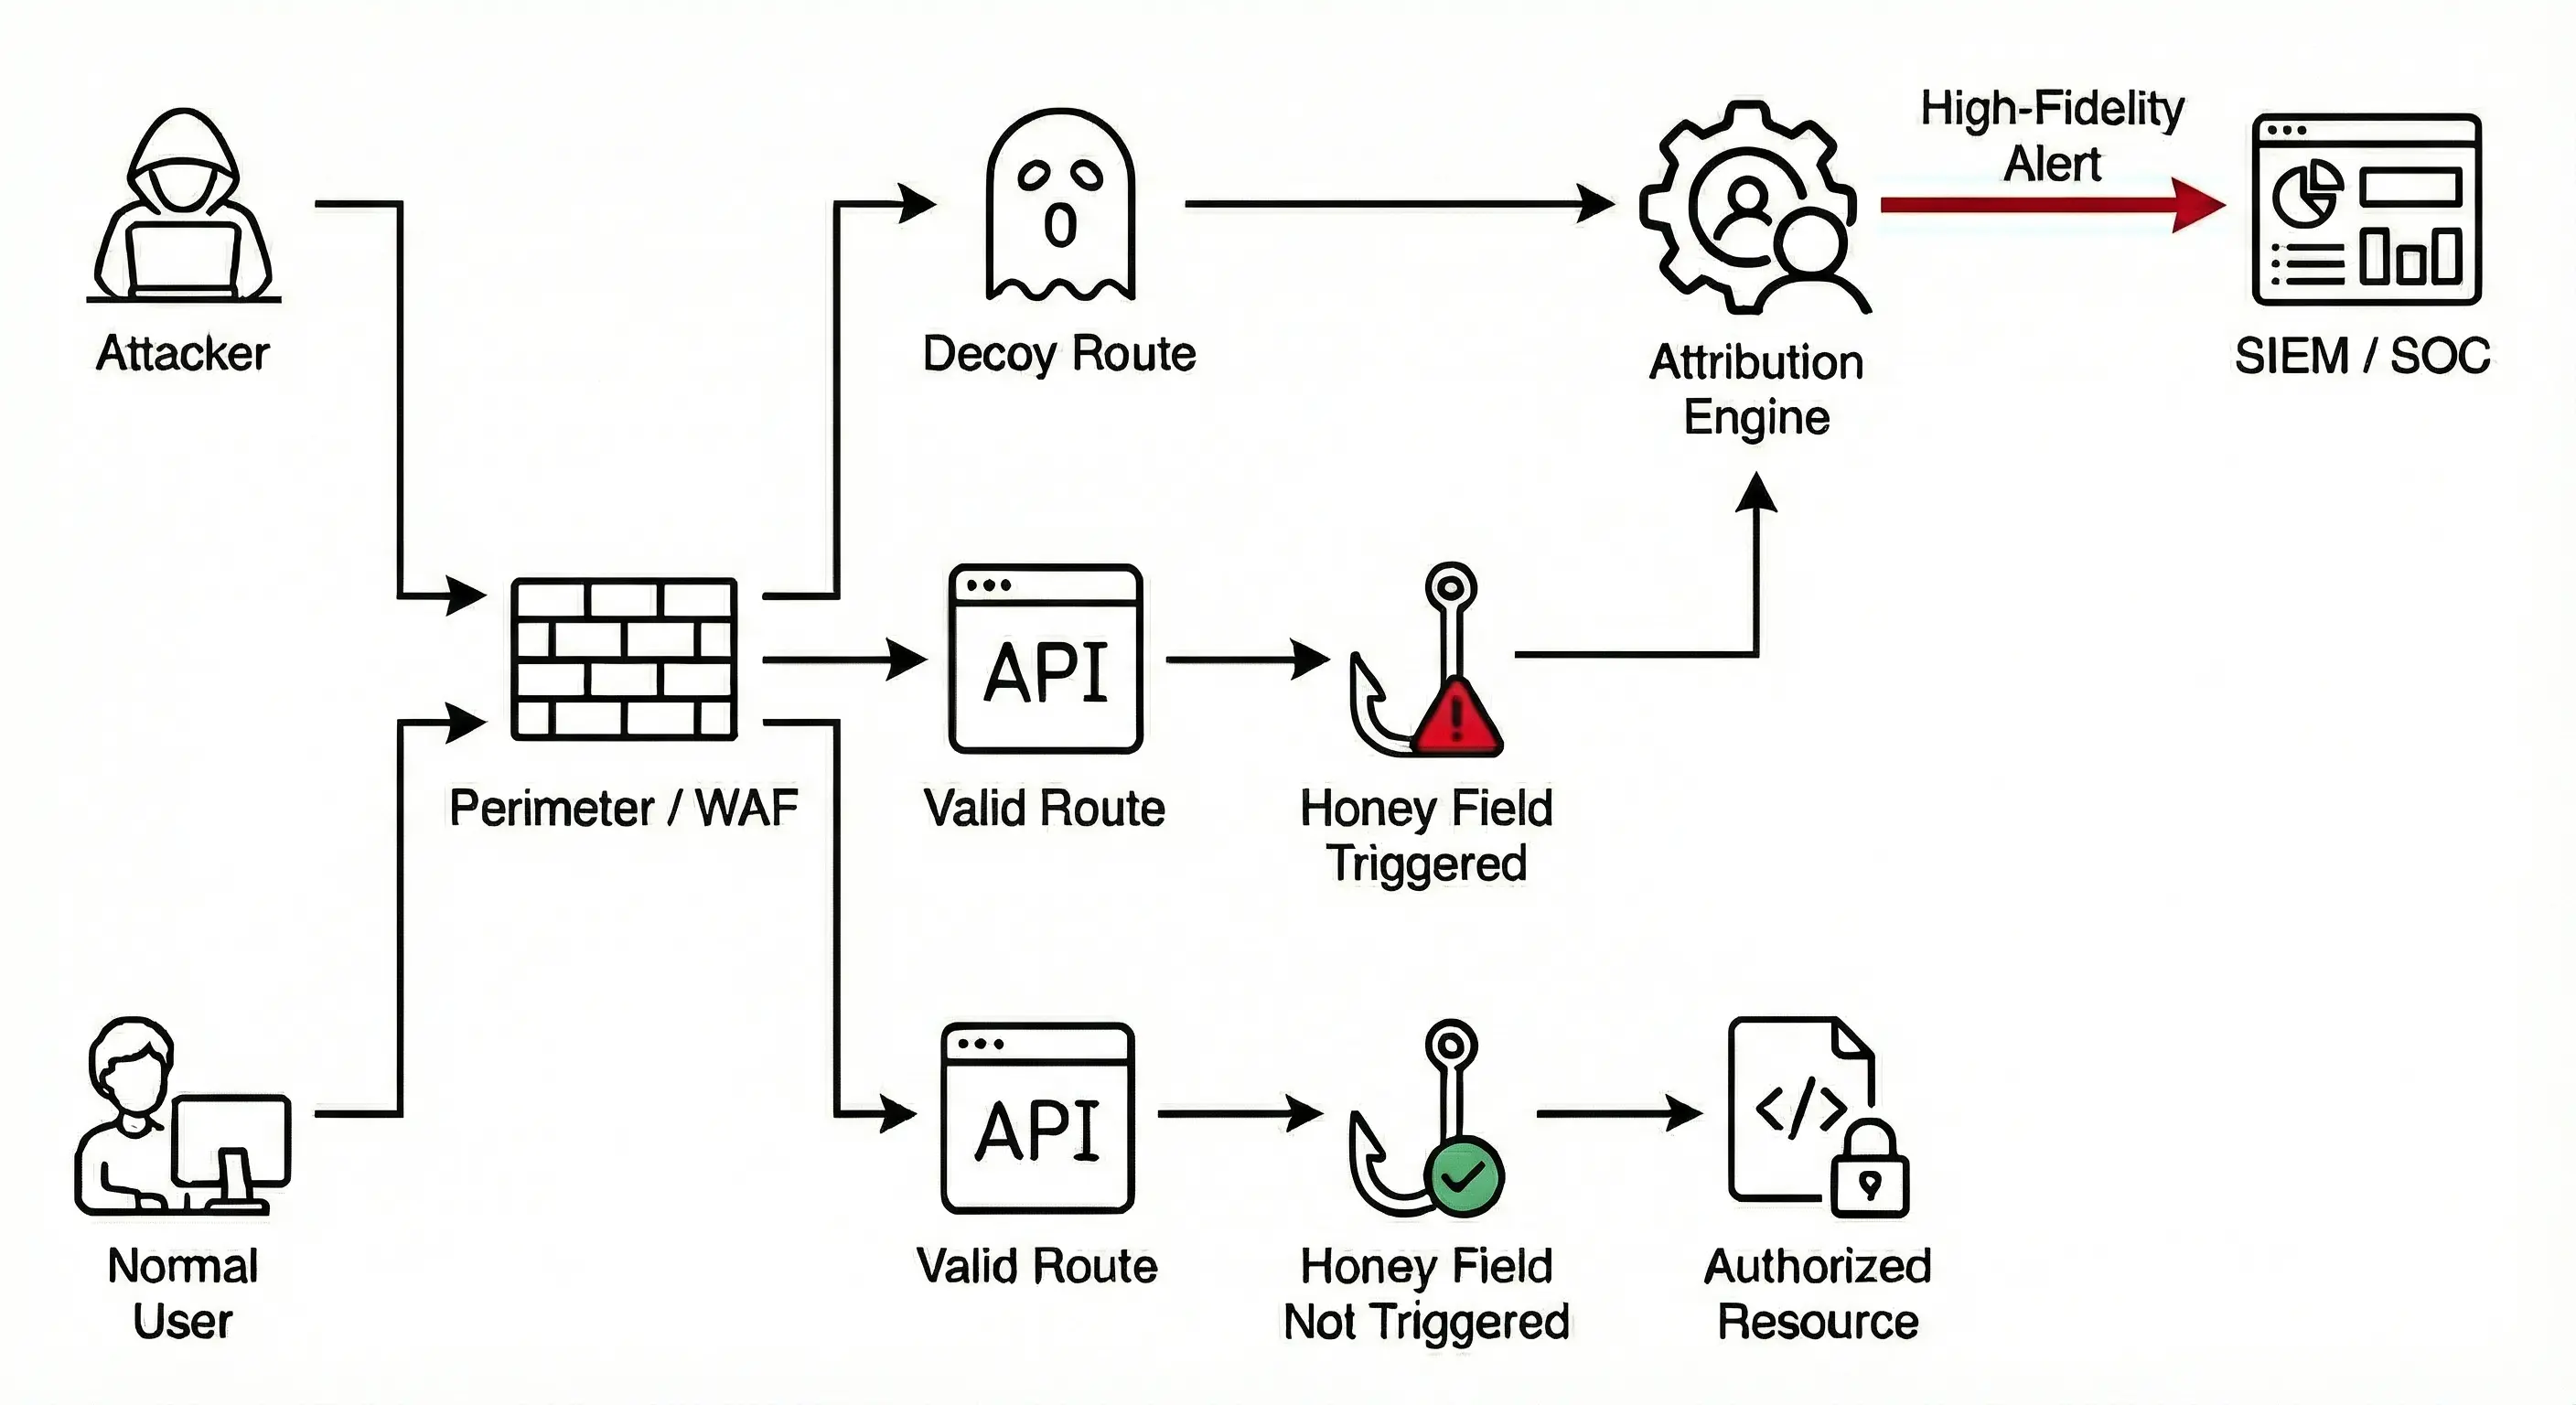
デコイルート: 実際のロジックの外側にありながら本物に見える「ゴースト」エンドポイントです。クライアント側のコードにダミーの参照を仕込むことで、攻撃者をこれらの罠へ誘い込み、認証状態に応じて適応するカスタムの静的または動的なレスポンスを通じて、その挙動を監視できるようにします。
ハニーフィールド: 正規の API エンドポイント内に埋め込まれた、目に見えないトリップワイヤーとして機能する非機能的なパラメータです。静的な値を持つ隠しフォームフィールドとして含めたり、GET レスポンスに現れる既存の「読み取り専用」属性を利用してハニーフィールドとし、攻撃者が POST や PUT リクエストでそれを変更しようとするとアラートを発火させたりすることで、攻撃者を誘い込めます。
アイデンティティの帰属: フレームワークのフックにより、リクエストを認証済みのユーザーアイデンティティに紐付けられます。また、罠を特定のインテント(権限昇格、偵察など)にマッピングすることもできます。これらを組み合わせることで、セキュリティチームが迅速かつ効果的に対応できる高精度なアラートが得られます。
認証を必須にする: ほとんどが無害でありながら、触るべきでないものを突いてくる人々やスキャナ(その大半はスキャナ)でますます溢れかえるインターネットでは、ノイズに埋もれたくはないでしょう。(401, Unauthorized) のような未認証向けのテンプレートレスポンスを使い、認証付きで探査するよう誘導してください。
溶け込む: 罠は API のごく普通の一部にしか見えてはいけません。良い罠は、ありふれた標準的で、おそらくは退屈にすら見える API の一部であるべきです。「出来すぎている」と見えると、攻撃者は無視します。ビジネスロジックを理解したり操作しようとしたりする人々を捕まえるように罠を設計してください。
trappsec は既存のワークフローに直接統合できます。イベントはデフォルトで標準のログハンドラに書き込まれますが、可観測性のための OpenTelemetry や、自動応答のトリガーやセキュリティチームへの通知のための Webhooks にも統合できるよう設定できます。
3 つのエージェントスキルが、あなたのコーディングエージェントをあなた自身のアプリのためのセキュリティエンジニアに変えます。それぞれがアプリ自身のコードに変更を書き込み、依存関係を追加せず、あらゆるスタックで動作し、アプリ側ですでにトレースとログを伴う設定が済んでいる必要がある OpenTelemetry を通じて報告します。3 つすべてが 1 つのスキーマを共有します。呼び出し元のアイデンティティは各リクエストのサーバースパンに一度設定され、欺瞞と検知による検出結果はルールの事実のみを保持してそれに結合され、監査レコードはそれ自体で完結します。
add-deception は、APIの慣習に合わせたハニーフィールドとデコイルートを設計します。これらは隣接するルートと同じ認証、ローダー、バリデーションから構築され、さらにチームが書いたように見えるフロントエンドのルアーも備えます。すべてのトリップワイヤーが発火すること、そして実際のユーザーが決してトリガーできないことを検証します。add-detection は、アプリがすでに行っているバリデーションを検出に変換します。実際のクライアントが生成できない入力を拒否するチェック(UIが決して提示しない値、サーバーと一致しない合計、順序外のステップ、別テナントのID)を見つけ出し、レスポンスを一切変更することなく、それぞれが誰が試みたかを報告するようにします。add-auditing は、ユーザーが製品内で行う操作を、日常的なコアオブジェクトの編集からセキュリティに関わるアクション(サインイン、ロール変更、共有、エクスポート、APIキー、設定)まで記録し、実行者、代理元、テナント、オリジン、リソース、変更内容、結果を含む自己完結型の監査レコードとして保存します。Claude Code:
/plugin marketplace add trappsec-dev/trappsec
/plugin install trappsec@trappsec
次に、アプリにデセプションを追加、検出を追加、または監査ログを追加するよう指示するか、/trappsec:add-deception、/trappsec:add-detection、/trappsec:add-auditing を実行します。
Agent Skills をサポートするその他のエージェント: plugins/trappsec/skills 内のスキルを、お使いのエージェントのスキルディレクトリにコピーしてください。
| 言語 | フレームワーク |
|---|---|
| Python | Flask |
| FastAPI | |
| Starlette | |
| Litestar | |
| Django | |
| Sanic | |
| Tornado | |
| Node.js | Express |
| NestJS | |
| Fastify | |
| Hapi | |
| Koa | |
| Hono | |
| Go | net/http |
| Gin | |
| Echo | |
chi、gorilla/mux などの http.Handler ルーター |
お気に入りのフレームワークが見つかりませんか? こちらからリクエストを送信してください。
コミュニティサポートは GitHub の issues および discussions で利用できます。
商用サポートやサービスについては、[email protected] までメールでお問い合わせください。
