
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
lazyCSRF — Burp Suite 用のより便利なCSRF PoC ジェネレーター | Kitploit
ツール/GitHubGitHub/tkmru/lazycsrf
ペイロード生成脆弱性分析ウェブアプリケーション悪用ウェブセキュリティペネトレーションテストArchived
GitHubtkmru/lazycsrf

lazyCSRF

Burp Suite 用のより便利なCSRF PoC ジェネレーター

リポジトリを見る
9215414年前Kitploit レビュー済み
共有

LazyCSRF

GitHub release License: MIT

LazyCSRFは、Burp Suite上で動作する、より便利なCSRF PoCジェネレーターです。

メンテナンス終了 🙇

lazyCSRFの開発を始めたとき、Burp Professionalに組み込まれているCSRF PoCジェネレーターはXHRを使用したPoCを生成できず、PUTリクエストなどにも対応していないと誤解していました。今でもBurp組み込みのCSRF PoCジェネレーターには不満がありますが、現在のニーズには十分だと思います。 他に魅力的なテーマがあるため、今メンテナンスを終了します。時間ができたらまたメンテナンスを行います。


動機

Burp SuiteはインターセプトHTTPプロキシであり、Webアプリケーションのセキュリティテストを行うためのデファクトツールです。 私がBurp Suiteで最も気に入っている機能は Generate CSRF PoC です。 しかし、リクエストの内容を自動的に判断する機能は壊れており、JSONをパラメータとして使用する場合やPUTリクエストなど、form で表現できないPoCでも form を使用してPoCを生成しようとします。 さらに、Burp Suite自体で表示できるマルチバイト文字が、生成されたCSRF PoCで文字化けすることがよくあります。 これらがLazyCSRFを作成した動機です。

特徴

  • XMLHttpRequestを使用したPoCへの自動切り替え
    • パラメータがJSONの場合
    • リクエストがPUT/PATCH/DELETEの場合
  • マルチバイト文字(日本語など)の表示をサポート
  • Burp Suite Community EditionでのCSRF PoC生成(もちろんProfessional Editionでも動作します)

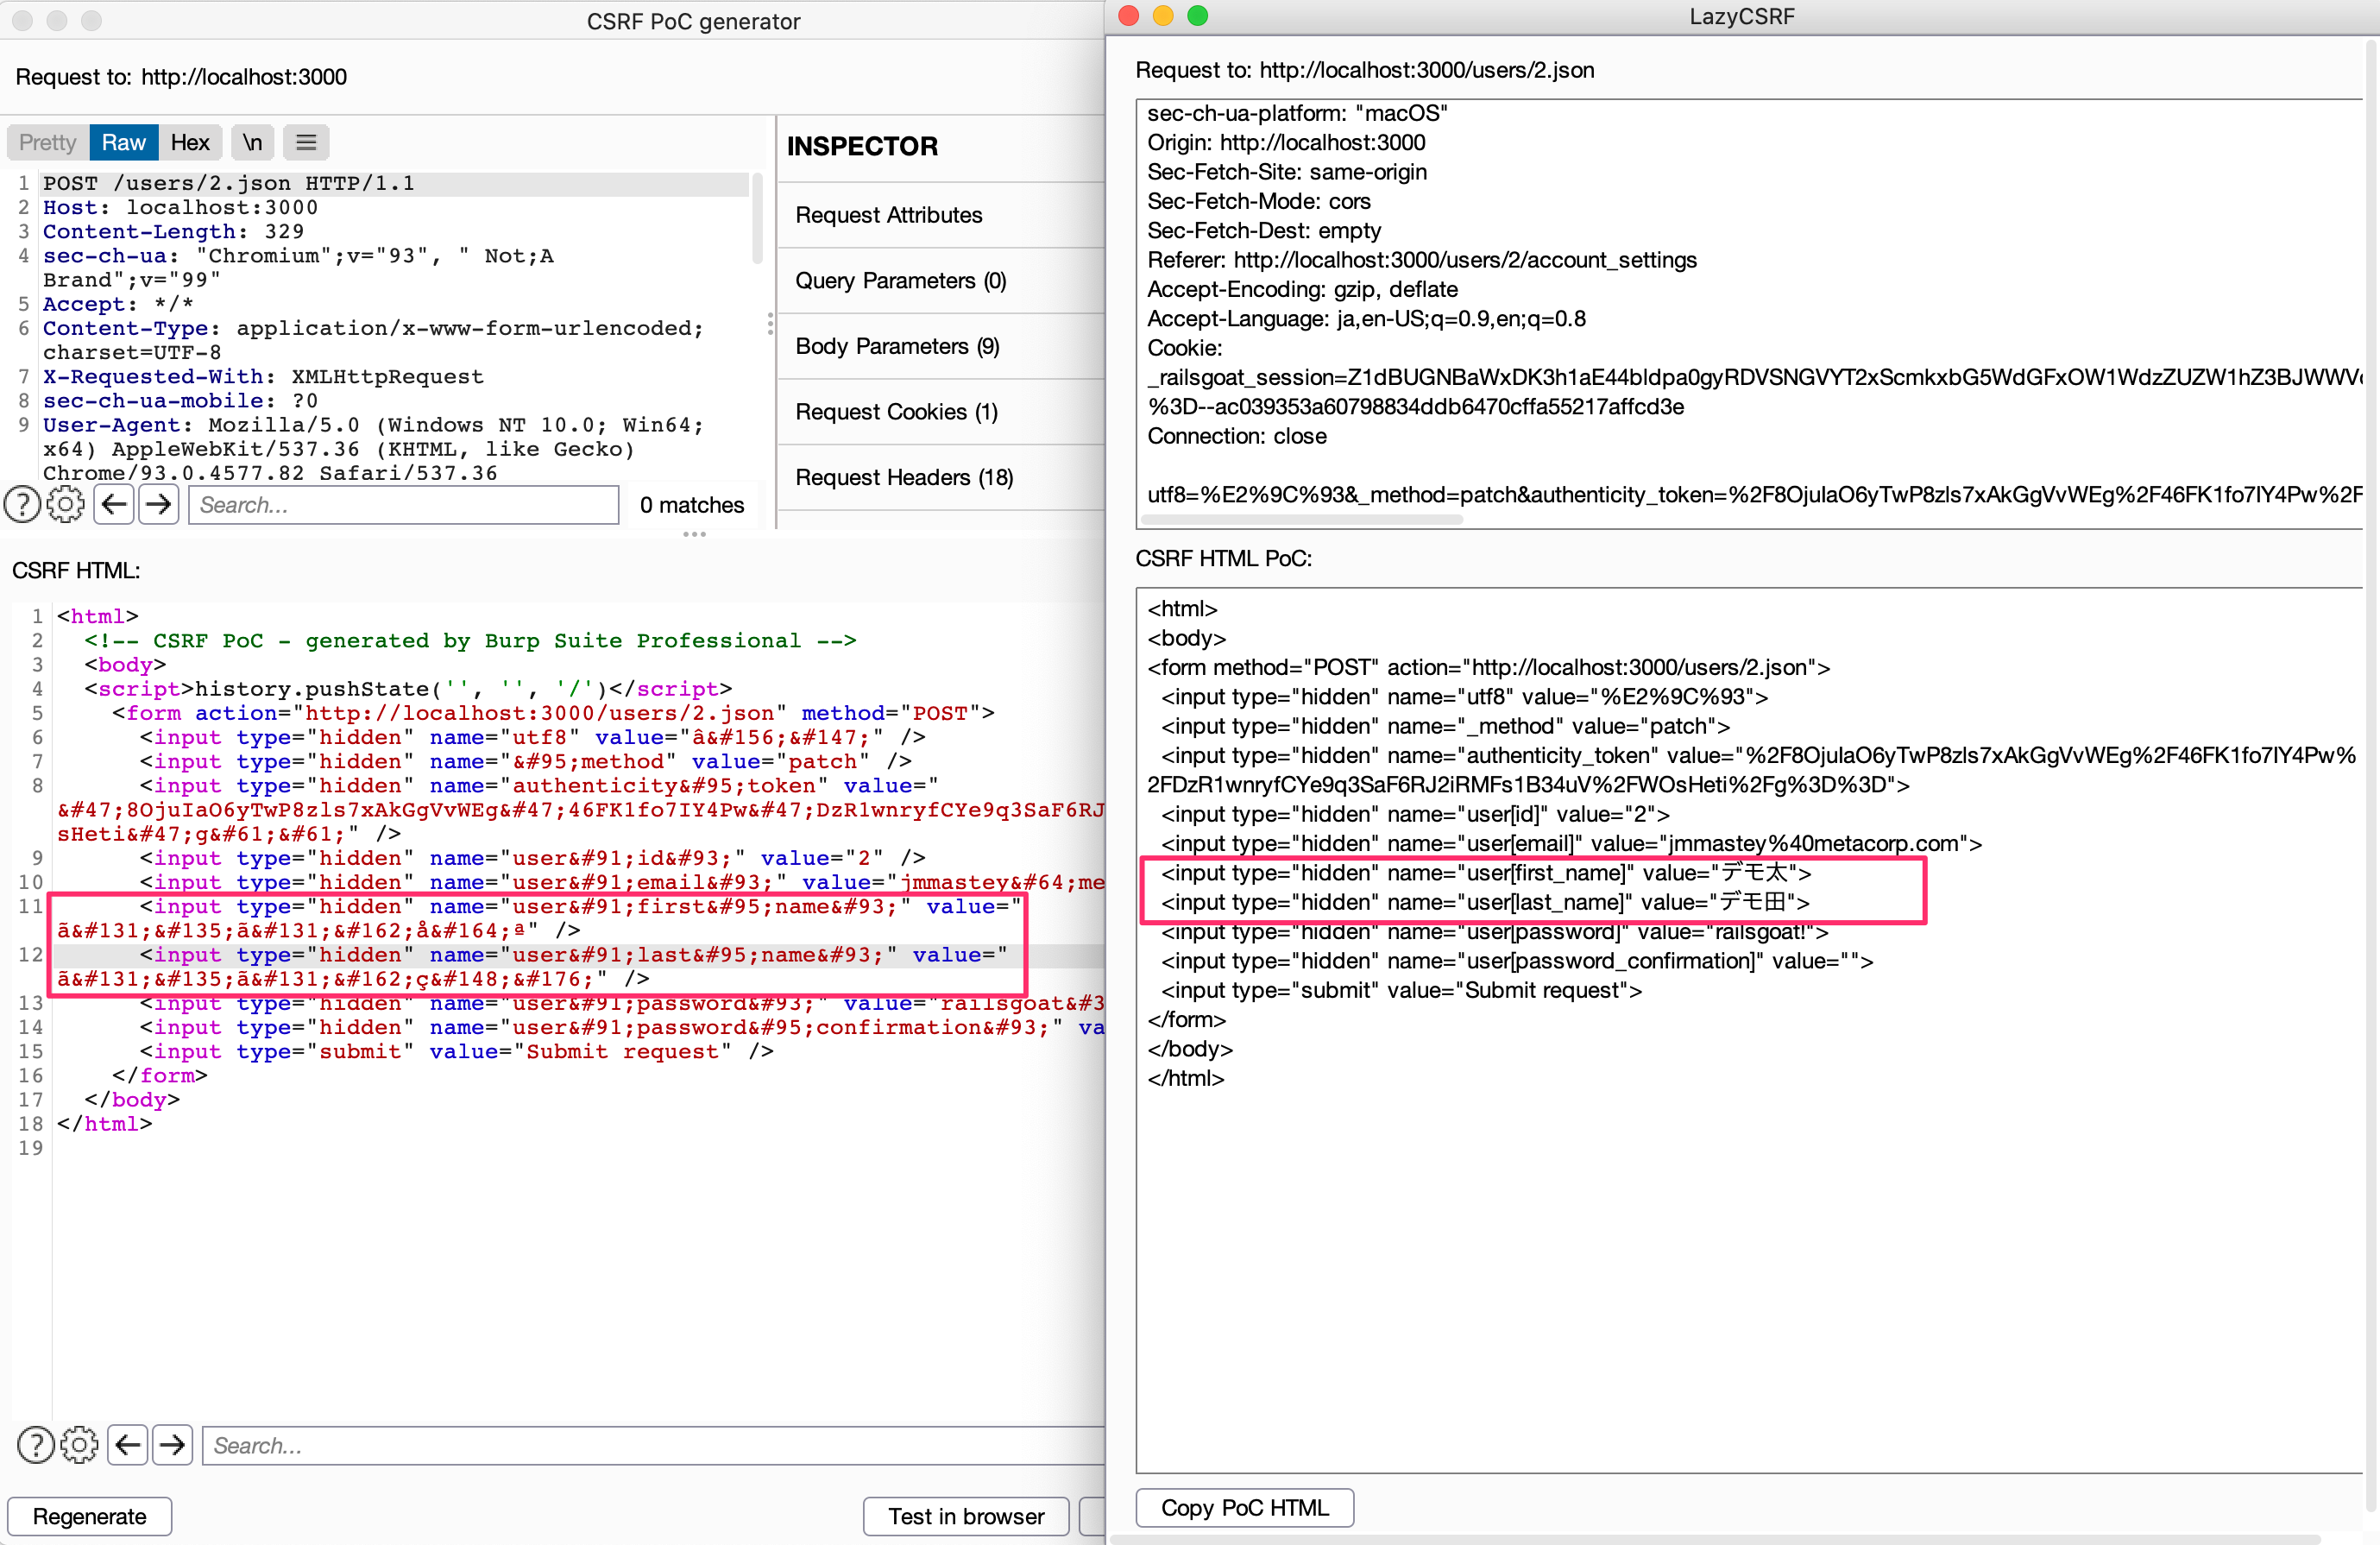
マルチバイト文字表示の違い

次の画像は、BurpのCSRF PoCジェネレーターとLazyCSRFでのマルチバイト文字の表示の違いを示しています。 LazyCSRFはマルチバイト文字を文字化けさせずにCSRFのPoCを生成できます。 これは、Burp Suite上で文字が文字化けしていない場合に限ります。

display-japanese

インストール

JARを GitHub Releases からダウンロードします。 Burp Suiteで、ExtenderタブのExtensionsタブに移動し、新しい拡張機能を追加します。 拡張機能のタイプ Java を選択し、JARの場所を指定します。

使い方

Burp Suite上で右クリックして開くメニューから、Extensions -> LazyCSRF -> Generate CSRF PoC By LazyCSRF を選択することで、CSRF PoCを生成できます。

menu

ビルド方法

intellij

IntelliJ IDEAを使用している場合、Build -> Build Artifacts -> LazyCSRF:jar -> Build の順に従ってビルドできます。

コマンドライン

Mavenでビルドできます。

$ mvn install

ライセンス

MITライセンス

Copyright (C) 2021 tkmru

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    383
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    280

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






