 tiliondev/fortress
スクレイパーやブラウザエージェントがブロックされるのを防ぐステルスChromiumエンジン。コードを1行変更するだけで利用可能。


ステルス Chromium エンジン


Fortress はステルス Chromium エンジンです。コードを1行変更するだけで、スクレイパーやブラウザエージェントがブロックされるのを防ぎます。 ボット検出器はブラウザのフィンガープリントを読み取って自動化を検出します。Fortress は Chromium の C++ 内部でそのフィンガープリントを修正するため、ブラウザは通常の Chrome インストールとして現れます。スクレイパーは処理を完了し、エージェントは指定されたページに到達し、CreepJS、Sannysoft、BrowserScan、そして実際の Cloudflare Turnstile もすべて人間として読み取ります。既存の Playwright や Puppeteer を Fortress に CDP 経由で向けるだけで、コードの他の部分は変わりません。
Blink · V8 · BoringSSL ツリー内パッチ適用 · ANGLE / D3D11 バックエンドの WebGL · JA3/JA4 一貫性のある TLS · 毎月 の上流リベース · 再現可能でガントレット検証済み リリース
34シングルサーフェスC++ パッチ |
0%CreepJSヘッドレス / ステルス |
すべての |
BSD-3オープンエンジン、自分で再ビルド可能 |
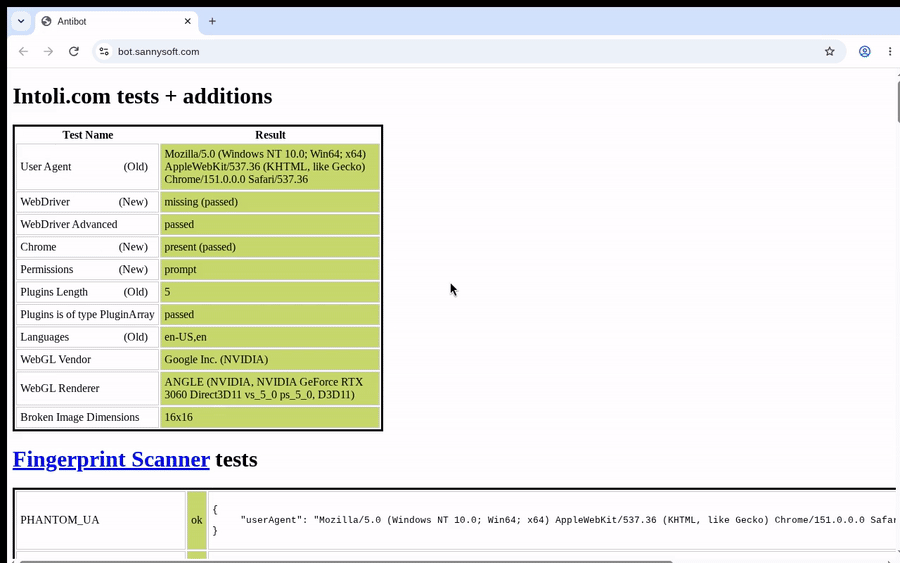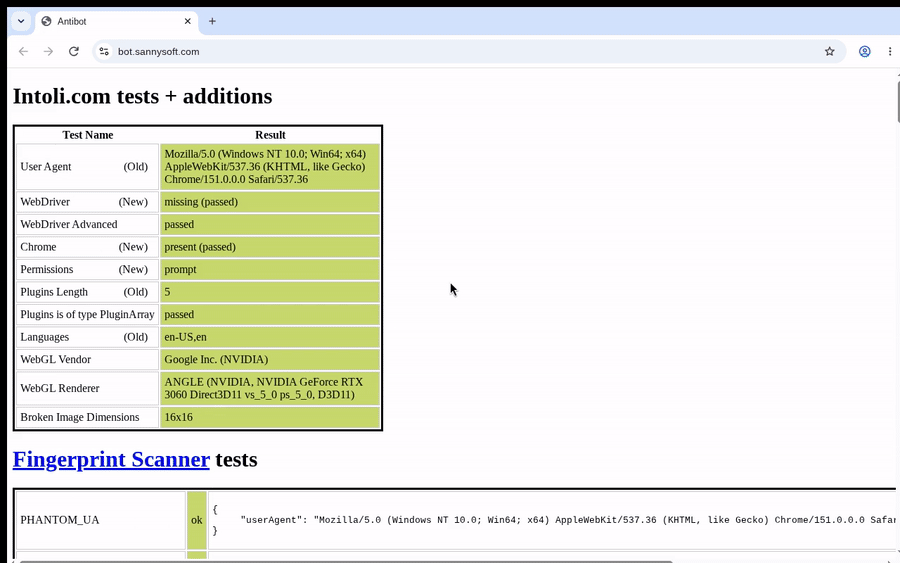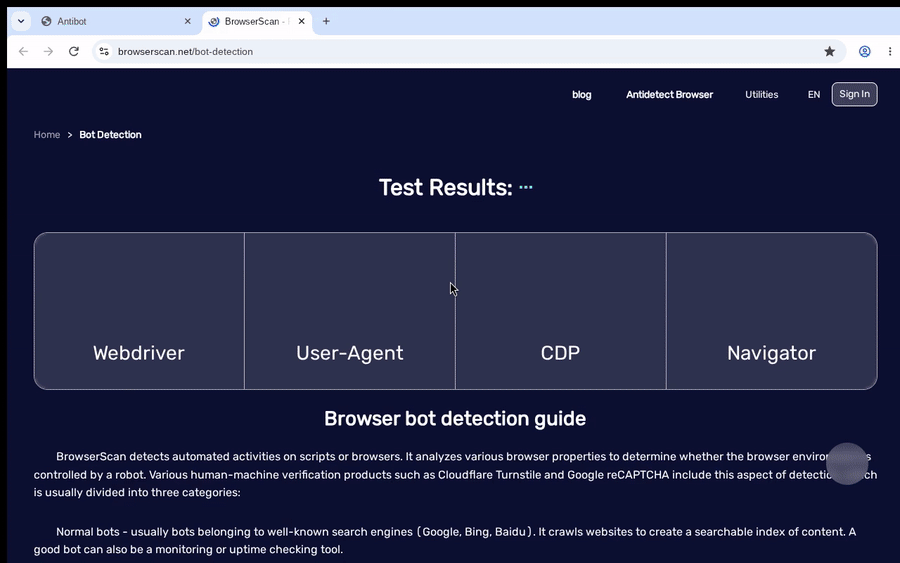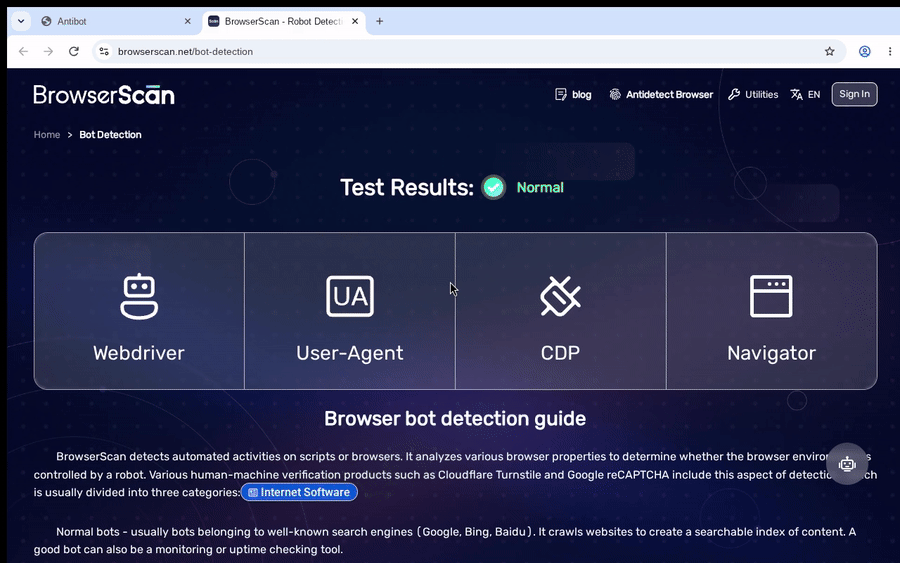
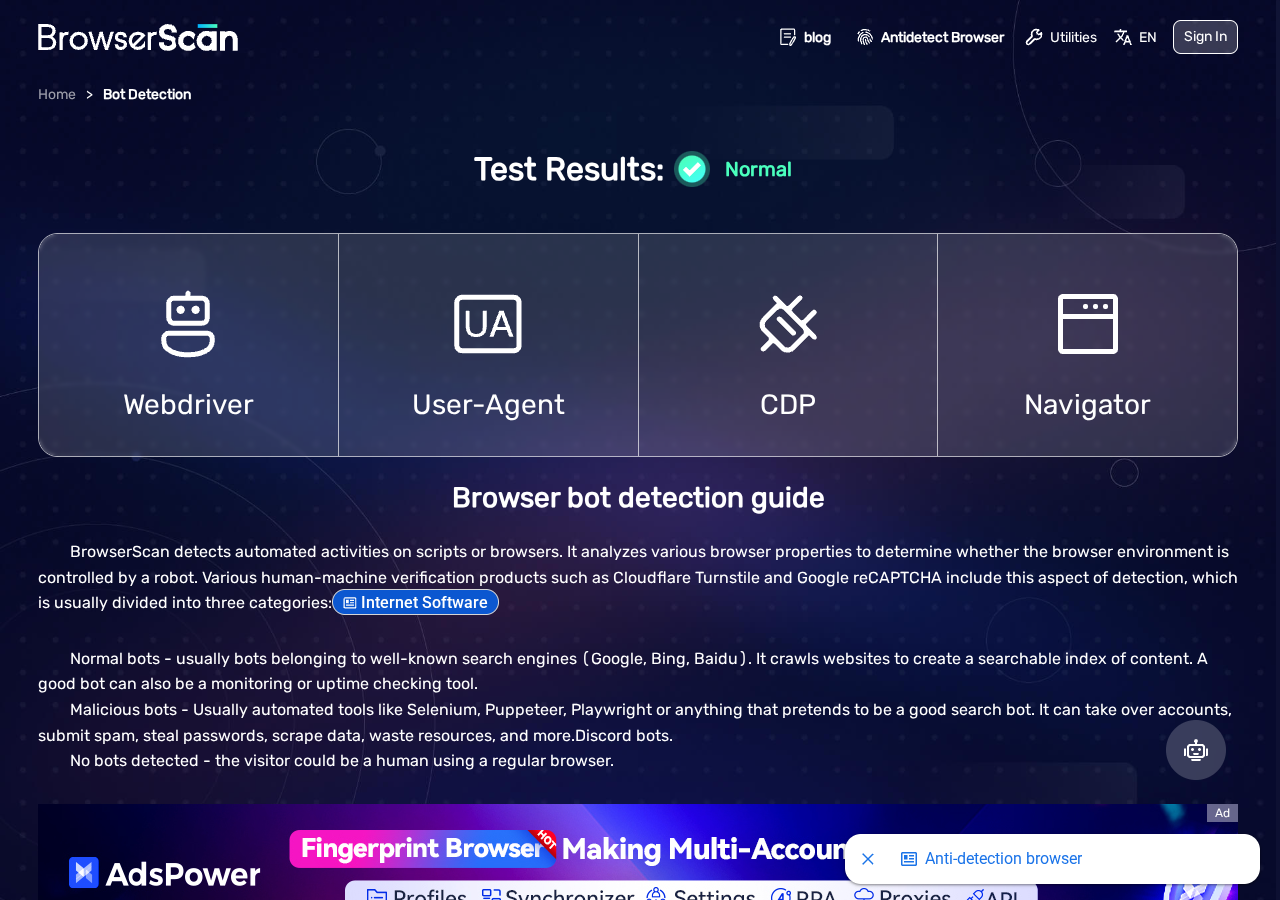
編集なしの実際のウィンドウでの Fortress バイナリのキャプチャ:実際の Cloudflare チャレンジをクリアし、bot.sannysoft.com がすべて緑色になり、BrowserScan が "Normal" と表示されます。tools/gauntlet.py で再現可能。
ネイティブコードのパリティ偽装されたすべてのゲッターは C++ ゲッターであり、 |
ドロップイン CDPnodriver スタイルの raw CDP を |
ガントレットをクリアCreepJS で 0% ヘッドレス。Sannysoft、BrowserScan、実際の Cloudflare Turnstile をすべて通常の Chrome インストールとしてクリア。 |
監査可能なパッチ
|
構造的に一貫性実際の V8、Blink、BoringSSL により、エンジン、ユーザーエージェント、JA3/JA4 TLS 形状が一致:Windows のペルソナが対応するスタック上で動作。 |
調整可能なペルソナ1つのバイナリで、一貫性確認済みの Windows アイデンティティ。 |
リリース済み。 起動ごとに一貫性のあるペルソナを強化。
toString() は [native code] のまま)、レルム不変(メイン / ワーカー / iframe) — ブラウザにコンパイルされた一貫性、JavaScript でパッチされていない。```bash
pip install -U tilion-fortress # or: docker run --rm -p 9222:9222 tilion/fortress:latest**[→ 完全なリリースノート](https://github.com/tiliondev/fortress/releases/tag/v151.0.7908.0)**
## 目次
| | |
|---|---|
| **[概要](#what-it-is)** · **[クイックスタート](#quick-start)** | 概要、インストール、最初のスクリプト、AIエージェントのセットアップ |
| **[Fortress MCP](#the-fortress-mcp--stealth-browsing-as-agent-tools)** | AIエージェント向けの29のステルスブラウザツール(ベータ版) |
| **[なぜエンジンにパッチを当てるのか、ページではないのか](#why-patch-the-engine-not-the-page)** | 自己暴露型JSのテーゼ+3つの検出レイヤー |
| **[Fortressの比較](#how-fortress-compares)** | puppeteer-stealth、Camoufox、CloakBrowser、クローズドベンダーとの比較 |
| **[証明:ライブ検出器の結果](#proof-live-detector-results)** | CreepJS、Sannysoft、BrowserScan、Cloudflare(スクリーンショット付き) |
| **[ペルソナの設定](#configure-the-persona)** | `--uxr-*`フィンガープリント面 |
| **[お使いのスタックとの連携](#works-with-your-stack)** | browser-use · Crawl4AI · Stagehand · LangChain |
| **[ビルドと検証](#build--verify)** | ソースからの再現、来歴の検証 |
| **[リファレンス](#reference)** | トラブルシューティング、FAQ、ロードマップ、リポジトリレイアウト |
---
## 概要
Fortressは、エンジン内部からブラウザフィンガープリントを偽装するChromiumフォークです。ボット検出器が読み取るサーフェス(canvas、WebGL、audio、fonts、navigator、および約30以上のその他)は、Chromiumの**C++**で修正されており、ページがキャッチできるJavaScriptパッチレイヤーはその上にはありません。
通常のブラウザバイナリとして提供され、CDPエンドポイントを公開します。Playwright、Puppeteer、または任意のCDPクライアントをそれに向けると、既存の自動化が変更なしで実行されます。
JavaScriptステルスパッチは、ページが見つけられる余分なレイヤーを残します:`.toString()`はオーバーライドのソースを表示し、iframeやワーカーから同じプリミティブを再取得すると、それを超えてしまいます。Fortressは代わりにエンジン内のサーフェスを修正するため、`navigator.vendor`は本当のC++ゲッターに解決され、`[native code]`を報告し、すべてのレルムから同じ値を読み取ります。ページが自身を検査すると、標準のChromiumが見えます。そのため、以前はフラグが立てられていた場所でも自動化が通過し、残っているブロックはプロキシと行動に起因するものであり、ブラウザには起因しません。[なぜエンジンにパッチを当てるのか、ページではないのか](#why-patch-the-engine-not-the-page)で検出メカニズムの全容を説明しています。```python
from tilion_fortress import Fortress
from playwright.sync_api import sync_playwright
with Fortress() as f: # launches the stealth engine on a CDP endpoint
with sync_playwright() as p:
browser = p.chromium.connect_over_cdp(f.cdp_url)
page = browser.new_page()
page.goto("https://bot.sannysoft.com")
page.screenshot(path="all-green.png")
import { Fortress } from "tilion-fortress";
import { chromium } from "playwright";

const f = await Fortress.launch();                      // stealth engine on a CDP endpoint
const browser = await chromium.connectOverCDP(f.cdpUrl);
const page = await browser.newPage();
await page.goto("https://browserscan.net");
await browser.close();
await f.close();
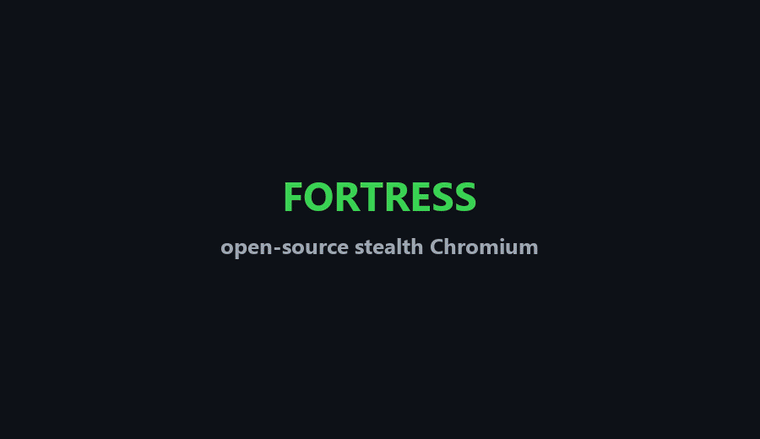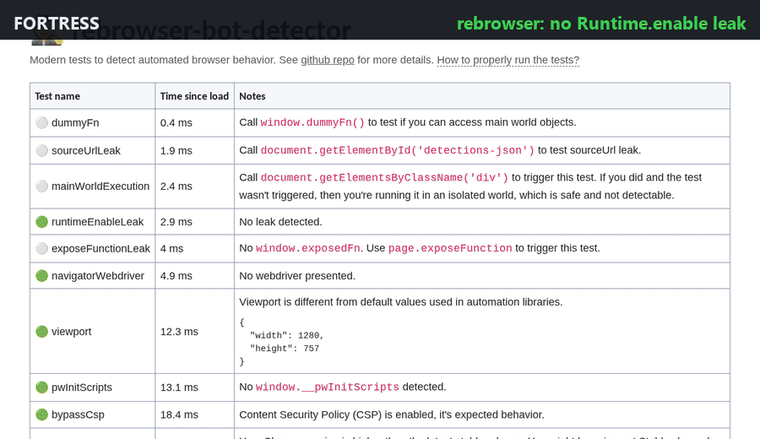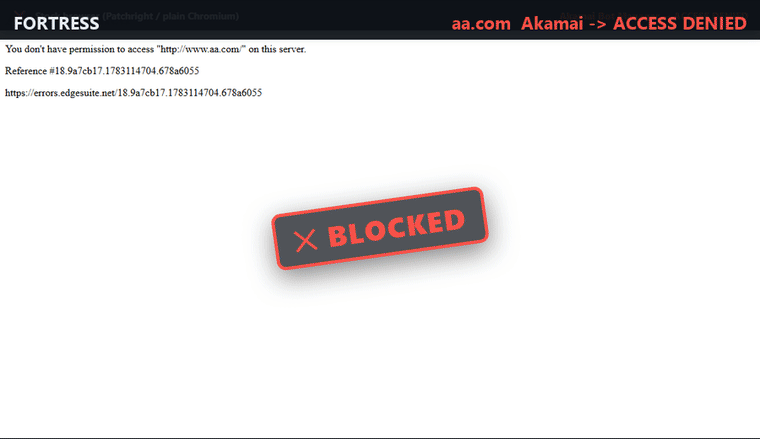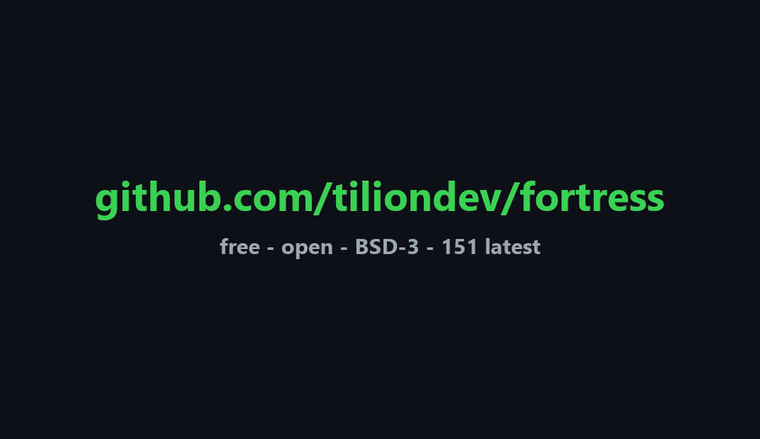
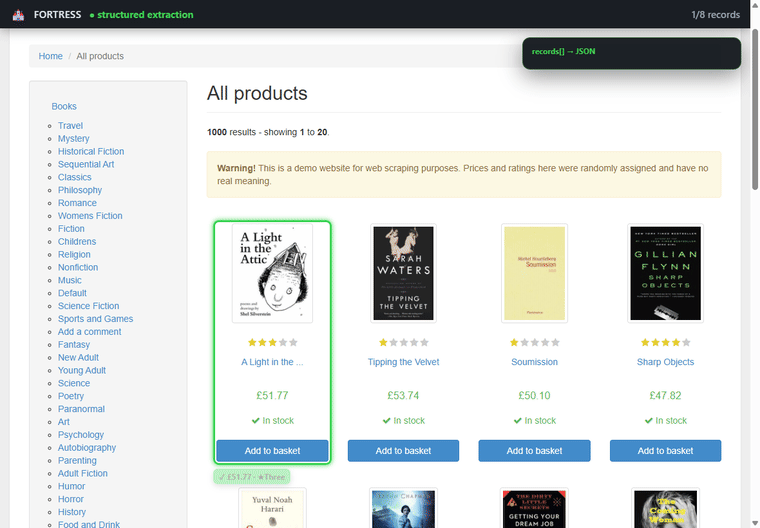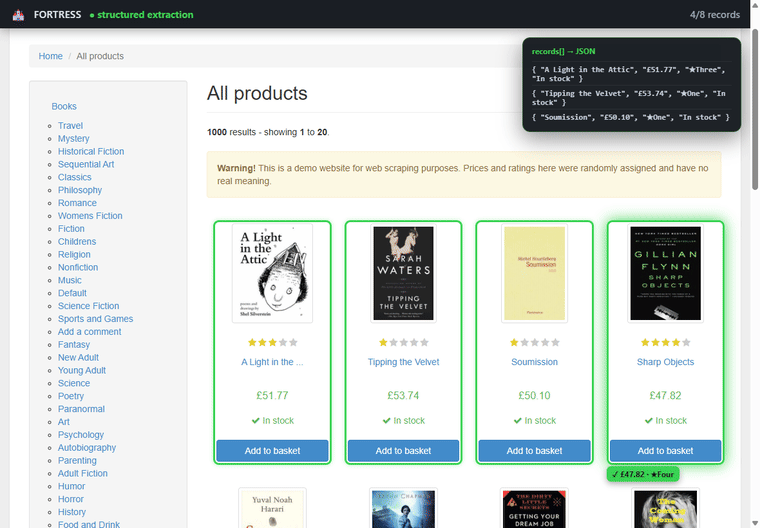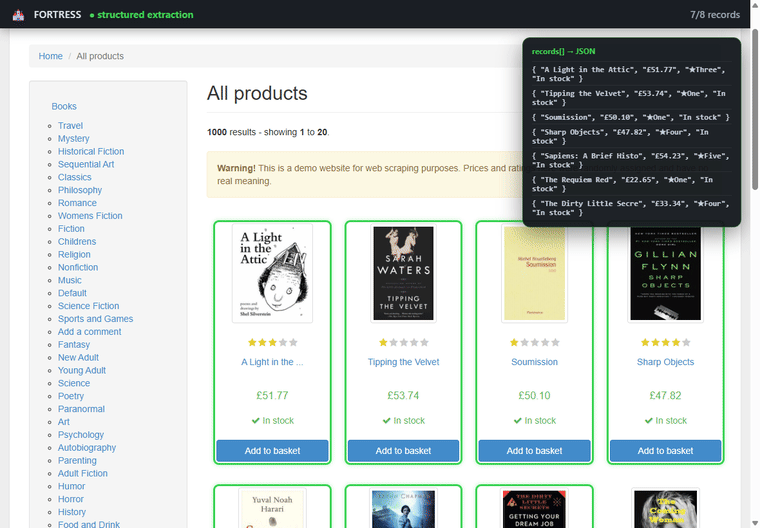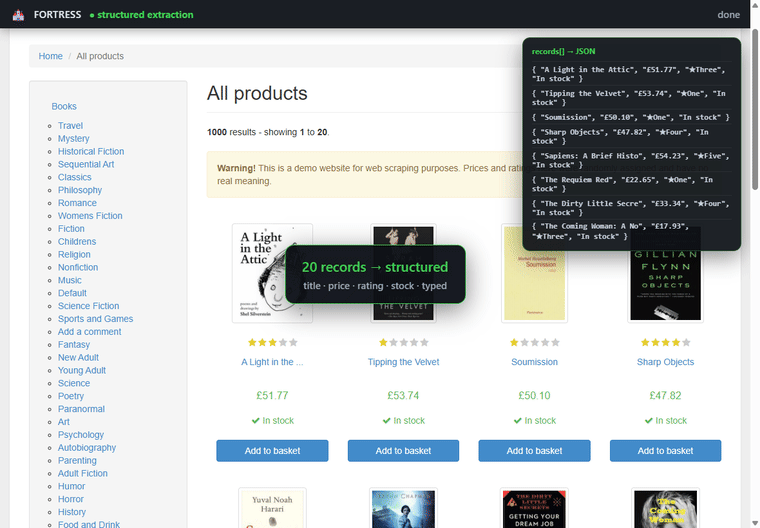
1ループ、すべて実際のキャプチャ: CreepJS / Sannysoft / BrowserScan / rebrowser を通過 → CDP経由で構造化データをスクレイピング → aa.com · lowes · macys · kohls で Akamai をクリア (同一の住宅用IP)。
FortressエンジンをCDP経由で駆動した未編集のキャプチャ。ステルスプラグインもJSパッチもなし: フィンガープリントはバイナリで修正されています。これらは examples/scrape_demos.py で再現できます。
構造化抽出: 各アイテムが読み込まれるたびにレコードが型付きJSONに構築されます。