
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-51403 — LiveHelperChat <=4.61 - Department Assignment Alias Nick Field フィールドを介した保存型クロスサイトスクリプティング (XSS) | Kitploit
ツール/GitHubGitHub/thewhiteevil/cve-2025-51403
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト
GitHubthewhiteevil/cve-2025-51403

CVE-2025-51403

LiveHelperChat <=4.61 - Department Assignment Alias Nick Field フィールドを介した保存型クロスサイトスクリプティング (XSS)

リポジトリを見る
1年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

エクスプロイトタイトル: LiveHelperChat <=4.61 - 部門割り当てのAlias Nickフィールドを介した保存型クロスサイトスクリプティング (XSS)

日付: 09/06/2025

エクスプロイト作者: Manojkumar J (TheWhiteEvil)

LinkedIn: https://www.linkedin.com/in/manojkumar-j-7ba35b202/

ベンダーホームページ: https://github.com/LiveHelperChat/livehelperchat/

ソフトウェアリンク:

https://github.com/LiveHelperChat/livehelperchat/

バージョン: <=4.61

パッチ適用バージョン: 4.61

カテゴリ: Webアプリケーション

テスト環境: Mac OS Sequoia 15.5, Firefox

CVE : CVE-2025-51403

エクスプロイトリンク: https://github.com/Thewhiteevil/CVE-2025-51403

参照: https://livehelperchat.com/4.61v-security-fixes-724a.html

https://github.com/LiveHelperChat/livehelperchat/pull/2228/commits/2056503ad96e04467ec9af8d827109b9b9b46223

低権限のユーザー/オペレーターが、部門アクセスを割り当てたり編集したりする際に、部門割り当ての"Alias Nick"フィールドに悪意のあるJavaScriptペイロードを注入します。高権限のユーザー(例: 管理者またはオペレーター)が部門割り当ての"Alias Nick"フィールドを編集すると、保存されたスクリプトがそのブラウザコンテキストで実行されます。

再現手順:

  1. オペレーターとしてログインします。

  2. 部門割り当て設定ページに移動します。

  3. "Alias Nick"フィールドに次のペイロードを入力します。

    "><img src="https://raw.githubusercontent.com/thewhiteevil/cve-2025-51403/main/x" onerror="prompt(1);">

  4. 変更を保存します。

  5. 部門割り当て設定ページに再度アクセスし、Alias Nickフィールドを編集すると、クロスサイトスクリプティング (XSS) が実行されます。
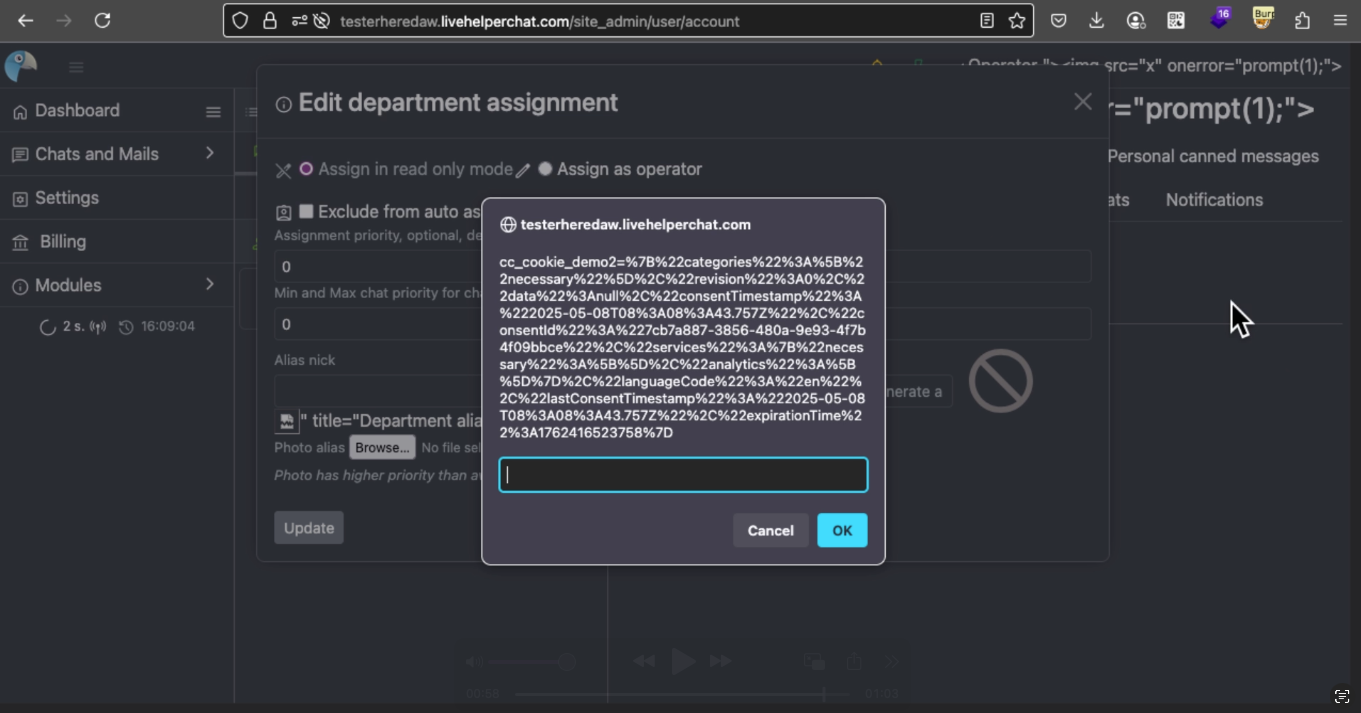
画像
ツールをダウンロード