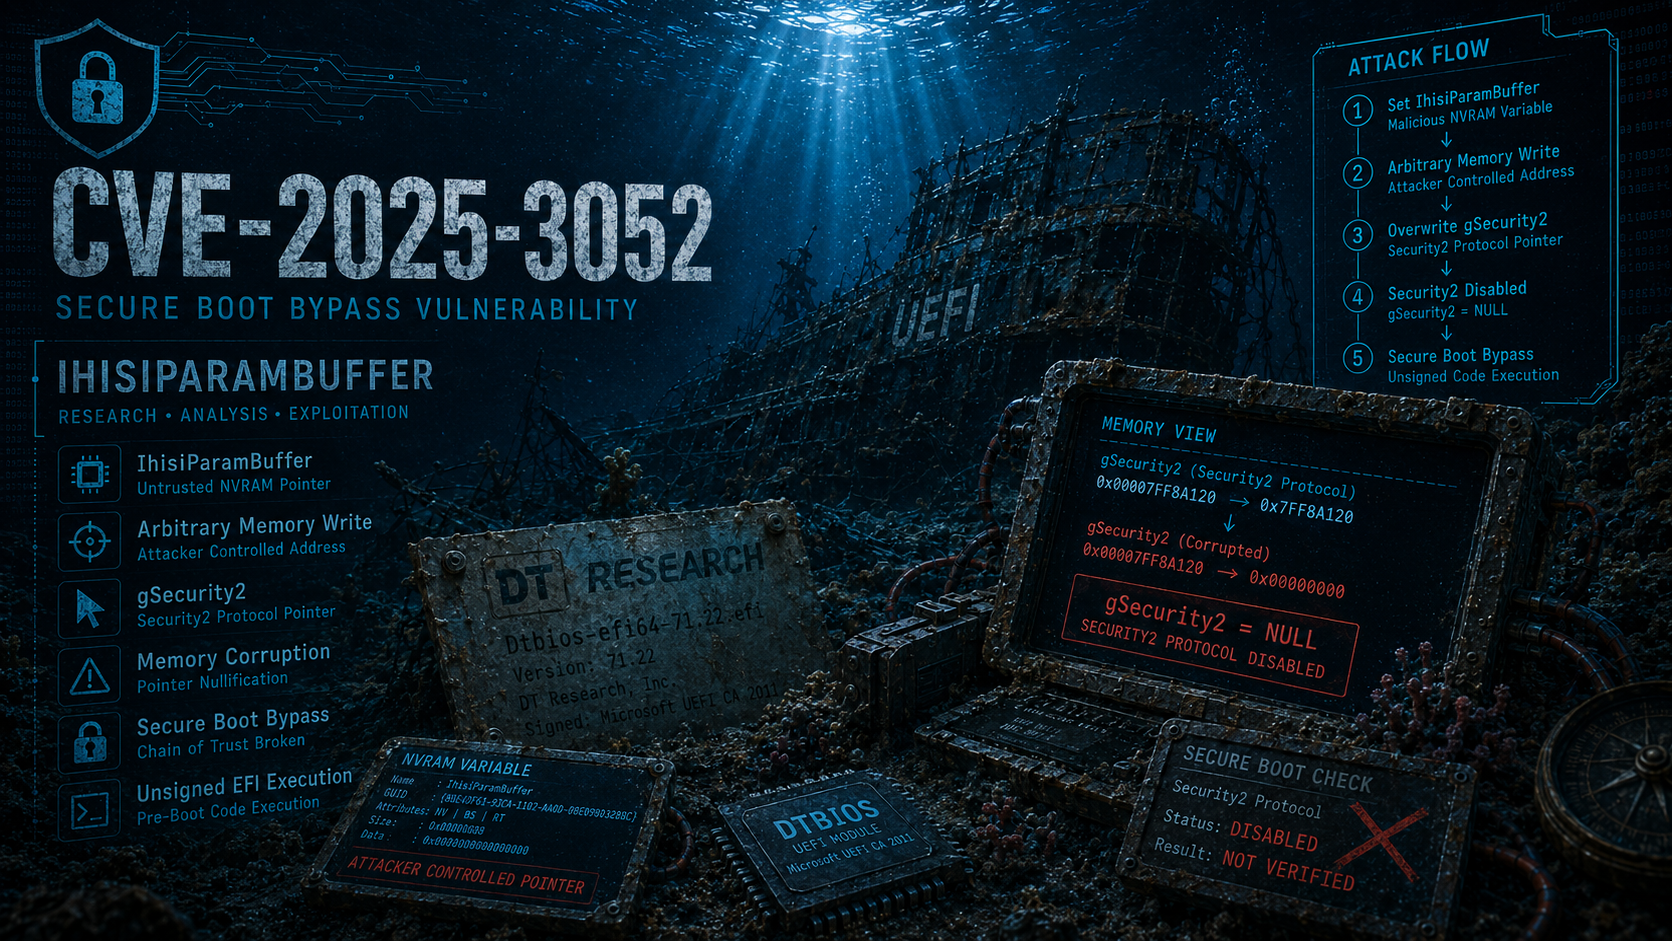
 themalwareguardian/cve-2025-3052
CVE-2025-3052の調査。これはInsydeファームウェアの脆弱性で、セキュリティ上重要なポインタを変更できる任意書き込みプリミティブを露呈する。

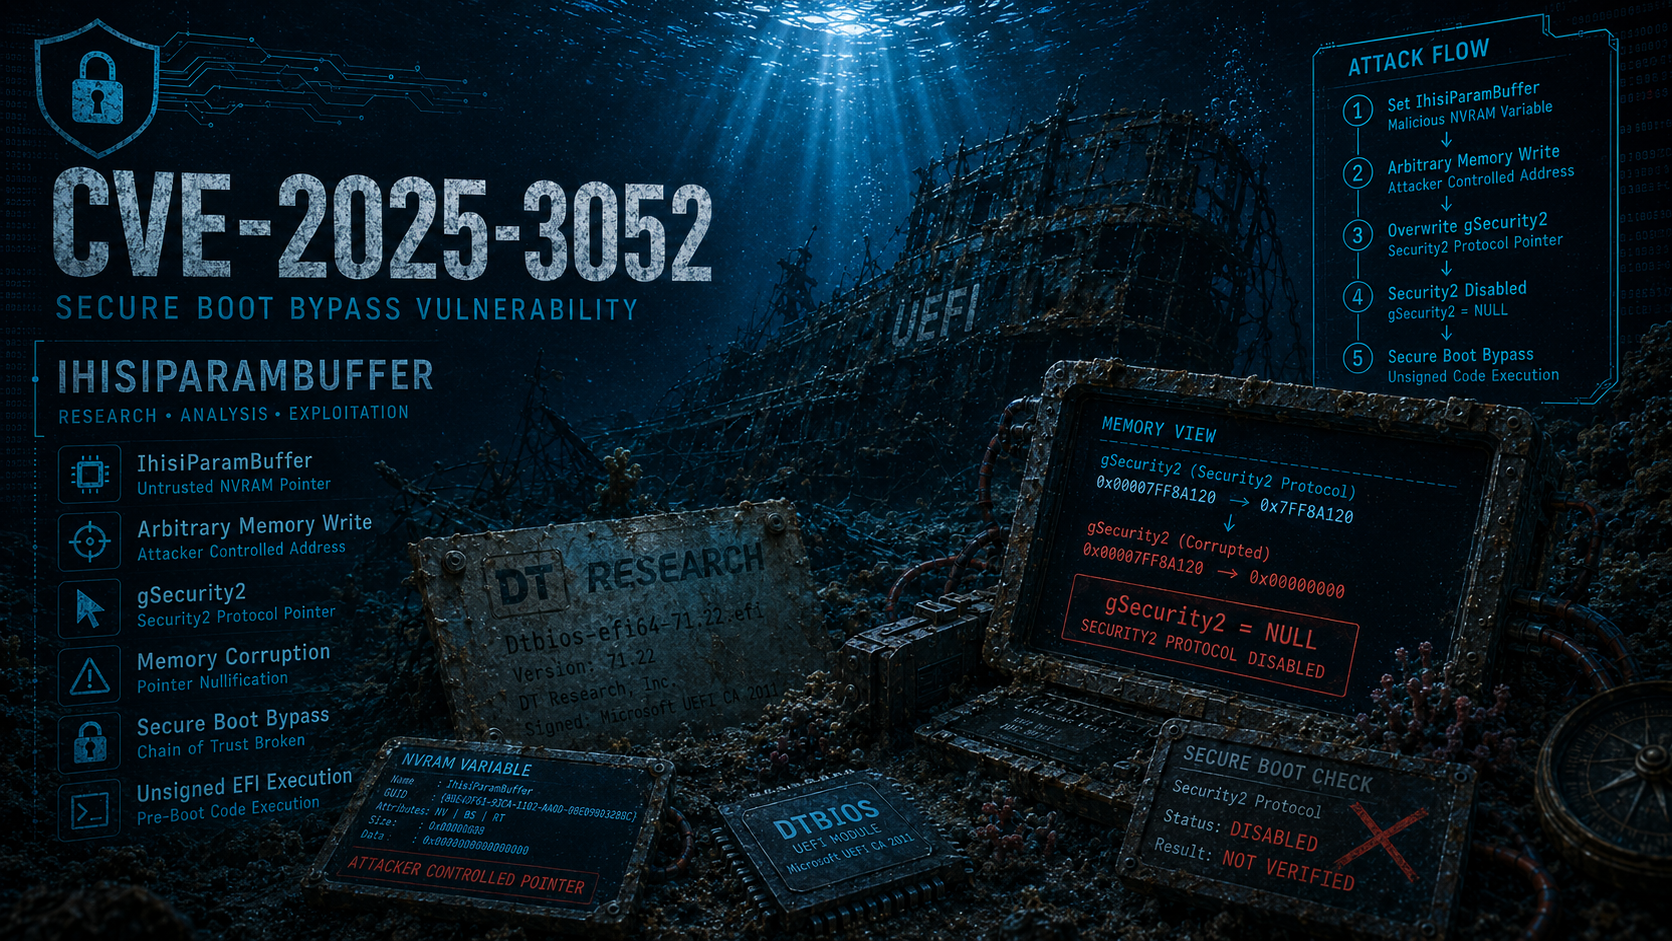
このリポジトリは、Microsoft のサードパーティ証明書で署名された UEFI モジュールにおけるメモリ破壊脆弱性である CVE-2025-3052 に関連する研究資料を集約したものです。この脆弱性により、攻撃者はセキュリティ上重要なファームウェア構造を破壊し、Secure Boot の適用を無効化し、オペレーティングシステムがロードされる前に任意の未署名コードを実行することができます。根本原因と悪用技術の技術的分析、実世界および教育用の脆弱なバイナリ、ならびに研究者がこの脆弱性クラスを理解し、再現し、実験するのに役立つことを目的とした補足ドキュメントが含まれています。
CVE-2025-3052 は、Binarly Research Team によって最初に発見され、責任ある方法で開示されました。公式およびコミュニティのリファレンス:
このリポジトリには、異なる研究および学習目的で提供される 2 つの脆弱なバイナリが含まれています。
このバイナリは、脆弱性が実際に存在していた状態を表しています。
CVE-2025-3052 は、署名された UEFI アプリケーション内で NVRAM 変数から取得したデータの安全でない処理に起因する、UEFI システムに影響を与える Secure Boot バイパス脆弱性です。この脆弱性により、攻撃者はブートプロセス中にセキュリティ上重要なファームウェア構造を破壊し、UEFI の信頼の連鎖を効果的に破壊し、オペレーティングシステムがロードされる前に未署名コードを実行できるようになります。
この脆弱性が特に大きな影響を与える理由は、バグ自体の性質 (メモリ破壊プリミティブ) だけでなく、それが存在するコンテキストにあります。つまり、Microsoft のサードパーティ UEFI 証明書で署名され、大多数の現代システムでデフォルトで信頼されている UEFI モジュールです。その結果、悪用はプラットフォームの最も初期かつ最も特権的な実行段階で、OS レベルのセキュリティ制御より前に発生します。
Secure Boot は、ファームウェアからオペレーティングシステムまでのプラットフォームの信頼の連鎖を強制するために設計された UEFI の中核的なセキュリティ機能です。その主な目的は、bootkit などの不正または悪意のあるブートコンポーネントがブートプロセス中に実行されるのを防ぐことです。
大まかに言えば、Secure Boot は UEFI 実行ファイルの実行を許可する前に暗号学的に検証することで機能します。この検証は、ファームウェアが管理する 2 つのデータベースを使用して実行されます:
UEFI アプリケーションは、次のいずれかに該当する場合に実行が許可されます:
デフォルトでは、ほとんどのシステムは db で以下の証明書を信頼した状態で出荷されます:
CVE-2025-3052 に関連する脆弱なモジュールは、Microsoft Corporation UEFI CA 2011 証明書を使用して署名されていました。この証明書はベンダーやプラットフォーム全体で広く信頼されているため、これを使用して署名されたアプリケーションは、ユーザーの操作なしにほとんどの UEFI システムで実行できます。この広範な信頼は、そのようなモジュール内の脆弱性の影響を大幅に増幅させます。なぜなら、Secure Boot の意図された保護保証を効果的にバイパスするからです。
脆弱な UEFI モジュールは、公開マルウェアリポジトリ、特に VirusTotal にアップロードされた UEFI バイナリの大規模分析中に最初に発見されました。このモジュールの最初の公開提出は 2024 年 11 月に発生しましたが、その Authenticode 署名を検査したところ、早くも 2022 年 10 月に署名されていたことが判明し、このバイナリが検出前にかなりの期間流通していた可能性を示しています。
分析中に観察された元のファイル名は Dtbios-efi64-71.22.efi でした。埋め込まれた文字列、証明書メタデータ、およびファイルの動作を調べた結果、このモジュールは、堅牢なモバイルコンピューティングデバイスを専門とするベンダーである DT Research, Inc によって開発されたものであることが強く示唆されました。
さらなるリバースエンジニアリングにより、このモジュールは BIOS フラッシュユーティリティであり、ディスクからファームウェアイメージを読み取り、システムの ROM に書き込むように設計されていることが明らかになりました。もともとは DT Research のハードウェア向けに意図されていましたが、このモジュールは特定のプラットフォームに制限されておらず、Microsoft のサードパーティ UEFI 証明書を信頼する任意のシステムで実行できます。
偵察中の重要な手がかりは、IhisiParamBuffer NVRAM 変数の存在でした。この変数は Insyde ベースのファームウェア実装と密接に関連しており、以前に Binarly によって開示された他の脆弱性 (例: BRLY-2022-023 および BRLY-2023-005) にも関与していました。その存在は、NVRAM 関連の問題の潜在的なクラスを直ちに示唆しました。
CVE-2025-3052 の根本原因は、検証なしに NVRAM 変数から読み取られたデータの安全でない使用にあります。具体的には:
その結果、IhisiParamBuffer 変数を制御できる攻撃者は、これらの書き込みがメモリ内のどこで発生するかに影響を与える能力を得ます。書き込みプリミティブはある程度制約されており、通常は任意のアドレスへのゼロまたは小さな定数の書き込みを許可しますが、それでも重要なファームウェア状態を破壊するのに十分な強力さを持っています。
Binarly の概念実証では、攻撃はグローバル変数 gSecurity2 を標的にします。これは Security2 Architectural Protocol へのポインタを保持しています (この特定の悪用技術の詳細な説明については、次のリポジトリを参照してください: "TheMalwareGuardian: Exploitation Technique SecureBoot Bypass gSecurity2 Corruption")。このプロトコルは、Secure Boot ポリシーを強制するために LoadImage サービスによって参照されます。つまり、gSecurity2 を null ポインタで上書きすると、実行時に Secure Boot チェックが効果的に無効になります。重要なのは、このバイパスはオペレーティングシステムに対して透過的であることです。一度ブートすると、ファームウェアレベルで完全に無効化されていても、OS レベルでは Secure Boot が依然として有効に見えます。
重要なニュアンスは、Insyde ベースのプラットフォームでは、IhisiParamBuffer 変数は通常読み取り専用としてロックされていることです。これにより、追加の脆弱性なしにはそれらのシステムでの悪用が効果的に防止されます。皮肉なことに、これは、IBV がそもそも脆弱な変数パターンを導入したベンダーが最も露出が少ない部類に入る一方、他のすべてのプラットフォームはリスクにさらされたままであることを意味します。変数がロックされている場合、BRLY-2023-005 などのバイパスを連鎖させて、悪用を進める前に変数への書き込みアクセスを取得できます。変数が直接書き込み可能なシステムでは、攻撃は簡単で非常に信頼性が高いです。
以下は、OS レベルのアクセスを持つ特権攻撃者を想定した、CVE-2025-3052 を活用したエンドツーエンドの攻撃を説明しています:
Microsoft は 14 の異なる UEFI モジュールが影響を受けると判断し、それらのハッシュを Secure Boot dbx に追加することで問題を緩和しました。
| モジュール名 | Authenticode SHA-256 ハッシュ |
|---|---|
| BiosFlashShell-efi64-80.02.efi | C54A4060B3A76FA045B7B60EEAEBC8389780376BA3EF1F63D417BA1B5528E95 |
| BiosFlashShell-efi64-81.02.efi | CBFAA286144EB2D165A6B17245BAD4F73058436C7292BE56DC6EBA29A369ADDF |
| Dtbios-efi64-70.17.efi | 9D7E7174C281C6526B44C632BAA8C3320ADDD0C77DC90778CC14893882D74618 |
| Dtbios-efi64-70.18.efi | 9B1F35052CFC5FB06DABE5E8F7B747F081DA28D722DB59ADE253B9E38A7A3C76 |
| Dtbios-efi64-70.19.efi | E3CE55E584371D3F2FBCA2241EF0711FF80876EBF71BAB07D8ECEE645A40DCFC |
| Dtbios-efi64-70.20.efi | EE093913ABBD34CB8B5EA31375179A8B55A298353C03AFE5055AA4E8E3F705EF |
| Dtbios-efi64-70.21.efi | B4E1880425F7857B741B921D04FD9276130927CF90A427C454B970E7A2F442F9 |
| Dtbios-efi64-70.22.efi | CDA0B4A59390B36E1B654850428CBB5B4C7B5E4349E87ACDE97FB543736FF1D4 |
| Dtbios-efi64-71.17.efi | C87EFD057497F90321D62A69B311912B8EF8A045FE9C5E6BD5C8C1A4E6F39629 |
| Dtbios-efi64-71.18.efi | 9E19DD645235341A555D6AC0665591453AE13918ECD37DF22DFBEE91EAA9A2DA |
| Dtbios-efi64-71.19.efi | 63F67824FDA998798964FF33B87441857DA92F3A8EE3E04166EEC3156E4E6B82 |
| Dtbios-efi64-71.20.efi | 0BC4F078388D41AB039F87AE84CF8D39302CCBDD70C4ADEE02263EBF6A2DD328 |
| Dtbios-efi64-71.21.efi | E2AEC271B9596A461EB6D54DB81785E4E4C615CFDA5F4504BCC0A329248A4D36 |
| Dtbios-efi64-71.22.efi | 6B4328EBCBE46ED9118FF2D4472DE329D70BA83016DF7A6F50F8AF92342160A1 |
似たようなことに取り組んでいますか? UEFI、カーネルセキュリティ、悪用、または別の興味深いセキュリティトピックを研究していますか? エクスプロイトの開発、技術の探求、または単にアイデアを交換したい場合、手助けが必要であれば、遠慮なく連絡してください。私は常に研究について議論し、できる限り支援し、興味深いプロジェクトで協力することに前向きです。お気軽に LinkedIn で私に連絡してください。
