
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-61183 — VaahCMSにおける安全でないSVGファイルアップロード処理を介した保存型XSS脆弱性の詳細な開示。悪用の流れ、影響を受けるエンドポイント、およびセキュリティ研究者向けの緩和策を含みます。 | Kitploit
ツール/GitHubGitHub/thawphone/cve-2025-61183
脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト学習と教育
GitHubthawphone/cve-2025-61183

CVE-2025-61183

VaahCMSにおける安全でないSVGファイルアップロード処理を介した保存型XSS脆弱性の詳細な開示。悪用の流れ、影響を受けるエンドポイント、およびセキュリティ研究者向けの緩和策を含みます。

リポジトリを見る
7ヶ月前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

[CVE-2025-61183] 安全でないSVG処理を介したユーザーアバターアップロードにおける格納型XSS

概要

MediaController.php のファイルアップロードロジックと UserBase.php の storeAvatar() メソッドの相互作用において、格納型クロスサイトスクリプティング(XSS)の脆弱性が確認されました。これにより、低権限の登録ユーザーがJavaScriptを埋め込んだ悪意のあるSVGファイルをアップロードできるようになります。この脆弱性は、コンテンツやMIMEタイプの検証が行われる前にファイルストレージが実行され、悪意のあるファイルが予測可能で一般公開されたパスに残されることに起因します。

この脆弱性は MediaController.php 内の upload() メソッドから発生します。

*** $path = $request->file($input_file_name) ->storeAs($request->folder_path, $upload_file_name);**

これにより、攻撃者はディレクトリパスを指定でき、XSSを仕込んだSVGなどの悪意のあるファイルを public/ ディレクトリに直接配置し、ペイロードをWebブラウザから即座にアクセス可能にします。

影響

悪用に成功すると、攻撃者は公開ストレージパス(/storage/media/YYYY/MM/<制御可能なファイル名>.svg)に書き込まれるファイルの内容とファイル名を制御できます。この公開されたSVGが後にユーザーのブラウザで ``、<object>、または細工されたリンクを介してレンダリングされると、埋め込まれたスクリプトが実行され、永続的なXSSが発生します。

影響を受ける製品とバージョン

  • 製品: VaahCMS
  • 脆弱性のあるバージョン: 2.3.1

脆弱なエンドポイント

POST /backend/vaah/manage/media/upload

重要な欠陥

  1. 競合状態/タイミングの問題: ファイルは、コンテンツ検証やMIMEタイプチェックが行われる前に物理的にディスクに保存されます。
  2. 予測可能なパス: 悪意のあるファイルは、予測可能な公開パス /storage/media/YYYY/MM/<制御可能なファイル名>.svg に保存されます。
  3. クリーンアップなし: バックエンドがエラー(例:{"success": false, "errors": ["Unable to decode input"]})を返した場合でも、ファイルは残り続けます。

悪用フロー(概念実証)

  1. 攻撃者は特別に細工されたSVGファイル(POC.svg 参照)を作成します。
  2. 攻撃者は脆弱なエンドポイントにリクエストを送信し、ファイル名(例:xss.svg)を制御します。
  3. バックエンドの応答が失敗しても、ファイルは例えば /storage/media/2025/08/xss.svg にディスクに保存されます。
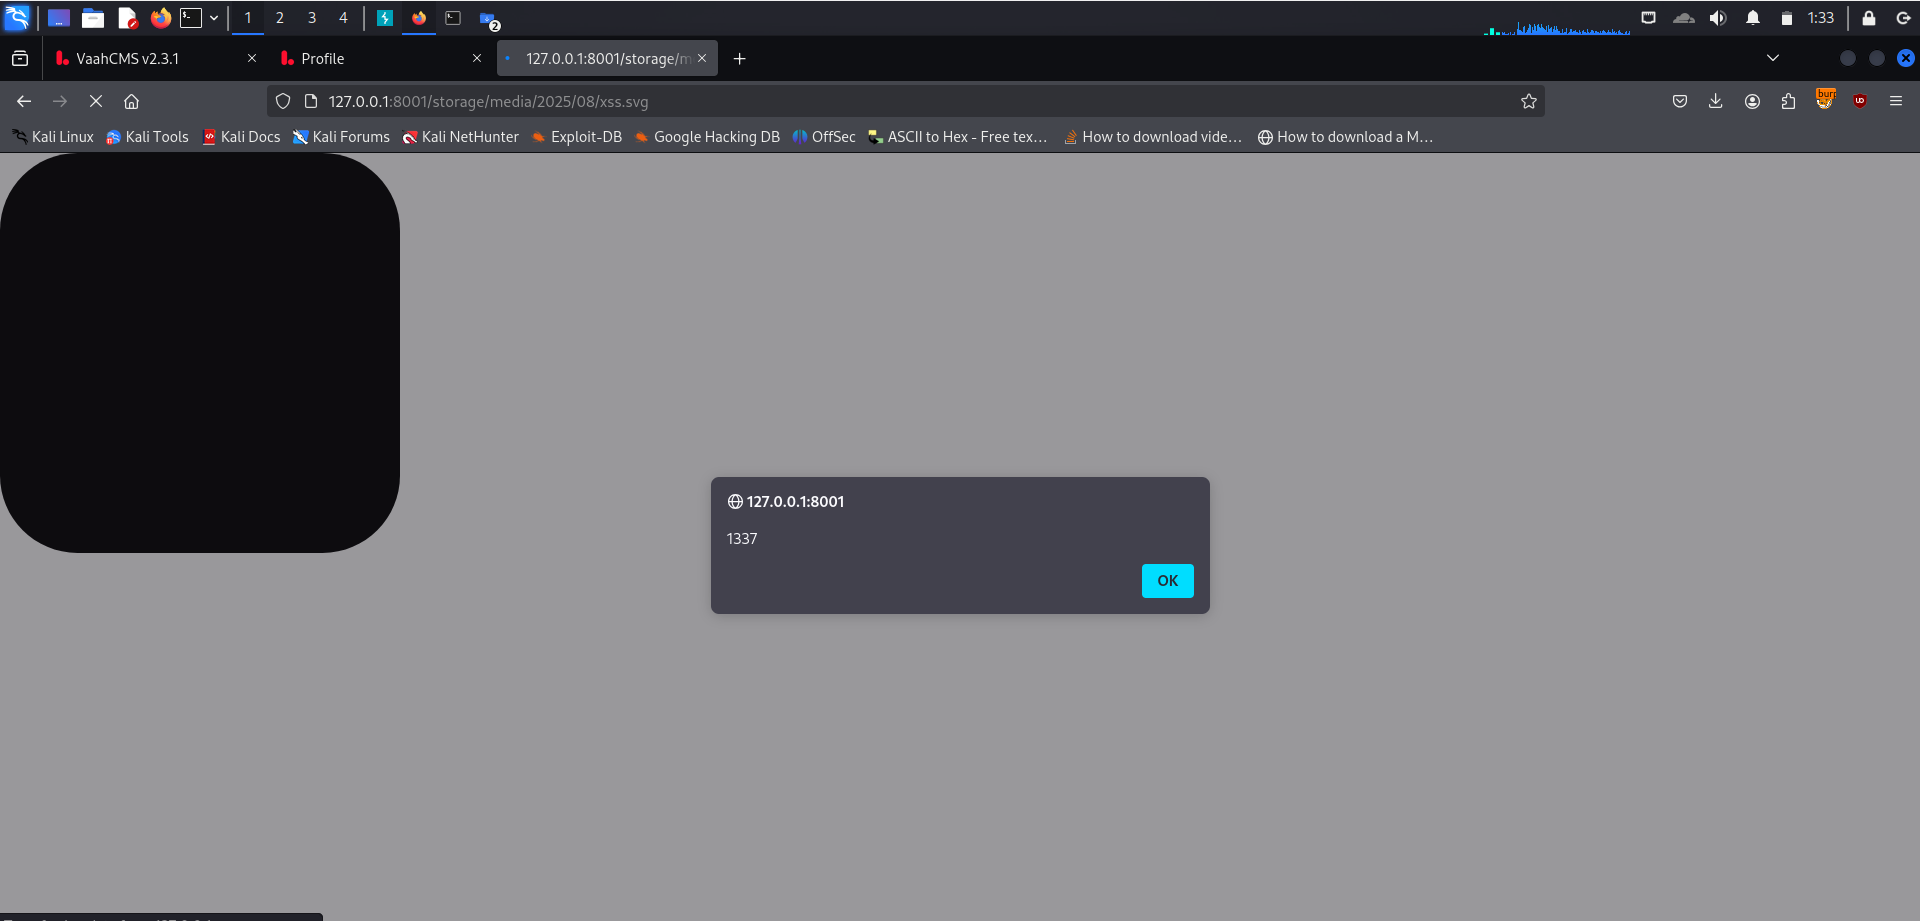
  4. 攻撃者はリンクを配信したり、パスを(フォーラムの投稿やメールなどに)埋め込んで被害者に送り、ペイロードをトリガーさせます。 POC

緩和策/ベンダーの対応

  • ベンダー: VaahCMS
  • ステータス: 確認済み、修正待ち
  • 一時的な緩和策:
    • アプリケーションでSVGファイルのアップロードを完全に無効にする
    • ファイルを保存する前に、MIMEタイプチェックを使用したサーバーサイドのファイルタイプ検証を実装する
    • 専用のSVGサニタイザライブラリ(PHPの場合は enshrined/svg-sanitize など)を使用する
    • アップロードされたファイルをWebルートの外部に保存し、安全なプロキシを介して提供する
    • 検証に失敗したファイルの自動クリーンアップを実装する

🔗 参照

  • https://github.com/webreinvent/vaahcms/issues/301

研究者: Thaw Phone Nyo

開示日: 2025/10/8

ツールをダウンロード