開発支援
このプロジェクトがあなたの作業に役立つなら、継続的なメンテナンスと新機能の開発を支援してください。
ETH 寄付ウォレット
0x11282eE5726B3370c8B480e321b3B2aA13686582

QR コードをスキャンするか、上記のウォレットアドレスをコピーしてください。
BurpWpsScan


Web アプリケーションテスト中に WordPress サイトを検出し(パッシブ検出+アクティブ検証)、WPScan API を介した WordPress コア、プラグイン、テーマの脆弱性スキャン、XML-RPC/REST API の公開テスト、ユーザー列挙、プラグインバージョンのチェック、AI 対応のペネトレーションテストレポートの生成を含む包括的なセキュリティ評価を実行する Burp Suite 拡張機能です。
Burp Suite Community エディションと Professional エディションの両方に対応しています。
スクリーンショット
メインインターフェース
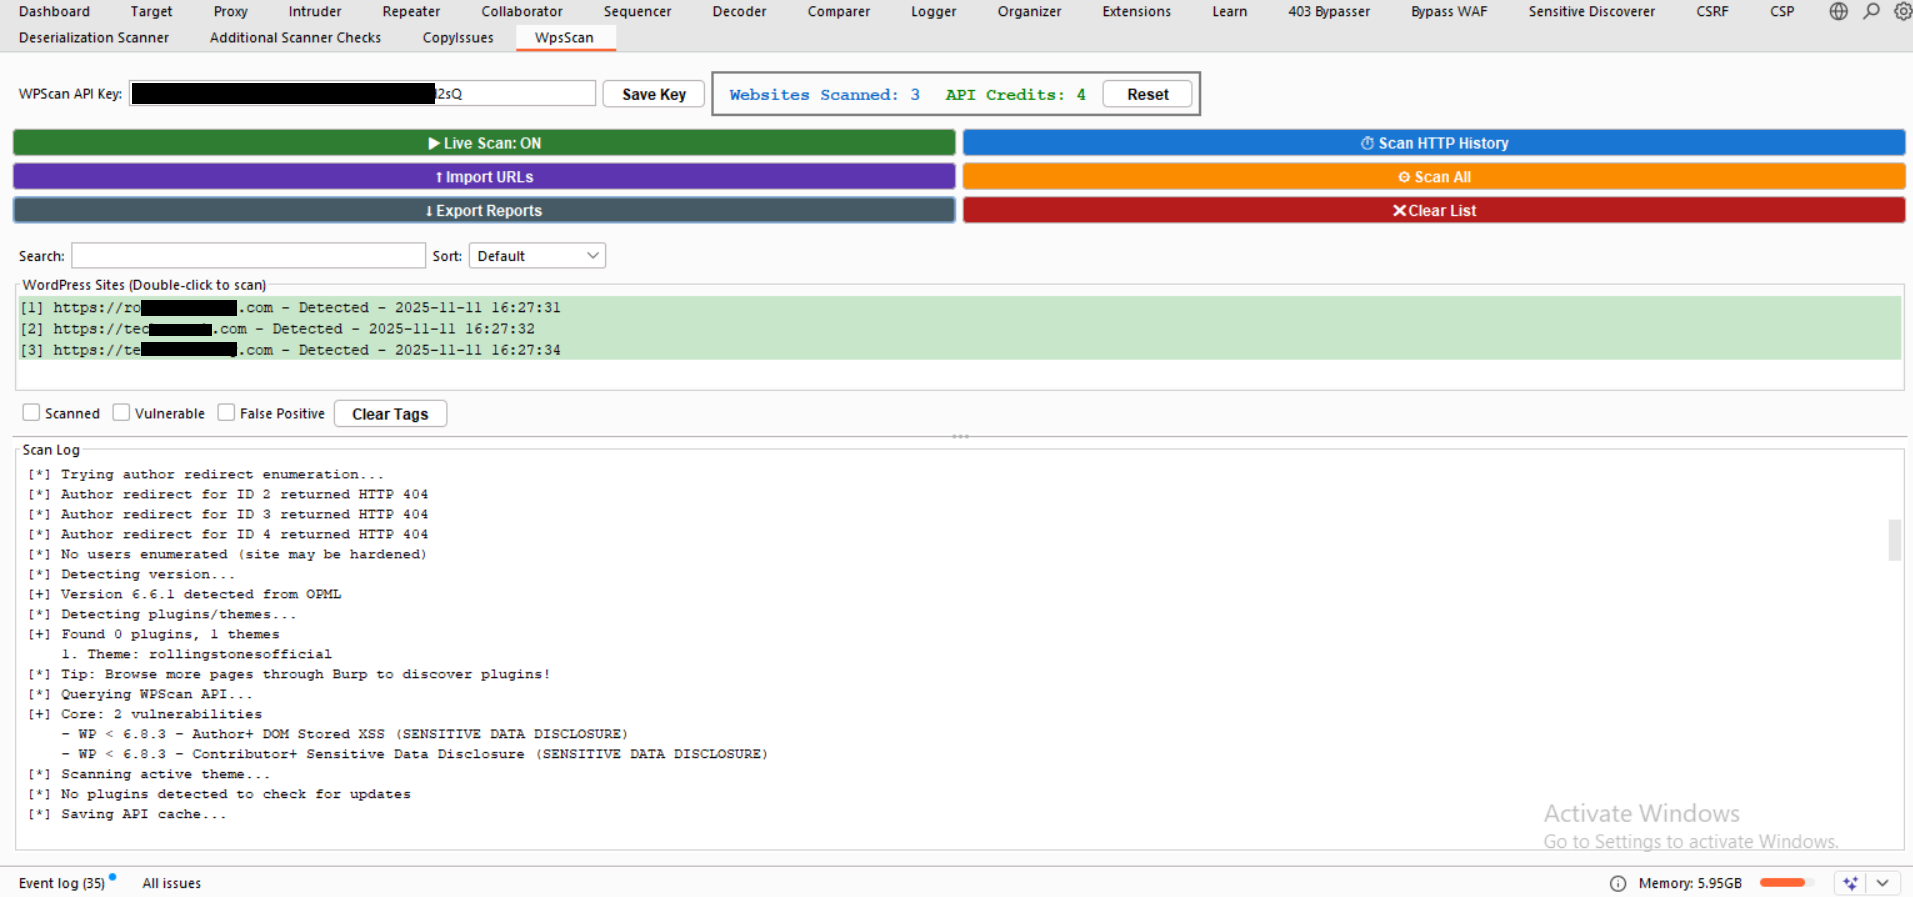
検出された WordPress サイトをステータスインジケーターとスキャンコントロールとともに表示する WpsScan のメインインターフェース
エクスポートされたレポート
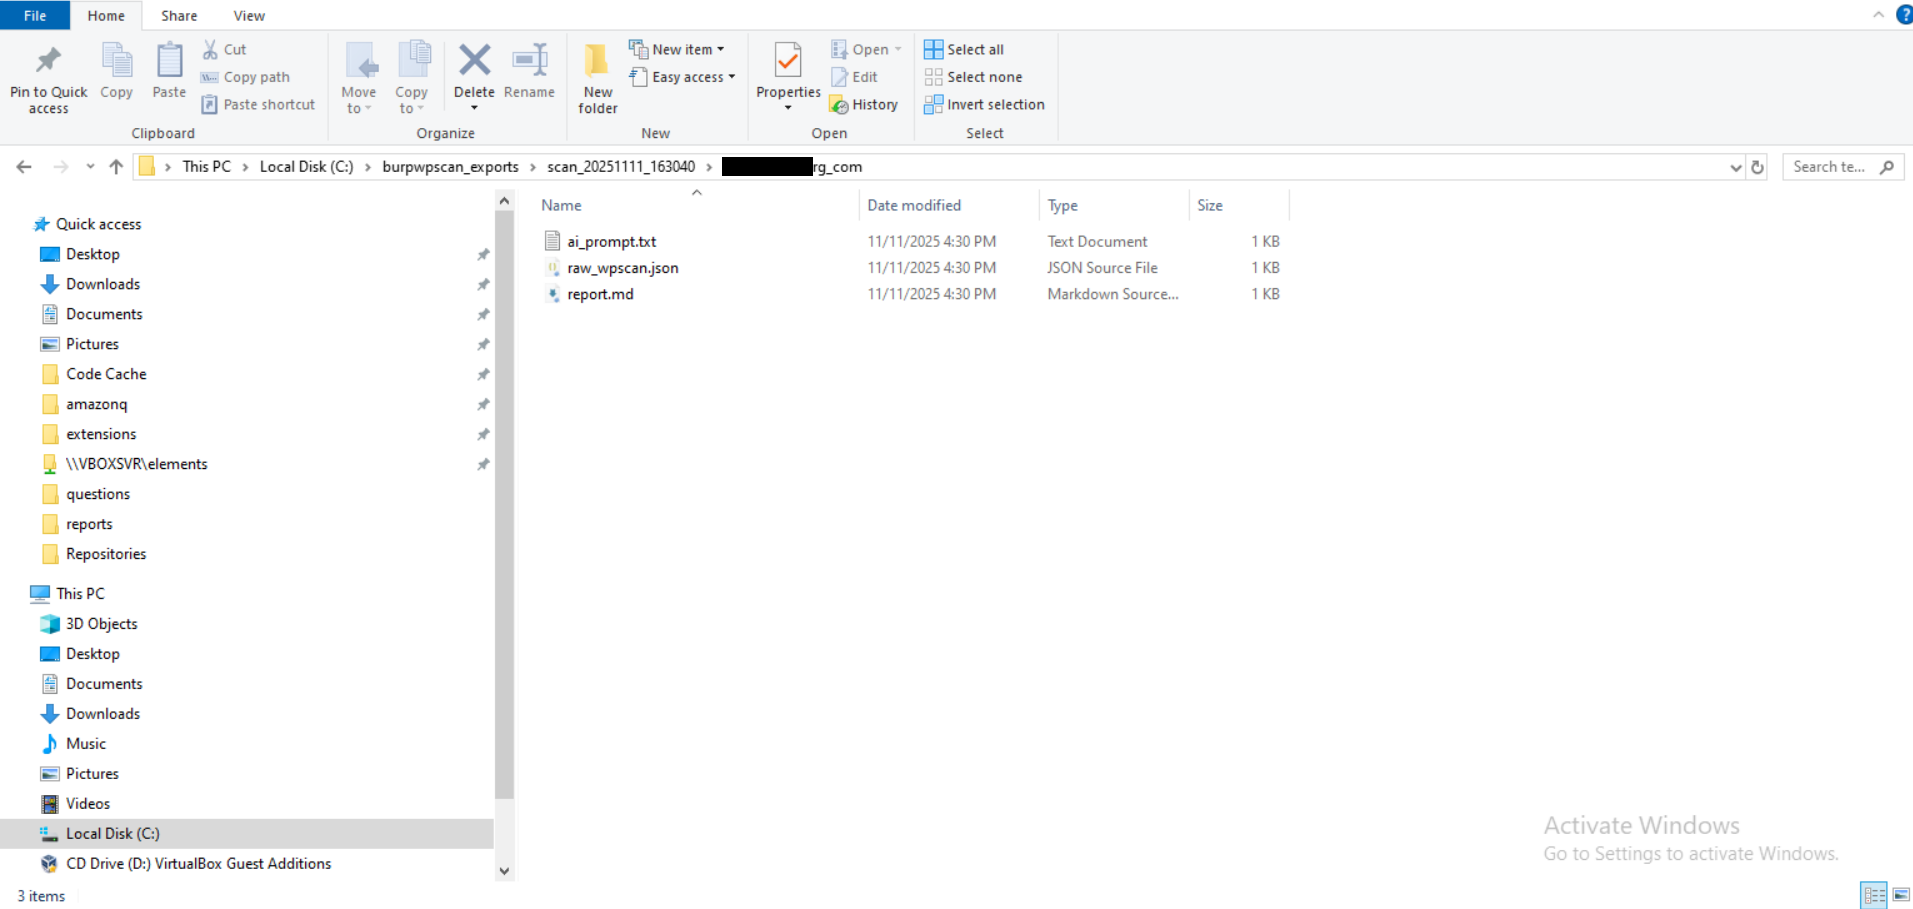
スキャンした各サイトごとに JSON、Markdown、AI 対応レポートを整理したエクスポート構造
生の WPScan JSON
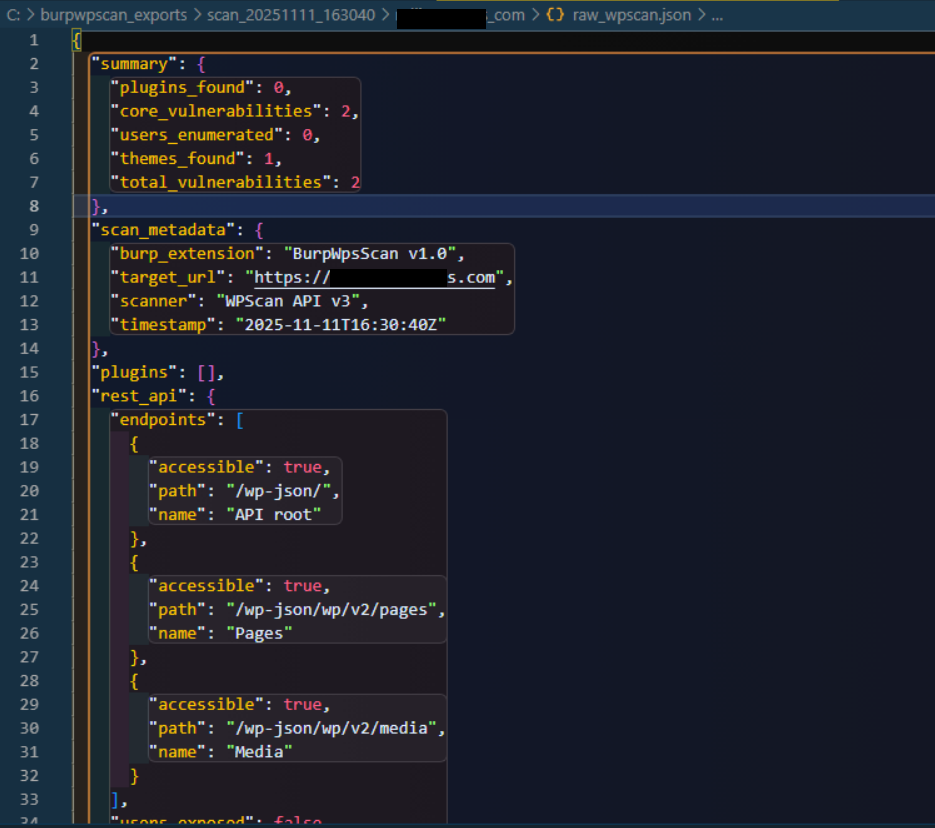
完全な脆弱性データとスキャンメタデータを含む詳細な JSON 出力
機能
検出と発見
- ライブ WordPress 検出: リアルタイムの HTTP トラフィックから WordPress サイトをパッシブに識別します(サブドメインを保持)
- HTTP 履歴スキャン: Burp の HTTP 履歴をスキャンして、過去のトラフィックから WordPress サイトを発見します([HTTP HISTORY] ラベル付き)
- 右クリックコンテキストメニュー: Burp の履歴、Repeater、または Proxy から特定の URL を右クリックして「Scan with WpsScan」を選択することで手動スキャンできます
- URL 一括インポート: 複数の URL をアクティブに検証してインポートし、WordPress を一括検出します
- プラグイン/テーマの発見: HTTP レスポンスと履歴からプラグインとテーマを抽出します
- バージョン検出: 複数のソース(メタタグ、フィード、API)から WordPress コアのバージョンを識別します
- サブドメイン対応: すべてのエントリポイントでサブドメインを含む完全なホスト名を保持します(例:
xxx.yyy.io は xxx.yyy.io のまま)
- パス保持: サブディレクトリインストール向けに URL パスと非標準ポートを保持します(例:
https://xxx.yyy.io/blog、https://xxx.yyy.io:8443/blog)
脆弱性スキャン
- WPScan API 統合: WPScan 脆弱性データベースに対して以下を照会します:
- WordPress コアの脆弱性
- プラグインの脆弱性(80 以上の高リスクプラグイン+最大 3 つのその他)
- テーマの脆弱性
- リアルタイムの脆弱性詳細: 各コンポーネントのスキャン時に脆弱性のタイトルと種類を即座に表示します
- スマートプラグインスキャン: 80 以上の高リスクプラグインすべて+最大 3 つのその他をスキャンします(API クレジットを 60〜80% 節約)
- 24 時間の API キャッシュ: 24 時間以内に同じプラグイン/テーマを再スキャンしません(Burp の再起動後も保持)
セキュリティ評価
- XML-RPC セキュリティテスト:
- XML-RPC エンドポイントが有効かどうかを検出
- pingback.ping メソッドをテスト(DDoS 増幅リスク)
- system.multicall メソッドをテスト(ブルートフォース増幅リスク)
- REST API ディスカバリ:
- アクセス可能な WordPress REST API エンドポイント(/wp-json/wp/v2/)を列挙
- users、posts、pages、media エンドポイントをテスト
- ユーザー列挙の脆弱性をフラグ付け
- ユーザー列挙:
- REST API(/wp-json/wp/v2/users)経由でユーザー列挙を試行
- 失敗時は著者リダイレクト方式(?author=N)にフォールバック
- 偵察用にユーザー名と ID を抽出
- プラグイン更新監視: WordPress.org と照合してプラグインの最新バージョンを確認(API クレジットは消費しない)
- セキュリティ強化検出: セキュリティプラグインと強化対策を特定
ワークフローと管理
- デュアル検出モード: ライブスキャンと HTTP 履歴スキャンが独立して動作
- コンテキストメニュー統合: Burp 内の任意のリクエストを右クリックして手動でスキャンリストに追加
- API クレジットカウンター: 日次 API 使用量をリアルタイムで追跡(深夜にリセット)
- ステータス追跡: サイトを Scanned、Vulnerable、False Positive としてタグ付けし、永続的に保存
- レポートのエクスポート: 構造化 JSON、整形済み Markdown、AI 対応プロンプトを生成
- スマート URL 処理: すべてのエントリポイント(ライブスキャン、HTTP 履歴スキャン、コンテキストメニュー)が完全なホスト名とパスを保持
- プロトコルサポート: 同一サイトの HTTP と HTTPS の両バージョンを処理
- 視覚的インジケーター: [HTTP HISTORY] および [IMPORTED] ラベル付きの色分けされたステータス
インストール
前提条件
手順
-
このリポジトリをクローンまたはダウンロード:
git clone https://github.com/Teycir/BurpWpsScan.git
cd BurpWpsScan
-
Burp Suite に拡張機能を読み込む:
Extensions → Installed に移動しますAdd をクリックします- 拡張機能の種類:
Python
- ファイルを選択:
WpsScan.py
Next をクリックします
-
API キーを設定する:
- Burp Suite の「WpsScan」タブに移動します
- 上部のテキストフィールドに WPScan API キーを入力します
- 「Save Key」ボタンをクリックします
- キーは
C:\burpwpscan_exports\wpsscan_config.txt(Windows はドライブ C-Z を試行)または /tmp/burpwpscan_exports/wpsscan_config.txt(Linux/Mac)に保存されます
-
インストールを確認する:
- Burp Suite に「WpsScan」タブがあることを確認します
Extensions → Output に成功メッセージが表示されていることを確認します
使用方法
ライブ検出
- 「Live Scan: ON」ボタンがアクティブ(緑色)であることを確認します
- Burp(Proxy、Repeater、Scanner など)経由で対象の Web サイトを閲覧します
- 拡張機能は HTTP トラフィックを自動的に監視し、WordPress サイトをリアルタイムで検出します
- 検出されたサイトは WpsScan タブのリストに表示されます
HTTP 履歴のスキャン
- 「Scan HTTP History」ボタンをクリックします
- 拡張機能は Burp の履歴にある過去の HTTP トラフィックをすべてスキャンします
- 見つかった WordPress サイトは青色の [HTTP HISTORY] ラベル付きで追加されます
- ライブスキャンで既に存在するサイトでも追加できます
- 過去のセッションから WordPress サイトを見つけるのに便利です
HTTP 履歴スキャンが強力な理由:
- より多くのプラグインを発見: ホームページは通常 2〜3 個のプラグインしか読み込みませんが、複数のページ(ショップ、ブログ、お問い合わせ)を閲覧すると異なるプラグインが読み込まれます
- 例: ホームページでは
contact-form-7 のみが表示されても、ショップページでは woocommerce、チェックアウトでは stripe、ブログでは yoast-seo が読み込まれる場合があります
- より良いカバレッジ: 5〜10 ページを閲覧した後に HTTP 履歴をスキャンすると、ホームページだけの 2〜3 個に対して 10〜20 個以上のプラグインを発見できます
- API クレジットの節約: より多くのプラグインを発見 = 再スキャンなしでより正確な脆弱性評価が可能
- ベストプラクティス: Burp Proxy 経由で対象サイトを徹底的に閲覧してから、WPScan を実行する前に「Scan HTTP History」をクリックします
- サブドメインの保持: HTTP 履歴スキャンは完全なホスト名(例:
xxx.yyy.io)を保持するため、サブドメインの WordPress サイトも正しく検出されます
コンテキストメニューからのスキャン
- Burp(HTTP 履歴、Repeater、Intruder、または Proxy)内の任意のリクエストを右クリックします
- コンテキストメニューから「Scan with WpsScan: [URL]」を選択します
- URL は完全なホスト名とパスを保持したままスキャンリストに追加されます
- リスト内の新しいエントリを選択し、ダブルクリックしてスキャンを開始します
- 以下の場合に便利です:
- ルートドメインが WordPress でない場合に特定のサブドメインをスキャンする
- 自動検出されなかった URL を手動で追加する
- Repeater から個別のエンドポイントをテストする
- 他のツールで発見されたサイトをスキャンする
- サブディレクトリ内の WordPress インストール(例:
example.com/blog)をスキャンする
コンテキストメニューを使用すべき場合:
- WordPress サイトがサブドメイン(例:
blog.example.com)にあり、ルートドメインが WordPress でない場合
- カスタム設定により自動検出がサイトを見逃した場合
- Burp の履歴全体をスキャンせずに特定の URL のみをスキャンしたい場合
- WordPress がサブディレクトリパスにインストールされている場合
URL の一括インポート
- 「Import URLs」ボタンをクリックします
- テキストエリアに URL を貼り付けます(1 行に 1 つ)
- 「Import」をクリックしてスキャンリストに追加します
- 拡張機能はインポート前に各 URL が有効な WordPress サイトであることを自動的に検証します
- 確認された WordPress サイトのみがスキャナーに追加されます
- HTTP と HTTPS の両方の URL をサポートします
- 偵察ツール(subfinder、amass など)からターゲットをインポートするのに最適です
注: 拡張機能は URL を追加する前に、WordPress のシグネチャ(wp-content、wp-includes など)を検証するための HTTP リクエストを送信します。WordPress 以外のサイトは自動的に除外されます。
手動スキャン
オプション 1 - ダブルクリック:
- リスト内の検出された WordPress サイトをダブルクリックします
- ダイアログでスキャンを確認します
- スキャンが完了するまで待ちます
オプション 2 - ボタンインターフェース:
- 「Scan All」をクリックして、検出されたすべてのサイトをスキャンします
スキャン出力
拡張機能はスキャン中に詳細なリアルタイムフィードバックを提供します:
セキュリティテスト:
[+] XML-RPC enabled
    [!] Pingback available (DDoS risk)
    [!] Multicall available (brute force amplification)
[+] REST endpoint accessible: Users
[+] REST endpoint accessible: Posts
主要な脆弱性:
[+] Core: 2 vulnerabilities
    - WP < 6.8.3 - Author+ DOM Stored XSS (SENSITIVE DATA DISCLOSURE)
    - WP < 6.8.3 - Contributor+ Sensitive Data Disclosure (SENSITIVE DATA DISCLOSURE)
プラグインの脆弱性:
[+] Plugin 'searchwp': 1 vulnerabilities
    - SearchWP < 4.2.6 - Subscriber+ Settings Update (NO AUTHORISATION)
[+] Plugin 'wp-parsely': 0 vulnerabilities (clean)
[*] Plugin 'contact-form-7': latest version 5.8.4
テーマの脆弱性:
[+] Theme 'rollingstonesofficial': 0 vulnerabilities (clean)
視覚的インジケーター

 teycir/burpwpsscan

