開発支援
このプロジェクトがあなたの業務に役立っているなら、継続的なメンテナンスと新機能の開発を支援してください。
ETH 寄付ウォレット
0x11282eE5726B3370c8B480e321b3B2aA13686582

上のQRコードをスキャンするか、ウォレットアドレスをコピーしてください。
BurpCopyIssues


Burp Suite 拡張機能で、スキャン結果の閲覧、コピー、エクスポートを行います。
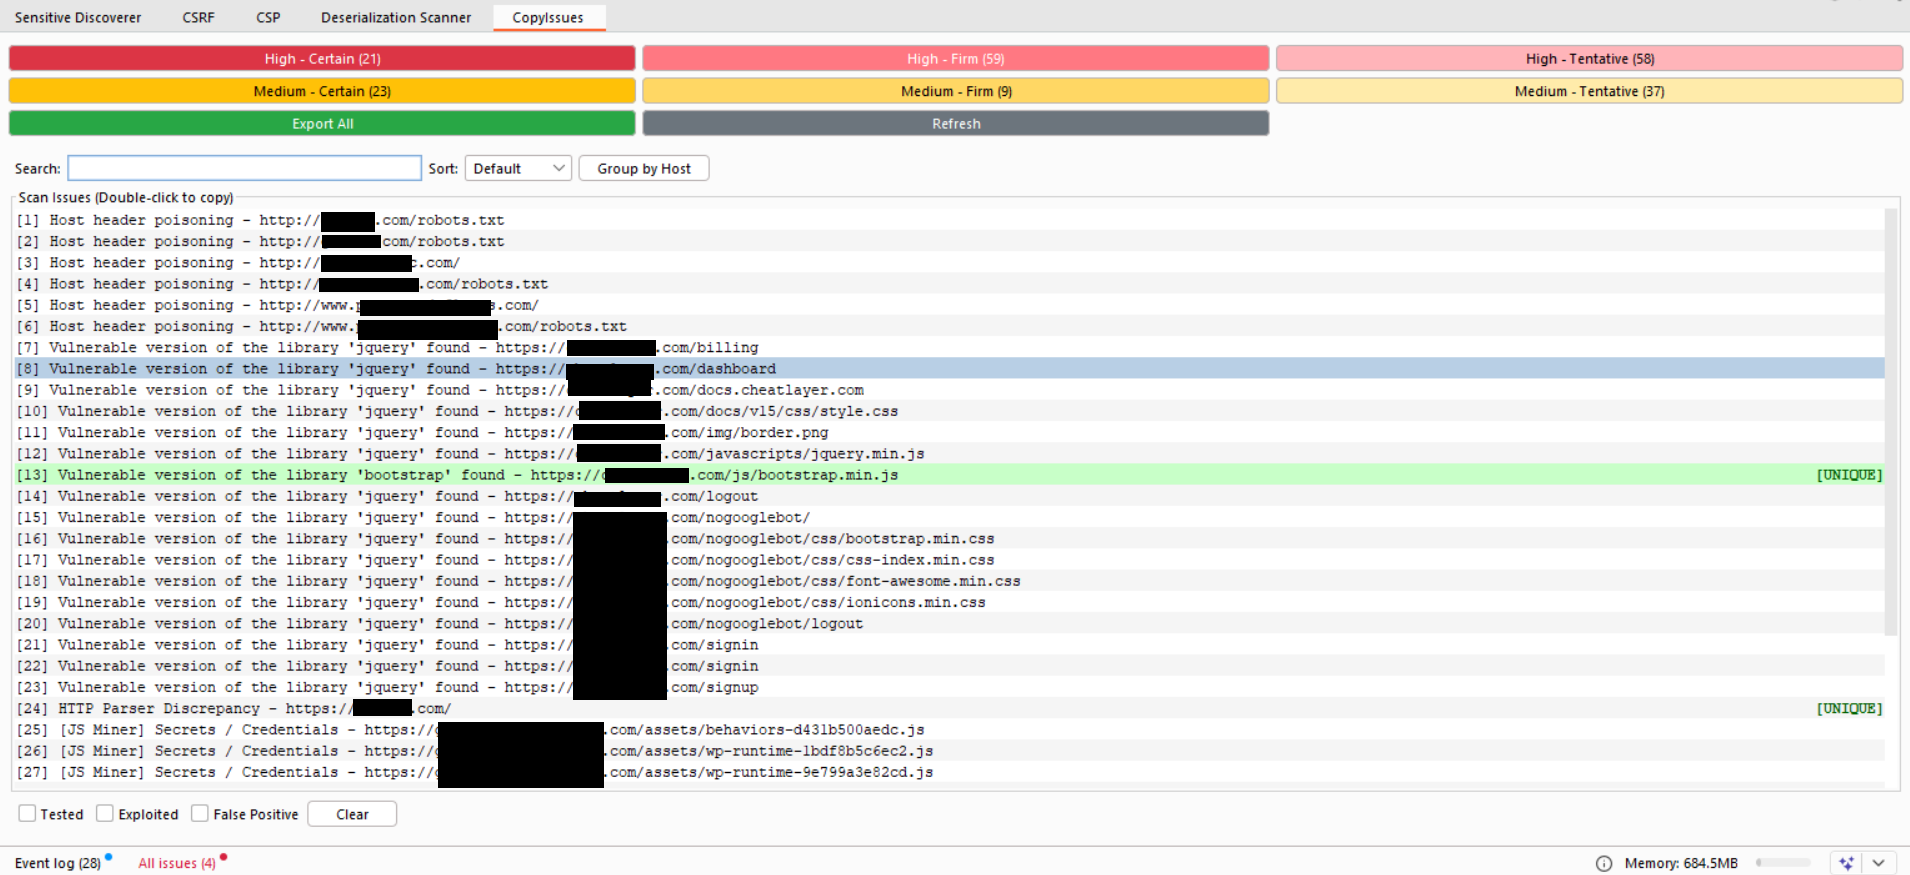
BurpCopyIssues を使う理由
ユースケース
- ペネトレーションテストレポート: 発見結果を完全な技術詳細とともにレポートテンプレートに素早くコピー
- バグバウンティハンティング: HTTP エビデンス付きの構造化された脆弱性データを提出用にエクスポート
- セキュリティ研究: ステータスフラグを使って複数のターゲットにわたる発見結果を整理・追跡
- チームコラボレーション: 完全なリクエスト/レスポンスデータを含む標準化された JSON エクスポートを共有
- 脆弱性管理: Tested/Exploited/False Positive マーカーでテスト進捗を追跡
- 自動化と連携: curl コマンドや Python テンプレートを使った検証用 JSON エクスポート
主なメリット
- 時間節約: ワンクリックコピーで脆弱性詳細の手動フォーマットを排除
- 完全なコンテキスト: すべてのエクスポートに完全な HTTP エビデンスが含まれ、要約だけではありません
- スマートな重複排除: ホスト間でユニークな発見結果と重複を自動識別
- 永続的な追跡: Burp 再起動後もステータスフラグが維持され、長期的なプロジェクト管理が可能
- すぐ使える: エクスポートにはすぐにテスト可能な curl コマンドと Python スクリプトが含まれています
- 視覚的な明瞭さ: 色分けされた UI と交互の行背景で、数百もの発見結果を楽々スキャン
他との違い
- 手動コピー不要: ダブルクリックで完全な脆弱性詳細をクリップボードにコピー
- HTTP エビデンスを含む: ヘッダーとボディを含む完全なリクエスト/レスポンスペア
- 実行可能なエクスポート: すぐに実行可能な curl コマンドと Python スクリプト
- ステータスの永続性: セッションをまたいでテストワークフローを追跡
- 重複インテリジェンス: どの発見結果がユニークか、繰り返しかを瞬時に把握
- 整理されたエクスポート: 重要度/確信度で分類され、統計情報とテストスクリプト付き
インストールとクイックスタート
- Burp → Extender → Extensions → Add → Python
CopyIssues.py を選択- 重要度/確信度フィルターをクリック(例: "High - Certain")
- 任意の問題をダブルクリックしてクリップボードにコピー
- 好みのツールやドキュメントに貼り付け
必要条件
機能
スキャン結果の閲覧、コピー、エクスポートのためのインタラクティブ UI 拡張機能。
機能:
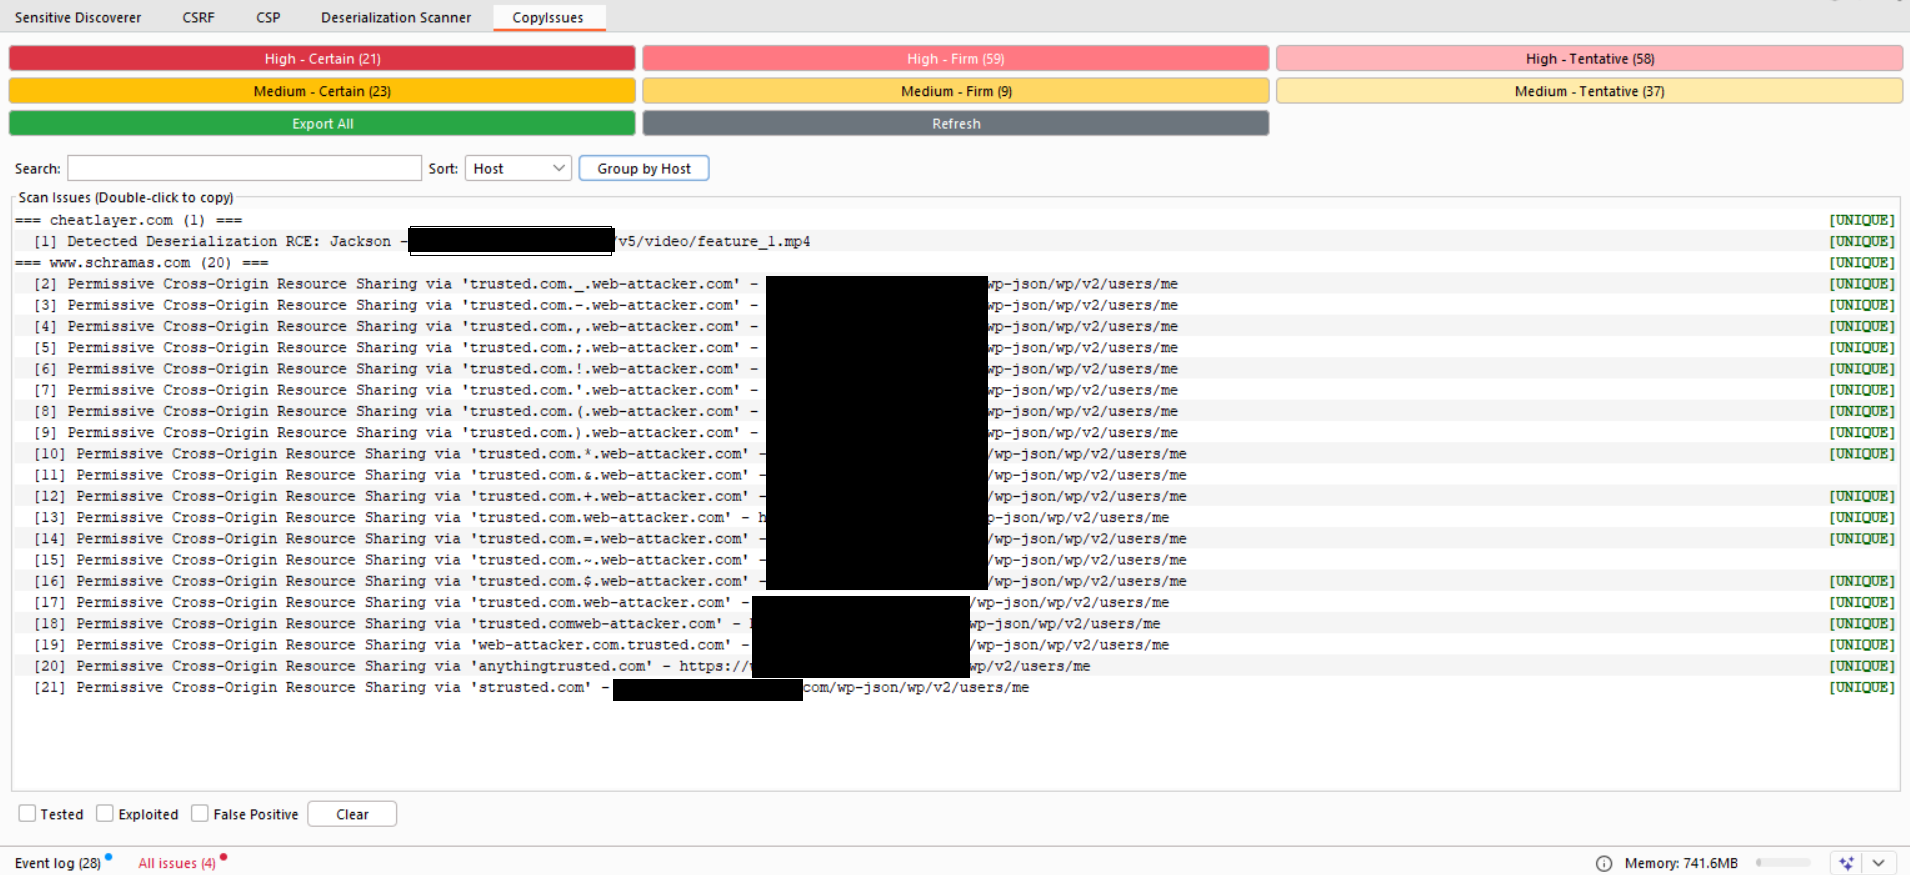
- 重要度(High/Medium)と確信度(Certain/Firm/Tentative)によるフィルタリング
- ホスト/パス/問題タイプの正規表現、ステータス、ユニークのみモードによる高度なフィルタリング
- 保存済みフィルタープリセット(保存/適用/削除)
- 明るさグラデーション付き色分けボタン
- 読みやすさのための交互行背景
- ダブルクリックで問題の詳細をクリップボードにコピー
- 一括操作(一括 Tested/Exploited/FP/クリア + 選択項目のコピー)
- 問題ごとのアナリストノート(永続化あり)
- コピーされた問題は更新されるまで薄緑色になる
- 現在のフィルターを再読み込みする更新ボタン
- ライブステータスと「キャンセル」サポート付きバックグラウンドエクスポート
- エクスポートプロファイル: Evidence、Quick、Submission、Dev Ticket
- チェックボックスによるステータス追跡(Tested/Exploited/False Positive)
- 重複ハイライト - ユニークな問題は右側に太字緑色 [UNIQUE] を表示
- ホストごとのグループヘッダーは非操作可能行(コピー/ステータス操作は問題行のみ)
- 完全な HTTP エビデンス付きの全問題 JSON エクスポート
使い方:
- 重要度/確信度フィルターをクリック → 問題をダブルクリック → クリップボードにコピー
- 単一問題のステータスにはチェックボックスを使用、複数選択更新には一括ボタンを使用
- よく使うビューをプリセットとして保存(ホスト/パス/種類の正規表現 + ステータス + ユニークのみ + グループ化)
- 問題ごとにアナリストノートを追加(ノート保存/クリア)
- 「更新」をクリックして発見結果を再読み込み
- エクスポートプロファイルを選択し、「すべてエクスポート」をクリック(停止するには「エクスポートをキャンセル」)
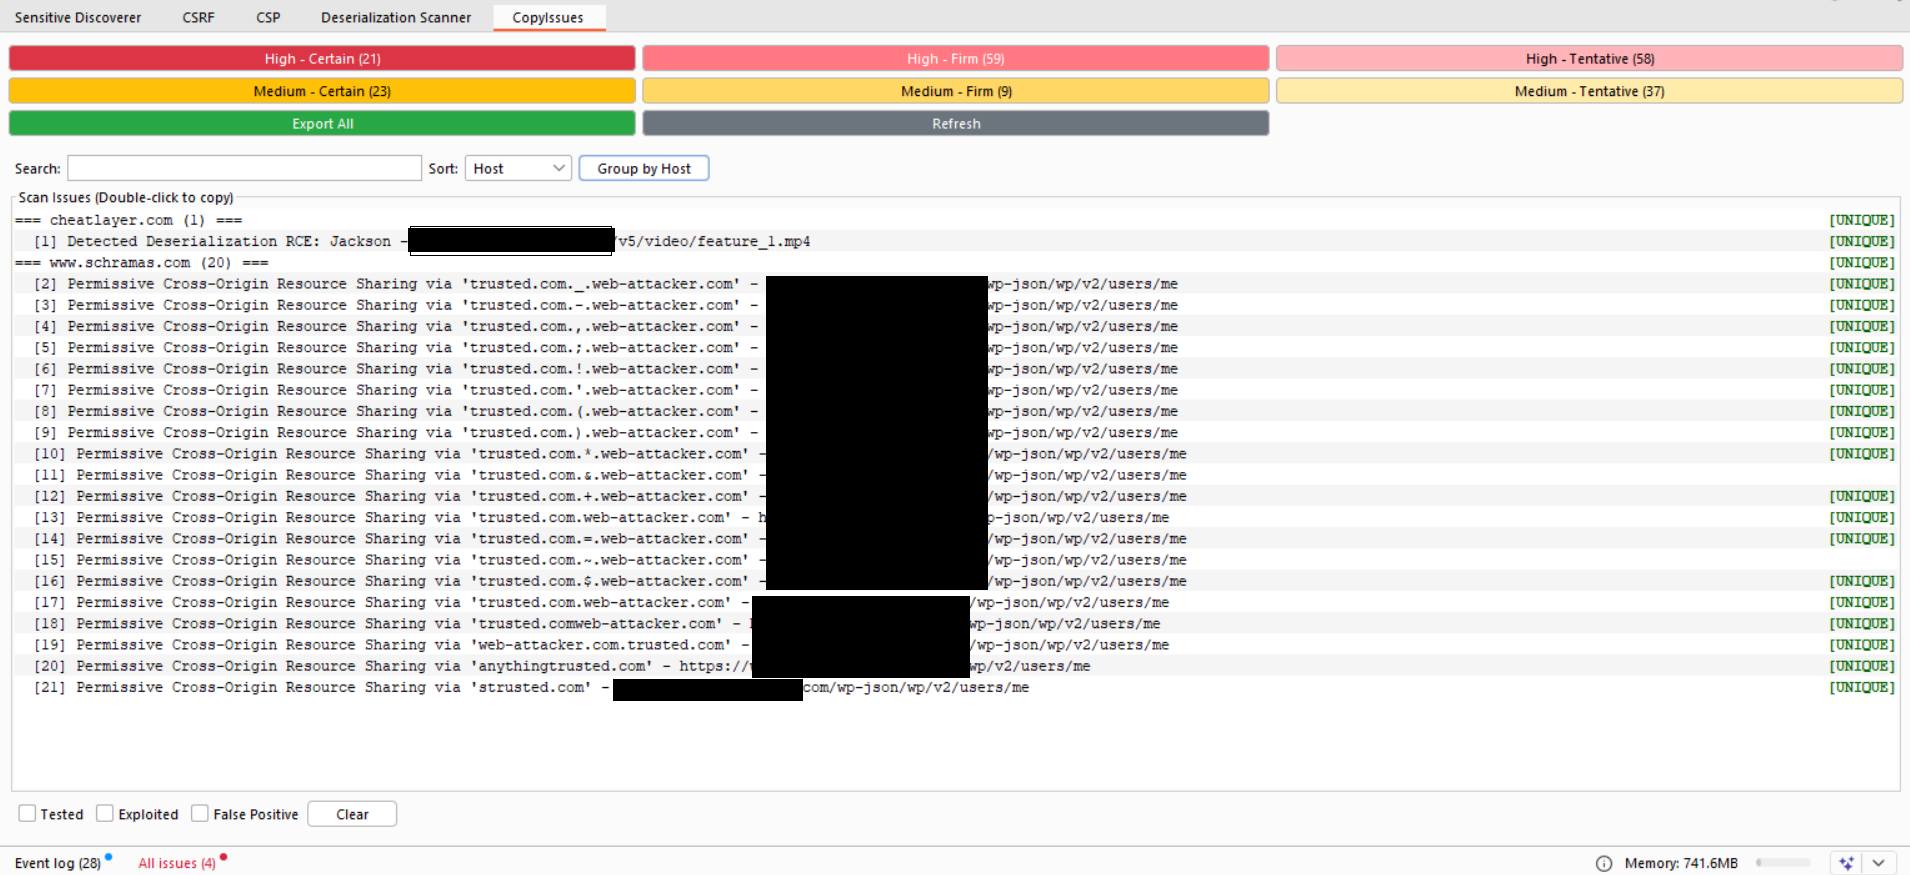
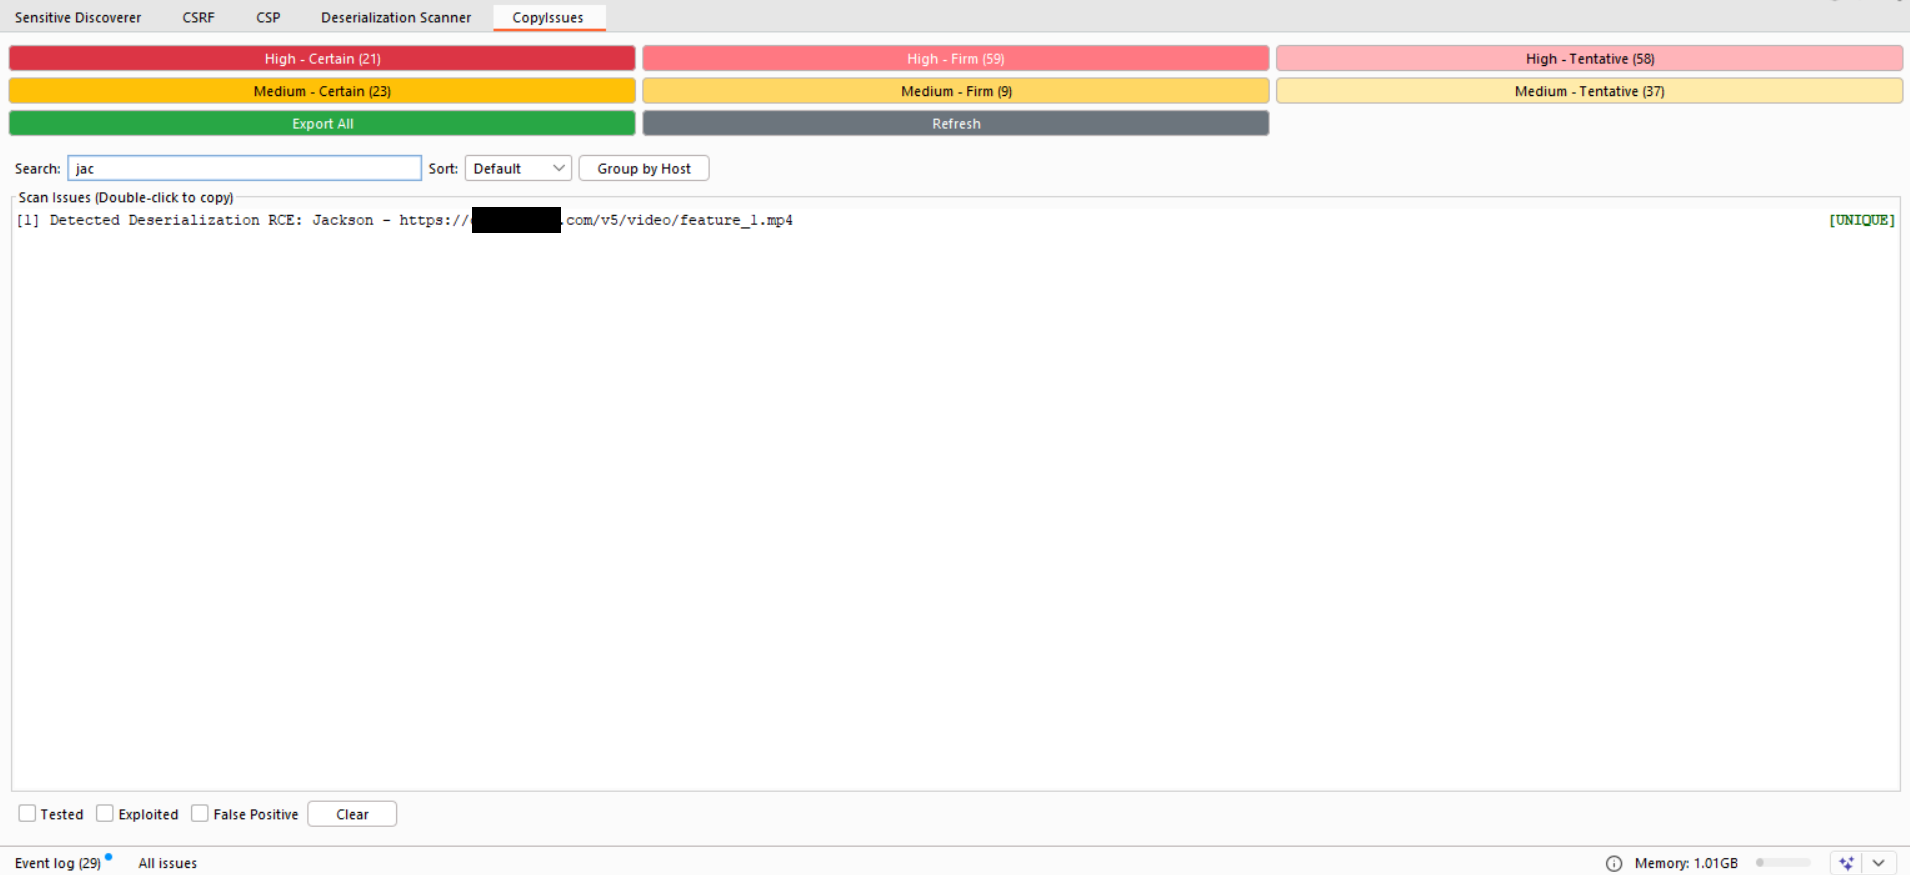
出力構造
~/burp_exports/scan_TIMESTAMP/  (または Windows では C:\burp_exports\)
├── stats.json
├── README.txt
├── test.sh (または Windows では test.bat)
├── High/
│   ├── certain.json
│   ├── firm.json
│   └── tentative.json
└── Medium/
    ├── certain.json
    ├── firm.json
    └── tentative.json
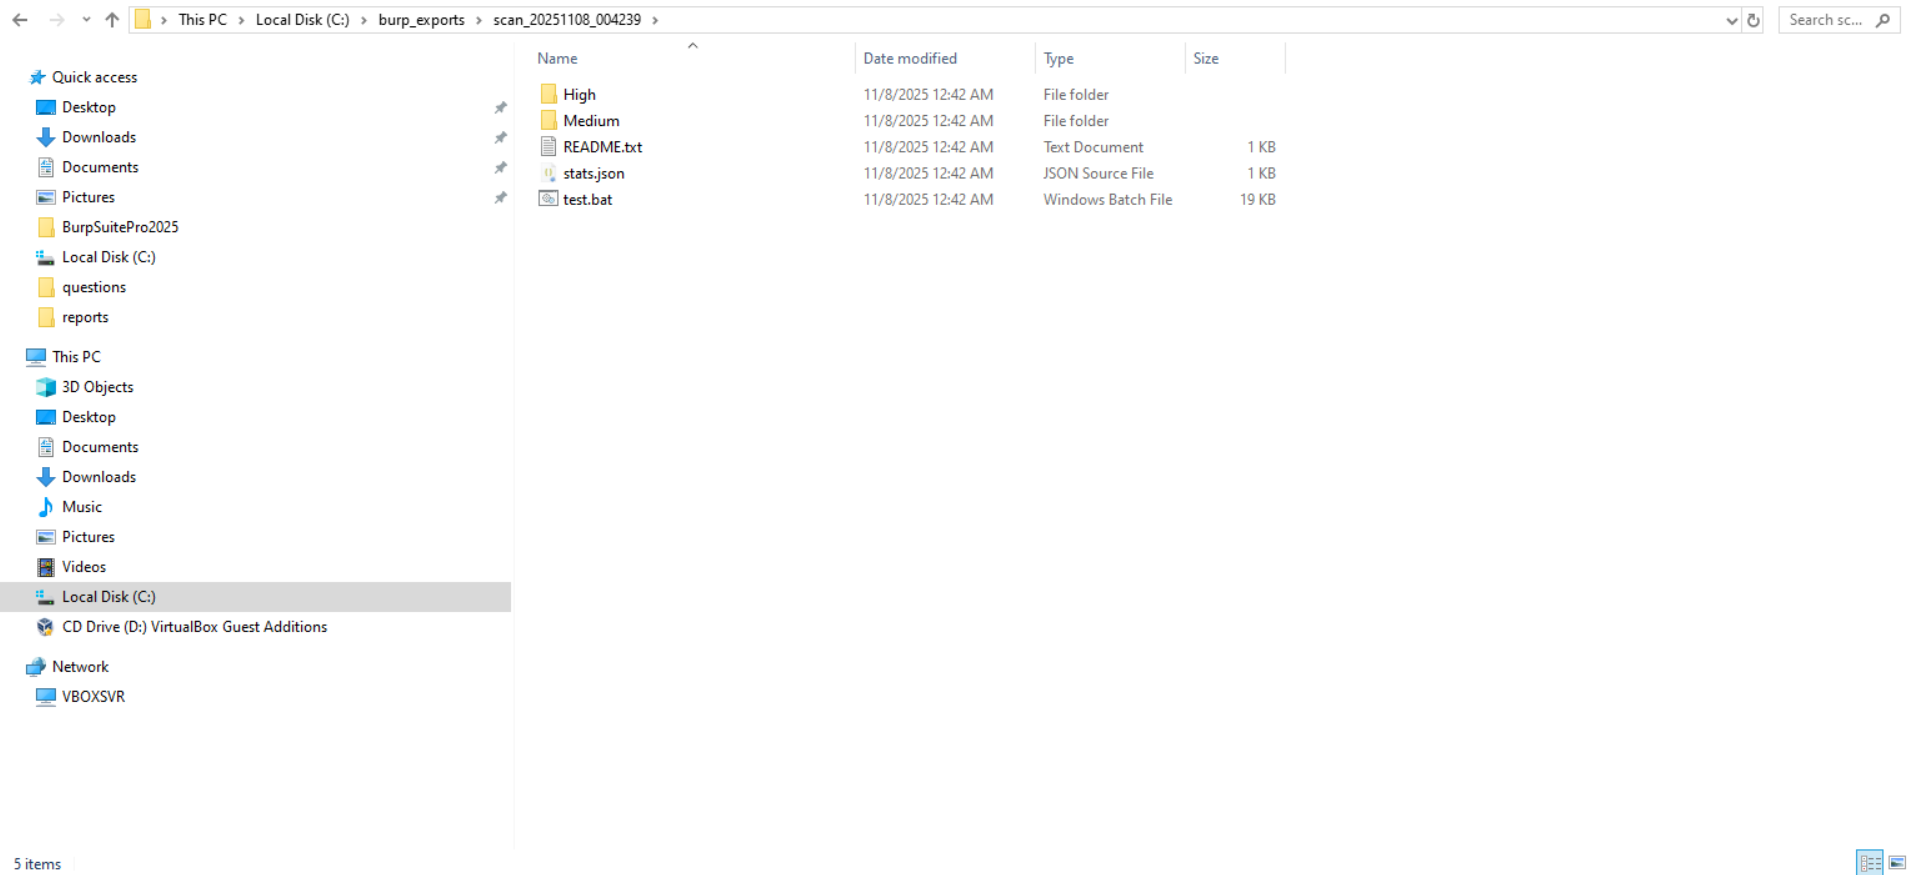
JSON エクスポートの内容
各問題には以下が含まれます:
- id - 重複排除のための MD5 ハッシュ
- timestamp - スキャンセッションのタイムスタンプ
- severity/confidence - リスクレベルと検出確信度
- host/url/protocol/port - ターゲットメタデータ
- finding - 脆弱性名
- description/background/remediation - 完全な詳細
- insertion_points - 脆弱なパラメータ(URL/Body/Cookie)
- http_evidence - ヘッダーとボディを含む完全なリクエスト/レスポンスペア
- base_request - query_params、cookies、headers を含む完全なリクエスト詳細
- curl_command - すぐ使える curl コマンド
- python_request_template - requests ライブラリを使った動作する Python スクリプト
ステータス追跡
- Tested: 手動でテストした問題にマーク
- Exploited: 悪用に成功した脆弱性にマーク
- False Positive: 誤検知である問題にマーク
- Clear: 選択した問題のステータスフラグをすべて削除
- ステータスは Burp 再起動後も維持されます
重複検出
問題はホスト + 脆弱性タイプでグループ化されます:
- [UNIQUE] マーカーが単一発生の右側に表示
- 重複にはマーカーなし
- ユニークな攻撃ベクトルの優先順位付けに役立ちます
対応脆弱性
Burp Scanner によって検出されたすべての High および Medium 重要度の問題を表示します(以下に限定されません):
- SQL injection、XSS、Code/Command injection
- Path traversal、XXE、SSRF、Deserialization
- Authentication bypass、CSRF、CORS
- File upload、Template injection
- Host header attacks、Open redirect
- LDAP injection、HTTP smuggling
- Burp スキャナーによるその他の High/Medium 重要度の発見結果
技術詳細
- 重複排除: host+URL+issue_name の MD5 ハッシュ
- エンコーディング: 非 ASCII 文字の UTF-8 処理
- 切り詰め: リクエスト/レスポンスボディは 5KB に制限
- フィルタリング: High および Medium 重要度のみ
- UI カラー:
- 重要度ボタン: 暗 → 明のグラデーション(Certain → Tentative)
- コピー行: 薄緑色の背景
- ユニーク問題: 右側に太字緑色 [UNIQUE] マーカー
- ステータスの永続化:
~/burp_exports/issue_status.json(Windows では C:\burp_exports\)に保存
- ノートの永続化:
~/burp_exports/issue_notes.json(Windows では C:\burp_exports\)に保存
- プリセットの永続化:
~/burp_exports/filter_presets.json(Windows では C:\burp_exports\)に保存
- クロスプラットフォーム: Windows、Linux、macOS で動作
- カウント更新: 15秒ごとのバックグラウンドカウント更新 + スキャナーリスナーキャッシュ無効化
- パフォーマンス: 非同期問題読み込み/エクスポート、オンデマンドプロンプト生成、問題ごとに最初の 2 つの HTTP メッセージ、最大 20 ヘッダーに制限
- エクスポートプロファイル:
Evidence: 完全な技術的エビデンスペイロードQuick: 軽量トリアージペイロードSubmission: サニタイズされたレポート指向ペイロードDev Ticket: 再現詳細付き開発者引き継ぎペイロード
作者
Teycir Ben Soltane によって開発されました
ライセンス
MIT ライセンス - 許可されたセキュリティテストおよび研究目的で自由に使用できます。
 teycir/burpcopyissues

