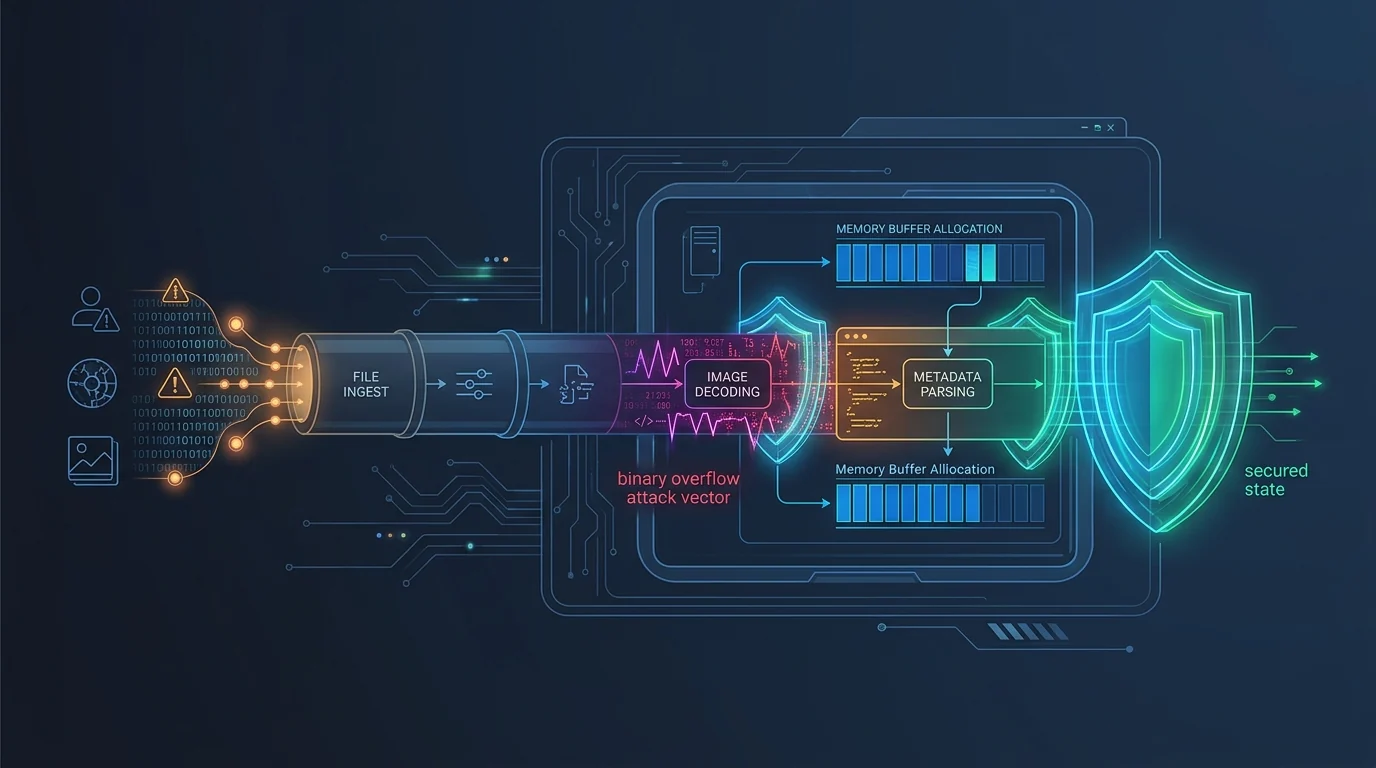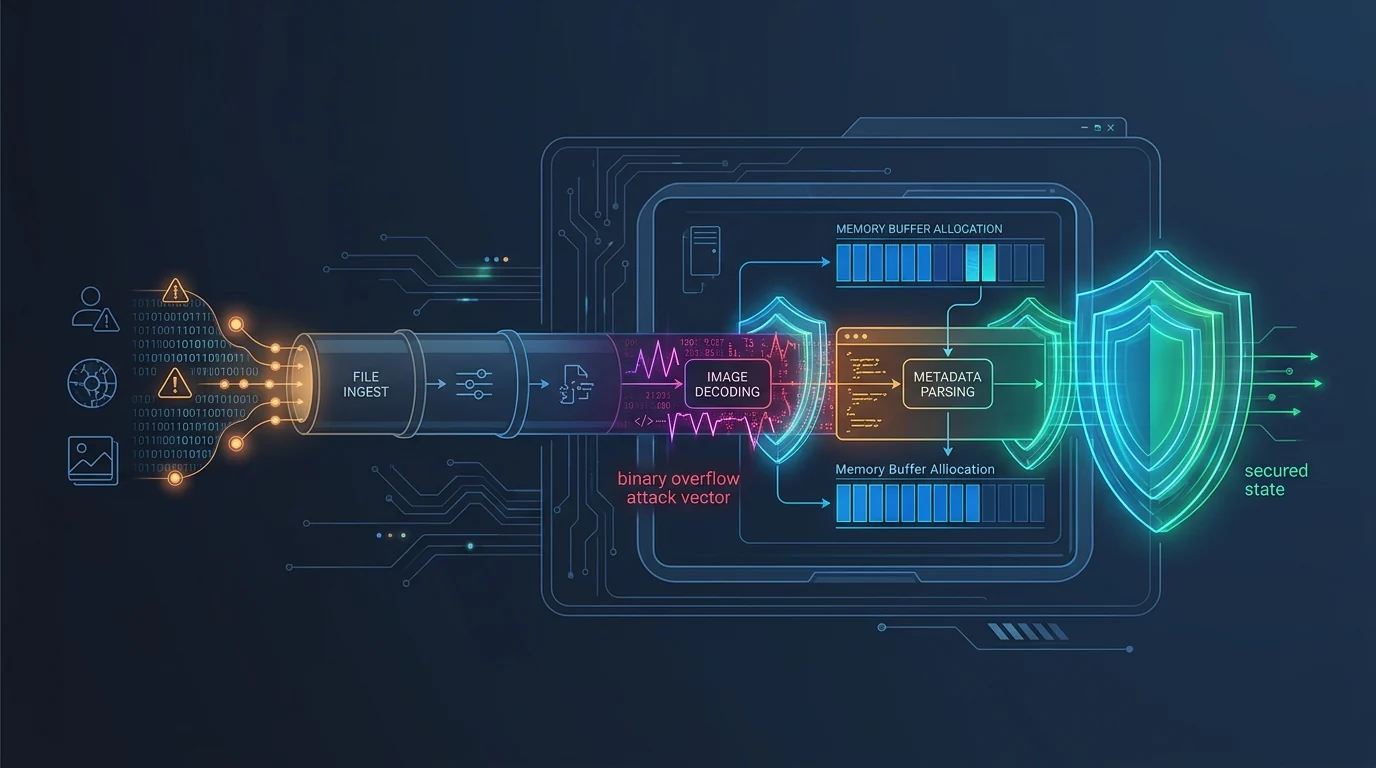
セキュリティ研究者らは、広く使用されている Python 画像処理ライブラリである Pillow に、CVE-2026-112900 として追跡される重大なリモートコード実行 (RCE) 脆弱性が存在することを公表しました。この欠陥は、画像ファイルの解析時における不適切な入力検証とメモリバッファ管理に起因しており、未認証のリモート攻撃者が巧妙に細工された悪意のある画像ファイルを送り込むことで、任意のコード実行を達成できるようになります。
最新の開発者向けセキュリティアドバイザリでは、影響を受けるライブラリのバージョン、自動処理パイプライン全体におけるエクスプロイトの仕組み、および必須のアップグレードと入力サニタイズ対策について詳しく説明しています。
公式セキュリティポータルで技術的なセキュリティ分析の全文をご覧ください: Python Pillow RCE (CVE-2026-112900)