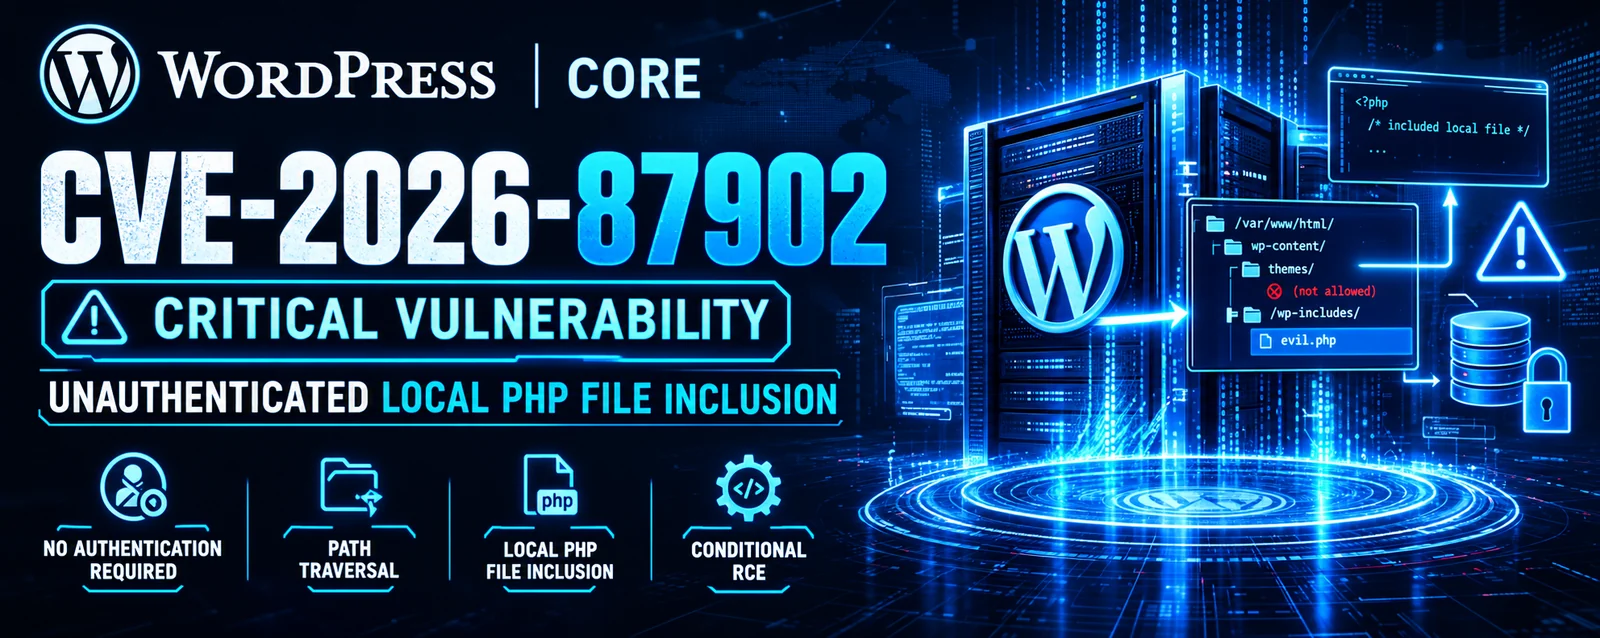


WordPress CVE-2026-87902 LFI-to-RCEツールキット。武器化されたエクスプロイトチェーン(PEAR RCE、ウェブシェル、管理者作成、略奪)と、非侵入型のSafeCheckerバージョンおよびリスク監査ツールを備えています。


倫理的な使用のみ – 許可されたセキュリティテスト
このリポジトリは、許可されたセキュリティ専門家、ブルーチーム、ペネトレーションテスターのみを対象としたツールを提供します。
コンピュータシステムへの不正アクセスは、CFAA(米国)、Computer Misuse Act(英国)、TCK 243/244(トルコ)、および世界中の同様の法律の下で違法です。
CVE‑2026‑87902 は、WordPress Core(バージョン 4.7.0 から 7.1.1)における重大な未認証のパストラバーサルおよびローカルファイルインクルージョン(LFI)脆弱性であり、未認証の攻撃者が pagename クエリパラメータを介して任意のローカル .php ファイルをインクルードできるようにし、特定のサーバー条件下では PEAR の pearcmd.php ファイルを連鎖させることで**リモートコード実行(RCE)**にエスカレートします。CVSS スコア:9.2(Critical)。2026年7月に Robert Ressl によって WordPress の HackerOne プログラムを通じて開示されました。2026年9月22日に 7.1.2 で修正され、4.7 までバックポートされました。
この欠陥は2016年以降のすべての WordPress リリースに影響します — 検出されずにコードレビューを通過した10年間のバージョンです。根本原因は、CMS で最も頻繁に通過されるコードパスの1つにおける単一の欠落した検証呼び出しです。
サニタイズされていないテンプレート解決 – wp-includes/template.php の get_page_template() は、pagename クエリ変数からテンプレート候補を構築します。同じ関数内の隣接するコードパスは validate_file() を適用して ../ シーケンスをブロックしますが、$pagename ブランチはそれを呼び出しません。pagename 内の任意のトラバーサルはチェックされずに通過します。
二重エンコードされたトラバーサルバイパス – WordPress は pagename に sanitize_title_for_query() を適用し、トラバーサルを防ぐためにリテラルのドット(.)をハイフンに置き換えます。しかし、この関数はすでにデコードされた入力に対して動作し、再帰的にデコードしません。攻撃者は %252e%252e%252f を送信します。Web サーバーはそれを一度デコードして %2e%2e%2f にします。サニタイザーはリテラルのドットを認識せずに通過させます。その後 get_page_template() が関数内で再度 urldecode() を呼び出し、../ を生成します。
テーマディレクトリの前提条件 – アクティブなテーマには、名前が page- で始まるトップレベルディレクトリ(例:page-templates/)が含まれている必要があります。構築されたファイル名 page-{pagename}.php は、トラバーサルを介してテーマルートを脱出します。古いデフォルトテーマ(Twenty Twelve、Twenty Fourteen)や人気のあるサードパーティテーマ(Neve、Hestia、Sydney)はこのディレクトリを同梱しています。そのような親から継承する子テーマも前提条件を満たします。
locate_template() の LFI シンク – 候補パスは locate_template() に渡され、テーマディレクトリを検索します。トラバーサルがそれらのディレクトリの外側のファイルに解決され、関数が file_exists() のみをチェックするため、読み取り可能な任意の .php ファイルが完全な Web サーバー権限でインクルードされます。これにより、テーマの前提条件を満たす未パッチのサイトでは LFI が無条件になります — データベース認証情報と認証ソルトを含む wp-config.php を含みます。
PEAR pearcmd.php RCE エスカレーション – PEAR は多くの PHP インストールに同梱されています。その pearcmd.php は通常 CLI 専用ですが、register_argc_argv=On の場合、PHP は URL クエリ文字列から $_SERVER['argv'] を設定します。攻撃者は LFI を介して pearcmd.php をインクルードし、引数として config-create を渡し、PHP コードと出力パス(/tmp/shell.php)を提供します。PEAR は攻撃者のコードをディスクに書き込み、2回目のインクルードでそれを実行します。
第2の悪用経路 – name(フロントページスラッグ)、page_id(投稿ページID)、preview=true、および pagename ペイロードを組み合わせたリクエストは、WP_Query をその post_name ブランチに迂回させ、これは sanitize_title_for_query() を介して pagename を決して書き換えません。これにより、トラバーサル内でリテラルのドットが許可されます。single.php を持たないテーマが必要です。
サーバー構成要件 – RCE は実際のデプロイメントで一般的な2つの条件に依存します:pearcmd.php が存在/読み取り可能であること(共有ホスティング、cPanel、公式 PHP Docker イメージで頻繁)、および register_argc_argv=On(PHP 8.5 未満のデフォルト)。PHP 8.5 はデフォルトを Off に変更しました。PEAR のない最新の PHP 8.5+ サーバーでは、悪用は LFI で停止します。
パッチ – WordPress 7.1.2 は2層の防御を追加します:(a) pagename ブランチに欠落していた validate_file() 呼び出し、および (b) locate_template() によってすべての解決されたテンプレートに対して呼び出される新しい _wp_is_template_path_allowed() 関数。この関数は .. を含むパスを拒否し、realpath() を介して実際のパスを解決し、それが許可されたテーマディレクトリの1つ内にあることを検証します。この多層防御は、シンクへの1つの経路だけでなく、シンク自体を閉じます。
野生での活発な悪用 – 最初の悪意のあるリクエストはパッチリリースの5時間後(2026年9月22日 17:44 UTC)に観測されました。トラフィックは翌日にかけて10倍に増加しました。3つの段階が観測されました:config-show 偵察 → コアファイル検出 → config-create 兵器化。ペイロードのファイル名には wp-pear-rce-flag.php、poc87902.php、luci_*.php、zeta_*.php が含まれ、/tmp と /var/tmp に書き込まれました。攻撃元 IP:169.58.48.193、169.58.48.195、2001:df1:e8c0::106b。
影響 – Web サーバー権限でのコード実行。完全なサイト乗っ取り、wp-config.php 認証情報の窃取、データ流出、ウェブシェルのインストール、管理者ユーザーの作成、リバースシェル、変更されたプラグイン/テーマを介したサプライチェーン攻撃、および接続されたサービスへの横展開。CVSS 9.2 スコアは、ネットワーク経由で悪用可能、認証不要、機密性/完全性/可用性への高い影響を反映しています。高い攻撃複雑度はテーマとサーバーの前提条件を反映していますが、一般的な共有ホスティングではこれらの条件が頻繁に満たされます。
page-* ディレクトリの名前を変更または削除し、php.ini で register_argc_argv=Off を設定し、WAF レベルで pagename パラメータの二重エンコードされたトラバーサルをブロックしてください。| ツール | 目的 | 対象ユーザー |
|---|---|---|
exploit.py | LFI 検出、PEAR RCE チェーン、管理者ユーザー作成、ウェブシェルインストール、リバースシェル、マススキャン、ステルスモード、プロキシローテーション、完全な攻撃チェーンを備えた完全なレッドチームツールキット。 | レッドチーム / 許可されたペンテスター(倫理的使用のみ) |
safecheck.py | ファイルをインクルードしたりペイロードを実行したりせずに、WordPress バージョンを検出し、露出を検証し、リスクを評価する非侵入型の脆弱性チェッカー。JSON レポートを生成します。 | ブルーチーム / セキュリティ監査人 |
| 機能 | exploit.py | safecheck.py |
|---|---|---|
| 脆弱性検出 | [+] | [+] |
| バージョン検出 | [+] | [+] |
テーマ page-* ディレクトリチェック | [+] | [+] |
PEAR pearcmd.php 到達可能性 | [+] | [+] |
register_argc_argv チェック | [+] | [+] |
| WAF 動作プローブ | [-] | [+] |
| 二重エンコード LFI プローブ | [+] | [-] |
PEAR config-create RCE | [+] | [-] |
| 管理者ユーザー作成 | [+] | [-] |
| ウェブシェルインストール | [+] | [-] |
| リバースシェル | [+] | [-] |
wp-config.php の窃取 | [+] | [-] |
| 完全な攻撃チェーン | [+] | [-] |
| マススキャン(マルチスレッド) | [+] | [+] |
| プロキシサポート | [+] | [+] |
| プロキシローテーション | [+] | [-] |
| User‑Agent ローテーション(OPSEC) | [+] | [-] |
| ジッター(OPSEC) | [+] | [-] |
| レートリミッター | [+] | [-] |
| 非侵入型(安全)モード | [-] | [+] |
| リスク評価レポート | [+] | [+] |
| 緩和策の推奨 | [-] | [+] |
| JSON レポート | [+] | [+] |
| CSV レポート | [+] | [+] |
| HTML レポート | [+] | [+] |
| SQLite 出力 | [+] | [+] |
| カスタム User‑Agent | [+] | [+] |
| SSL 検証制御 | [+] | [+] |
| シナリオ | 推奨ツール |
|---|---|
| ブルーチーム – WordPress が脆弱かどうかの確認 | safecheck.py |
| セキュリティ監査 – 非侵入型の脆弱性評価 | safecheck.py |
| レッドチーム – 完全な悪用を伴う許可されたペネトレーションテスト | exploit.py |
| バグバウンティ – 責任ある開示テスト | safecheck.py |
| マススキャン – 複数のターゲットの脆弱性チェック | exploit.py(検出のみ) |
| インシデントレスポンス – システムが侵害されているかの確認 | safecheck.py |
git clone https://github.com/tc4dy/CVE-2026-87902-Toolkit
cd CVE-2026-87902-Toolkit
pip install -r requirements.txt
requests
urllib3
exploit.py パラメータ