
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
Guide-and-theoretical-code-for-CVE-2023-35674 — CVE-2023-35674 のガイドおよび理論的コード | Kitploit
ツール/GitHubGitHub/spiralbl0ck/guide-and-theoretical-code-for-cve-2023-35674
Androidセキュリティ特権昇格脆弱性分析エクスプロイトモバイルセキュリティ学習と教育バイナリエクスプロイト
GitHubspiralbl0ck/guide-and-theoretical-code-for-cve-2023-35674
共有

Guide-and-theoretical-code-for-CVE-2023-35674

CVE-2023-35674 のガイドおよび理論的コード

リポジトリを見る
22672年前未レビュー

CVE-2023-35674 のガイドと理論的コード

CVE-2023-35674 のガイドと理論的コード

Android は私のスキル範囲外なので、これを私の視点からこの CVE をどのように悪用するかの概要としてご覧ください。コードスニペットは単なるスケルトンです。助けてください :) まず第一に、CVE-2023-35674 単独では悪用できません。なぜか? CVE-2023-35674 は論理エラーのため、バックグラウンドアクティビティを起動することしか許可しないからです。つまり、この CVE を使ってアプリをバックグラウンドで起動し、CVE-2021-0307 のようなものを使用して権限昇格を行うことになります。アドバイスとして、これら 2 つの脆弱性を完全に悪用(つまりチェーンを使う)できる唯一の条件は、Android 11 である場合のみです。

さて、CVE-2023-35674 について。根本原因は、仮想プレゼンテーションはプライベート仮想ディスプレイ上でのみ表示可能であり、それがアプリをフォアグラウンドと見なす原因になるべきではない、という点です。そこで、私は Google ドキュメントから Presentation.java のコードを追加し、仮想プレゼンテーションを開始し、その中でクラスのインスタンス(アプリを起動する方法に置き換えるべき)を開始します。これによりデフォルトでアプリがバックグラウンドで起動します。[1]

次に、EoP 部分について... CVE-2021-0307 については、これを参考にしました(https://blog.thalium.re/posts/leveraging-android-permissions/)... より正確には、これです。

poc

そこで当然、スケルトンをコーディングしようと考えました。なぜなら、Android は私の手に負えず、私は怠け者だからです。そのようにして MainActivity.java が生まれました。今はもう少し理解が深まったので、エクスプロイトの流れは少し異なるべきだと思います。どのようにか?

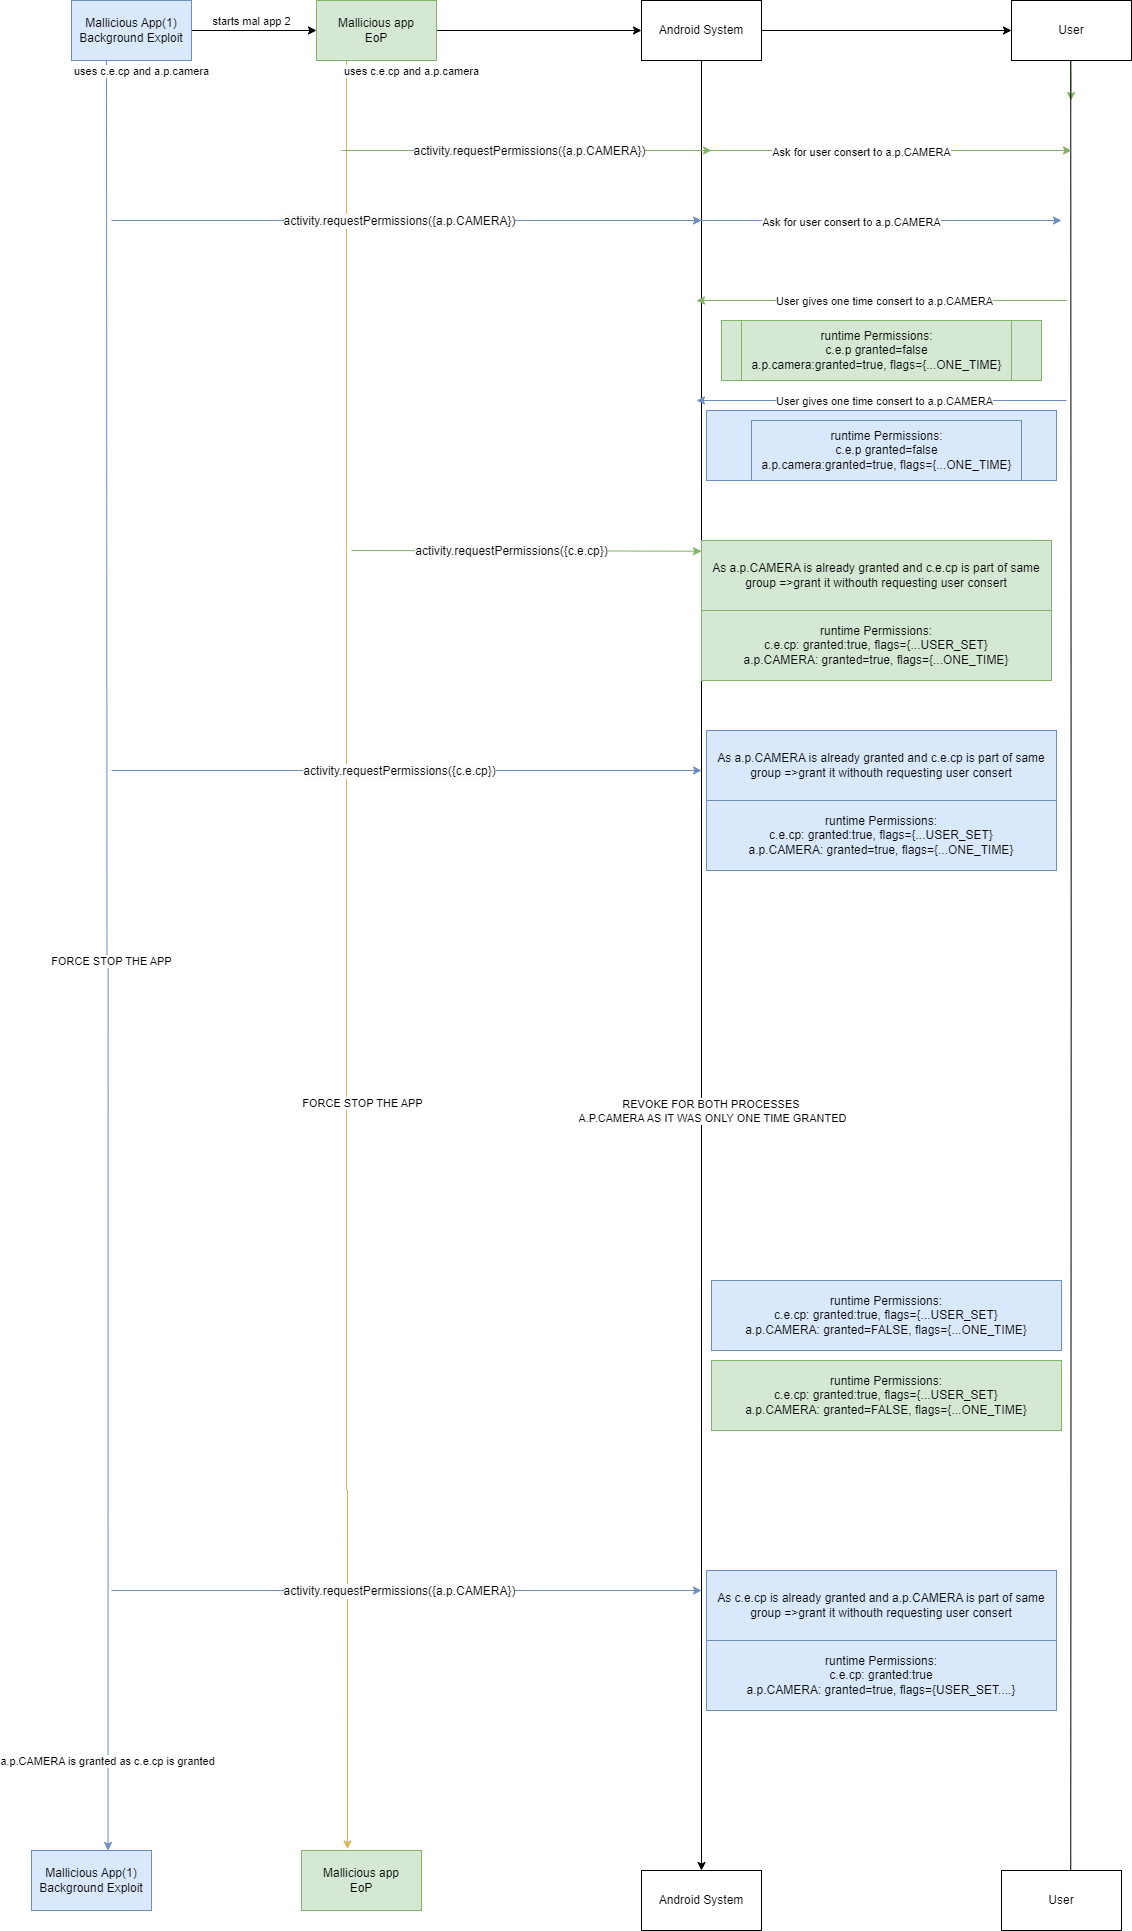
まず、バックグラウンドでアプリを起動する [1] は依然として尊重されるべきです。しかし、EoP については、以下の画像のようなものになるはずです。
exploit

ご覧の通り、エクスプロイトの流れは同一ですが、EoP のようにエクスプロイトを終了する代わりに、バックグラウンドで起動したアプリで終了します。

つまり、一般的に言えば、EoP を得るための 2 つの方法を説明したと思いますが、CVE-2023-35674 だけではバックグラウンドでコードを実行できるだけだと思います。しかし脱線しますが、この CVE-2023-35674 を悪用するには 2 つの方法があると思います。

  1. APK をバックグラウンドで実行させる方法。これは最初の部分で、CVE-2023-35674 をバックグラウンド実行に使用し、さらに CVE-2021-0307 を実行する。
  2. ユーザー操作を伴いながら CVE-2023-35674 の APK を昇格させる方法。これは以前に説明した通りです。はい :/

ここに書いたことはすべて、鵜呑みにしないでください。さらなる通知(Android エクスプロイトを知っている共同作業者を見つけるまで)があるまでは。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





