
Desire2Learn/D2L
D2L Brightspaceの学習管理システム(LMS)
テスト済みバージョン: 20.21.7
クイズ機能の「右クリック無効化」設定
リモート
あり
リモートの受験者は、クイズのURLから「&ispriv=&drc=1」を削除して再読み込みすることで、テキストのハイライト、キーボード操作によるコピー&ペースト、キーボード操作によるテストデータの印刷を完全に実行できる権限を得ることができます。
「右クリック無効化」設定を有効にしてクイズを受験している際に、GETリクエストからデータを削除することでこの設定を無効化できることを発見しました。「右クリック無効化」設定は、ユーザーがテキストのハイライト、キーボード操作によるコピー&ペースト、キーボード操作によるテストデータの印刷を実行できる権限を防ぐために使用されます。この脆弱性を悪用すると、リモートでクイズを受験するユーザーの「右クリック無効化」設定を完全に削除できます。
「右クリック無効化」設定を有効にしてクイズを開始すると、ユーザーの検索バーに以下のハイライトされたデータが表示されます。
 クイズの「右クリック無効化」設定は、現在の状態では意図したとおりに機能します。CTRL+Pを使用すると、このポップアップメッセージが表示されます。
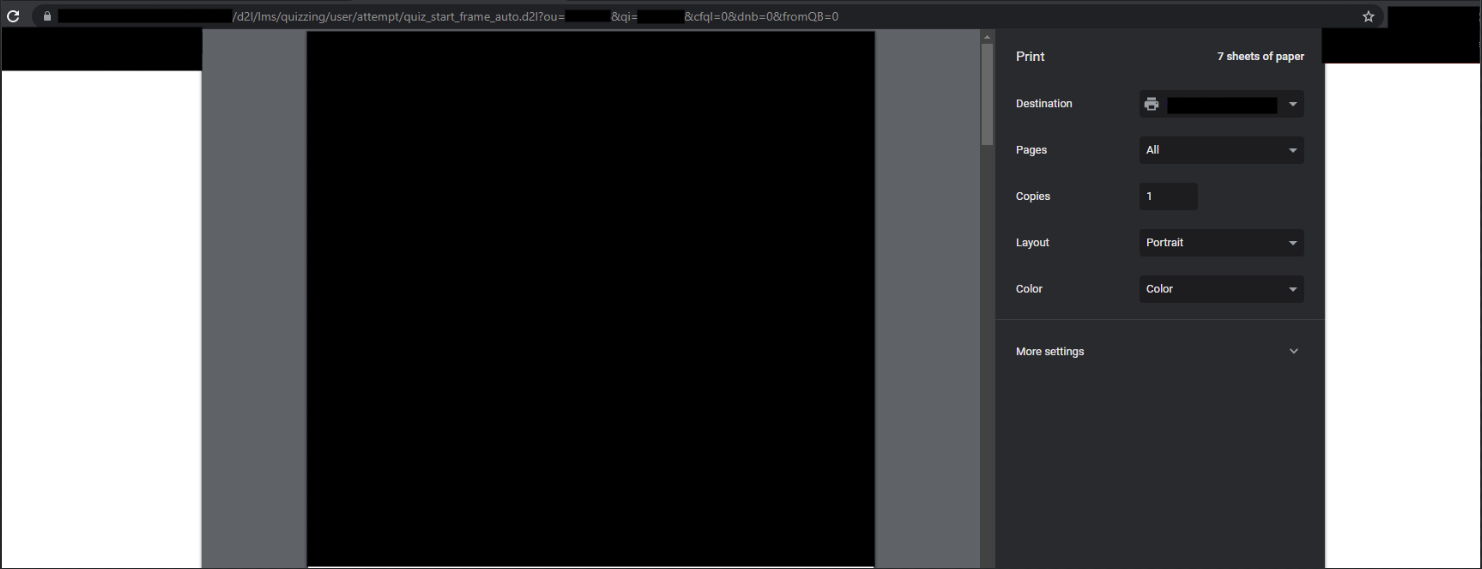
受験者が「&ispriv=&drc=1」を削除してページを再読み込みすると、ユーザーはテキストのハイライト、キーボード操作によるコピー&ペースト、キーボード操作によるテストデータの印刷を実行できる権限を取得します。
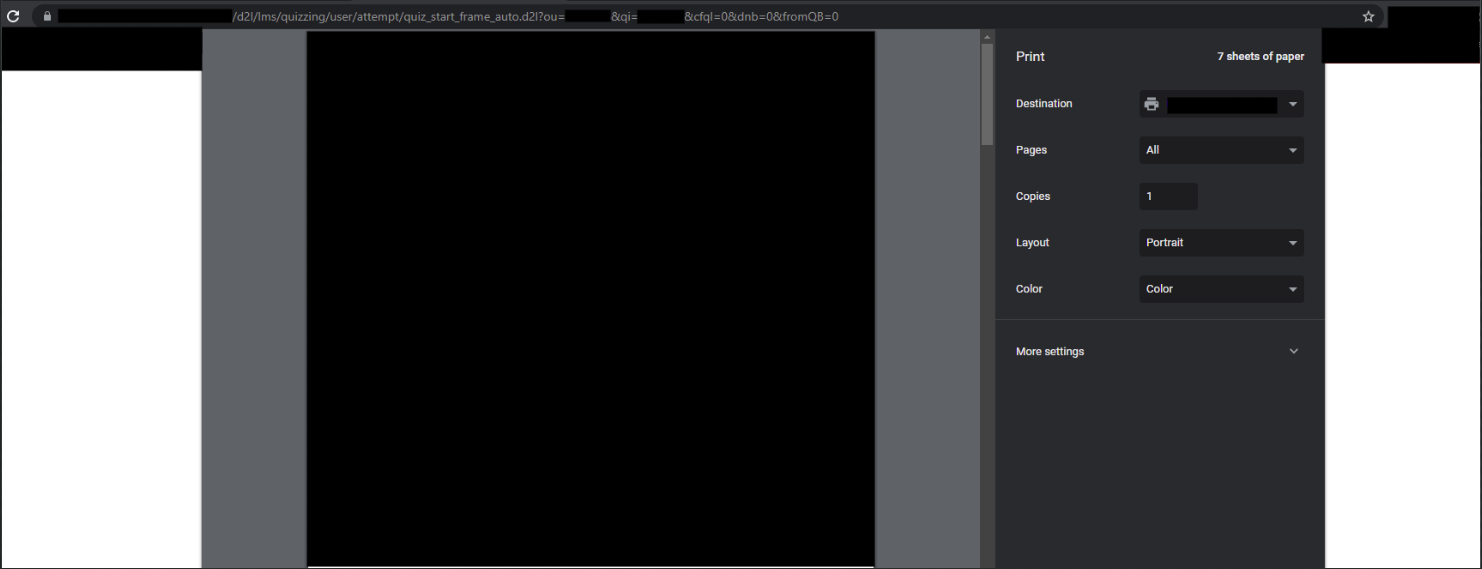
ou要素とqi要素のGETリクエストデータは個人を特定する情報であり、この脆弱性には影響しないため削除しました。私はこの脆弱性を非公開で開示し、D2LのLMSアプリケーションの整合性を強化するために修正期間を設けました。
「右クリック無効化」機能を有効にしてクイズを読み込むリクエスト。
https://domain.com/d2l/lms/quizzing/user/attempt/quiz_start_frame_auto.d2l?ou=123456&isprv=&drc=1&qi=123456&cfql=0&dnb=0&fromQB=0
「右クリック無効化」設定を無効化してクイズを読み込むリクエスト。
https://domain.com/d2l/lms/quizzing/user/attempt/quiz_start_frame_auto.d2l?ou=123456&qi=123456&cfql=0&dnb=0&fromQB=0
D2Lへの初期開示 - 2021年8月10日
D2Lが脆弱性を認識 - 2021年8月11日
脆弱性開示に対する報酬の受領 - 2021年9月10日
CVE IDのリクエスト - 2021年10月27日
D2Lが2022年8月の「右クリック無効化」廃止を発表 - 2022年2月15日
CVE-2021-43129が割り当て - 2022年3月30日
公開開示 - 2022年4月15日
CVEの説明が更新 - 2022年4月19日
D2Lの提案に基づくCVE-2021-43129の説明変更リクエストの発行 - 2022年4月20日
NISTがCWEおよびCWSSを含むウェブページを更新

