
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-50110 — EagleEyes Lite Androidアプリケーションにおける機密情報の平文送信 | Kitploit

ツール/GitHubGitHub/shinycolumn/cve-2025-50110
Androidセキュリティ脆弱性分析エクスプロイトウェブセキュリティペネトレーションテストモバイルセキュリティ
GitHubshinycolumn/cve-2025-50110

CVE-2025-50110

EagleEyes Lite Androidアプリケーションにおける機密情報の平文送信
リポジトリを見る
1331年前未レビュー
共有

CVE-2025-50110

EagleEyes Lite Androidアプリケーションにおける機密情報の平文送信

1. 概要


  • 名前: EagleEyes(Lite)
  • バージョン: 2.0.0
  • ベンダー: AVTECH
  • CWE: CWE-319: 機密情報の平文送信, CWE-598: 機密クエリ文字列を含むGETリクエストメソッドの使用
  • CVSS: 8.8 高
  • ベクター文字列: CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:H

2. 要約

EagleEyes Lite(バージョン2.0.0)では、GetHttpsResponse() メソッドが、アカウントID、パスワード、デバイストークン、内部サーバーURLなどの機密情報を、HTTPSリクエストのクエリ文字列に直接含めて送信します。
これらの認証情報とトークンは、リクエストボディに安全に配置される代わりにURLに埋め込まれるため、MITM攻撃を実行するあらゆる攻撃者によって簡単に抽出される可能性があります。
接続は名目上HTTPSを使用しているにもかかわらず、URL内の平文でこのような機密パラメータが露出すると、認証情報の漏えいやAVTECH CCTVシステムへの不正アクセスのリスクが大幅に増加します。
この弱点はユーザーデータの機密性を損ない、信頼できないネットワーク上で動作する場合にアプリケーションを特に脆弱にします。

3. 詳細

デバイスがAndroid 8.0未満で動作している場合、つまり SDK_API_26 が false に設定されている場合、メソッドは GetHttpsUrlResponse() を返しません。
代わりに、try ブロック内の脆弱なロジックを実行します。

public static String GetHttpsResponse(String str) {
    if (SDK_API_26) {
        return GetHttpsUrlResponse(str);
    }
    try {
        ...
        HttpResponse execute = new DefaultHttpClient(
            new SingleClientConnManager(defaultHttpClient.getParams(), schemeRegistry), 
            defaultHttpClient.getParams()
        ).execute(new HttpPost(str));
        ...
    }
    ...
}

ここで、パラメータ str には、account_id や password などの機密情報をクエリ文字列に直接埋め込んだ完全なリクエストURLが含まれます。
その結果、ユーザーの認証情報がURL内で平文として露出し、MITM攻撃によって傍受されたり、中間システムによって記録されたりすると、漏えいしやすくなります。

4. 概念実証(PoC)

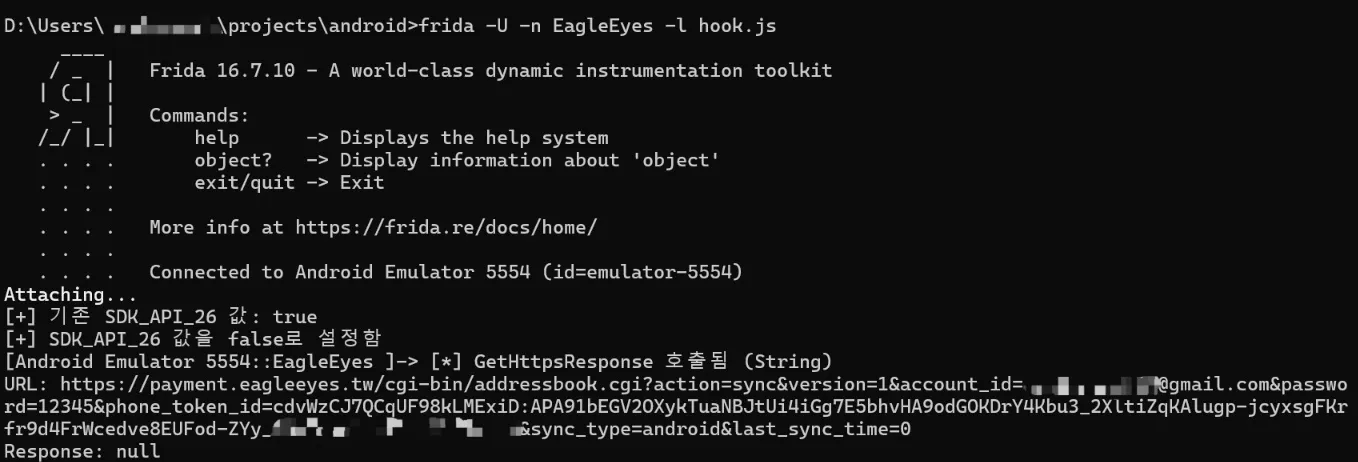
Fridaフックスクリプト hook.js を実行することで、GetHttpsResponse() メソッドが呼び出され、生成されたリクエストURLに account_id や password などの機密情報が平文で含まれていることを確認しました。
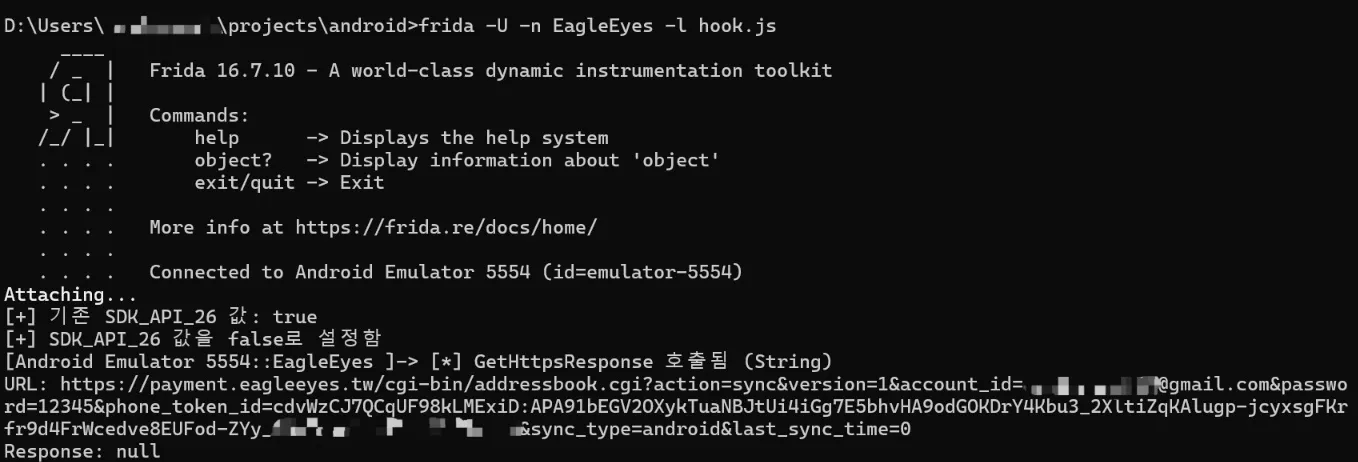
PoC 脆弱な GetHttpsResponse() 実装の詳細な分析については、CVE-2025-46408 を参照してください。

5. 推奨事項

アプリケーションは、アカウントID、パスワード、認証トークンなどの機密情報をURLクエリパラメータに含めるべきではありません。
その代わりに、認証情報はPOSTパラメータを使用してHTTPSリクエストボディ内で安全に送信する必要があります。これにより、URL、ログ、中間システムで機密値が露出するのを防ぐことができます。


6. 参照

  • https://www.cve.org/CVERecord?id=CVE-2025-50110
  • https://nvd.nist.gov/vuln/detail/CVE-2025-50110
  • https://github.com/shinyColumn/CVE-2025-46408
  • https://github.com/shinyColumn/CVE-2025-50944
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    355
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    315
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    303
  • 6

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    285

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




