CVE-2023-7173: 病院管理システムにおける格納型クロスサイトスクリプティング(XSS)
脆弱性の詳細
- CVE ID: CVE-2023-7173
- 脆弱性の種類: 格納型XSS
- 影響を受けるコンポーネント: ユーザーログインページ
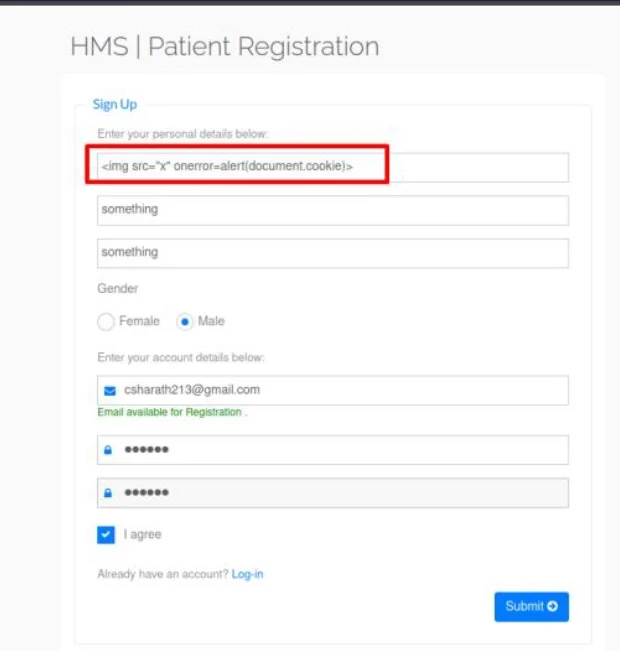
- 脆弱なパラメータ: Fullname
- ベンダー情報: phpgurukul.com
- 影響を受けるバージョン: Hospital Management System 1.0
脆弱性の説明
格納型クロスサイトスクリプティング(XSS)は、悪意のあるコードをWebサイトに注入し、データベースに保存した後、他のユーザーが感染したページを閲覧した際に実行される深刻なWeb脆弱性です。この特定のケースでは、病院管理システム(HMS)のユーザーログインページに脆弱性が見つかっており、「Fullname」パラメータが格納型XSS攻撃の影響を受けやすくなっています。適切な入力検証とデータサニタイズ処理が欠如しているため、攻撃者は悪意のあるスクリプトを注入し、ユーザーアカウントを侵害したり、機密情報を窃取したり、不正な操作を実行したりする可能性があります。
再現手順(PoC)
リポジトリのクローン:
git clone https://github.com/sharathc213/CVE-2023-7172.git
cd CVE-2023-7172
Docker Composeの実行:
docker-compose up -d
ユーザー登録フォームへのアクセス:
- Webブラウザを開き、
http://localhost:8080/hms/registration.php にあるユーザー登録フォームに移動します。
登録フォームへの入力:
登録フォームの送信:
- 「Submit」ボタンをクリックして、登録データをサーバーに送信します。
登録成功の確認:
登録したメールアドレスでログイン:
http://localhost:8080/hms/user-login.php にあるログインページに移動します。
登録したメールアドレスの入力:
- ログインフォームに、登録時に使用したメールアドレスを入力します。
ログイン:
- 「Log In」ボタンをクリックしてログインフォームを送信します。
XSSペイロードの確認:
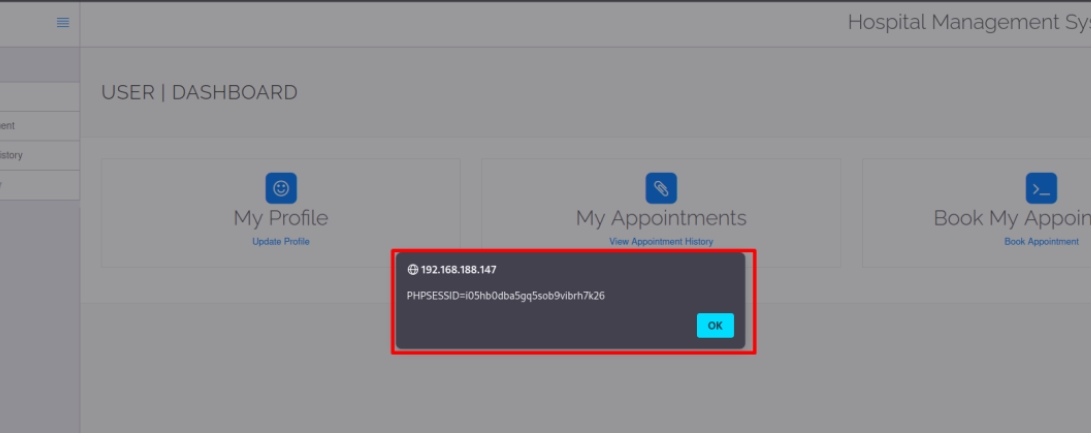
- ログインに成功すると、XSSペイロードがユーザーのクッキーを表示するアラートボックスをトリガーし、格納型XSS脆弱性の存在を示します。
病院管理システムにおける格納型XSSの影響
病院管理システムにおける格納型XSS脆弱性は、以下のような深刻な結果をもたらす可能性があります:
-
患者データの漏洩:
- 個人情報の盗難や不正使用を目的とした、機密性の高い患者データの窃取の可能性。
-
患者の安全上のリスク:
- 患者記録への不正な変更により、患者の安全が脅かされる可能性。
-
不正な操作:
- 攻撃者がユーザーに代わって操作を実行し、不正アクセスや悪用につながる可能性。
-
信頼の低下:
- 信頼の侵害により、医療機関の評判が損なわれる可能性。
-
規制違反:
- データ保護規制への違反により、罰金や法的措置が科される可能性。
-
医療サービスの中断:
- 患者ケアの中断、処方ミス、または深刻な健康への影響を伴う誤診の可能性。
-
法的・倫理的影響:
- 生じた損害に対する法的責任、および患者のプライバシーに関する倫理的懸念。
-
経済的影響:
- 調査、システムアップグレード、法的費用など、侵害への対応にかかるコスト。
緩和策の推奨事項
この脆弱性に対処するには、以下の緩和策を実施してください:
- 入力検証とサニタイズ処理:
- ユーザー生成コンテンツに悪意のあるコードが含まれないようにするため、厳格な入力検証とデータサニタイズ処理を実装します。これには、クライアント側とサーバー側の両方でのデータ検証が含まれます。
免責事項
このプロジェクトは意図的に脆弱性を含んでおり、教育およびテスト目的でのみ使用してください。本番環境にはデプロイしないでください。